
 #1

 sdodson/cve-2026-46595-proof
golang.org/x/crypto/ssh における CVE-2026-46595 を実証する Go の概念実証。ストリップされたバイナリのシンボル検査とイメージスキャンを用いて、脆弱な NewServerConn の使用を検証する。
 fser/ghost-checker
ghost (CVE-2015-0235) にさらされているかどうかをテストします。すべての功績はQualys Securityに帰属します。
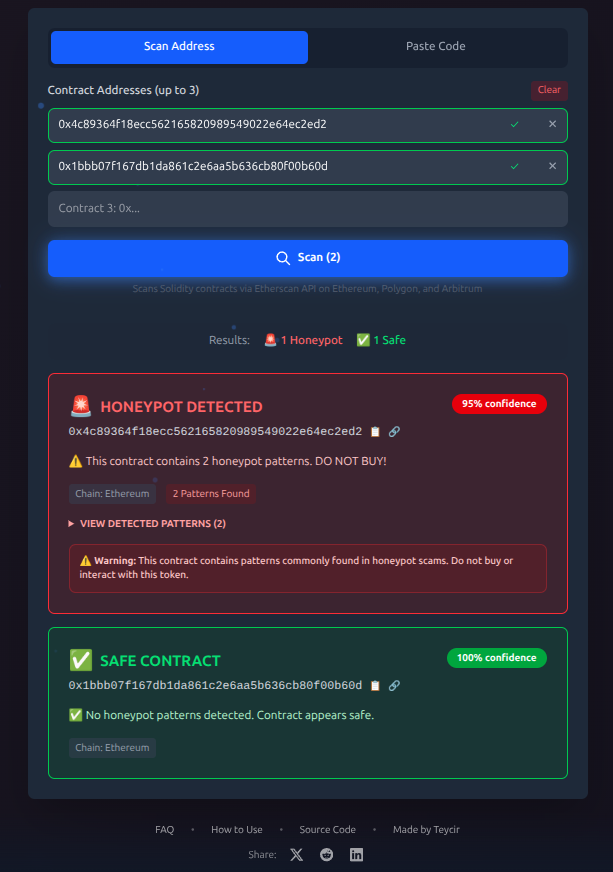 teycir/honeypotscan
Ethereum、Polygon、Arbitrum向け無料ハニーポットトークンスキャナー。購入前に詐欺トークンを検出。13種類の専門パターンを使用したスマートコントラクトの即時分析。APIキー不要、制限なし、完全無料。Next.js 16とCloudflare Workersで構築。
 overgrowncarrot1/instatic-stored-xss-cve-2026-103931
InstaticのisSafeUrl() URLフィルターにおける格納型XSSの概念実証と分析。先頭のC0制御文字がjavascript:スキームのブロックを回避する。
 abraxas/sqlite-fts5-securedel
SQLite 3.53.4 - 高 - ローカル - クラッシュ - FTS5 secure-delete PutVarint フッターオーバーラン
 vighnesh91/securiscan
標準ライブラリのみのPythonセキュリティトリアージエンジンで、パッシブヘッダー検査、アクティブカナリアプロービング、オフライン静的診断を通じてWebアプリ、API、LLM、モバイルパッケージをスキャンします。
 zhengxr930/maleval
ISSTA 2026論文の公式コード: 「それが悪意のあることを知るだけで十分か? きめ細かなマルウェア動作監査のためのLLM評価」
 alvaroguzmancode/cve-2026-98432
CVE-2026-98432(inet_opt/ireq_opt における Linux IPv4 TCP の use-after-free)向けの Rust 製検出器およびローカルラボ:静的 ELF 解析、kprobe 到達性チェック、レーストリガー。
 endrazine/rocq-cve-poc-12155
CVE-2020-37268 — Rocq/CoqのPrint Assumptionsはパラメータのインライン化により安全でない宇宙(Universe)チェックを省略する
 abraxas/sqlite-fj-using-auth
SQLite 3.53.4 - 高 - ローカル - 権限の残存 - FULL JOIN USING が sqlite3AuthRead をスキップ
 ssh-pur66/afterimage
公開済みのurllib3問題に対するパッチ差分調査:固定リリース、オリジナルのオフラインハーネス、変更前後の挙動、および無害な対照。
 capivara-research/cve-2026-90931
CVE-2026-90931(LaraDashboardのSVGメディアアップロードにおける格納型XSS)に関するバイリンガル分析と安全なラボ用PoC。ソース検証ツール、マーカーペイロード、および修正ガイダンスを含みます。
 endrazine/rocq-cve-poc-21682
CVE-2026-72703 — Rocq Guard Checkerが未チェックの相互呼び出しにより非終了Fixpointを受け入れる
 al1ex/cve-2020-10673
CVE-2020-10673:jackson-databind RCE
 saretawa/cve-2026-40489
CVE-2026-40489の概念実証とパッチ分析。editorconfig-core-cのec_glob()におけるスタックバッファオーバーフローで、ビルド手順とPythonによるクラッシュトリガーを含む。
 prophetcraft/jarhunter
JAR解析ツール:大規模JARファイルから特定のクラスを探索、検索、抽出するためのツール。バイトコード検索、複数選択抽出、逆コンパイルされたJavaソースのエクスポート機能を備えています。
 abraxas/spark-history-store-path
Apache Spark 4.2.0 - 高 - リモート - ファイル書き込み - History appStorePath の App ID がサニタイズされていない









