
 #1
悪意のあるバイナリとコードを実行せずに検査するためのツール(例:逆アセンブラ、アンパッカー)。
Kitploit おすすめ

 9pings/fad-checker
Buildless dependency auditor that scans 10 ecosystems offline, reporting CVEs prioritized by CISA KEV and EPSS, EOL packages, licenses, committed…
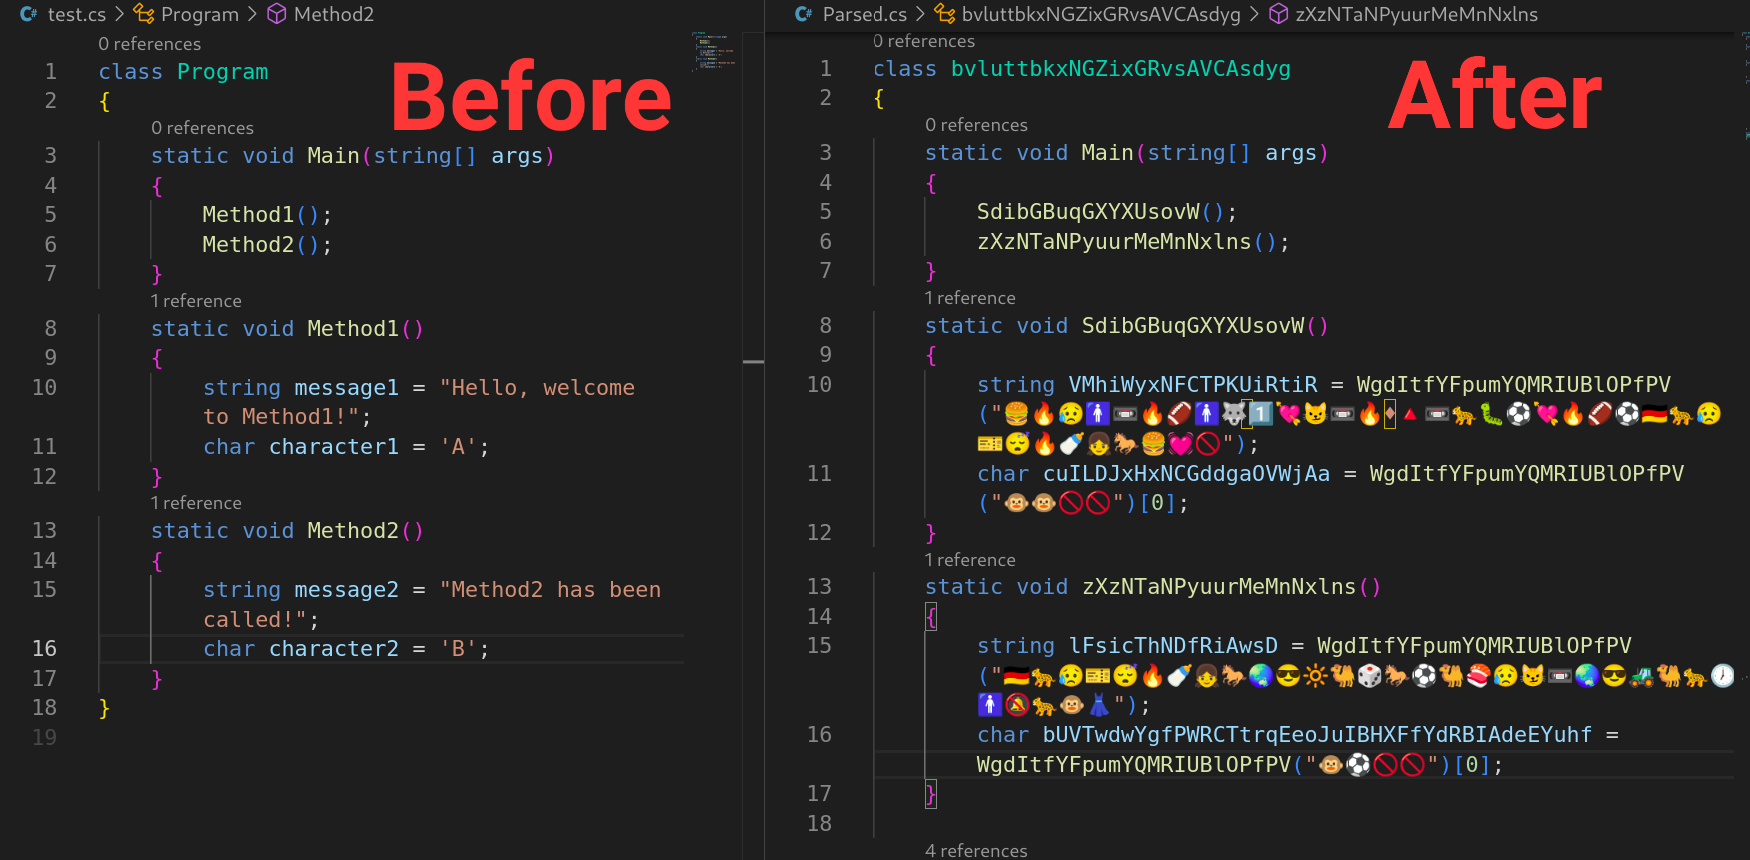 tomiwa-ot/emojify
C# ソースコード難読化ツール。Roslyn を使用して文字リテラルや文字列リテラルを絵文字に置き換え、クラス、インターフェース、メソッド、変数名をランダム化します。
 federiconbaez/cortex9-jumpserver-yaml-jinja-sandbox-model
CVE-2026-31864(JumpServer YAML Jinja サンドボックス)のオフライン教育用モデル
 abtonc/next-cve-2025-66478
ローカルプロジェクトをスキャンしてCVE-2025-66478の脆弱性を検出し、修正せずに影響を受けるインスタンスを報告します。
 rapticore/ore-mal-pkg-inspector
マルチエコシステム悪意あるパッケージ検出およびサプライチェーンセキュリティスキャナー
 kaandemir993/malwareforge---advanced-static-malware-analyzer
高度な静的マルウェア解析ツールで、8種類のインジェクション技術、重要なAPI呼び出し、隠された文字列を明らかにし、PEセクション(.text、.rdata)を.binとしてエクスポートします。PE/ELF/Mach-O/スクリプトをサポートし、VirusTotal経由で60以上のAVエンジンと統合し…
 gmh5225/keypatchx
KeyPatch Enhanced — Keystone Engineを活用した、シンボル対応のx86/x64アセンブリパッチング用IDA Proプラグイン。Keypatchのフォークで、自動IDAシンボル解決、RIP相対エンコーディング、_↔. の名前補正を備えています。
 tc4dy/cve-2026-57821-poc-exploit
🔐 CVE-2026-57821 - Apache Fineract SQLインジェクションツールキット 📚 認可されたセキュリティテスト用の2つのPythonスクリプト: verifier.py (安全な検出、抽出なし) と exploit.py…
 borewit/svg-sanitizer
JavaScript、インラインイベントハンドラ、scriptタグを除去し、外部リソースの読み込みをブロックすることでXSSを防ぎ、SVGファイルをサニタイズするJavaライブラリです。
 themiddleblue/vibegate
ホストに依存しない、コーディングエージェント向けのpre-writeセキュリティフック: Semgrepを介してユーザー入力パターンを検出し、決定論的でLLMを使用しないセキュリティガイダンスを生成します。
 t3ft3lb/2026-100daysofyara
100日間、毎日1つのYARAルールを作成して共有する
 al1ex/cve-2019-12814
CVE-2019-12814:Jackson JDOM XSLTransformer Gadget
 farhadalimohammadi-dir/vulnrepro-benchmark
実際のバグバウンティ事例を用いて、AIモデルがソースコード中の脆弱性を検出する能力を測定するベンチマーク。再現率(リコール)と誤検知(フォールスポジティブ)のスコアリングをバランスよく評価します。再現可能な評価のため、Dockerベースの脆弱なアプリケーションとクリーンな対照群(コントロール)を含み…
 rin449/bhpai
ステルスRing-3 Windowsサンドボックス、静的PE/PDFアナライザー、ランサムウェア鍵復元、および誤検知耐性のある検出のためのAIアンサンブルを組み合わせたマルチフォーマットマルウェア解析プラットフォーム。
 bitnesswise/jquery-prototype-pollution-fix
CVE-2019-11358(jQuery におけるプロトタイプ汚染)の修正
 zhengxr930/apex_official
LLMエージェントのセキュリティのためのDefenderフレームワーク。タスクコントラクトをコンパイルし、ケイパビリティマニフェストを検証し、ベンチマーク攻撃ケースに対するPLANT/WRAP証明チェックを通じて効果を確認します。
 tanmayshahane/kyubisweep
軽量でクロスプラットフォームのCLIツールで、ファイルシステムをスキャンして露出したシークレット、APIキー、トークンを検出します。最大のパフォーマンスとゼロ依存性を実現するためにGoで構築されています。
 rustynoob-619/100-days-of-yara-2026
一貫してYARAルールを作成するための100 Days of YARA Challenge








