
 #1
悪意のあるバイナリとコードを実行せずに検査するためのツール(例:逆アセンブラ、アンパッカー)。
Kitploit おすすめ

 alipay/ios-malicious-bithunter
iOS Malicious Bit Hunterは、iOSアプリケーション向けの悪意のあるプラグイン検出エンジンです。ランタイムに基づいて、注入されたdylib動的ライブラリのmachoファイルのヘッダーを解析できます。著者の他のプログラムに興味がある場合は、https://github.com/S…
 liamg/extrude
:detective: バイナリを解析し、不足しているセキュリティ機能、情報漏洩などを検出します...
 gherardofiori/maliciousbrowserextensions
このリポジトリは、悪質なブラウザ拡張機能に関する私自身の調査に基づいて作成されたもので、多くの人々の研究成果やニュース記事を1つの場所にまとめています。このリポジトリ内のCRXは、ExterminAIの背後にあるAIモデルのトレーニングに使用されています。これにより、他の人々も悪質なブラウザ拡張機能…
 sharif-dev/androidkernelvulnerability
Android カーネルの脆弱性 CVE-2019-2215 のトリガーと分析
 xoreaxlmbdx/die-in-browser
Detect It Easy を使った静的バイナリ解析 — 100%ブラウザ内で完結、アップロード不要。
 0rshemesh/jadx-magic-strings
DEXファイルと逆コンパイルされたAndroidコード内の文字列定数からメソッド名、クラス参照、ソースファイルパスを抽出するJADXプラグイン。
 fergarrui/custom-bytecode-analyzer
JSONルールでカスタマイズ可能なJavaバイトコードアナライザ
 svdwi/bluebox
オープンソースの脅威インテリジェンスプラットフォームで、マルウェアと観測可能データ(オブザーバブル)の分析を行います。IP、ドメイン、URL、ハッシュを外部ソースでエンリッチメントし、静的ファイル分析、YARA検出、MLベースのフィッシング検出を実行します。
 pelock/jobfuscator
Javaソースコードを難読化し、リバースエンジニアリング、逆コンパイル、知的財産の窃取から保護します。変数・メソッド名の変更、文字列の暗号化、制御フローの難読化を行います。
 hasherezade/sig_finder
签名查找器(来自 PE-bear)
 githubsecuritylab/seclab-taskflows-fuzzing
GitHub Security Lab Taskflow Agent を活用した LLM 駆動のファジングパイプライン
 blacksnufkin/cheshire
オペレーターUIからLitterBoxペイロード解析を駆動するAdaptix C2サービスプラグイン。
 ejfkdev/dj
静的にウェブサイトのHTMLとJSを解析し、webpackチャンク、import()による遅延読み込み、ソースマップを検出して、動的に読み込まれるJavaScriptファイルを抽出し、偵察に活用します。
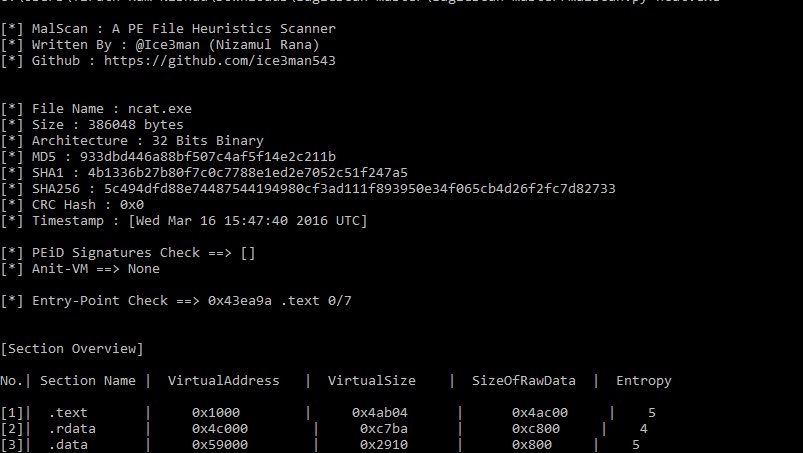 ice3man543/malscan
シンプルなPE Fileヒューリスティックスキャナー
 neuralprogram/qlcoder
Agentic Framework for Synthesizing CodeQL Queries
 splintersfury/autopiff
Windowsカーネルドライバパッチの脆弱性修正を検出するためのセマンティック解析エンジン — 58のYAMLルール、Ghidra逆コンパイル、到達可能性トレース、およびスコアリング








