#1
 malgamy/yara_rules
パターンマッチングによる悪意のあるファイルの検出と分類のための厳選されたシグネチャルールコレクション。ファイルとディレクトリをスキャンするためのCLI手順付き。
 jfrog/jfrog-cve-2022-21449
コンパイル済みJavaアーカイブ(JAR/WAR)をスキャンしてECDSAアルゴリズムの使用を調べ、CVE-2022-21449の脆弱性を検出します。Python3で.classファイルを再帰的に検査し、クワイエットモードとフォルダ除外に対応しています。
 blacksnufkin/cheshire
オペレーターUIからLitterBoxペイロード解析を駆動するAdaptix C2サービスプラグイン。
 munshi007/aura-state
LLMワークフローを状態機械として構築するためのPythonフレームワーク。Z3定理証明、CTLモデル検査、およびコンフォーマル予測による形式的検証を備え、証明可能なデータ抽出を実現します。
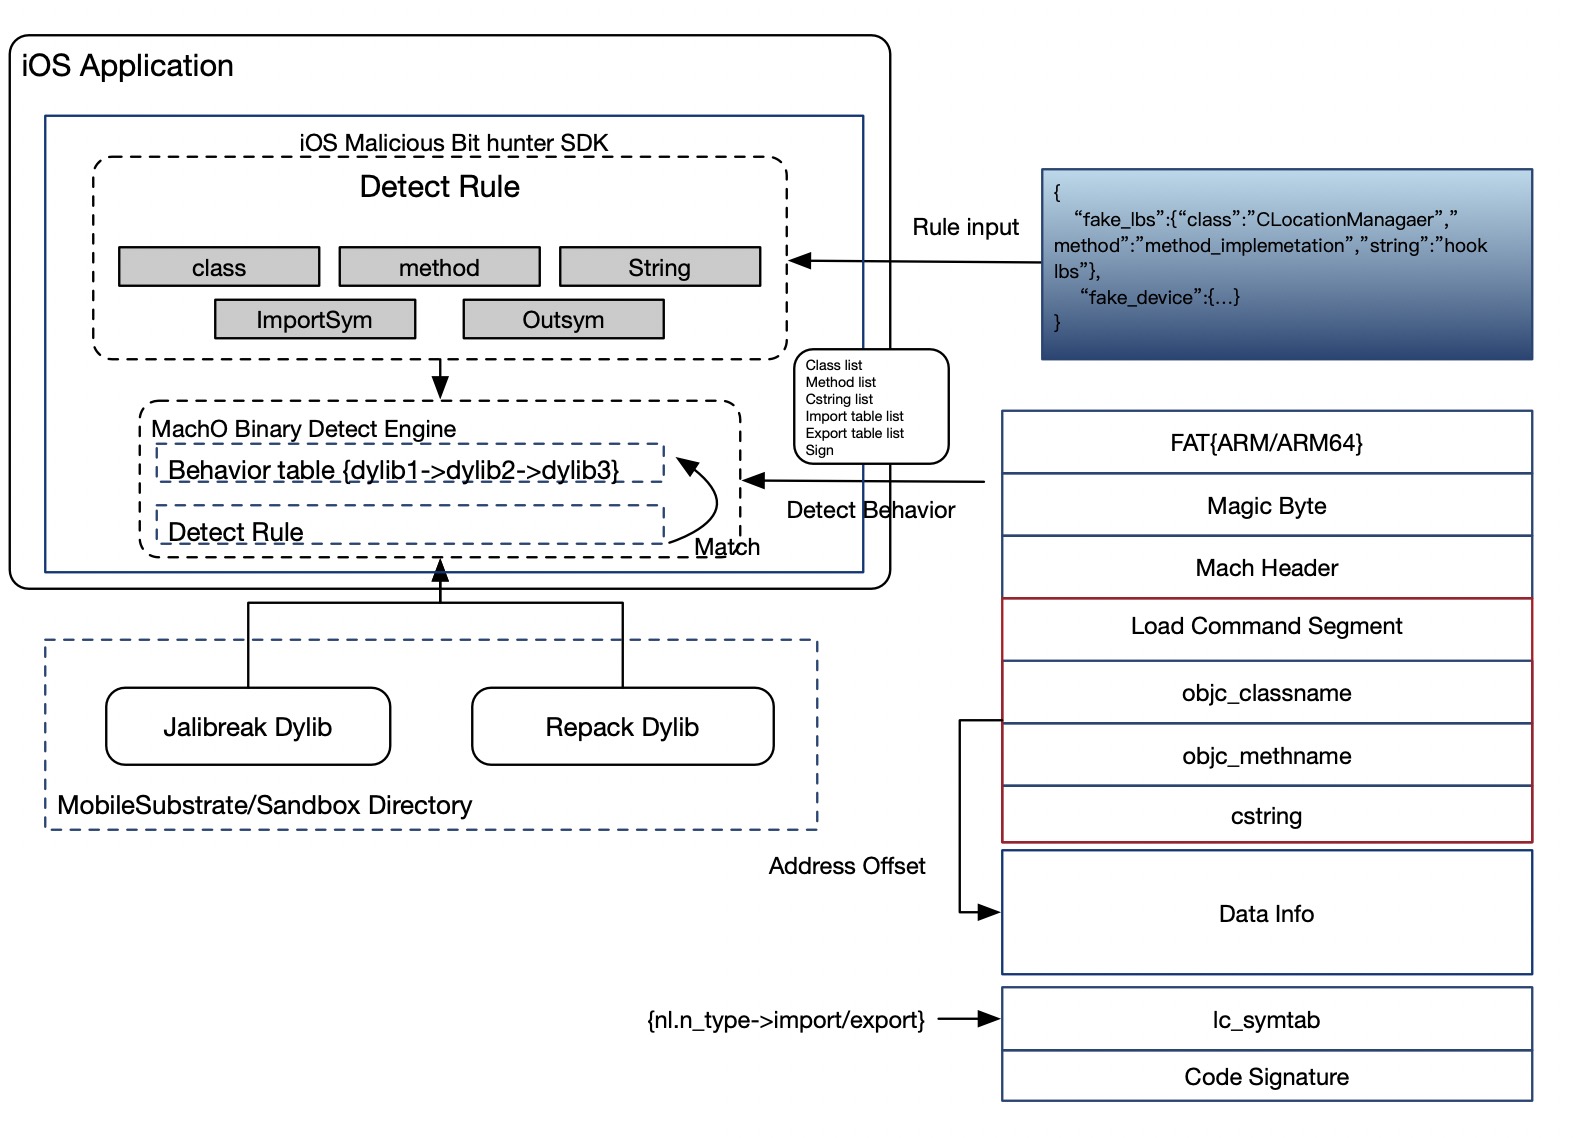 alipay/ios-malicious-bithunter
iOS Malicious Bit Hunterは、iOSアプリケーション向けの悪意のあるプラグイン検出エンジンです。ランタイムに基づいて、注入されたdylib動的ライブラリのmachoファイルのヘッダーを解析できます。著者の他のプログラムに興味がある場合は、https://github.com/S…
 gherardofiori/maliciousbrowserextensions
このリポジトリは、悪質なブラウザ拡張機能に関する私自身の調査に基づいて作成されたもので、多くの人々の研究成果やニュース記事を1つの場所にまとめています。このリポジトリ内のCRXは、ExterminAIの背後にあるAIモデルのトレーニングに使用されています。これにより、他の人々も悪質なブラウザ拡張機能…
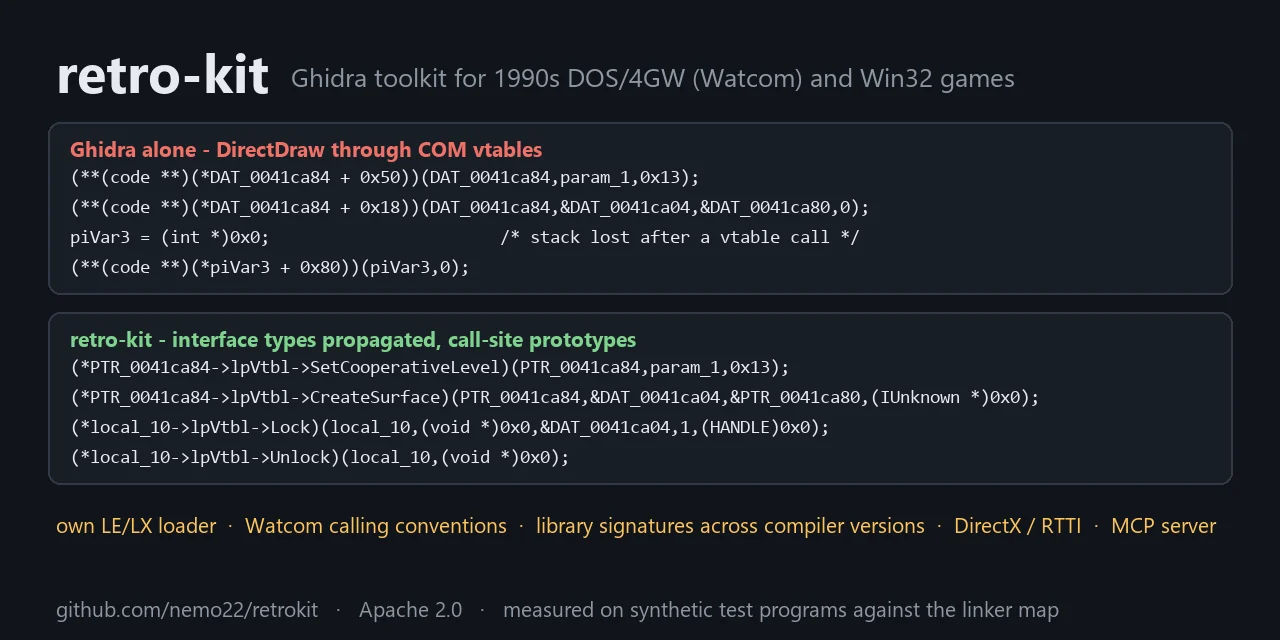 nautilusbits/retrokit
32ビットDOSおよびWin32ゲーム(1993年~2010年)のリバースエンジニアリング向けHeadless-Ghidraツールキット:独自のLE/LXローダー、Watcom呼び出し規約、ライブラリシグネチャ、MCPサーバー
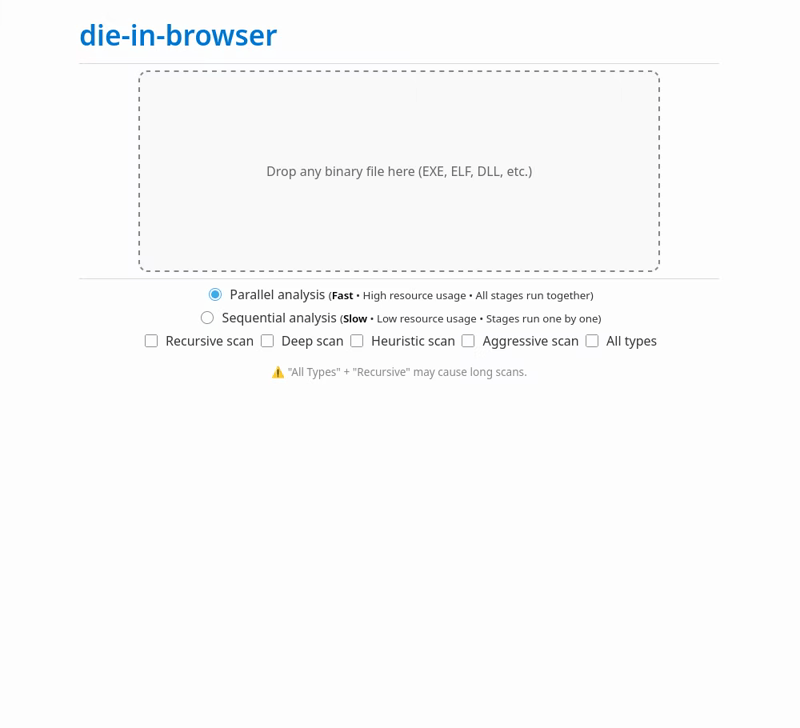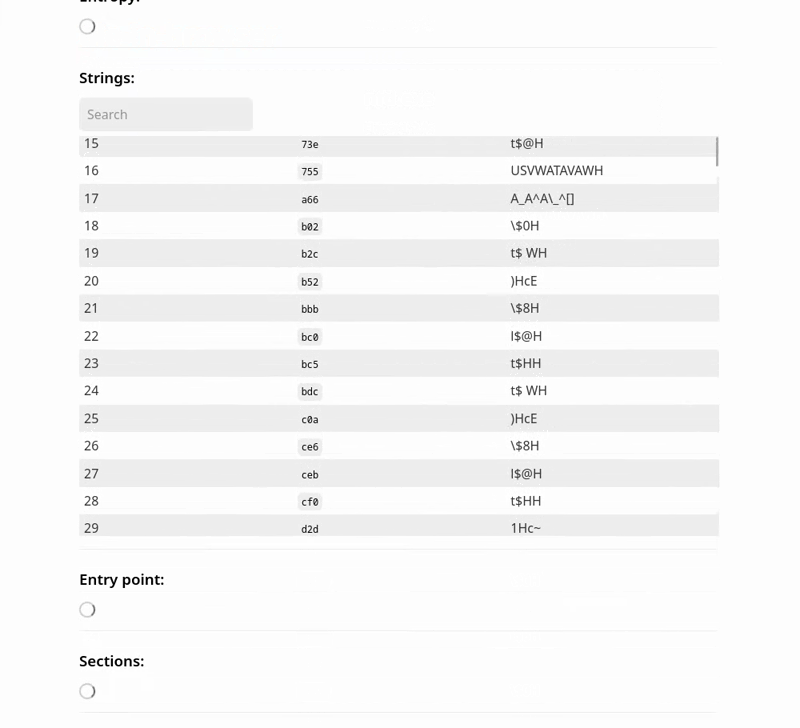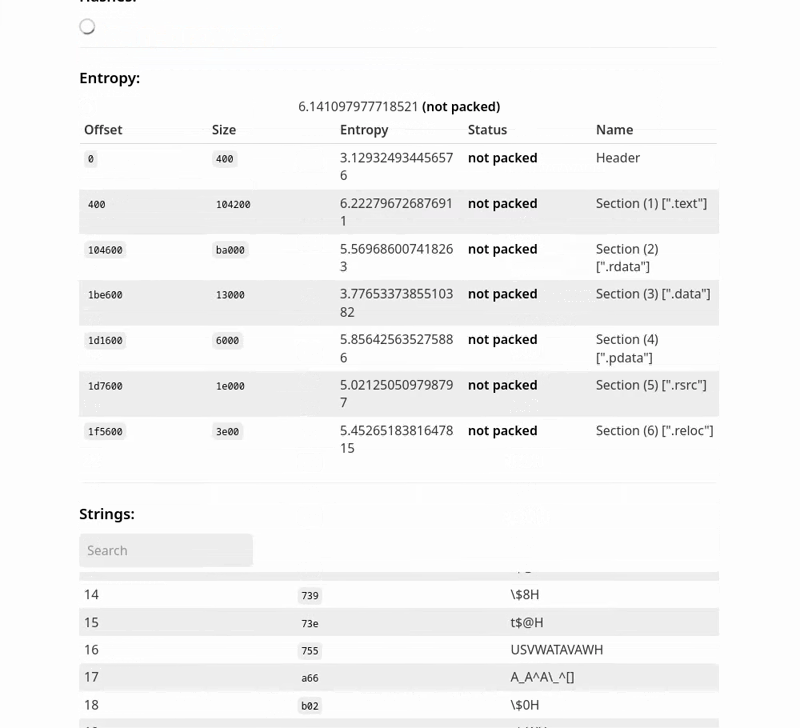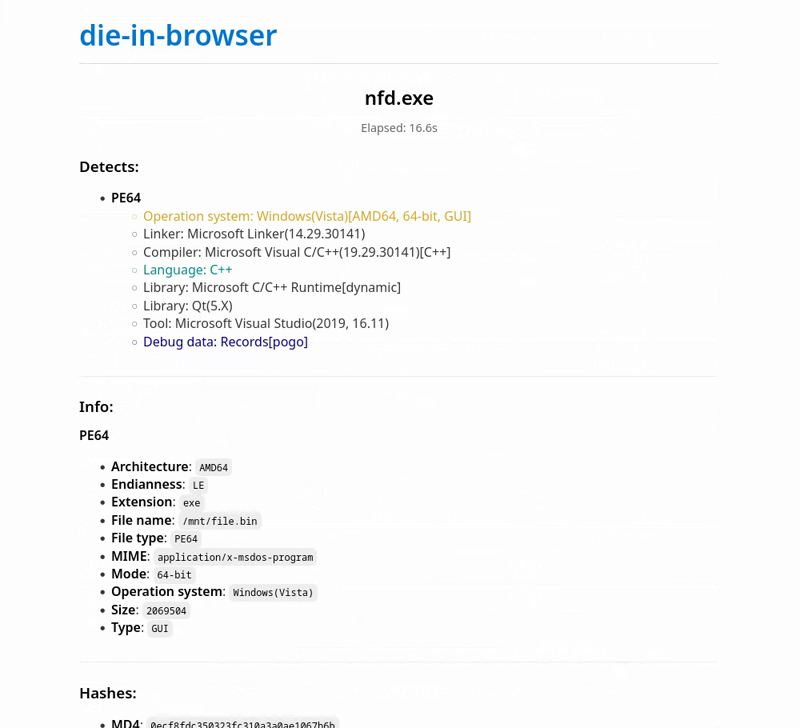 xoreaxlmbdx/die-in-browser
Detect It Easy を使った静的バイナリ解析 — 100%ブラウザ内で完結、アップロード不要。
 liamg/extrude
:detective: バイナリを解析し、不足しているセキュリティ機能、情報漏洩などを検出します...
 seifreed/yaraast
抽象構文木(AST)表現を用いてYARAルールの解析・分析・操作を行うための強力なPythonライブラリおよびCLIツールです。
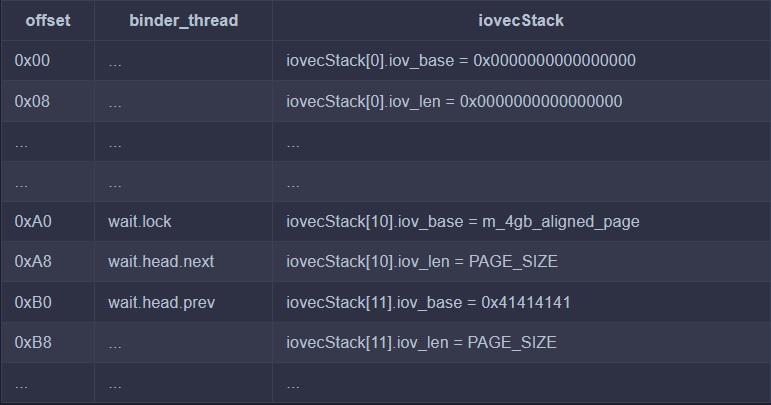 sharif-dev/androidkernelvulnerability
Android カーネルの脆弱性 CVE-2019-2215 のトリガーと分析
 svdwi/bluebox
オープンソースの脅威インテリジェンスプラットフォームで、マルウェアと観測可能データ(オブザーバブル)の分析を行います。IP、ドメイン、URL、ハッシュを外部ソースでエンリッチメントし、静的ファイル分析、YARA検出、MLベースのフィッシング検出を実行します。
 dmdhrumilmistry/security-harness
AIコーディングエージェント向けのマルチエージェント静的アプリケーションセキュリティレビューハーネス:コードベースをマッピングし、脆弱性クラスを探索し、検出結果を連鎖・検証して、SARIF、JSON、PDFにレポートします。
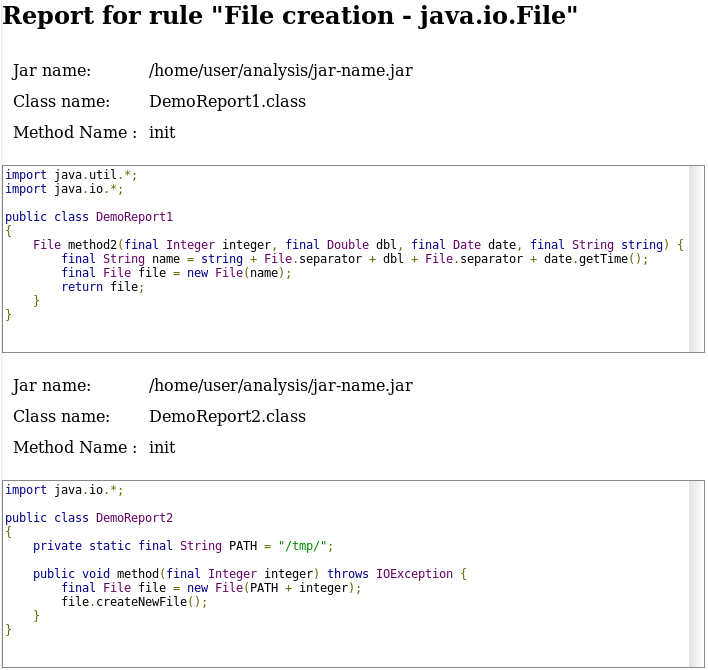 fergarrui/custom-bytecode-analyzer
JSONルールでカスタマイズ可能なJavaバイトコードアナライザ
 hasherezade/sig_finder
签名查找器(来自 PE-bear)
 bronils/aotopsy
Flutter/Dart AOTスナップショット用の静的アナライザー — Dart VMを埋め込んだり実行したりせずに、libapp.soから関数名、クラス階層、コールグラフ、および挙動シグナルを復元します。ARM64およびx86_64、Dart 2.10–3.12をサポート。