
 #1
悪意のあるバイナリとコードを実行せずに検査するためのツール(例:逆アセンブラ、アンパッカー)。
Kitploit おすすめ

 s4dhulabs/vimana-framework
Vimanaは、Python APIやWebアプリケーションを監査するためのモジュラー型セキュリティフレームワークです。プラグインベースのアーキテクチャにより、セキュリティ専門家は自動化および手動の手法でPythonプロジェクトの評価、ファジング、分析を行うことができます。
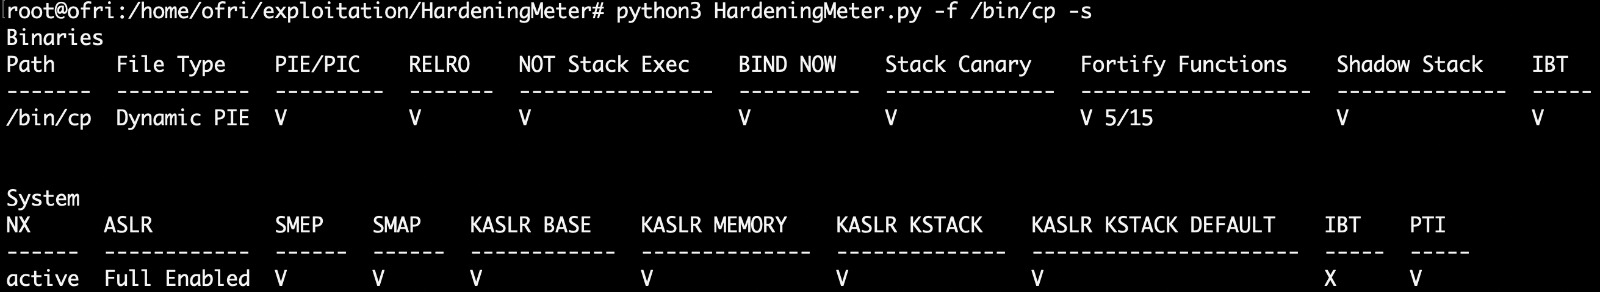 ofriouzan/hardeningmeter
HardeningMeterは、バイナリとシステムのセキュリティ強化を包括的に評価するために慎重に設計されたオープンソースのPythonツールです。
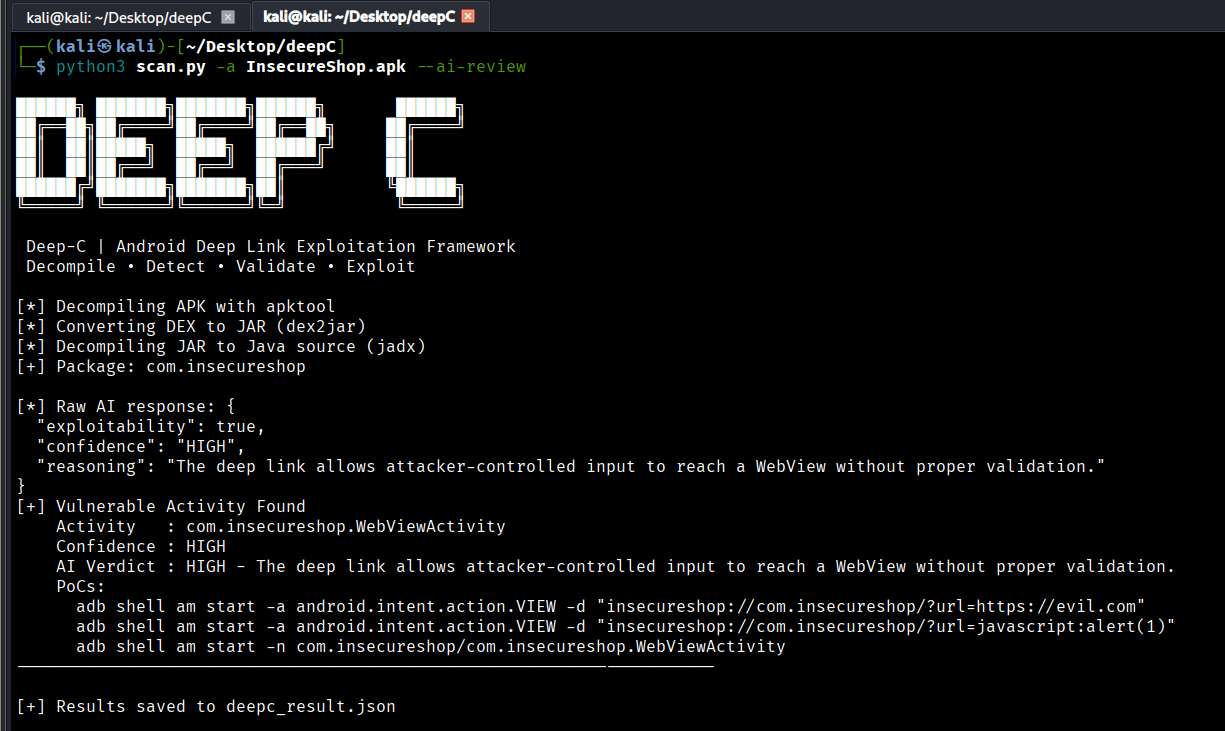 kishorbal/deep-c
Android ディープリンク設定ミス検出・悪用ツール
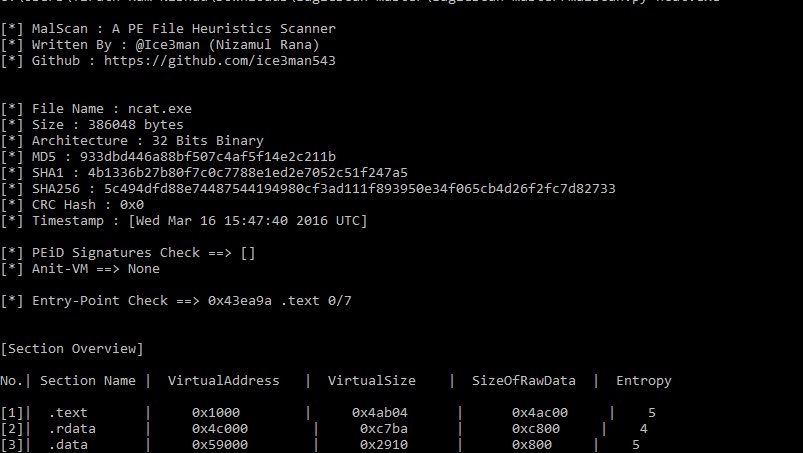 ice3man543/malscan
シンプルなPE Fileヒューリスティックスキャナー
 arsbr/veritensor
AIアーティファクト&RAGファイアウォール向けアンチウイルス。モデルとノートブックからRCE、データセットとRAGドキュメントからデータポイズニング、PII、プロンプトインジェクションをスキャンする静的解析ツールです。AIサプライチェーンを保護します。
 llvmparty/striga
リバースエンジニアリング、最適化、VMハンドラ解析のために機械語コードを解析可能なIRに変換する、Pythonによる実験的なx86-64からLLVM IRへのリフター。
 momenbasel/vulnhawk
AI搭載のSASTスキャナーで、認証バイパス、IDOR、およびSemgrep/CodeQLが見逃すロジックバグを見つけます。無料のGitHub Action。Python、JS/TS、Go、PHP、Rubyをサポート。
 ejfkdev/dj
静的にウェブサイトのHTMLとJSを解析し、webpackチャンク、import()による遅延読み込み、ソースマップを検出して、動的に読み込まれるJavaScriptファイルを抽出し、偵察に活用します。
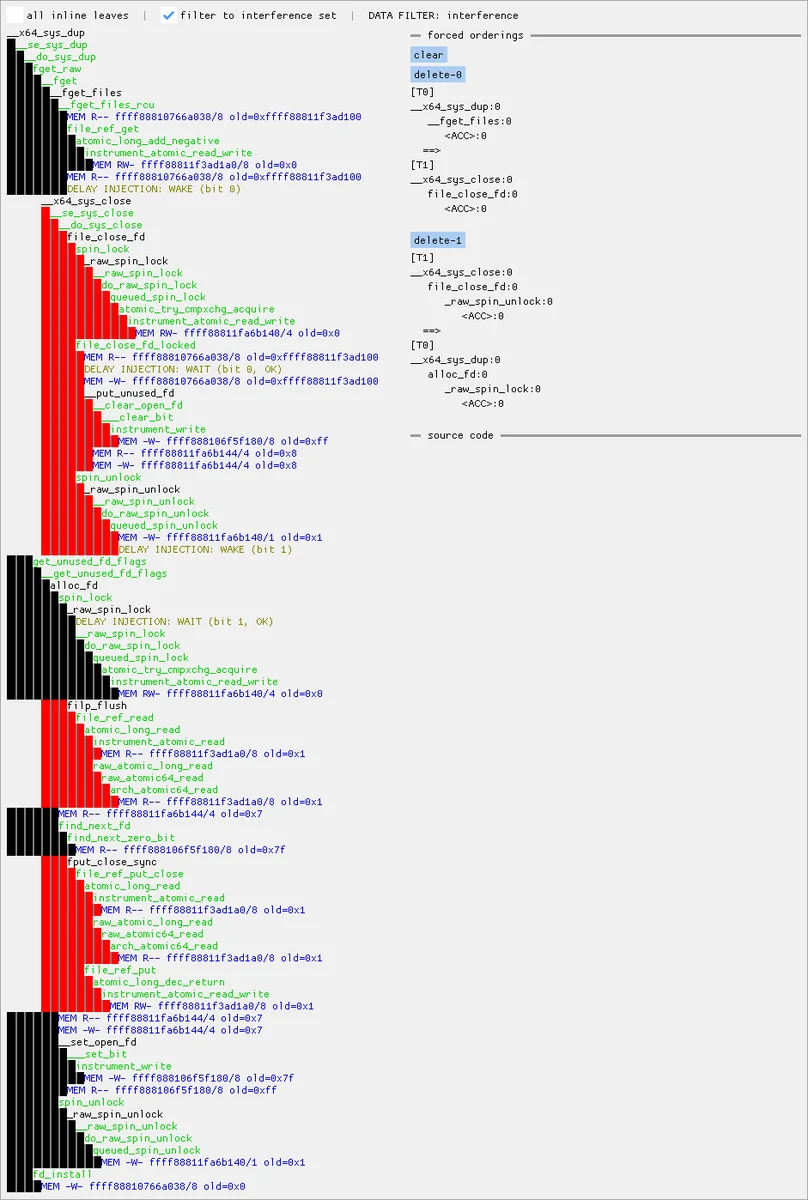 googleprojectzero/maccconc
Linuxカーネルの競合状態をKCOVトレースを用いて調査するためのツールキット:並行実行とメモリアクセスを可視化するGUIおよびターミナルビューアに加え、自動A-B-A順序テストを提供します。
 crowdstrike/xwf-yara-scanner
X-Ways Forensics向けネイティブYARAスキャナーX-Tension。スナップショット内ファイルスキャン、マルチスレッドRVSサポート、レポートテーブル出力、ディスク書き込みなしを実現。
 owasp/cwe-tool
OWASP / CAPSECのCommon Weakness Enumeration(CWE)データベースに基づくコマンドラインCWE発見ツール。
 pelock/jobfuscator
Javaソースコードを難読化し、リバースエンジニアリング、逆コンパイル、知的財産の窃取から保護します。変数・メソッド名の変更、文字列の暗号化、制御フローの難読化を行います。
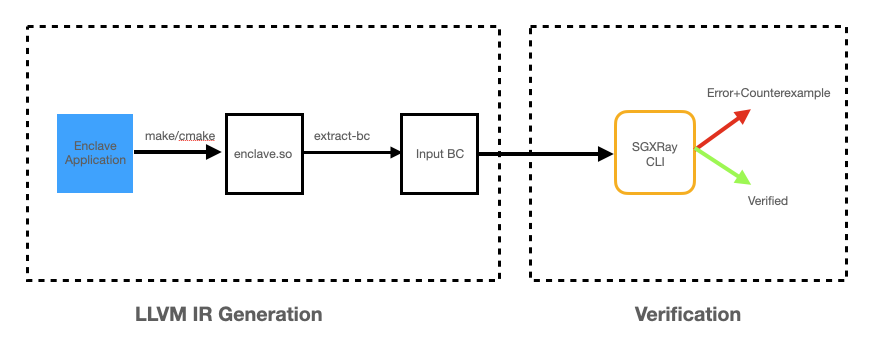 baiduxlab/sgxray
SMACK検証器をベースにした自動推論ツールで、信頼境界違反からSGXエンクレーブのバグを検出します。これには無効なポインタ処理、メモリ解放エラー、TOCTOUバグなどが含まれます。
 sqlsure/sqlsure
SQLのセマンティックインスペクタ — クエリ実行前にファンアウトの二重カウント、加法性違反、誤った結合キー、ポリシー違反を検出します。BIRD/SpiderのテキストからSQLへのベンチマークで実際のバグを発見しました。
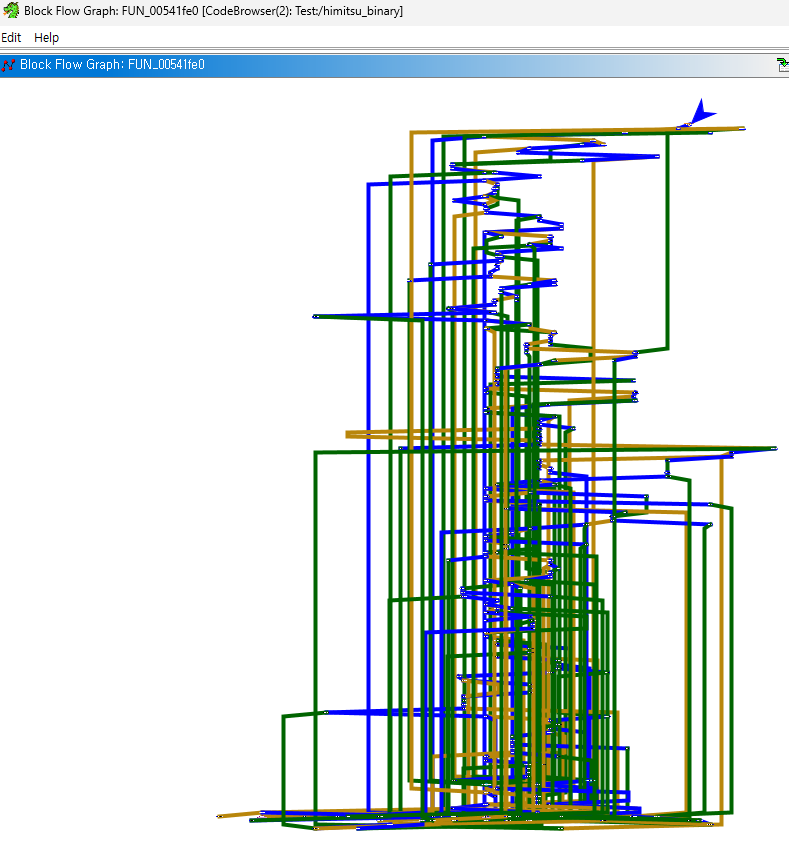 himitsushell/himitsushell
shell script protector(難読化、組み込みインタプリタ、DRM) - カーネルトレースに対して不可視
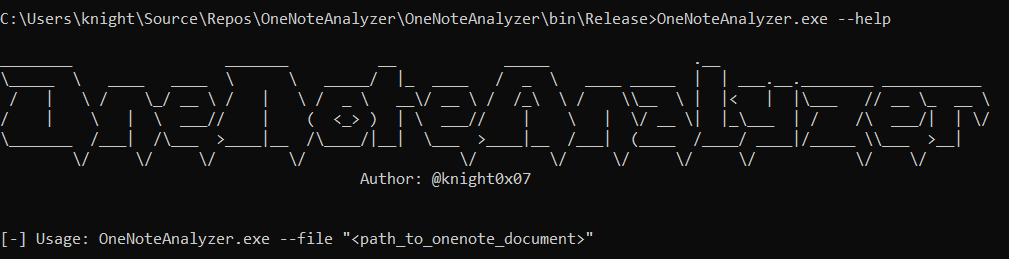 knight0x07/onenoteanalyzer
悪意のあるOneNote文書を分析するためのC#ベースのツール








