
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
deep-C — Android ディープリンク設定ミス検出・悪用ツール | Kitploit
ツール/GitHubGitHub/kishorbal/deep-c
Androidセキュリティ静的分析動的分析 (サンドボックス)ペイロード生成脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストモバイルセキュリティレッドチーミングAIセキュリティ
9111408ヶ月前Kitploit レビュー済み
共有
GitHub
kishorbal/deep-c

deep-C

Android ディープリンク設定ミス検出・悪用ツール

リポジトリを見る

Deep-C

Deep-Cは、Androidディープリンク悪用フレームワークです。APKを自動的に逆コンパイルし、露出した安全でないディープリンクのエントリポイントを特定し、静的解析とオプションのAI検証を使用して悪用可能性を検証し、実行可能な**adb Proof-of-Concepts (PoCs)**を生成します。

Deep-Cは、モバイルアプリケーションペネトレーションテスト、レッドチーム評価、Androidセキュリティ研究のために設計されており、ノイズの多い発見ではなく現実世界での悪用可能性に重点を置いています。

WebdeepC -(Web版)
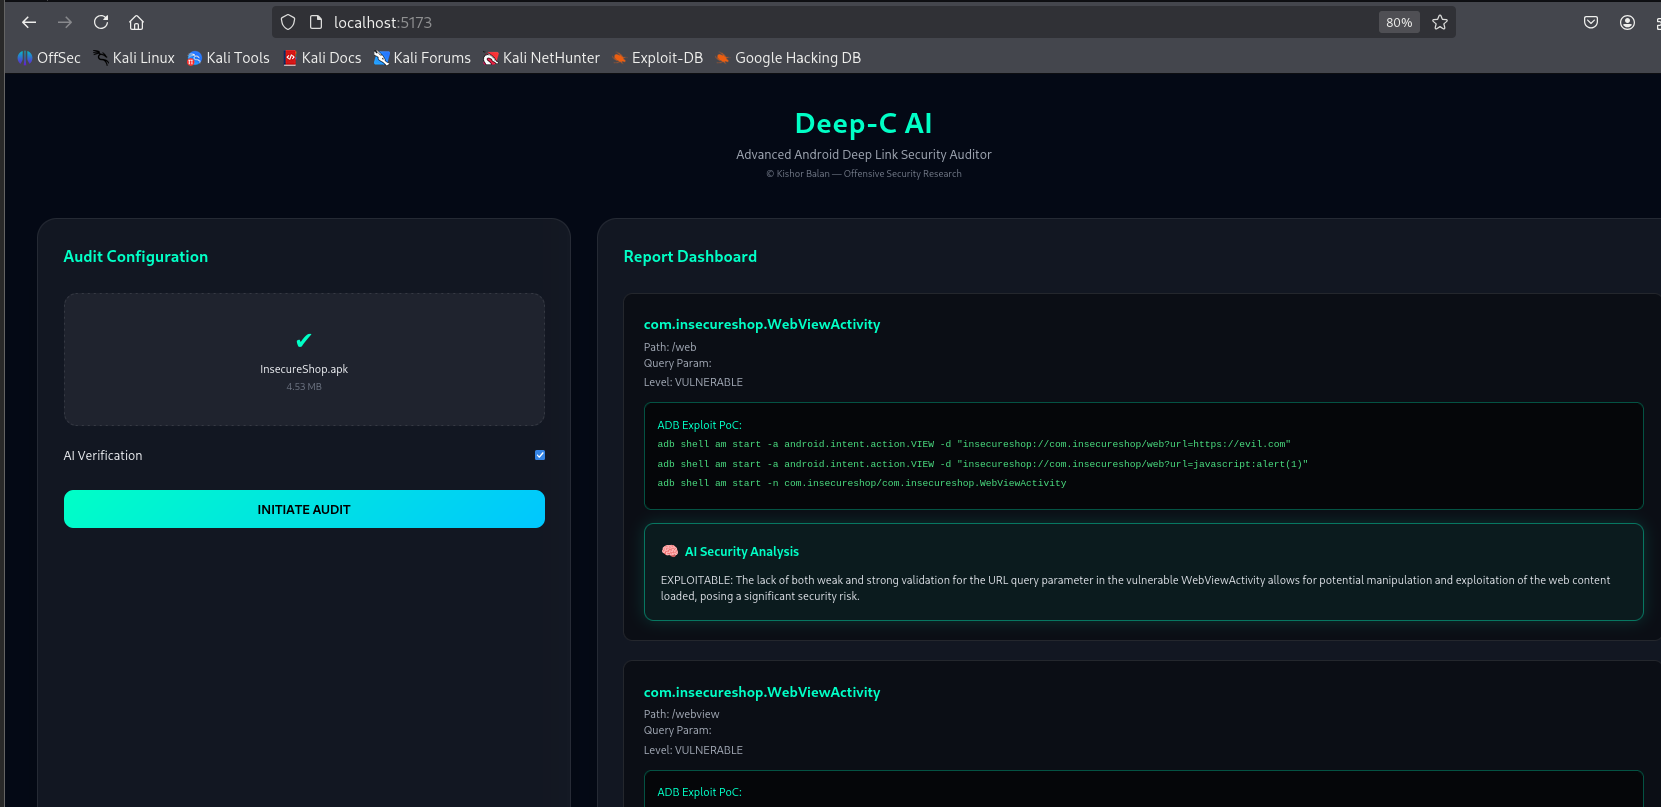
image

CLI image


✨ 機能

📦 APK解析

  • apktoolを使用したAPKの自動逆コンパイル
  • dex2jarを使用したバイトコード処理
  • jadxを使用したJavaソースの復元

🔍 ディープリンクの発見

  • カスタムスキームのディープリンク
  • アプリリンク(http / https)
  • エクスポートされブラウズ可能なアクティビティ
  • インテントフィルター解析(VIEW + BROWSABLE)

🚪 エクスポートされたコンポーネントの検出

  • エクスポートされたアクティビティの特定
  • ディープリンクエントリポイントの列挙
  • カスタムスキームの到達可能性分析

🌐 WebView悪用の特定

  • 攻撃者の制御するデータがWebView.loadUrlに到達することを検出
  • 安全でないURL処理の特定
  • Java & Kotlin(jadx逆コンパイル)コードのサポート

⚠️ 安全でないディープリンクパターンの検出

  • ホスト検証の欠落または不適切
  • 弱い検証ロジック(endsWith、contains、正規表現)
  • 安全でないカスタムスキームの処理
  • 機密パス:
    • login
    • reset
    • wallet
    • payment
    • admin / 特権フロー

🎯 攻撃マッピング

  • インテントハイジャック
  • オープンリダイレクト
  • ディープリンクを介した認証バイパス
  • WebView URLインジェクション
  • 任意のURLロード

🤖 AI支援による脆弱性検証(オプション)

  • オプションのChatGPTベースのAIレビュー(--ai-review)
  • AIは第2パスのセキュリティレビューアとして機能
  • 以下に基づいて悪用可能性を確認:
    • 逆コンパイルされたソースコード
    • インテントデータフロー
    • 検証ロジック
  • 誤検出を減らす
  • AIは発見を作り出さず、既存のものを検証するだけ
  • AIの判定は静的信頼度と安全に統合される

AI統合はオプトインであり、デフォルトでは無効です。


🧪 概念実証(PoC)の生成

  • スキーム対応のPoC生成
  • カスタムスキーム処理
  • 複数のペイロードバリアント:
    • 外部URL
    • javascript: ペイロード
  • 実行可能なadbコマンド
  • オプションのPoC自動実行

📤 出力とレポート

  • 明確で人間が読めるコンソール出力
  • 構造化されたJSON結果ファイル
  • 以下を含む:
    • 静的信頼度
    • AI信頼度(有効な場合)
    • 最終統合信頼度
    • 理由
    • 生成されたPoC

Deep-Cの動作方法

🔄 高レベルのワークフロー

APK
 ↓
Decompile APK (apktool)
 ↓
Extract Manifest & Bytecode
 ↓
Identify Exported Deep Link Entry Points
 ↓
Decompile Source (dex2jar + jadx)
 ↓
Validate Exploitability (code / heuristics)
 ↓
(Optional) AI Verification (--ai-review)
 ↓
Generate adb PoCs
 ↓
Console Output + JSON Report

🔧 必要条件

以下のツールがインストールされ、PATHに含まれていることを確認してください:

Python 3.8+ apktool adb(Android Platform Tools) d2j-dex2jar openai

インストールの確認 apktool --version adb version python3 --version

AIベースの分析(openAI)の場合

OpenAI APIキーを環境変数にエクスポートしてください

export OPENAI_API_KEY="Your_openai_API_key"

使用方法

🔍 APKの分析(悪用なし) python deepc.py -a target.apk

💥 分析 + adb経由でPoCを実行 python deepc.py -a target.apk --exec

⚠️ --execを使用する前に、adbを介してデバイスまたはエミュレータが接続されていることを確認してください。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    373
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    322
  • 5

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    251

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






