#1

 sjkim1127/reversecore_mcp
セキュリティファーストのMCPサーバーであり、AIエージェントによる自動リバースエンジニアリング、マルウェア解析、フォレンジック、脆弱性調査、SASTを実現します。Radare2、YARA、LIEF、Capstone などによって動作します。
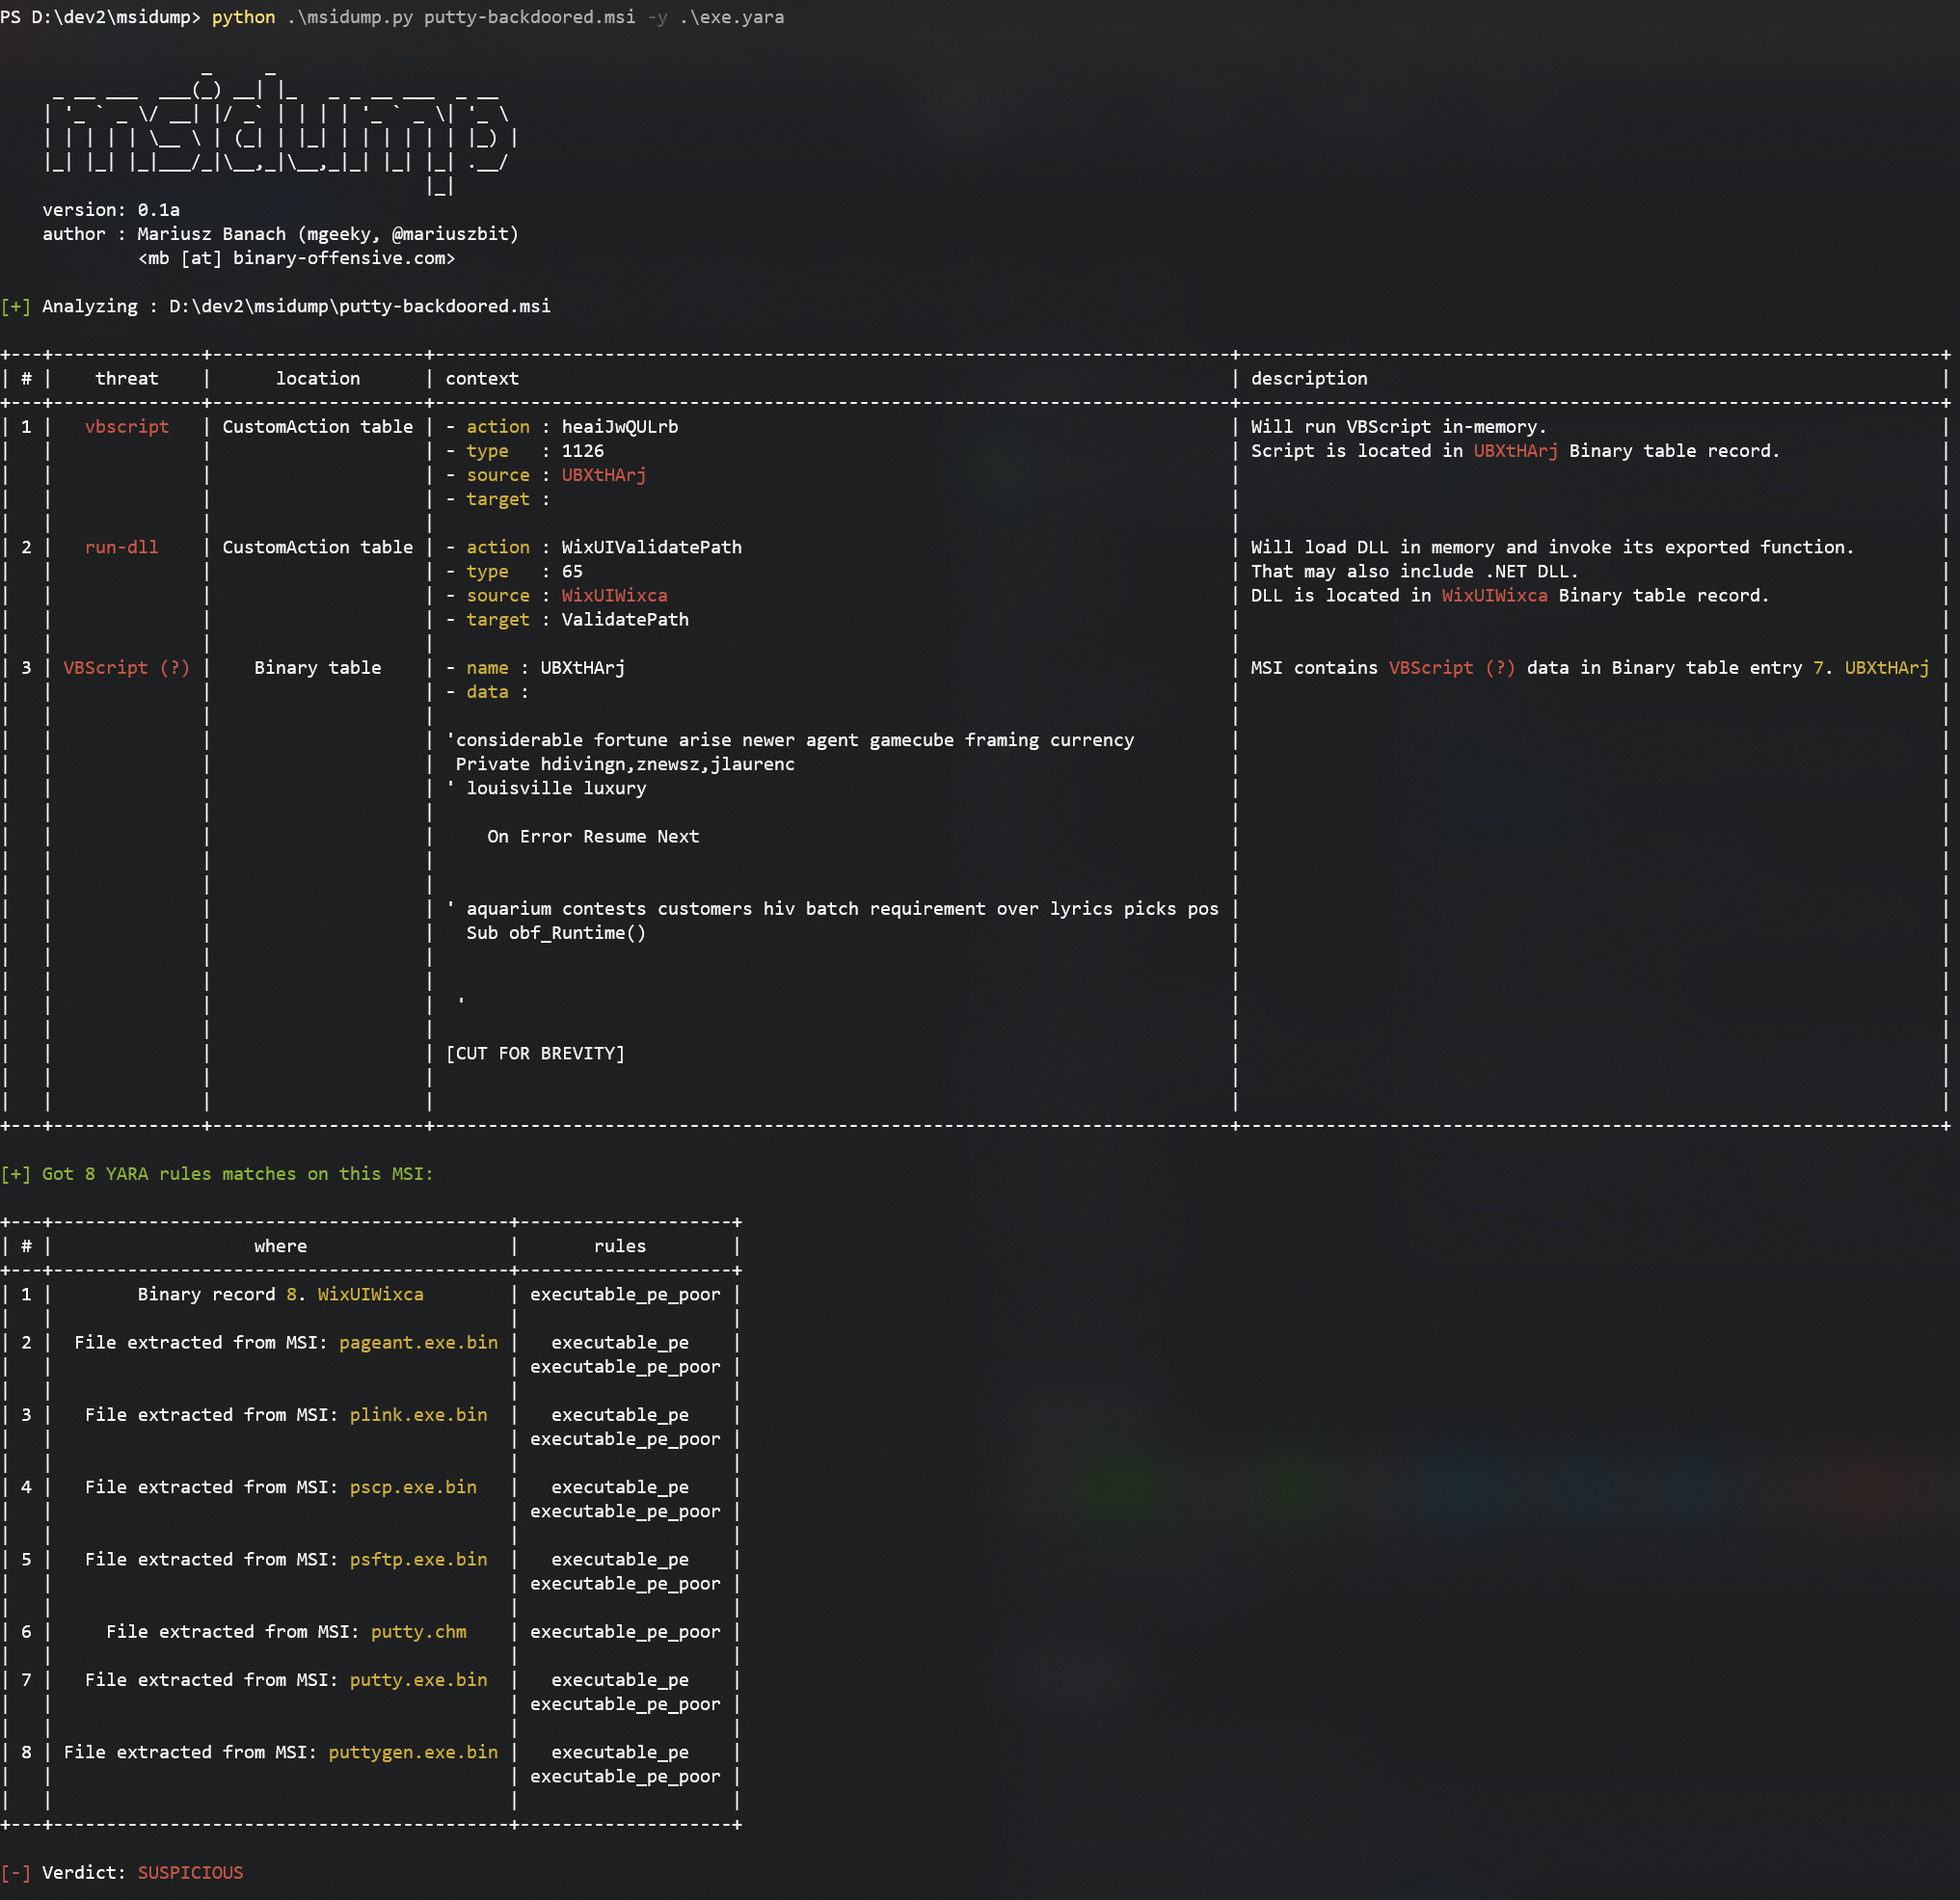 mgeeky/msidump
MSI Dump - 悪意のあるMSIインストールパッケージを解析し、ファイル、ストリーム、バイナリデータを抽出し、YARAスキャナーを組み込んだツールです。
 muellerberndt/apkx
複数のバックエンドを使用したワンステップAPK逆コンパイル
 ablation-tool/ablation
Reverse engineering framework with disassembly, decompilation, taint analysis, version diffing and semantic search, plus LLM-driven autonomous binary…
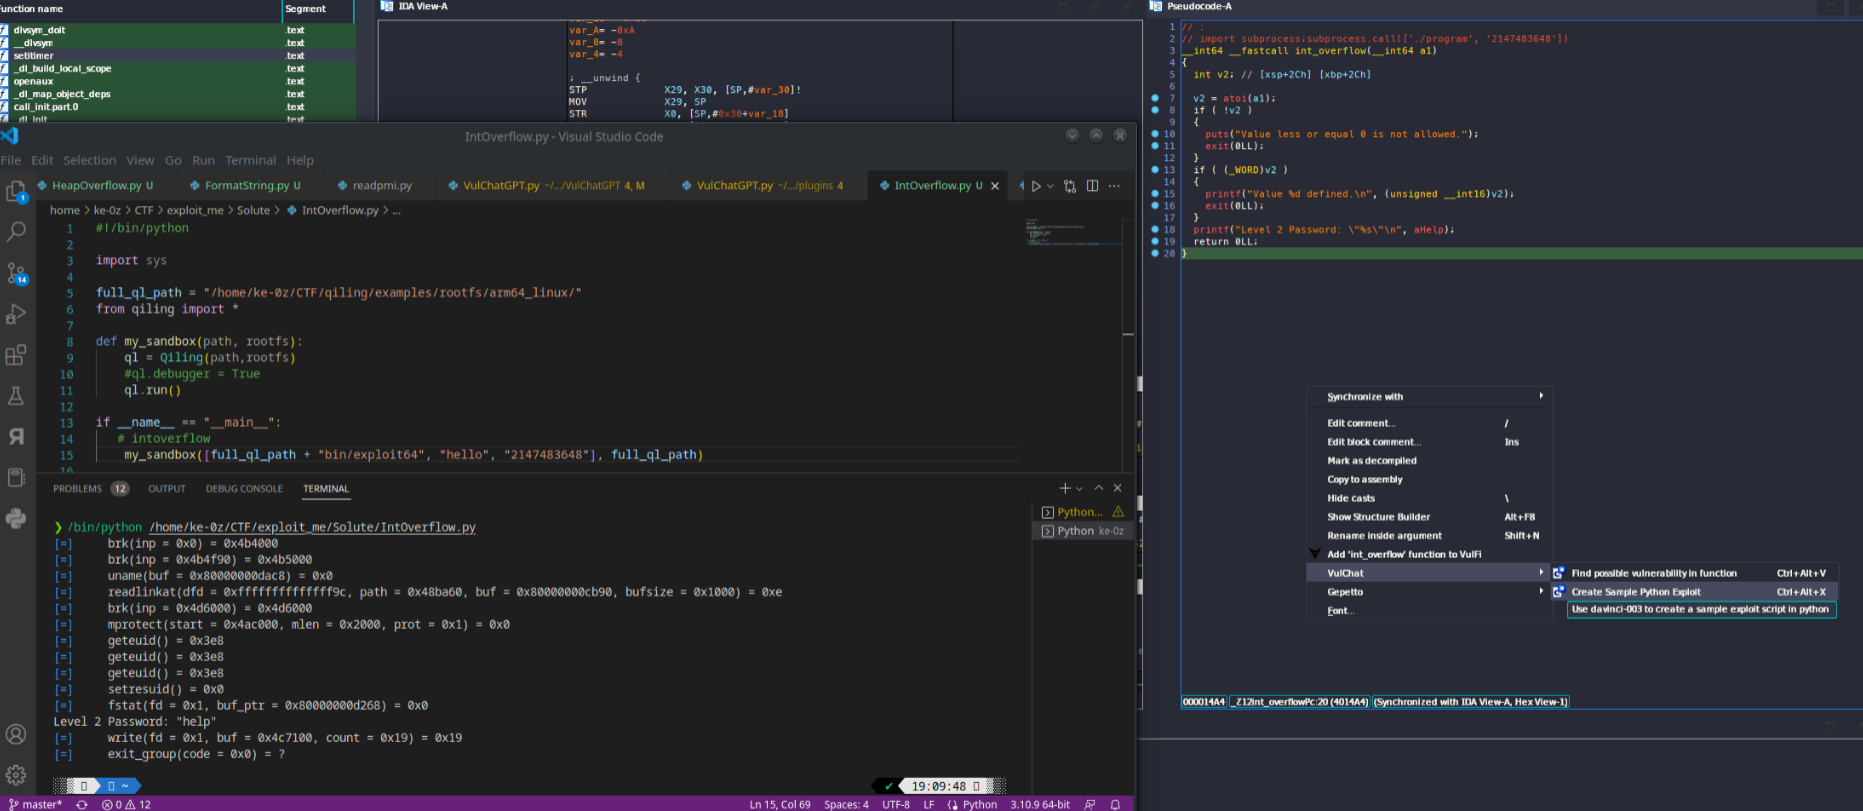 ke0z/binaivulhunter
IDA PRO HexRaysデコンパイラをOpenAI(ChatGPT)と組み合わせて、バイナリ内の潜在的な脆弱性を発見します。
 elyelysiox/recaptcha
reCAPTCHAのドキュメントとリバースエンジニアリング
 cyberark/vulnhalla
自動化されたセキュリティ分析パイプラインで、GitHubリポジトリ上でCodeQLクエリを実行し、LLMを使用して真の脆弱性を誤検出から分類・フィルタリングします。
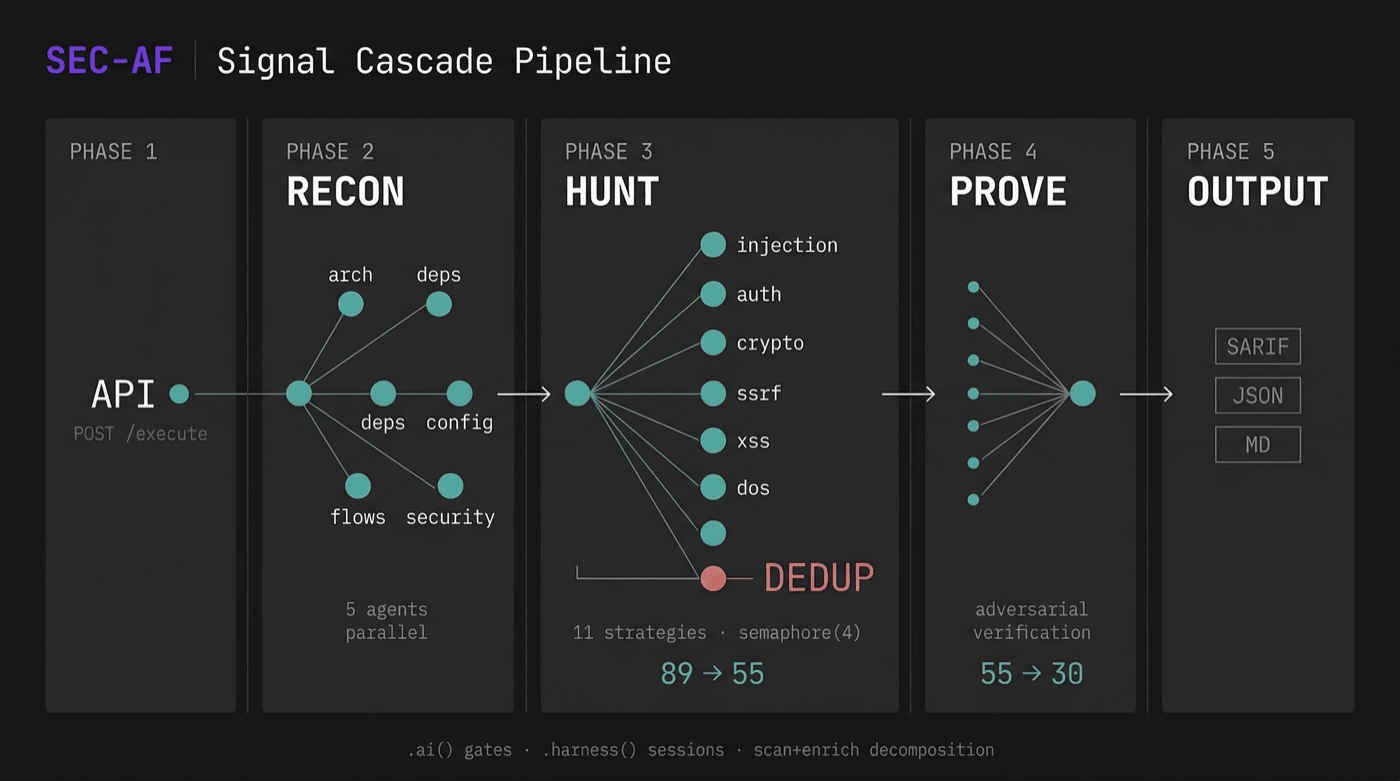 agent-field/sec-af
AgentField上のAIネイティブなコードセキュリティ監査ツールで、判定、トレース、実用的なエビデンスを用いて悪用可能性を証明します。
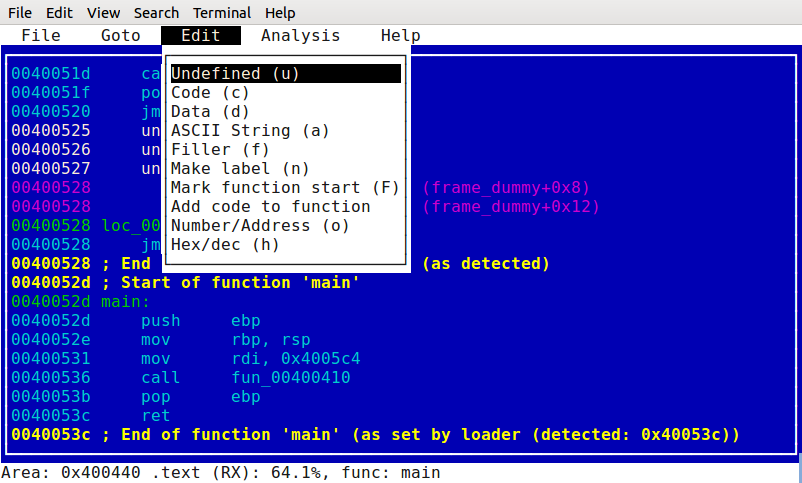 pfalcon/scratchabit
簡単にリターゲット可能でハック可能な対話型逆アセンブラ、IDAPython互換のプラグインAPIを搭載
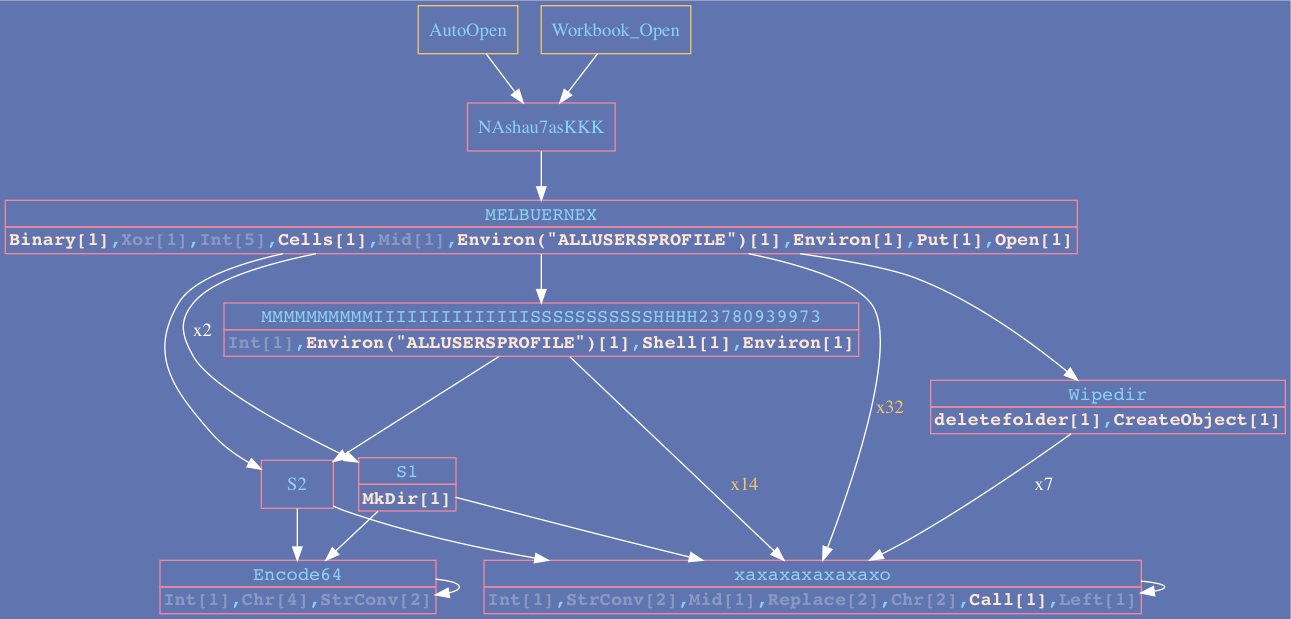 malwarecantfly/vba2graph
Vba2Graph - VBAコードからコールグラフを生成し、悪意のあるドキュメントの解析を容易にします。
 cristianzsh/freki
静的PE解析、YARAパターンマッチング、VirusTotal統合、REST API、自動化された脅威調査のためのDockerデプロイメントを備えたオープンソースのマルウェア分析プラットフォーム。
 lifting-bits/sleigh
GhidraのSLEIGHプロセッサ仕様ライブラリのCMakeビルド。リバースエンジニアリングツール向けに、スタンドアロンの逆アセンブリおよびp-codeリフティングエンジンを提供します。
 arguslab/argus-saf
Scalaベースの静的解析フレームワークで、AndroidおよびJavaバイトコードを対象とし、フロー解析、逆コンパイル、およびシンボリック実行によるネイティブコード解析を提供します。
 rubo77/log4j_checker_beta
サーバーがCVE-2021-44228に対して脆弱かどうかを迅速にチェックする
 owenpawl/cerberus-re-skill
cerberus-reは、Ghidra、LLDB、Fridaを中心とした再現可能な静的/動的/インストゥルメンテーションの三要素ループを構築するための、ローカルかつApple向けのリバースエンジニアリングワークベンチです。
 reb311ion/replica
逆アセンブルの見逃し修正、関数の検出、暗号定数のラベル付け、APIコールや文字列参照に基づく関数のリネームにより、リバースエンジニアリングを強化するGhidraプラグイン。