AgentField上のAIネイティブなコードセキュリティ監査ツールで、判定、トレース、実用的なエビデンスを用いて悪用可能性を証明します。
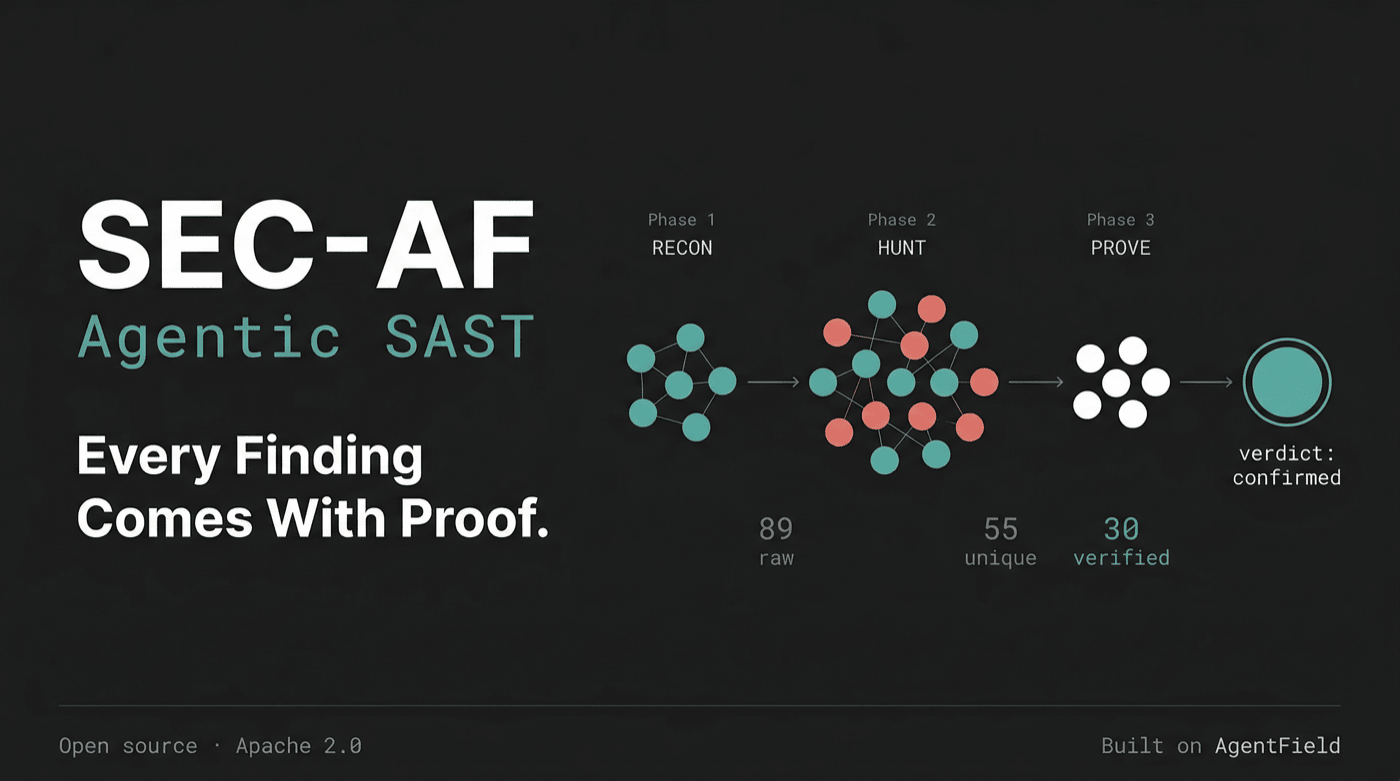
他のツールはパターンを指摘するだけです。SEC-AF は悪用可能性を証明します。すべての検出結果には、判定、データフローのトレース、そして実際に対処できる証拠が付属します。無料、オープンソース、API 呼び出しは 1 回だけ。30 件の検証済み検出結果を含む完全な監査は、LLM 呼び出しで約 $1.40 のコストがかかります。
af CLI で起動します(af ≥ 0.1.87 が必要)。ライブの進捗をストリーミング表示し、結果を出力します:
af call sec-af.audit --in '{"repo_url": "https://github.com/dolevf/Damn-Vulnerable-GraphQL-Application"}'
生のHTTPを使いたいですか?curlでAPIに直接アクセスしてください:
curl -X POST http://localhost:8080/api/v1/execute/async/sec-af.audit \
  -H "Content-Type: application/json" \
  -d '{"input": {"repo_url": "https://github.com/dolevf/Damn-Vulnerable-GraphQL-Application"}}'
これは、SEC-AF が DVGA(意図的に脆弱性を持たせた GraphQL アプリ)を監査した際の実際の検出事項です:
{
  "title": "OS Command Injection in run_cmd Helper Function",
  "severity": "critical",
  "verdict": "confirmed",           // not "maybe" — confirmed exploitable
  "evidence_level": 5,
  "cwe_id": "CWE-78",

  "rationale": "Tracer confirms complete data flow from GraphQL parameters
    (host, port, path, scheme, cmd, arg) to os.popen(cmd).read() sink.
    Sanitization functions are bypassable in Easy mode...",

  "proof": {
    "verification_method": "composite_subagent_chain:sast",
    "data_flow_trace": [
      { "description": "core/views.py:203 — GraphQL args defined (host, port, path, scheme)", "tainted": true },
      { "description": "core/views.py:210 — URL constructed from user input", "tainted": true },
      { "description": "core/views.py:211 — helpers.run_cmd(f'curl {url}') called", "tainted": true },
      { "description": "core/helpers.py:9 — os.popen(cmd).read() executes input", "tainted": true }
    ]
  },

  "location": {
    "file_path": "core/helpers.py",
    "start_line": 9,
    "code_snippet": "def run_cmd(cmd):\n  return os.popen(cmd).read()"
  }
}
すべての検出結果には、判定(confirmed / likely / inconclusive / not_exploitable)、完全なテイントトレースを含む証明オブジェクト、および正確なコード位置が含まれます。「これは問題かもしれない」ではありません。SEC-AF はソースからシンクまでデータを追跡し、実際に悪用可能かどうかを証明します。
完全なベンチマーク出力(30件の検出結果):
exampl/dvga-benchmark-result.json| パフォーマンス分析:exampl/benchmark-analysis.json
SEC-AF を Damn Vulnerable GraphQL Application に対して実行します。これは、21 の文書化されたセキュリティシナリオを持つ、意図的に脆弱なアプリケーションです。
| 指標 | 値 |
|---|---|
| 発見された生の検出結果 | 106 |
| AI による重複排除後 | 61 |
| 敵対的検証後 | 28件確認済み |
| 結論未確定(手動レビューが必要) | 1 |
| 悪用不可(正しく却下) | 1 |
| ノイズ削減率 | 94% |
| DAG エッジ(reasoner 呼び出し) | 82 |
| エージェント呼び出し | 約166〜255 |
| 実行された戦略 | 11 |
| 実時間 | 約78分 |
| 推定コスト(Kimi K2.5) | 約$0.18〜$0.90 |
| カテゴリ | 件数 | 例 |
|---|---|---|
| 認証の欠如 | 8 | ImportPaste、delete_all_pastes、system_debug、CreateUser、ファイルアップロード |
| コマンドインジェクション | 4 | ImportPaste、system_debug、system_diagnostics 経由の os.popen(cmd) |
| SQL インジェクション | 3 | resolve_pastes 内の未サニタイズの filter、LIKE パターンインジェクション、ログイン |
| 認証バイパス | 3 | JWT 署名の無効化、JWT 認可バイパス、壊れたパスワード認証 |
| 平文認証情報 | 3 | 平文パスワードの保存、平文比較、診断情報内のパスワード |
| SSRF | 2 | ImportPaste ミューテーションがユーザー提供の URL をサーバー側で追跡する |
| ビジネスロジック / URL サニタイズ | 2 | 不十分な URL サニタイズ、未認証での一括削除 |
| DoS / リソース枯渇 | 3 | users/audits クエリでのページネーション欠如、制御されていない simulate_load |
| 設定 / シークレット | 2 | ハードコードされた JWT/Flask シークレット、本番環境でのデバッグモード有効化 |
SEC-AF は、単一のモノリシックなスキャンを実行するのではなく、多数の焦点を絞った AI エージェントを組み合わせることで初めて実現可能になる、いくつかのアーキテクチャパターンを適用しています。これらのパターンは、AI 駆動のセキュリティ分析における根本的な課題に対処します。
1. 敵対的エージェント間の緊張(HUNT 対 PROVE)
ほとんどの AI セキュリティツールは、単一のモデルに「これは脆弱か?」と尋ね、その回答を受け入れます。SEC-AF は、発見 エージェントと 反証 エージェントを構造的に分離します。ハンターは脆弱性の発見にインセンティブを持ち、プローバーはそれらを反証することにインセンティブを持ちます。各検出結果は4エージェントの検証チェーンを通過します — トレーサーがデータフローを再構築し、サニタイズアナライザーがハンターが見落とした可能性のある緩和策を探し、エクスプロイト仮説生成器が具体的な攻撃シナリオを構築し、判定エージェントが相反するすべての証拠を比較検討します。エージェント間のこの敵対的な緊張関係が、94% のノイズ削減を実現する原動力です — アーキテクチャ自体が懐疑心を組み込んでいます。
2. 段階的な絞り込みを伴うシグナルカスケード
すべての検出結果をユーザーに投げつけるのではなく、パイプラインは各段階でシグナルを圧縮します: 106件の生の検出結果 → AI 重複排除後61件 → 敵対的検証後30件。各フェーズはフィルターです。これは、人間のセキュリティチームがトリアージを行う方法を反映しています — まず広範な発見、次に段階的に厳格な精査。重要な洞察は、各フィルターが 異なる種類 の AI 推論であることです: 重複排除には意味的類似性、検証にはテイント分析、確認にはエクスプロイト構築。
3. コンテキストプルーニングによる情報経済
LLMは無関係なコンテキストを与えられると、より多くハルシネーションを起こします。SEC-AFは各エージェントが必要とする情報だけをルーティングします。インジェクションハンターにはデータフローマップと入力エントリポイントに絞り込んだ偵察コンテキストを渡し、暗号ハンターには依存関係ツリーと鍵管理パターンを渡します。検証器には、それぞれの検証手法に必要なフィールドだけを含む、射影された検出事項ビューを渡します。この戦略ごとのコンテキスト絞り込みにより、ハルシネーションとコストの両方が削減されます。エージェントは決して目にしない情報に惑わされることがありません。
4. ストリーミングによるフェーズのオーバーラップ
従来のパイプラインは逐次実行されます。偵察を終えてからハンティングを開始し、その後で証明を開始します。SEC-AFはasyncio.Queueを介してフェーズをオーバーラップさせます。ハンターは偵察出力が到着するそばから消費を開始し、dedupは各ハンターが完了するたびに検出事項を処理します。Proverは、後続のハンターがまだ実行中である間に、最初の重複排除済み検出事項の検証を開始します。このストリーミングアーキテクチャは、シグナルカスケードを犠牲にすることなく実時間を短縮します。各検出事項は依然としてすべてのフィルターを通過しますが、より早く通過するだけです。
5. AIゲートによる動的ルーティング
パイプラインは、発見した内容に基づいて実行時に適応します。AIゲートが偵察出力を検査し、どのハンティング戦略を有効化するかを選択します。JWT認証を備えたFlaskアプリは、gRPCを備えたGoマイクロサービスとは異なるハンターを起動します。別個のCWE拡張ゲートは、検出された技術スタックに基づいて脆弱性ターゲットリストを動的に広げます。到達可能性ゲートは、到達不能なコードに検証リソースを浪費する前に、依存関係の脆弱性に悪用可能な呼び出しパスがあるかどうかを評価します。
6. コーディングエージェントのための誘導付き自律性
SEC-AFは、AgentFieldハーネスを介してコーディングエージェント(AForge、Claude Code、OpenCode、Codex)上で動作します。エージェントに単一の巨大なプロンプトを与えるのではなく、各reasonerがフェーズを認識した誘導付き自律性を提供します。エージェントは狭く定義されたタスク、フラットな出力スキーマ(2〜4フィールド)、戦略固有のコンテキストを受け取ります。エージェントはこれらの境界内で完全な自律性を持ち、ファイルを読み、コードを追跡し、自由に推論できますが、ハーネスはその出力の_形状_を制約します。これにより、自律エージェントがタスクから逸脱したり、構造化されていない結果を生成したりするという一般的な失敗モードを防ぎます。
7. 完全な可観測性を備えた合成可能なreasoner DAG
すべてのエージェント呼び出しはAgentFieldコントロールプレーンを流れ、監査の完全な有向非巡回グラフを形成します。どのハンターがどの検出事項を見つけたか、各検証にどれだけ時間がかかったか、proverがどのような証拠を生成したか、パイプラインがどこで時間を費やしたかを確認できます。新しい脆弱性クラスの追加は1ファイル、つまり新しいハンターです。オーケストレーターはそれを発見し、コンテキストをルーティングし、その検出事項を既存のdedup → prove → remediationパイプラインに統合します。DAGこそがアーキテクチャです。
見逃した9つのシナリオは主にGraphQLプロトコルレベルの攻撃です。バッチクエリ、深い再帰、エイリアス悪用、フィールド重複、イントロスペクションの露出などです。これらにはランタイム/DAST分析が必要です。SEC-AFは現在SASTに焦点を当てています。プロトコルレベルの検出はロードマップに含まれています。
SEC-AFはComposite Intelligenceの哲学に基づいて構築されています。単一のモノリシックなLLM呼び出しに依存するのではなく、多数の焦点を絞った誘導付きLLM呼び出しをreasoner DAGに合成し、アーキテクチャ自体が知能をエンコードします(このパターンの詳細については、The Atomic Unit of Intelligenceを参照してください)。各LLM呼び出しは、フラットなPydanticスキーマ(2〜4属性)を持つ小さく明確に定義されたタスクを処理します。オーケストレーターはコンテキストフロー、並列性、動的ルーティングを管理します。
各フェーズは@reasonerであり、AgentFieldコントロールプレーンを介してサブreasonerを呼び出します。特定のクエリに対して、合計で約200〜300のエージェントが同期的に動作します。