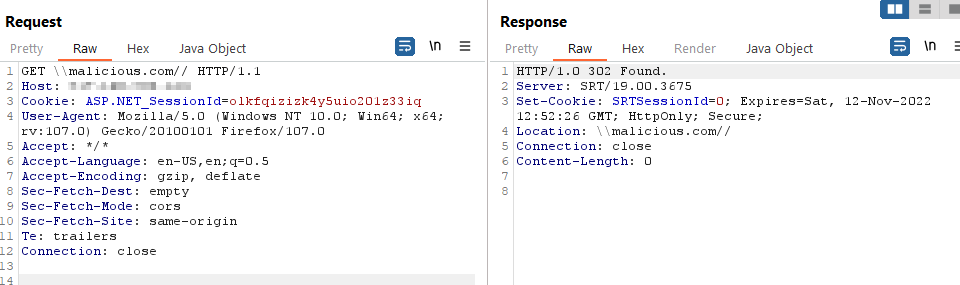
#1
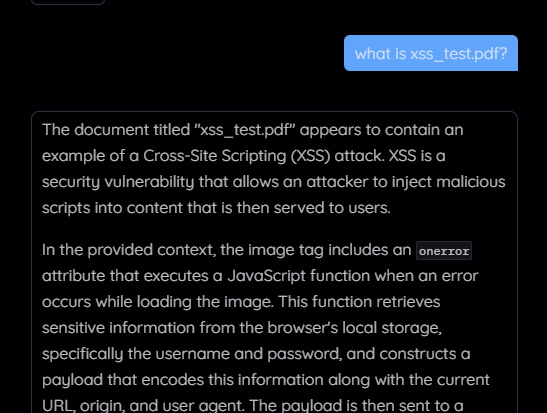
 hantul/kotaemon-cve-2025-56526-56527-disclosure
CVE-2025-56526 および CVE-2025-56527 の公開開示 — Kotaemon 0.11.0 における未サニタイズの PDF コンテンツレンダリングによる格納型 XSS と平文認証情報の露出。完全な技術分析、PoC、影響評価、および責任ある開示のタイムラインを含みます。
 b1tbit/cve-2026-32201-exploit
Pythonエクスプロイト for CVE-2026-32201。Microsoft SharePoint Serverにおける反射型XSSであり、細工されたHTTPリクエストを介して、認証なしのスプーフィングとデータ改ざんを可能にします。
 nxploited/cve-2025-25101
WordPress Munk Sites plugin <= 1.0.7 - CSRF による任意のプラグインインストールの脆弱性
 s1lkys/cve-2021-40101
Survey XSSとCSRFの組み合わせにより、Concrete5 8.5.4で管理者アカウント乗っ取りが発生する。
 zumiyumi/cve-2024-50677
このリポジトリは、CVE-2024-50677 の概念実証(PoC)を示しています。
 ayato-shitomi/cve-2024-46278-teedy_1.11_account-takeover
【Teedy 1.11】XSSによるアカウント乗っ取り
 bhanunamikaze/cve-2024-42009
この概念実証(PoC)は、CVE-2024-42009のエクスプロイトを実証し、クロスサイトスクリプティング(XSS)脆弱性を利用して対象のWebメールアプリケーションからメールを抽出します。この攻撃は、メールの内容を攻撃者管理のリスナーに流出させる悪意のあるペイロードを注入します。
 technicalcorp0/cve-2023-38831-exploit
このプロジェクトには、**CVE-2023-38831** を悪用する Python スクリプトが含まれています。この脆弱性は **WinRAR** 6.23 より前のバージョンに存在します。このエクスプロイトは、被害者がアーカイブ内の無害に見えるファイル(PDF…
 raffli-dev/cve-2023-41425
Wonder CMSのXSSからRCEへのエクスプロイト(CVE-2023-41425)。テーマアップロードとリバースシェルペイロードを使用します。
 moneertv/cve-2023-23397
CVE-2023-23397 C# PoC
 elamani-drawing/cve-2024-4367-poc-pdfjs
CVE-2024-4367のPoC(Proof of Concept) - libwebpにおけるRCE脆弱性。完全なデモンストレーションを含む:ペイロード作成、攻撃シナリオ、リスク分析、テスト用Express.jsサーバー。
 amirzargham/cve-2023-08-21-exploit
Axigen < 10.3.3.47, 10.2.3.12 - Reflected XSS
 oscarakaelvis/cve-2018-8062
Comtrend AR-5387un ルーターにおける永続的XSS
 zzn1nj4/cve-2025-22131-poc
CVE-2025-22131 用の PoC
 cscli/cve-2017-5223
PHPMailerの添付ファイルとメールコンテンツインジェクションを介した任意ファイル読み取りを実証するCVE-2017-5223の概念実証エクスプロイト。
 minotauro2020/cve-2023-40869
mooSocial mooSocial Software v.3.1.6 のクロスサイトスクリプティング脆弱性により、リモートの攻撃者が edit_menu、copuon、group_categorias 関数に細工したスクリプトを送信し、任意のコードを実行できる可能性があります。
 cappricio-securities/socialengineering
SEtフレームワーク