Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2022-44215 — TitanFTP 19.X Open Redirection 脆弱性の公開開示 | Kitploit
ツール/GitHubGitHub/jbalanza/cve-2022-44215
脆弱性分析エクスプロイト情報収集フィッシングウェブセキュリティソーシャルエンジニアリング
GitHubjbalanza/cve-2022-44215

CVE-2022-44215

TitanFTP 19.X Open Redirection 脆弱性の公開開示

リポジトリを見る
1373年前未レビュー
共有

はじめに

Titan FTP Webサーバーに影響を及ぼす新しい脆弱性が発見され、CVE-2022-44215として登録されました。Titan FTPは、 South River Technologiesが作成した商用ソフトウェアであり、ファイル共有のためにFTPプロトコルを 実装しています。HTTP(S)バージョン19.X以前では、オープンリダイレクトの脆弱性があることが証明されています。

説明

オープンリダイレクトの脆弱性は、サーバーがユーザーの入力を正しくサニタイズしないことに起因します。したがって、 サニタイズ(ホワイトリスト/ブラックリスト)なしでユーザーが提供した入力を使ってリダイレクトが行われます。この場合、Titan FTPサーバーは、 URLにバックスラッシュ \ が含まれているとリダイレクトを実行します。バックスラッシュがプレーンテキストであってもURLエンコード(%5C)されていても関係ありません。 https://<server>\<malicious_url> とすると、サーバーは \<malicious_url> へのリダイレクトを提供します。

テスト

これを悪用するには、ブラウザがLocation HTTPレスポンスヘッダーのプロトコルを理解する必要があります。これはHTTPまたはHTTPSを含む必要があります。 これを回避するには、バックスラッシュを1つではなく2つ“\”と指定します。これはプロトコルセパレーターとして解釈され、 ほとんどのブラウザはデフォルトでHTTPプロトコルを使用します。最終的に、リダイレクトを達成するための有効なペイロードは、 次のようになります: http[s]://<server>\\<malicious_url>
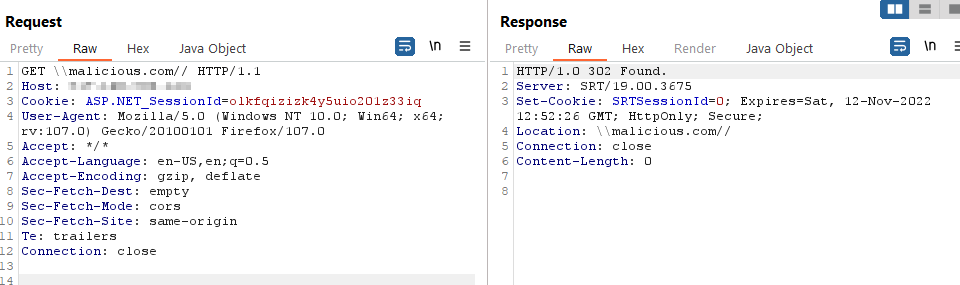
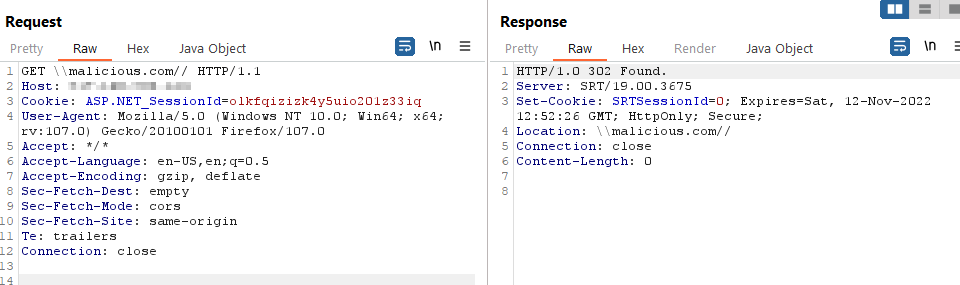
PoC

このテストを実行するには、CURLを使用することもできます。ただし、CURLは“\”が標準RFC 2396で禁止されているため、 不正な形式として検出することに注意してください。curlを使用してこれを回避するには、次のコマンドを使用できます。

Curl -i http[s]://<server> --request-target \\\\malicious.com

概念実証

この問題にもかかわらず、ブラウザは通常、先頭のバックスラッシュ“\”を“/”に書き換えるため、悪用は制限されます。その結果、 プレーンテキストを直接使用する攻撃は、ほとんどの場合機能しません。ブラウザのURL書き換えルールをバイパスするHTMLペイロードを使用することで、 いくつかの回避策が可能です。

結論

Shodanによると、2022年12月時点でこのサーバーは世界中の1.278台のサーバーで公開されています。
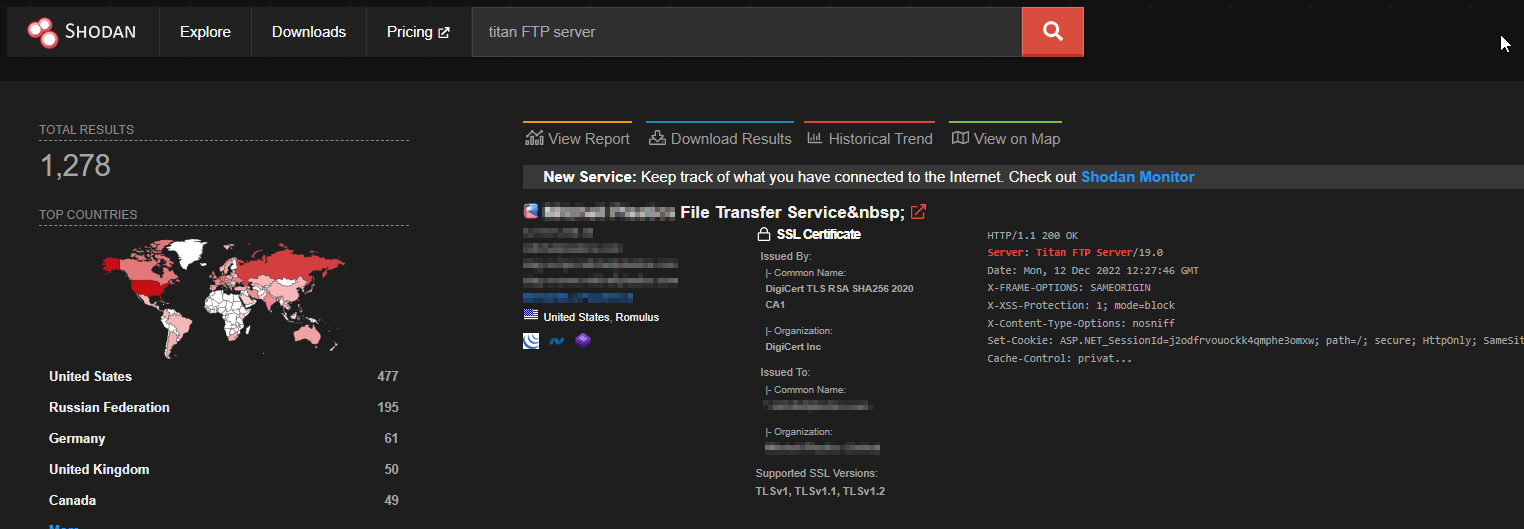
Shodan

この脆弱性は、攻撃者がソーシャルエンジニアリング攻撃を実行するために悪用される可能性があり、被害者を偽のFTPログインページや その他のフィッシングシナリオにリダイレクトします。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    989
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    576
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    354
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    339
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    315

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →