
 #1
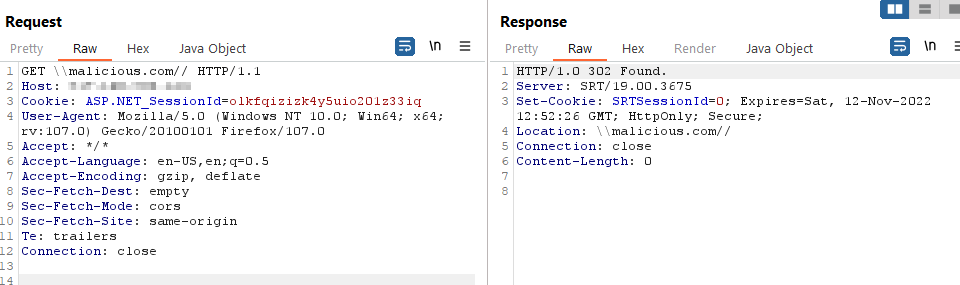
 jbalanza/cve-2022-44215
TitanFTP 19.X Open Redirection 脆弱性の公開開示
 jasmoon99/embedded-pdf
このデモンストレーションビデオは、実際には埋め込まれたペイロードで構成されている一見無害なPDFファイルを標的に送信することで、被害者のデバイスを制御する方法を示しています。このエクスプロイトはCVE-2010-1240として公開されました。
 kaihaochen04/monikerlinktest
cve-2024-21413
 e-m-e-k-a/moniker-link-lab-setup
CVE-2024-21413 moniker link を悪用してNTLM認証情報を窃取するペネトレーションテストラボ。攻撃実行、ハッシュクラッキング、防御策を含む。
 mbadanoiu/mal-008
ケーススタディ: Cisco SD-WAN における SSHtranger Things (CVE-2019-6111、CVE-2019-6110)
 k9-modz/cve-2023-38873-g1
G1ウェブサイトにおけるクリックジャッキング脆弱性を実証する概念実証で、悪意のあるiframeオーバーレイとソーシャルエンジニアリングポップアップを用いた教育的なセキュリティ研究のためのものです。
 ruthlezs/ie11_vbscript_exploit
CVE-2018-8174 & CVE-2019-0768 のエクスプロイト生成ツール (IE11 の VBScript 実行を介した RCE)
 x48ps/cve-2026-8181
この脆弱性により、有効な管理者ユーザー名を知っている認証されていない攻撃者が、Basic 認証ヘッダーで任意の誤ったパスワードを使用して、REST API リクエスト中にその管理者を偽装できます。攻撃者はこの欠陥を悪用して、事前認証なしで新しい管理者アカウントを作成する可能性があります。
 nephila016/cve-2025-55319-poc
CVE-2025-55319 の PoC
 shellkraft/cve-2025-3568
Krayin CRM <=2.1.0 において、低権限ユーザーが管理者を騙して悪意のあるSVGファイルを開かせることで権限を昇格できるセキュリティ脆弱性が特定されました。
 devbuihieu/cve-2025-33053-proof-of-concept
CVE-2025-33053 概念実証(PoC)
 natasaka/cve-2025-30349
Horde IMP(6.2.27まで)の脆弱性 – HTMLエンコーディングによる難読化 – XSSペイロード
 nxploited/cve-2025-25101
WordPress Munk Sites plugin <= 1.0.7 - CSRF による任意のプラグインインストールの脆弱性
 gabrieledattile/cve-2025-23040
CVE-2025-23041の概念実証エクスプロイト。悪意のあるリポジトリクローンURLを介してGitHub Desktop(<3.4.12)から資格情報を流出させ、OAuthトークンを漏洩させます。
 henriksb/extensionspoofer
Windowsでファイルアイコンと拡張子を偽装する
 nxploited/cve-2025-1306
Newscrunch <= 1.8.4 - クロスサイトリクエストフォージェリによる任意のファイルアップロード
 r3m0t3nu11/cve-2025-1015
攻撃者が、フィールドに悪意のあるペイロードを含むアドレス帳を作成してエクスポートする。例えば、インスタントメッセージセクションの「その他」フィールドなど。別のユーザーがそのアドレス帳をインポートした場合、リンクをクリックするとThunderbird内でウェブページが開かれ、そのページが(非特権の)J…









