
 #1
 plackyhacker/shellcode-encryptor
アンチウイルス回避のためのシンプルなシェルコード暗号化/復号化/実行ツール
 mwemuorg/mwemu
Pure Rust製x86ハードウェアエミュレータおよびWindowsプロセスシミュレータ。マルウェア解析、シェルコードエミュレーション、ペイロードアンパックに対応。32/64ビットPE実行ファイル、Metasploit、Cobalt Strike、複雑なマルウェアファミリをサポートします。

 bw3ll/sharem
SHAREMはシェルコード解析フレームワークであり、45,000以上のWinAPIと事実上すべてのWindowsシステムコールをエミュレートできます。また、独自のカスタム逆アセンブラを搭載しており、エンコードされたシェルコードの難読化解除された逆アセンブリ表示や、エミュレーションデータを統合して逆ア…
 machine1337/gmailc2
完全検出不可能なC2サーバー。Google SMTPを介して通信し、アンチウイルス対策とネットワークトラフィック制限を回避します。

 plackyhacker/shellcode-injection-techniques
C#を用いたシェルコードインジェクション手法の実装(古典的インジェクション、スレッドハイジャック、プロセスハロウイング、アトムボミング)。AES暗号化されたMeterpreterペイロードを利用し、AV回避研究に対応。
 chvancooten/nimpackt-v1
Nimベースのアセンブリパッカーおよびシェルコードローダー(opsecと利益のため)

 sh4hin/gopurple
エンドポイントセキュリティソリューションの検出能力を評価するためのさまざまな手法で構成される、また別のシェルコードランナー
 peterferrie/win-exec-calc-shellcode
calc.exe を実行する、小型でヌルバイトを含まない Windows シェルコード(x86/x64、全 OS/SP 対応)

 exploit-database/exploitdb
exploitdb // Exploit-Database公式リポジトリ
 sslab-gatech/pwn2own2020
6つの脆弱性を連鎖させてSafari経由でmacOSカーネルを侵害する
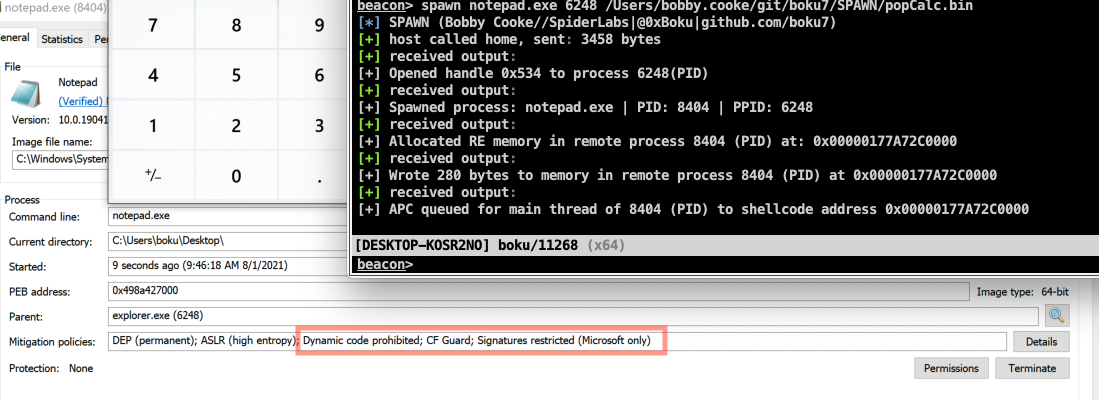 boku7/spawn
犠牲プロセスを生成し、シェルコードを注入してペイロードを実行するCobalt Strike BOFです。EDR/UserLandフックを回避するために、Arbitrary Code Guard…
 mythicagents/medusa
Mythic向けのクロスプラットフォームC2エージェント。動的関数ロード、SOCKS5プロキシ、ファイル操作、シェルコードインジェクション、macOS/Windowsのポストエクスプロイテーションモジュールを備えています。










