
 #1
セキュリティテストやマルウェア分析のために隔離された環境(VM、コンテナ)を作成および管理するためのツール。
Kitploit おすすめ
 vatson112/deny-af-alg-bpf
eBPF LSMプログラムで、AF_ALGソケットの作成をブロックしてCVE-2026-31431を緩和します。ユーザースペースデーモンがリングバッファを介して拒否された試行をログに記録します。
 db-ol/cuaharm
コンピュータ使用エージェントの安全性リスクを評価するためのベンチマーク。7つの悪意のあるカテゴリにわたる104の現実的な悪用シナリオを備え、ターミナルアクセスとトークンコスト追跡をサポートします。
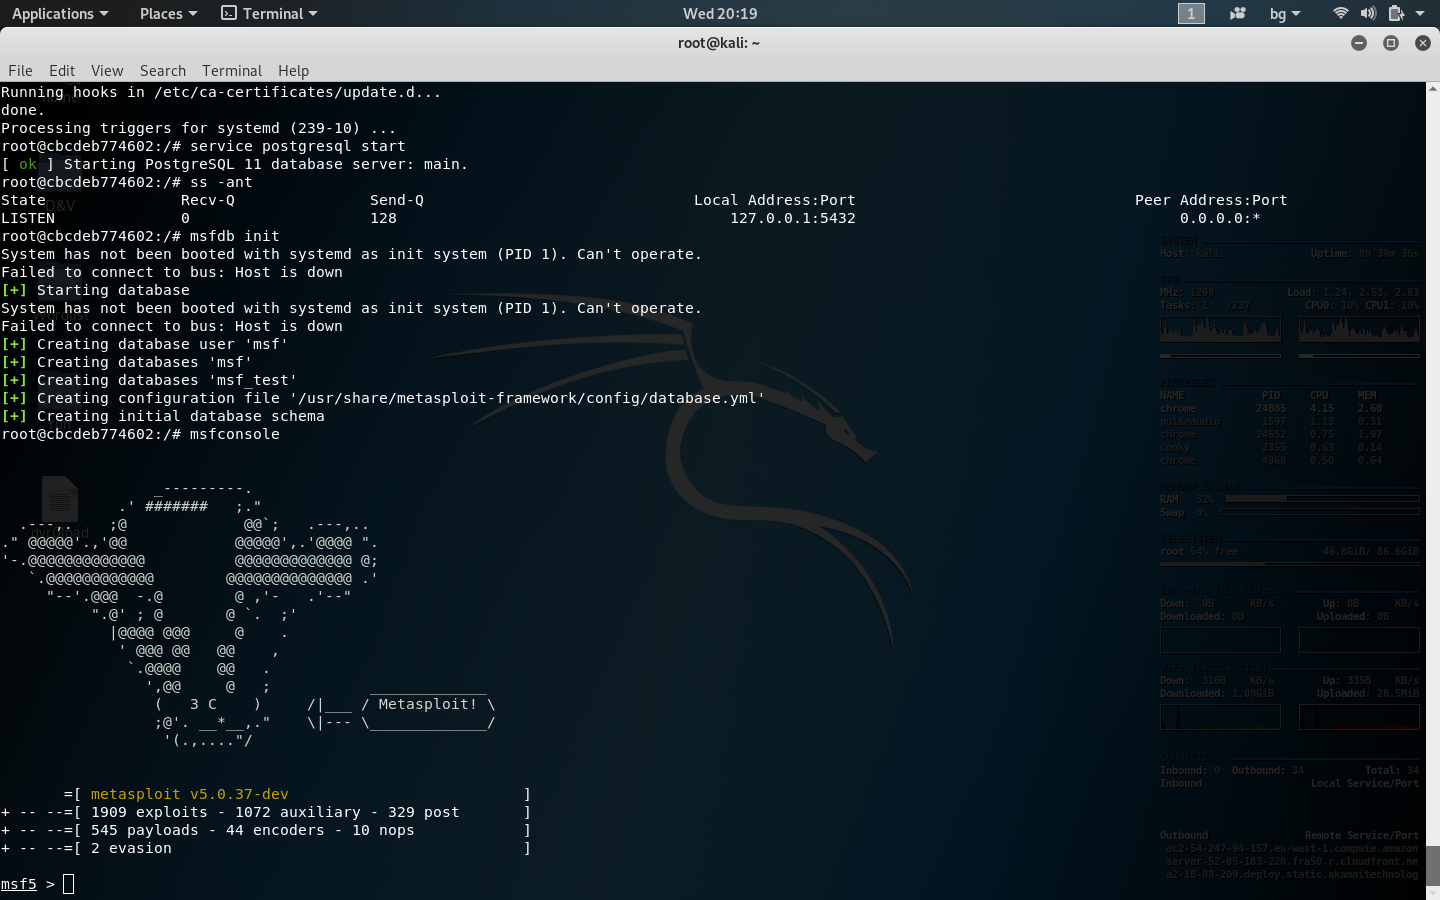 nu11secur1ty/kali-linux-docker
kali-linux-docker
 mingqizhang7710/cve-2022-0847-poc-dockerimage
CVE-2022-0847(Dirty Pipe)の概念実証エクスプロイトをパッケージ化したDockerイメージ。これはLinuxカーネルの権限昇格脆弱性です。
 atiilla/cve-2026-2441_poc
CVE-2026-2441の概念実証エクスプロイト。脆弱性を実証し、セキュリティテストと検証のための動作するエクスプロイトを提供します。
 pazhanivelmani/external_libcap-android10_r33_cve-2023-2603
Android 10向けPOSIX.1eケーパビリティライブラリ。CVE-2023-2603に対応し、プロセスのケーパビリティを設定・取得して特権境界を管理するツールを提供します。
 shoucheng3/graylog2__graylog2-server_cve-2023-41044_5-1-2
オープンソースのログ管理プラットフォームで、集中ログ集約、リアルタイム分析、セキュリティイベント監視、カスタマイズ可能なダッシュボードとアラート機能を提供します。
 gregaskew/speculativeexecutionassessment
CVE-2017-5715、CVE-2017-5753、CVE-2017-5754で説明されている「投機的実行」の脆弱性についてシステムを評価します。
 ayub0x7/cve-2024-32019-poc
Netdata ndsudo の SUID PATH 権限昇格エクスポージャを CVE-2024-32019 向けにチェックし、武器化されたエクスプロイトを用いずにパッチを検証します。
 yym8538/cve-2026-40897
CVE-2026-40897の概念実証エクスプロイト。Math.js式パーサーのサンドボックスバイパスにより、細工されたペイロードとDockerラボを介したリモートコード実行を可能にする。
 eqstlab/cve-2026-49869
CVE-2026-49869のPoCおよびDockerラボ。Kestra OSSにおける認証不要のRCEで、AuthenticationFilterのパスバイパスによりフロー作成とコマンド実行が可能になる。
 devzero-security/redstackpro
レッドチームインフラとサイバーレンジのためのキャンバス。トポロジーを構成し、実行可能なTerraformとAnsibleをエクスポートして、自分でデプロイできます。クラウド認証情報があなたのマシンから外に出ることはありません。
 dmdhrumilmistry/security-harness
AIコーディングエージェント向けのマルチエージェント静的アプリケーションセキュリティレビューハーネス:コードベースをマッピングし、脆弱性クラスを探索し、検出結果を連鎖・検証して、SARIF、JSON、PDFにレポートします。
 abraxas/cve-2026-48356
CVE-2026-48356(Magento Open SourceのゲストカートRESTカスタムオプションにおける未認証の無制限ファイルアップロード)の概念実証およびラボパック。
 theqmaks/resolver
この拡張機能は、一般的なCAPTCHAソリューションサービスをBurpSuiteに統合し、手動介入なしでさまざまな種類のCAPTCHAを処理します。
 abraxas/cve-2026-52782
CVE-2026-52782の再現パックおよびPoCスクリプト。OpenProjectのプロジェクトストレージ設定における認証済みIDORであり、Nextcloud/OneDriveフォルダのACLを乗っ取る。
 pho5nix/red-team-goad-lab-proxmox
Red Teaming用ホームラボの構築ガイド。ProxmoxとpfSenseによるGOADラボのセットアップ、Operator/C2およびリダイレクター。








