
 #1
APIキースキャン、認証情報漏洩検出、シークレット管理ツール。
Kitploit おすすめ
 git-akki/cso-vibecheck
vibe-codedアプリ向けのシニアCSOセキュリティ監査スキル。実際の2026年のインシデント(Moltbook、Lovable、CVE-2025-48757)に基づく22項目チェック監査。Claude Codeスキルとしてドロップイン可能。
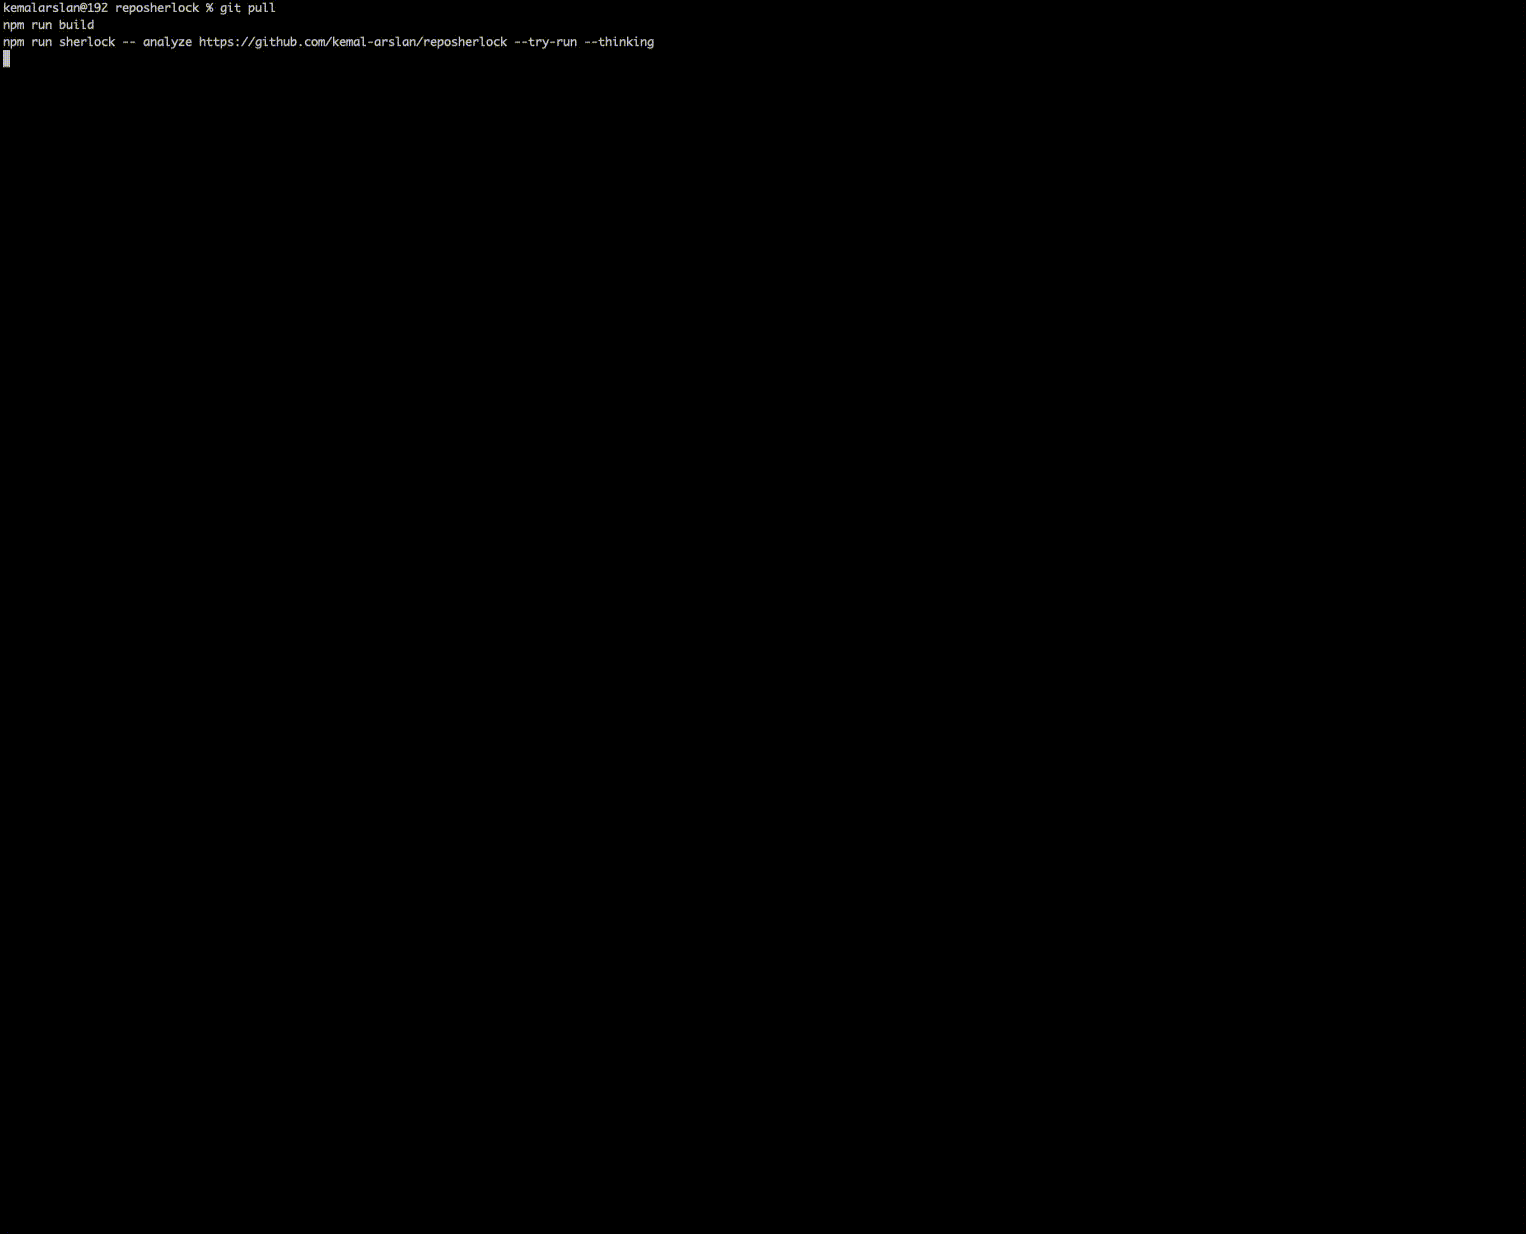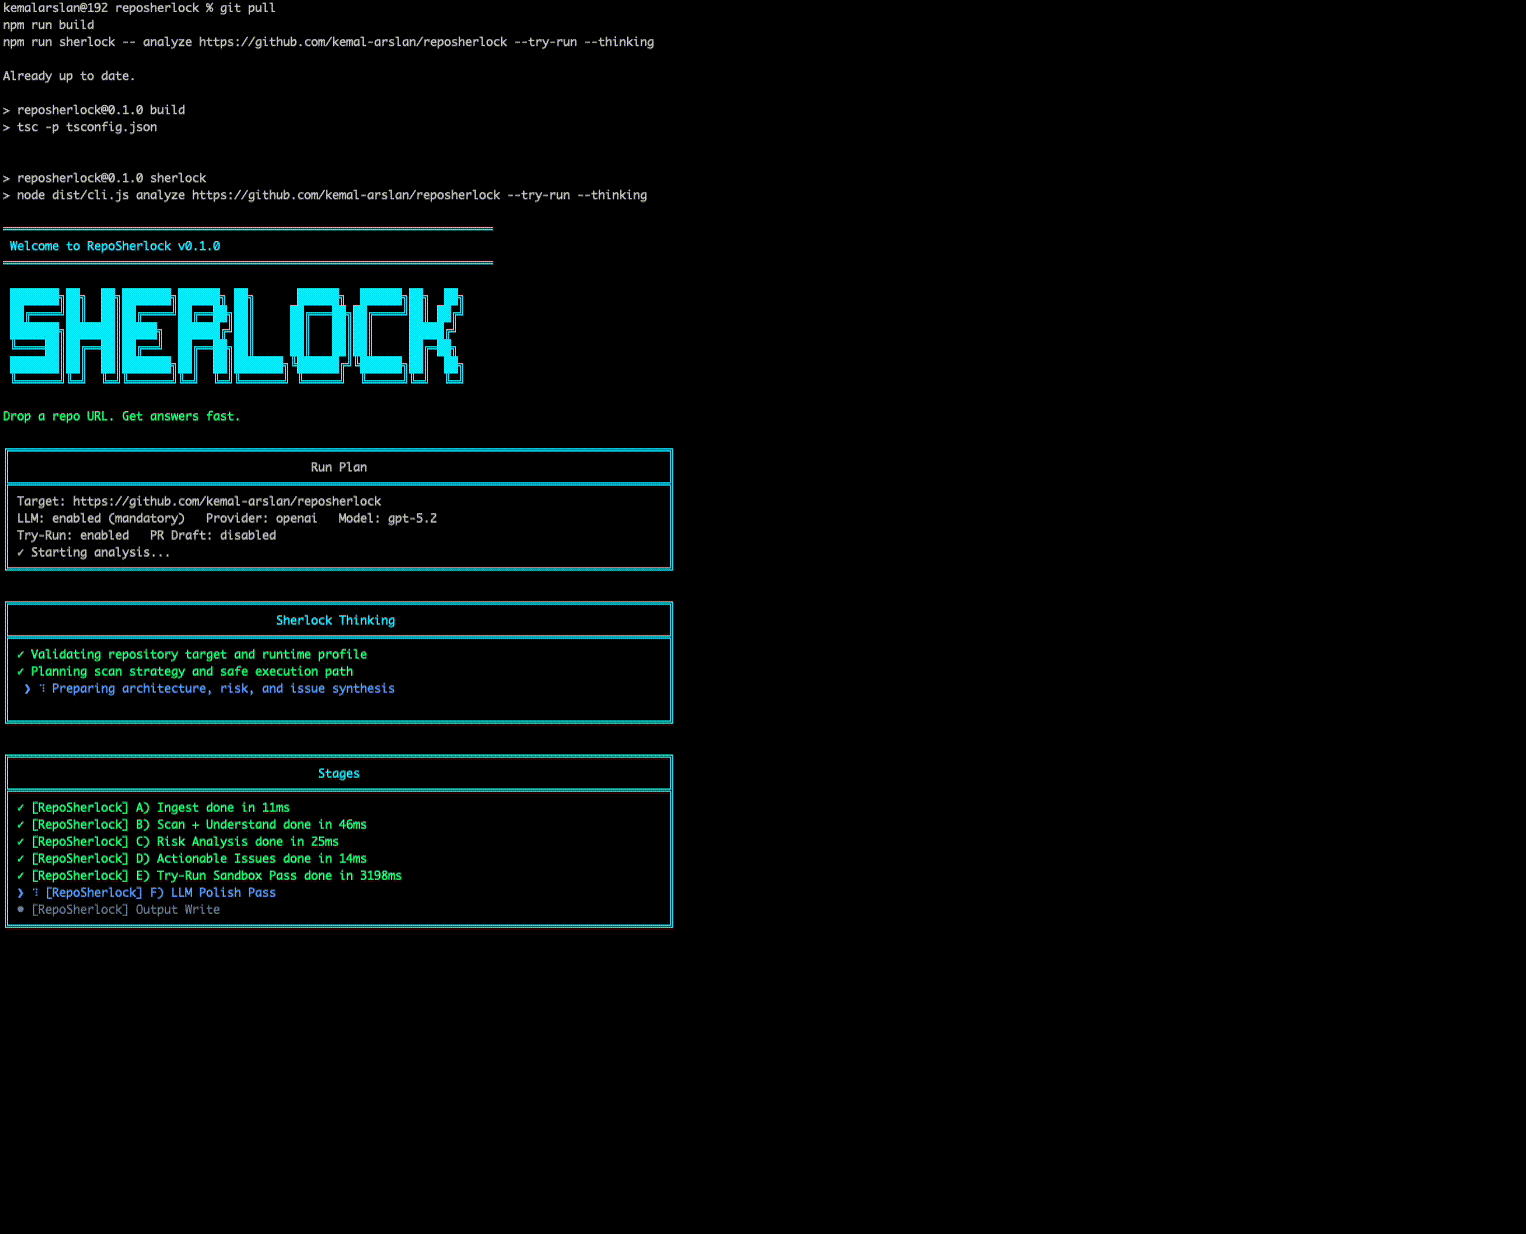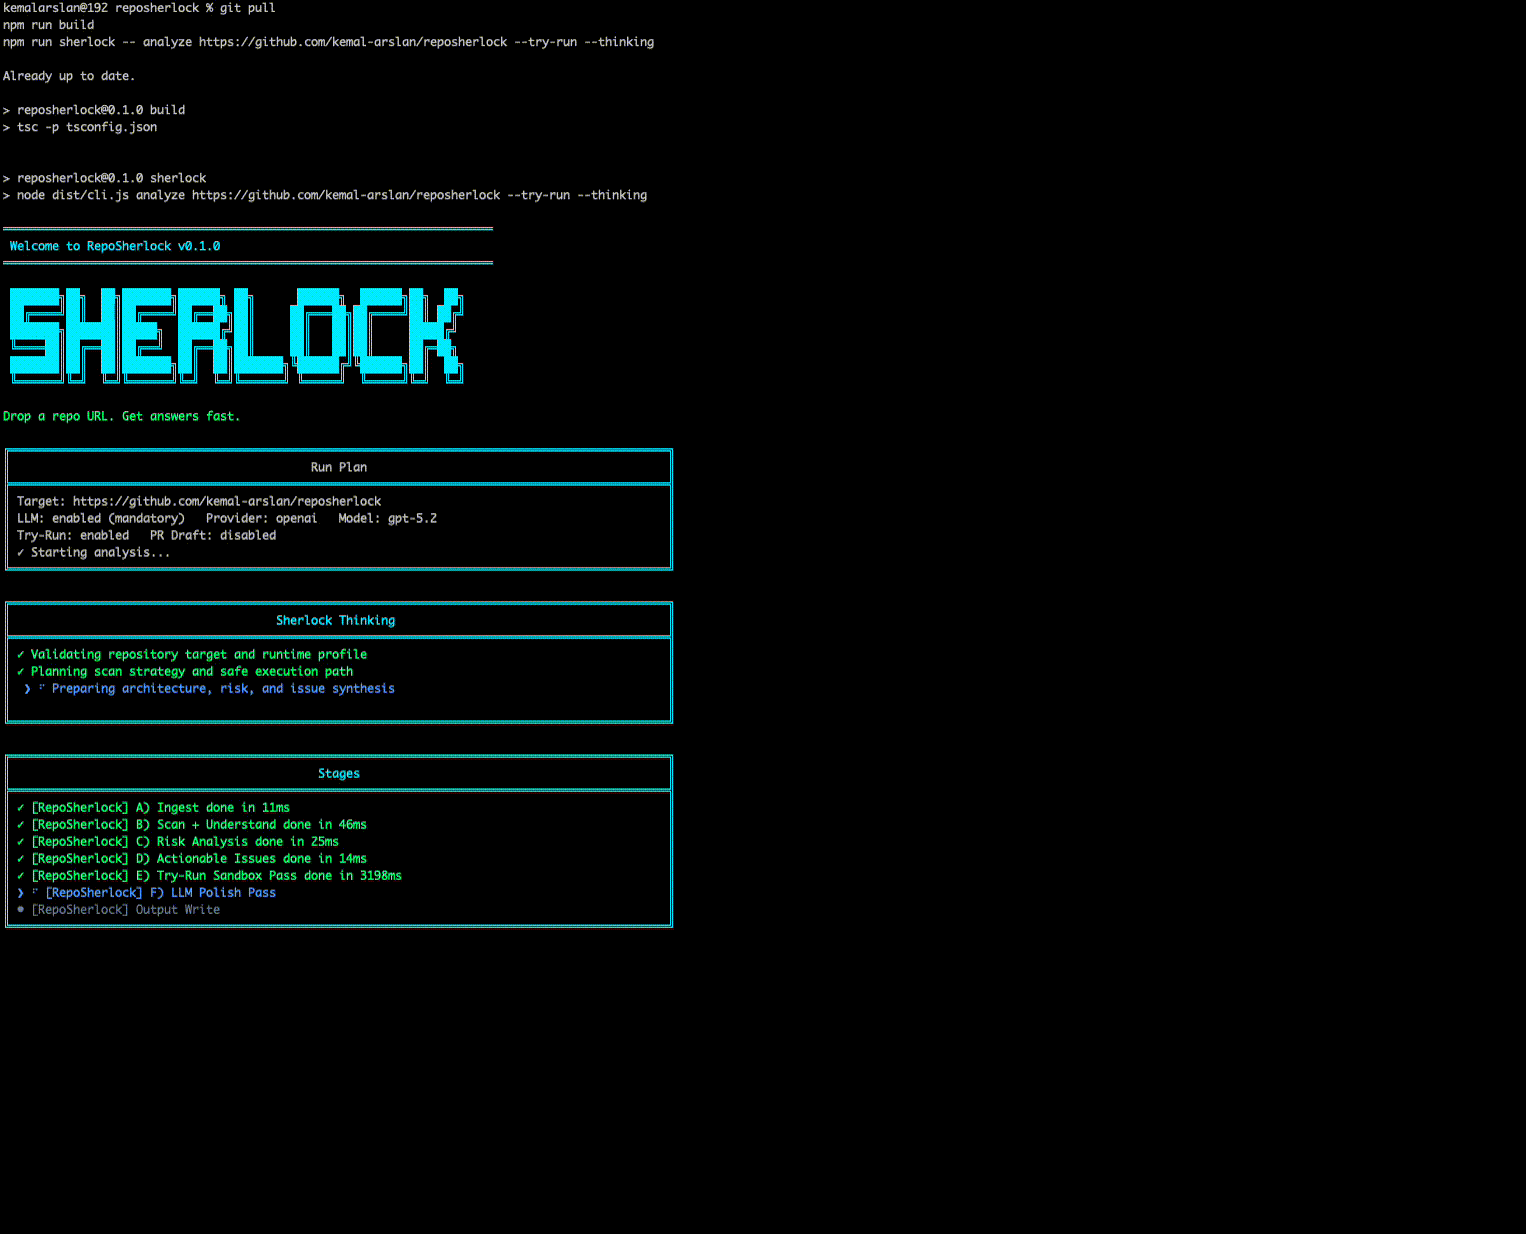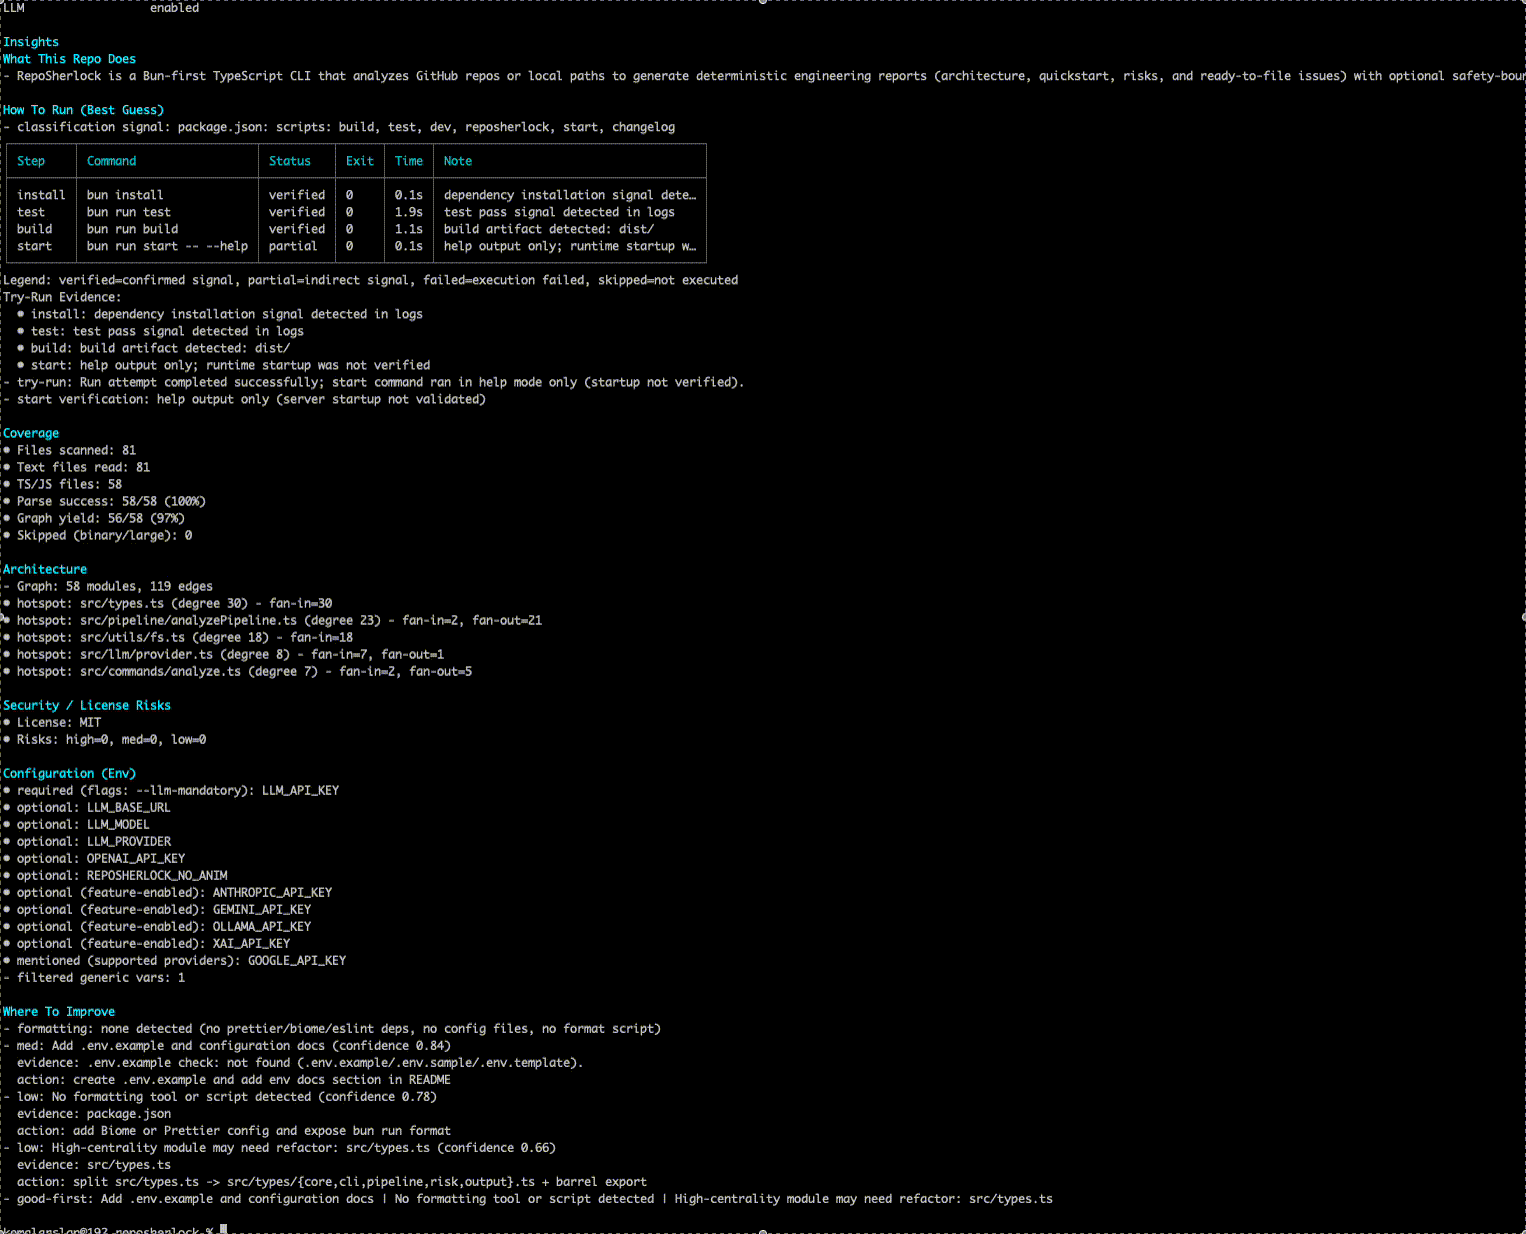 kemal-arslan/reposherlock
任意のGitHubリポジトリ(URLまたはローカルパス)を分析 → アーキテクチャマップ、検証済み実行コマンド、リスク、および実行可能な問題を数分で。
 randomrobbiebf/chart-down
ChartMuseumからすべてのチャート一覧を抽出します
 sivaadityacoder/cve-2026-22038
CVE-2026-22038の詳細な分析。AutoGPT Stagehandブロックにおける高深刻度の脆弱性で、APIキーを平文でログに記録する問題について、根本原因、影響、および是正策を含む。
 gmh5225/actions-secrets
このGitHub Actionを追加すると、リポジトリ内のソースコードで機密データをスキャンできます。パスワード、サーバーホスト文字列、APIキー、.envファイル、設定ファイルなどが検出されます。
 perufitlife/dotclaude-security
リポジトリの .claude/ 設定(settings.json フック、MCP サーバー、env、allowed-tools)をスキャンして、信頼できないリポジトリを clone して開いた際に発動する RCE および API キー外部流出の…
 jchable/miasma-toolkit
Miasma / Shai-Hulud ワームおよび CVE-2026-35603 (AI-agent/IDE config injection) のための検出および修復ツールキット
 caixa-git/tanstack-shield
🛡️ CVE-2026-45321 のためのワンコマンドスキャナー — TanStack npm サプライチェーン攻撃
 w4r10ck423/envvisualizer
侵害されたLinuxマシン上の `/proc/self/environ` を解析・可視化 — 環境変数を技術スタック(AWS、Django、Rails、NodeJS、MySQL、K8s、Dockerなど…)ごとに分類し、すぐに実行可能なコマンドを添えた重大度評価付きのインサイトを生成します
 digi4care/shai-scan
依存関係のないCLIスキャナーで、npm/PyPIのサプライチェーン侵害を検出します。ロックファイル内の侵害されたパッケージや、Mini Shai-Hulud(CVE-2026-45321)のような攻撃によるシステムレベルのIOCを検出します。
 aliksir/nextjs-security-scanner
Next.jsプロジェクトにおけるCVE-2025-55182 (React2Shell)および資格情報の露出を検出するBashスクリプト。依存関係ゼロ。
 cain66666/openclaw-hardening-check
自己ホスト型OpenClawインストール向けのオフライン、読み取り専用のハードニングチェック — ゲートウェイ露出、認証、CVE-2026-25253。シークレットを出力せず、ネットワークコールを行いません。
 nedlir/dasel-hardened-container
Melangeとapkoでビルドされた強化版dasel v3.3.1パッケージとイメージ。CVE-2026-33320のパッチ適用。
 roninforge/roninforge-hono
Hono v4(TypeScriptエッジWebフレームワーク)用のCursorプラグイン。BAD/CORRECTペア付きの59件のLLMリグレッション。hono ^4.12.19(CVE-2025-59139対応の>=…
 az9713/cve-lite-on-pi
OWASP cve-lite-cli を pi monorepo に対して実行する: スキャンの流れと重要な発見 (vitest CVE-2026-47429)
 arzaan789/keyguard
コードベースとGCPプロジェクトをスキャンして、公開されたAPI認証情報を検出します。
 checkmarx/checkmarx-cve-2025-30066-detection-tool
GitHubワークフローとログをスキャンしてCVE-2025-30066の兆候を検出し、Checkmarx 2ms統合を使用して悪意のあるアクションと露出したシークレットを検出します。
 simoesctt/ctt-heartbleed-temporal-resonance-memory-leak-exploit-heartbleed-cve-2014-0160
Heartbleed (CVE-2014-0160) は、隣接するメモリを漏えいさせたことで壊滅的な影響を及ぼしました。CTT-Heartbleed はそれをさらに推し進めます。33層の時間的共鳴を用いて、隣接するバッファだけでなく、特定のメモリ領域を時間を超えてマッピング・再構築・抽出します。








