#1
 niclas-zone/ctr/gitleaks
コンテナ化されたシークレットスキャンツール。正規表現とエントロピーベースの検出を使用して、Gitリポジトリ内の露出した認証情報、APIキー、トークンを検出します。ローカルワークフローおよびCI/CDパイプライン向けに設計されています。
 teycir/diffcatcher
Gitリポジトリを再帰的に検出し、状態変更をキャプチャし、差分を生成し、完全なスニペットを含むコード要素を抽出し、コードレビューと監査ワークフロー向けのセキュリティ重視レポートを作成するRust製CLIツールです。
 niclas-zone/ci/trivy
Trivyスキャン用のGitLab CIコンポーネント
 adarsh14734/aegis-releases
Sandbox and MCP proxy that blocks AI coding agents from reading SSH keys, AWS credentials, and .env files, with deny-by-default policy and…
 kriskimmerle/wheelaudit
Python Wheelファイルセキュリティスキャナー — インストール前に.whlファイルをスキャンしてセキュリティ問題を検出します。パストラバーサル(CVE-2026-24049)、RECORD改ざん、コマンドシャドウイング、シークレット、zip爆弾を検出。依存関係ゼロ。
 intrudify/mini-shai-hulud-scanner
Mini Shai-Hulud npm/PyPI サプライチェーン型ワーム(NHS CC-4781 · CVE-2026-45321)用スキャナー。gh-token-monitor の永続化、ペイロードのアーティファクト、攻撃者のコミットを検出します。Python、Bash、PowerShell。
 thirukguru/aws-perimeter
端末ベースのAWSセキュリティスキャナーで、VPC、IAM、S3、CloudTrail、コンテナ(ECS/EKS)、AI攻撃検出にわたる102以上のセキュリティチェックを実施します。危険なIAM権限、露出したシークレット、設定ミスのあるS3バケット、コンテナの脆弱性、そして新興のLLMjacking…
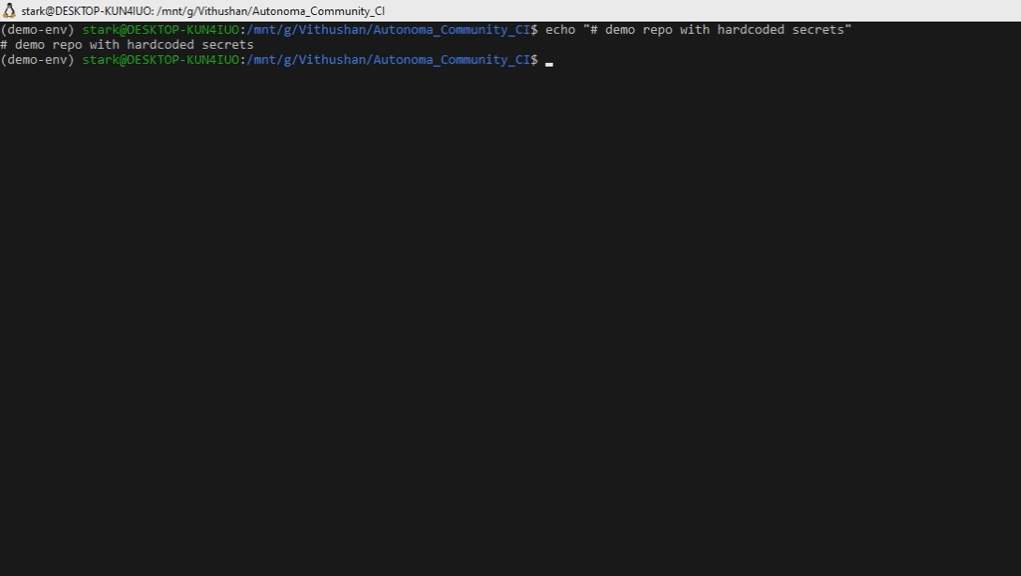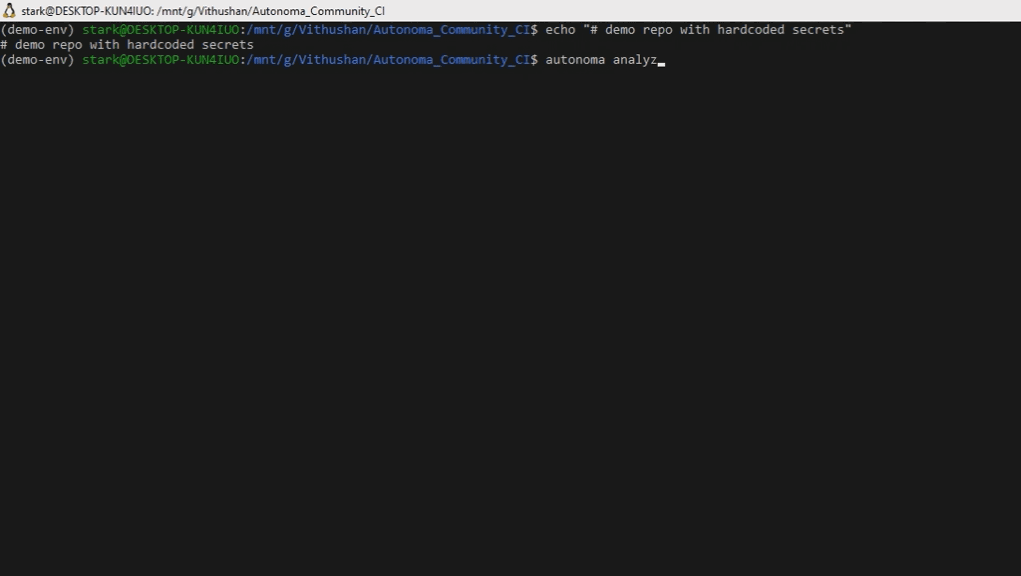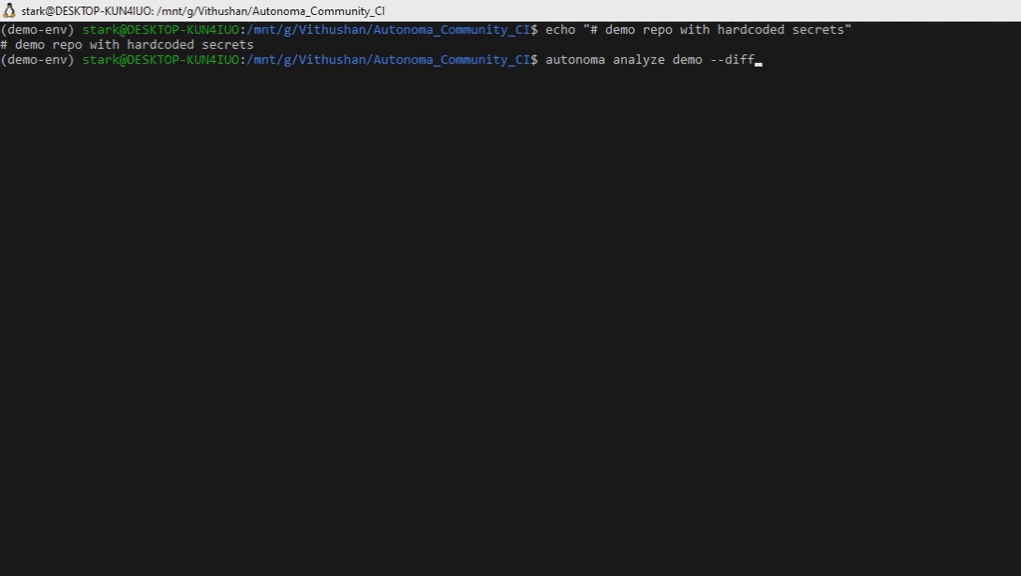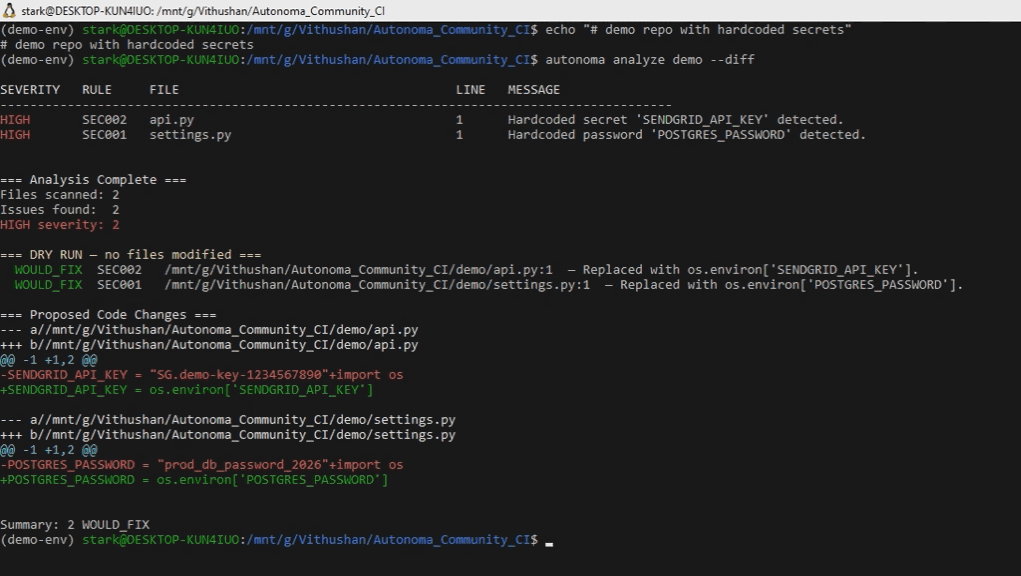 vihaaninnovations/autonoma
Pythonリポジトリ内のハードコードされたシークレットを検出し自動修正 — 修正がコードを壊す可能性がある場合は拒否します。
 sushank05/mcp-doorman
CVE(CVE-2025-54136)のポイズニング、プロンプトインジェクションによる研究者の Claude Code/Copilot/Gemini 乗っ取り、そして認証なしで露出した数百もの MCP サーバーを防ぐ軽量 mcp。この mcp は、ほとんどの MCP…
 niclas-zone/ci/gitleaks
Gitleaks SASTツールのCIコンポーネント。Gitリポジトリをスキャンしてハードコードされたシークレット、APIキー、トークンを検出し、カスタムおよびリモート設定をサポートしています。
 qi-scape/scan-shai-hulud
CVE-2026-45321 Mini Shai-Hulud サプライチェーン侵害を検出 — TanStack、Mistral AI、UiPath、OpenSearch、Guardrails AI にわたる170個のnpm + 2個のPyPI毒入りパッケージをスキャン
 alexcyberx/cve-2025-14847_expolit
CVE-2025-14847(MongoDB メモリ情報漏えいの脆弱性)向けのエクスプロイトツールで、脆弱なインスタンスから機密データやシークレットをマルチスレッドで抽出できます。
 randomrobbiebf/cve-2024-0368
Hustleプラグイン <= 7.8.3 には、inc/providers/hubspot/hustle-hubspot-api.php にハードコードされた HubSpot API 認証情報が含まれています。
 saturate/cve-2025-55183
CVE-2025-55183 のシークレットマイナー
 aquibpro/reconix
実際の秘密を発見し、リアルタイムで検証し、クライアントサイドのインテリジェンスからエクスプロイトパスを構築する高度な偵察エンジン。
 shivang0/guardmodel
MLモデルファイルをスキャンして、悪意のあるコードやセキュリティ脆弱性を検出するGitHub Action
 michaeladamgroberman/cve-2025-10681
CVE-2025-10681: ハードコードされたAzure Blob Storageアカウントキー — Gardyn Home Kit (ICSA-26-055-03)