#1
 yakushstanislav/ultraviolet
セルフホスト型のネットワークディスカバリおよび検索エンジンで、継続的なポートスキャン、約100のサービスにわたる深いプロトコルプロービング、ローカルCVEマッチング、インフラストラクチャのインベントリとリスク監視のための全文検索を備えています。
 reidmefirst/moxapass
多くの種類のMoxaデバイス(NPort、OnCell、MGateなど)からパスワードを取得するための小さなスクリプト。
 orange-cyberdefense/bof
BOF (Boiboite Opener Framework) は、産業用プロトコルの実装とデバイスを対象としたテストフレームワークです。
 sbaresearch/amlsec
AutomationMLベースのエンジニアリングデータを用いた自動セキュリティリスク識別
 momalab/icsfuzz
Wagoコントローラ上のCodesysランタイムを標的とし、メモリ破壊やクラッシュを引き起こす入力を発見する、PLCベースのICS制御アプリケーション向け計測機能付きファザー。
 corelight/ripple20
Treck TCP/IPスタックにおける「Ripple20」脆弱性をパッシブに検出するためのZeekパッケージ。
 secarmalabs/indushell
IndustroyerマルウェアのPoC C&C
 0vercl0k/kepaboo
KEPServerEXのアンチデバッグ技術を無効化する
 ret2/pwn2own-auto-2024-charx
Phoenix Contact CHARX SEC-3100 向けの動作するエクスプロイト。Scapy の raw イーサネットパケットを使用して脆弱性をトリガーし、インタラクティブな connect-back シェルを取得します。
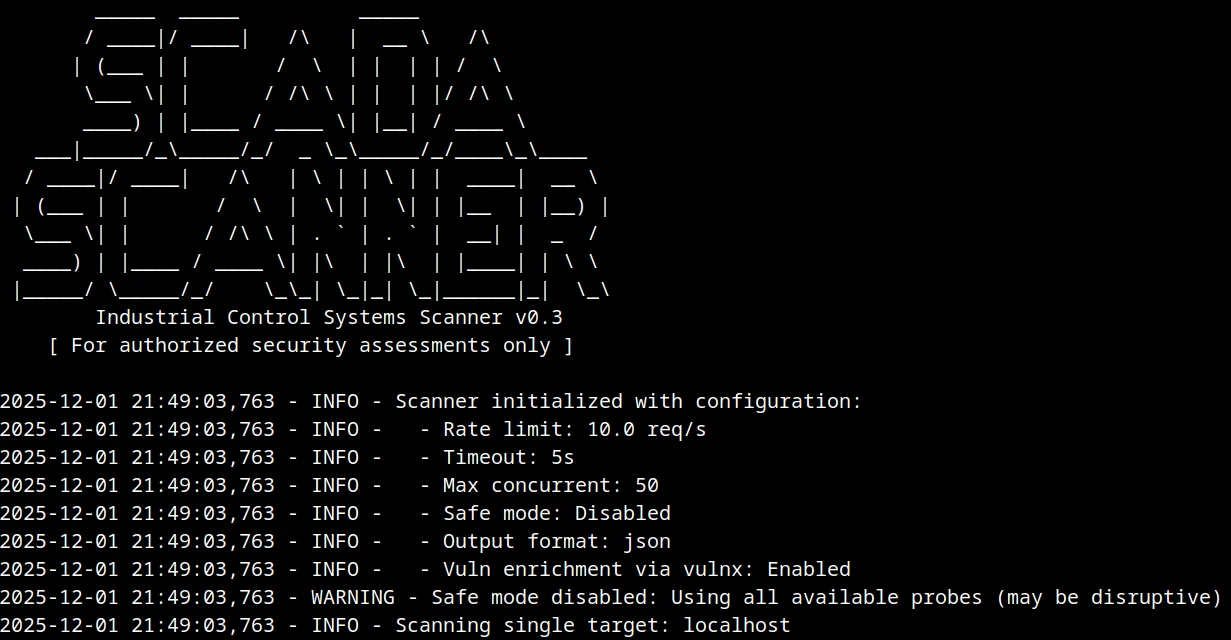 geeknik/scada-scanner
高性能な非同期SCADA/ICSスキャナ
 finngineering/apxutil
シュナイダーエレクトリックPLCのアーカイブファイルを操作するツール
 hev0x/cve-2021-26828_scadabr_rce
CVE-2021-26828の概念実証(PoC)エクスプロイト。JSPファイルのアップロードを介して、ScadaBR SCADAシステム上で認証済みリモートコード実行(RCE)を可能にします。リバースシェルペイロードを使用して、WindowsおよびLinuxターゲットに対応します。
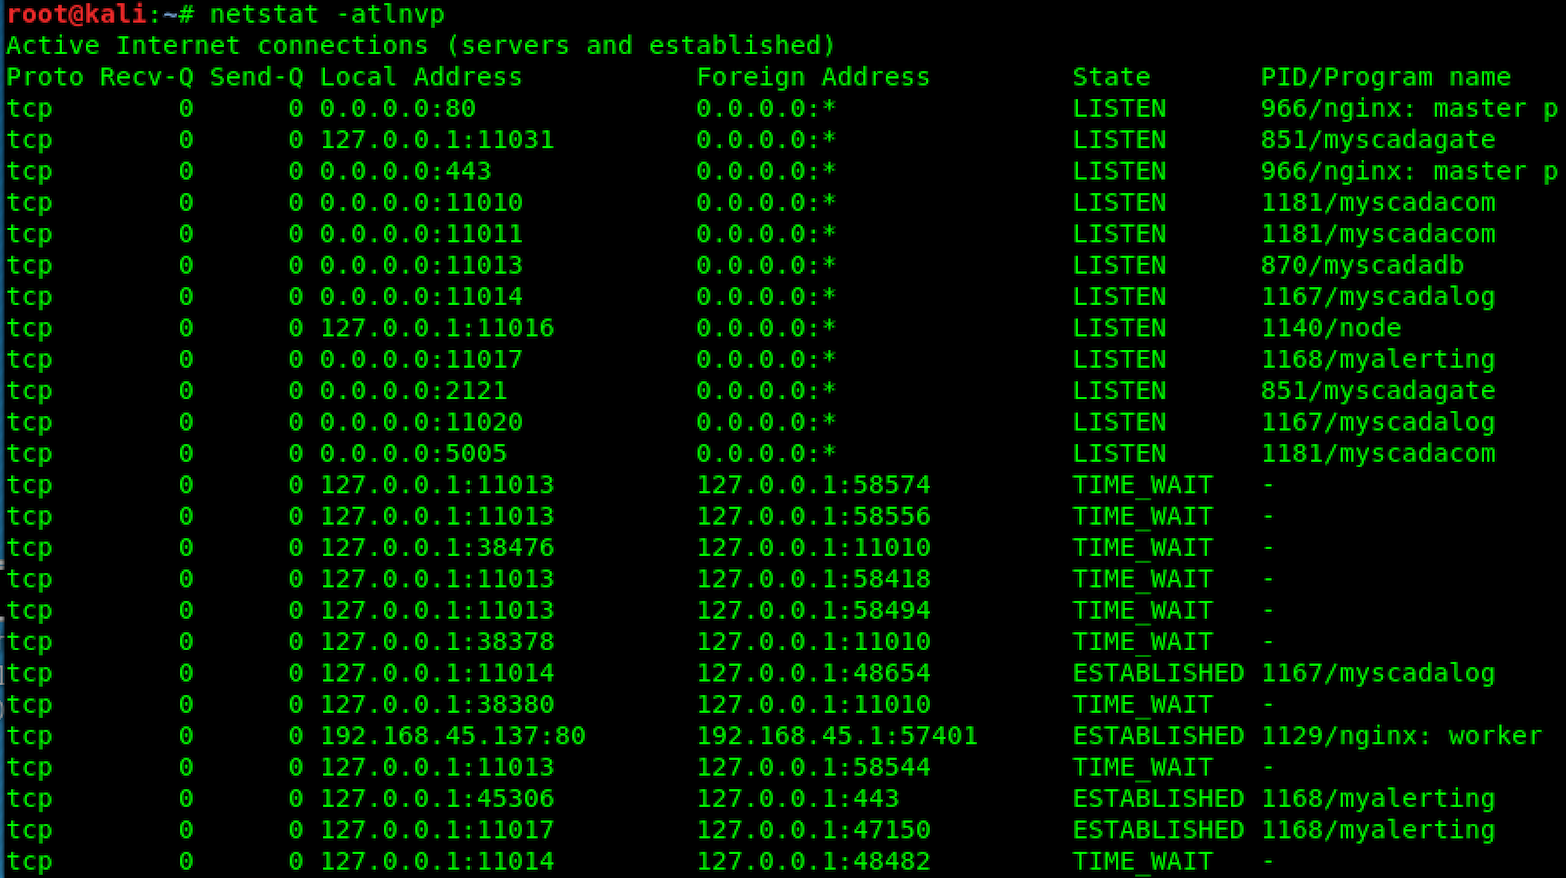 emreovunc/myscada-mypro-7-hardcoded-ftp-username-and-password
CVE-2018-11311 | mySCADA myPRO 7 ハードコードされたFTPユーザー名およびパスワードの脆弱性
 rodolfomarianocy/unauthenticated-rce-fuxa-cve-2023-33831
CVE-2023-33831の説明とエクスプロイト - FUXA Webベースのプロセスビジュアライゼーション(SCADA/HMI/ダッシュボード)ソフトウェアに影響を与える
 9lyph/cve-2022-29593
Dingtian DT-R002リレーにおけるキャプチャリプレイを介した認証バイパス用の概念実証エクスプロイト。HTTPおよびModbus TCPを介したリレーの不正制御を可能にします。
 hunt3r0x/cve-2021-31630-htb
CVE-2021-31630 の概念実証(PoC)エクスプロイト。Hack The Box プラットフォームの WifineticTwo ボックス上で動作する OpenPLC サービスを対象としています。
 seifallahhomrani1/cve-2023-0861-poc
NetModuleルーターにおけるコマンドインジェクションの脆弱性(CVE-2023-0861)の分析と再現