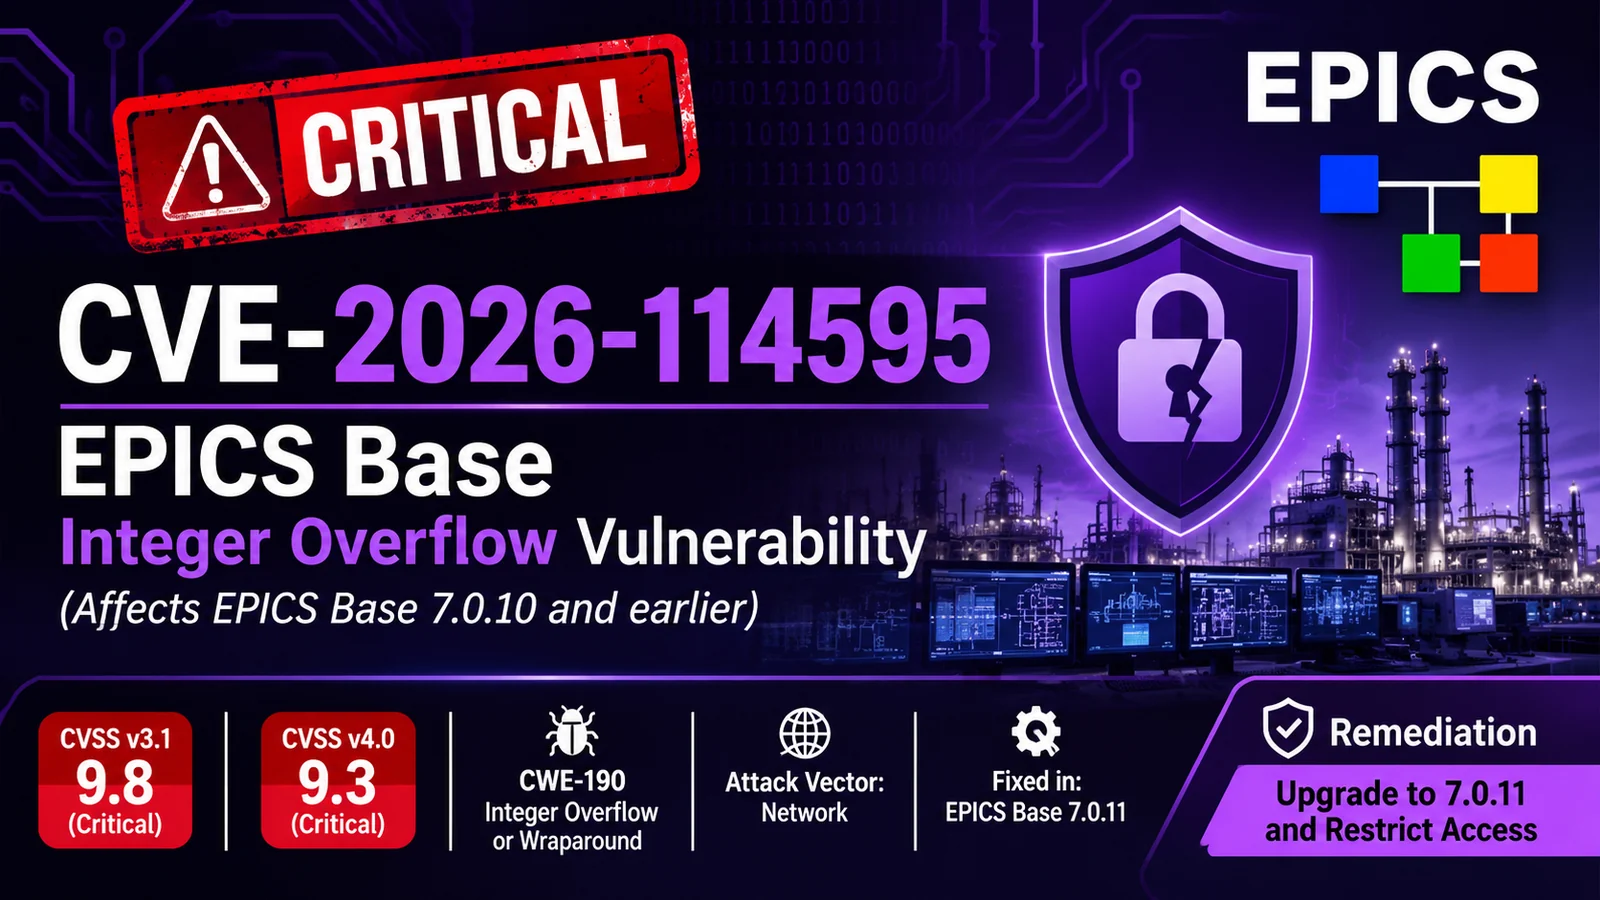
 ashrafzaryouh/cve-2026-114595
CVE-2026-114595 に関するアドバイザリ。EPICS Base (≤7.0.10) における重大な整数オーバーフローで、メモリ破壊、DoS、および認証不要の RCE の可能性を引き起こす。CVSS の詳細と修正を含む。

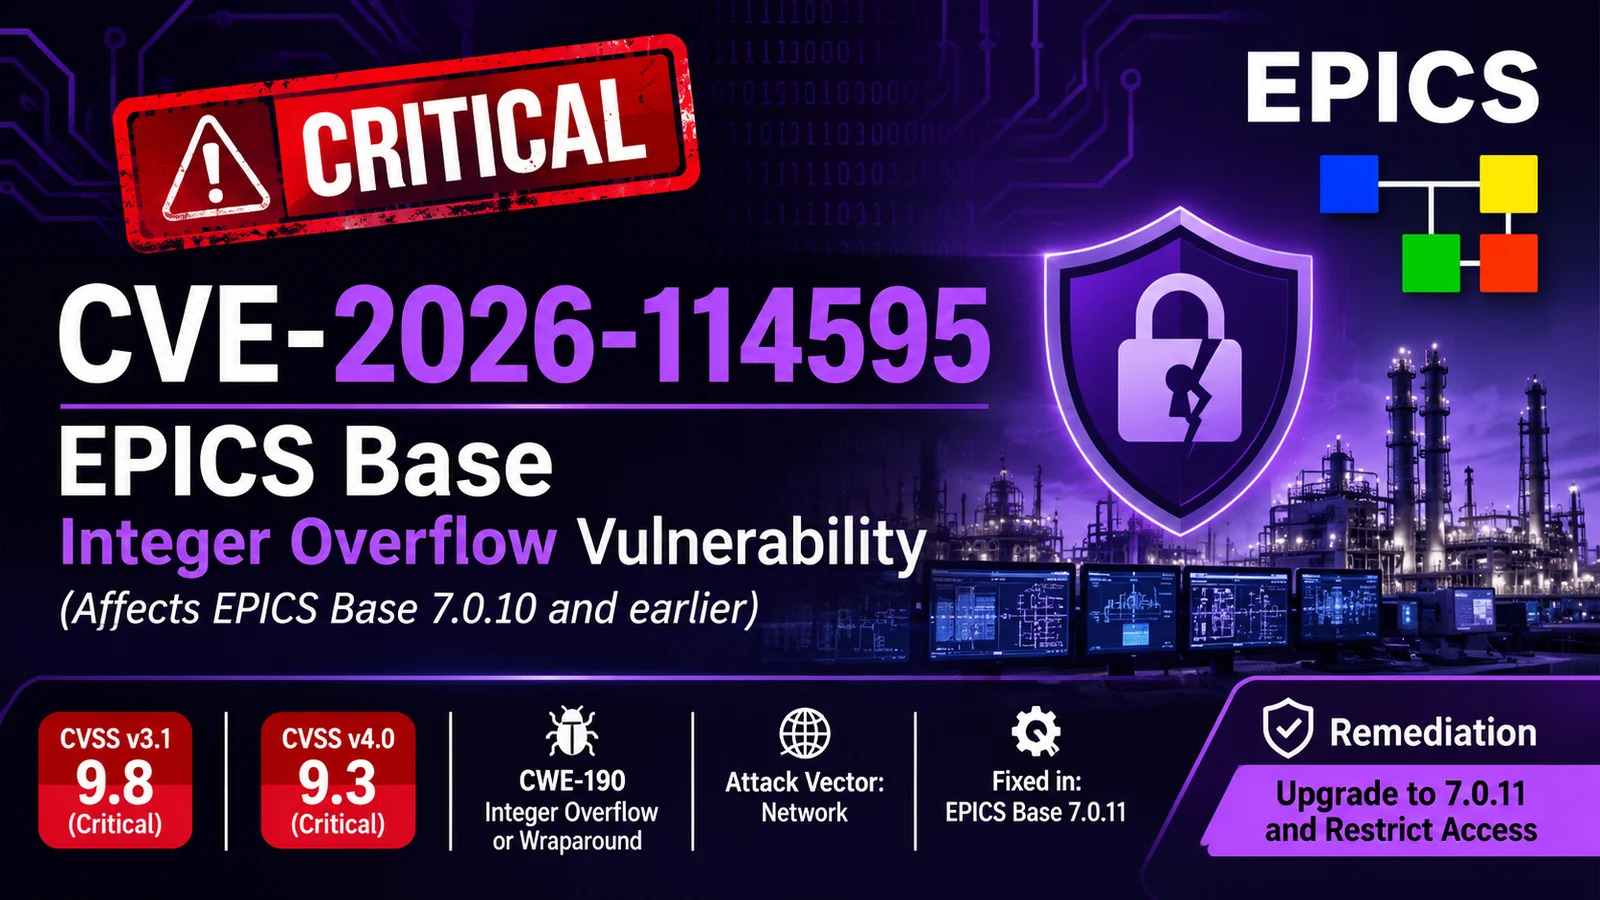


CVE-2026-114595 の概要、アドバイザリの詳細、および緩和ガイドライン。これは EPICS Base(Experimental Physics and Industrial Control System)における重大な整数オーバーフロー脆弱性です。
EPICS Base リリース 7.0.10 以前では、ネットワークリクエスト処理における整数オーバーフローにより、誤ったサイズでメモリが割り当てられる可能性があります。その後の攻撃者提供データの処理により、メモリ破損、サービス拒否、またはリモートコード実行の可能性が生じる可能性があります。
この脆弱性は、認証やユーザー操作を必要とせず、ネットワーク経由でリモートから悪用可能です。
| ベンダー | 製品 | 影響を受けるバージョン | 修正バージョン |
|---|---|---|---|
| The EPICS Community | EPICS Base | ≤ 7.0.10(すべての以前のバージョン) | 7.0.11 |
EPICS(Experimental Physics and Industrial Control System)は、分散制御システムを構築するために広く使用されているオープンソースのツールキットです。粒子加速器、シンクロトロン、核融合実験(例: ITER)など、世界中の主要な科学施設で稼働しています。
EPICS Base プロセスに細工されたネットワークリクエストを送信できる攻撃者は、リクエストサイズの計算中に整数オーバーフローを引き起こす可能性があります。これにより過小なメモリ割り当てが発生し、攻撃者が制御するデータが処理される際に、その後の範囲外書き込みが可能になります。
| バージョン | スコア | 深刻度 | ベクトル文字列 |
|---|---|---|---|
| 3.1 | 9.8 | 重大 | CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H |
| 4.0 | 9.3 | 重大 | CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N |
悪用に成功すると、リモートの未認証攻撃者が以下を行える可能性があります:
EPICS は重要な科学および産業制御環境で使用されているため、攻撃が成功すると実験が中断されたり、運用の安全性に影響を与えたりする可能性があります。
EPICS Base 7.0.11 以降にアップグレードしてください。
EPICS Community は公式リポジトリで修正をリリースしています:
追加のガイダンスについては、EPICS Controls サポートチームにお問い合わせください。
この CVE は、CISA アドバイザリ ICSA-26-300-01 で開示された4件の脆弱性のうちの1つです。
| CVE | 深刻度 | 説明 |
|---|---|---|
| CVE-2026-114595 | 重大 (9.8) | 整数オーバーフロー → RCE の可能性 |
| CVE-2026-114596 | 高 (8.2) | 不適切なメッセージ長の検証 |
| CVE-2026-114597 | 高 (7.5) | 不十分な境界チェック |
| CVE-2026-114598 | 高 (7.5) | 型の混同 |
これらはすべて EPICS Base 7.0.11 で修正されています。
| 日付 | イベント |
|---|---|
| 2026-10-27 | CISA が ICSA-26-300-01 を公開 |
| 2026-10-27 | 修正を含む EPICS Base 7.0.11 がリリース |
| 2026-10-27 | CVE-2026-114595 が公開 |
このドキュメントは情報提供および教育目的で提供されています。本番環境で対応を行う前に、必ず公式ソース (CISA、NVD、EPICS Community) と照らし合わせて詳細を確認してください。
最終更新: 2026年10月28日






