
 #1
監視制御およびデータ取得(SCADA)および産業制御システム(ICS)のセキュリティを評価および保護するためのツール。
Kitploit おすすめ
 qflksheep/cve-2026-67687-ics-park-smart-park-management-system-v2.0
ICS-Park スマートパーク管理システム v2.0
 joshuavanderpoll/cve-2025-69985
FUXA SCADA ソフトウェアを標的とした CVE-2025-69985 用の Python エクスプロイト。 /api/runscript エンドポイントに細工された JSON ペイロードを送信し、認証をバイパスしてリモートコード実行を達成します。
 hann1bl3l3ct3r/fuxapwn
CVE-2026-25895 FUXA 認証なしパストラバーサル -> 任意ファイル書き込み -> RCE のPOCエクスプロイト
 bishopfox/sparkplugfuzzer
Sparkplug B IIoT プロトコル用ファザー
 judgedbykira/cve-2026-25938-fuxa-unauthenticated-rce
FUXA の CVE-2026-25938 未認証 RCE 脆弱性を悪用するための解説と PoC
 murataydemir/active-scanning-and-information-gathering-in-ics-scada-networks-using-network-mapper-nmap
Network Mapper(NMAP)を使用したICS/SCADAネットワークのアクティブスキャンと情報収集(トルコ語)
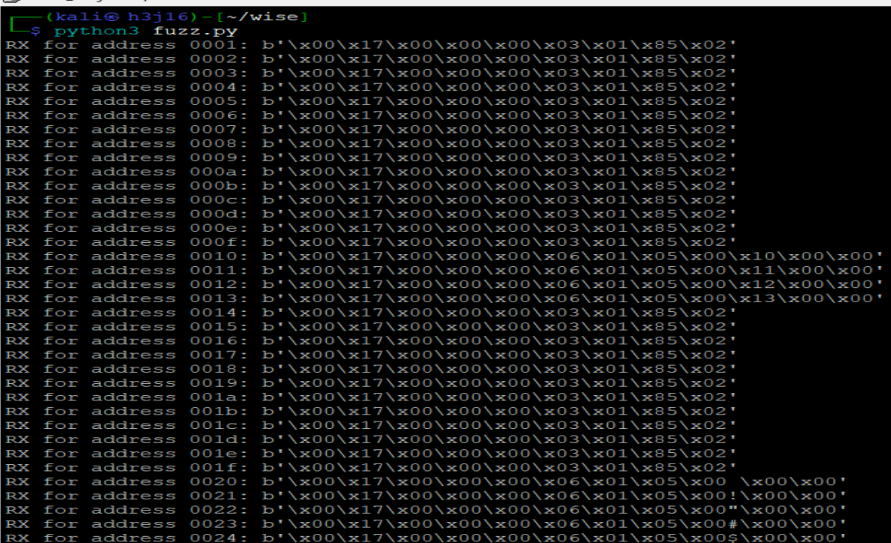 shipcod3/cve-2025-48466
Advantech WISE 4060LAN / IoT Gateway上のドア制御用Modbusパケットインジェクション
 0xicf/panelshock
Schneider Electric Magelis HMI リソース消費の脆弱性 [ICSA-16-308-02, CVE-2016-8367, CVE-2016-8374]
 ridpath/terrminus-cve-2026-2406
AsyncIOスキャナー&エクスプロイトフレームワーク for CVE-2026-24061(Telnet NEW_ENVIRON 認証バイパス)。高並行ディスカバリ、パッシブフィンガープリンティング、および認可されたrootシェル昇格を特徴とします。
 wallyschag/cve-2025-41656
このリポジトリには、CVE-2025-41656のPoCをテストおよび実行するために必要なコードとファイルが含まれています。
 kaleth4/cve-2025-69985
CVE-2025-69985 の PoC エクスプロイト:FUXA SCADA ≤1.2.8 における認証バイパスから RCE に至るもの。インタラクティブシェル、Base64 ペイロードエンコーディング、プロキシサポートを含むモジュラー型 Python エクスプロイトを備え、侵入テストに利用可能。
 x3roxismygood/cve-2012-1803
Siemens RuggedCom ROSデバイスの重大な脆弱性。攻撃者がデバイスのMACアドレスから隠された工場出荷時アカウントパスワードを導出し、TELNET、rsh、またはシリアルインターフェースを介して不正な管理アクセスを取得できます。ROS 3.10.x以前に影響します。
 mbanyamer/cve-2026-22553-insat-masterscada-buk-ts-mmadmserv
認証不要のOSコマンドインジェクションエクスプロイト for InSAT MasterSCADA BUK-TS MMadmServ Webインターフェース。HTTP POSTリクエストを介してルート権限でリバースシェルを送信します。CVSS 9.8 クリティカル。
 unicorn-hyh/cve-2026-31156
OpenPLC-v3には、プログラムがコマンドラインから渡されたファイルパスパラメータに対して妥当性チェックを一切行わないことに起因するパスインジェクションの脆弱性があります。攻撃者は悪意のあるパスを構築することで任意の読み取り可能なファイルを読み取ることができ、情報漏洩のリスクをもたらします。
 nullbyte8080/cve-2026-36226
CVE-2026-36226の良性の概念実証。Advantech WebAccess/SCADA 8.0-2015.08.16のAdmin Dashboard Create New Project…
 xf-secops/cve-2026-32662
本アドバイザリは、本番環境のGardyn Home KitクラウドAPIにアクティブなデバッグコードが存在することを詳述し、開発用エンドポイントと埋め込まれた認証情報を公開する問題と、その是正ガイダンスを提供します。
 yanissec/cve-2018-7849
CVE-2018-7849
 yanissec/cve-2018-7845
CVE-2018-7845








