
 #1
マルウェアの内部構造や複雑なバイナリを逆コンパイル、逆アセンブル、および理解するためのツール。
Kitploit おすすめ

 fkie-cad/sandroid_dexray-intercept
Androidマルウェア解析ツール。暗号化、ファイルシステム、データベース、ネットワーク通信、プロセス操作にわたるアプリケーションの動作にフックすることで、包括的なランタイムプロファイルを作成します。
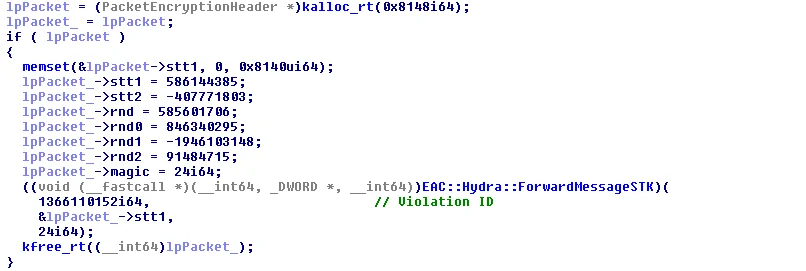 gmh5225/eac-kernel-packet-fucker
リバースエンジニアリングされたEasy Anti-Cheatカーネルドライババイパス。メモリ割り当てを傍受して違反パケットを抑制し、レポート復号ルーチンと分析ノートを備える。
 nataliadiak/windows-x86-shellcode-poc
Windows x86 PoC: レガシー32ビットWindows上でのカスタムシェルコードを使ったスタックベースのバッファオーバーフロー
 mellow-hype/cve-2023-33476
MiniDLNA <=1.3.2 (CVE-2023-33476) のヒープオーバーフローエクスプロイト
 binref/agent
Binary Refinery用の言語モデルエージェント命令
 fatmike-gh/mcpdebugger
Windows実行ファイル(x86およびx64)向けのMCPデバッガーサーバー。デバッグ対象の静的/動的解析とメモリ検査のためのデバッガー機能を、クリーンなインターフェースを通じてMCP Toolsとして公開します。
 gmh5225/frida-il2cpp-datacollector
Fridaベースのツールで、Cheat EngineのMonoDataCollectorをAndroidとiOSに移植し、モバイルアプリの実行時におけるMono/IL2CPPデータ収集とメモリ検査を可能にします。
 maximilianfeix/hexvero
Know what changed inside your Electron release: diff two builds for IPC, preload, windows, fuses and hosts, with file:line. CLI, CI gate, MCP server.
 infobyte/pyrmax
Ubiquiti AirMAXワイヤレスプロトコルフレーム用のデコーダー/エンコーダー。pcap/ライブキャプチャを解析し、デバイスを発見し、脆弱なファームウェアをスキャンし、不正なパケットを生成し、AirMAX AC/Mターゲットをエミュレートします。
 racoten/reflectivepluginloader
LoadLibraryを使わずにメモリからDLLをロードし、エクスポートを解決し、ホットスワップ可能なIPlugin ABIを介して呼び出しをディスパッチする、最小限のWindows x64リフレクティブPEマッパー。
 c8dhjp4tyv-bit/jbl-wave-buds2-firmware-research
Reverse-engineering notes and Python tooling for JBL Wave Buds 2 (BES1306) firmware: OTA container format, flash layout, BLE/GATT protocol, and…
 nccgroup/libmempool
mempool用ヒープ分析ツール
 synacktiv/canon-tools
Canonプリンタのファームウェアを復号化するためのツール
 fr4nkxixi/cve-2022-24481-poc
CLFS CVE-2022-24481 のPOC
 finngineering/apxutil
シュナイダーエレクトリックPLCのアーカイブファイルを操作するツール
 j4ck3lsyn-gen2/cve-2026-6307-longinus
CVE-2026-6307 PoC: Longinus - 1つのバグに2つの境界 https://nebusec.ai/research/v8-cve-2026-6307-writeup/)








