 c8dhjp4tyv-bit/jbl-wave-buds2-firmware-research
JBL Wave Buds 2(BES1306)ファームウェアのリバースエンジニアリングノートとPythonツール群:OTAコンテナ形式、フラッシュレイアウト、BLE/GATTプロトコル、CRC-32トラストモデル。


JBL Wave Buds 2(Bestechnic BES1306、PID 2100)に関するリバースエンジニアリングの記録と再現可能なツール群:フラッシュ上のレイアウト、バイトレベルまでの OTA コンテナ形式、BLE/GATT コマンドプロトコルと BES「TOTA v2」暗号化トランスポート、デバイス側およびアプリ側の信頼境界、ファクトリーコンソール、そして所有する個体に自作イメージを書き込むための再現可能な手法。
本分析は 2 つのビルドにまたがる — IDA で解析した wavebuds.elf(2025年4月)と配布パッケージ 2.9.0(2026年9月) — であり、完全に仕様化された 8 ストリームの OTA コンテナ(バイト単位で同一の再パッケージ化により検証済み)、アプリ側とデバイス側の両方で確認された CRC-32 整合性モデル、54/59 エントリのファクトリーコマンドテーブル、12 個の OTA RAM 状態変数、7,960 関数の列挙、およびビルド間の差分を含む。セマンティックな復元は OTA/フラッシュ/CRC/ファクトリーの各サブシステムについては深く行っているが、それ以外は列挙のみである — 完全性監査を参照のこと。
[!WARNING] これは所有者が実施したハードウェア研究であり、JBL の公式アップデートではない。改変したイメージの書き込みは不可逆である:ダウンロードフェーズは段階的でブリックセーフだが、CRC は有効でも壊れたイメージのアクティベーションには公開されたリカバリ経路が存在しない。何かを再現する前に SAFETY.md を読むこと。
トルコ語版:README.tr.md
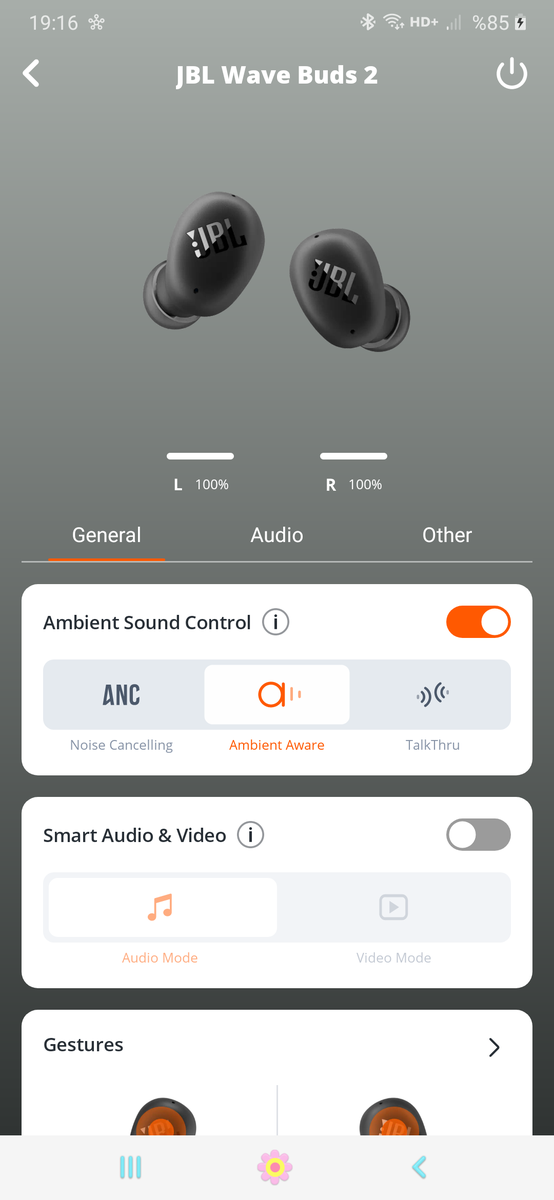
テスト済み個体でのハードウェア結果:アプリ + ユーザー CA による MITM OTA パイプラインを検証した後、両方のイヤホンが接続し、100% を報告し、すべてのアプリコントロール(ANC/アンビエント、ジェスチャー、EQ)が動作する。1 バイト改変したパッケージを供給した際、所有者はアップデート成功、再起動、正常動作を報告した。改変バイトはデバイスから読み戻されていない;これは健全性の観察であり、どのイメージが実行されたかの証明ではない。
アドレスは解析済みビルド(wavebuds.elf)のものである;アドレス台帳と来歴を参照のこと。
0x2C0918BC は設定、各セグメント、およびイメージ全体を CRC-32 ルーチン 0x2C0CE944(テーブル 0x2C0F5218)と "BEST" マジックでチェックする。1 バイト改変したパッケージはアップデート成功と報告された;改変バイトの実行および ROM チェックは未検証のままである。com.jbl.counterfeit.Rsa2048DynamicVerifier)は模造品対策(デバイス真正性)であり、ファームウェア署名ではない。0x28120000 に書き込まれ、実行中のアプリケーションはそのまま維持される。これによりダウンロードフェーズのリスクは軽減されるが、不良アップデートからのリカバリを保証するものではない。0x2C0905E4:MEMORY[0x20026BA0] ∈ {2,4})でゲートされている。UNRESOLVED である。変更は意図的に最小限です — 展開後のイメージの1バイトのみです。
RTX V5.5.1 マーカーは展開後のオフセット 64096 から始まり、その最後の桁が
オフセット 64105(0xFA69)で変更されて V5.5.2 となり、コンテナの
CRC-32 が再計算されました。これは設計上、外観上の変更です:
目的は、動作を変えることなく、変更されているが CRC が有効なイメージの配信を
テストすることです。所有者は成功と正常動作を報告しましたが、変更された
マーカーは読み戻されていません。詳細は検証の境界を参照してください。
Base (owner-supplied; not redistributed)
  official 2.9.0 package   549,558 bytes   SHA-256 836cb251f9fb2261dde14f39ba18d358c48018817f3c3d1b527e1ac5f3ab7ba2
  decompressed image       955,596 bytes   SHA-256 489663e80b76f20f4c94671064908569fac5f4e3df10ab6d7369baffe094f67d
  container CRC-32          A0C7CCEC (valid), input range [0x0, 0x862AD)
リポジトリには意図的に JBL ファームウェアを含めていません。合法的に入手したパッケージを自身で用意し、以下を再現してください:
python3 tools/ota_unpack.py  <official_2.9.0_package.bin> --extract image.bin
python3 tools/ota_repack.py  make-test <official_2.9.0_package.bin> test.bin
python3 tools/ota_unpack.py  test.bin      # exactly one decompressed byte differs; CRC valid
再パックしたコンテナの正確なバイト列は LZMA エンコーダに依存する。デバイスが検証するのは CRC-32 であり、パッケージハッシュではない(docs/04 を参照)。また、展開後の 1 バイトの差分は決定的である。アプリ経由での配信については docs/08 を参照。
| フラッシュマップ | 2 MB NOR のパーティション構成 |
| OTA コマンドフロー | シーケンスとその CRC-32 チェックポイント |
| 信頼境界 | 各ステージが検証する内容と、イメージの信頼がどこに依存するか |







