#1
 login-securite/donpapi
Windows環境向けの自動化されたリモート資格情報ダンパー。DPAPIシークレット、ブラウザの認証情報、証明書、設定ファイルを抽出し、防御回避機能とWebベースの戦利品ビューアを内蔵。
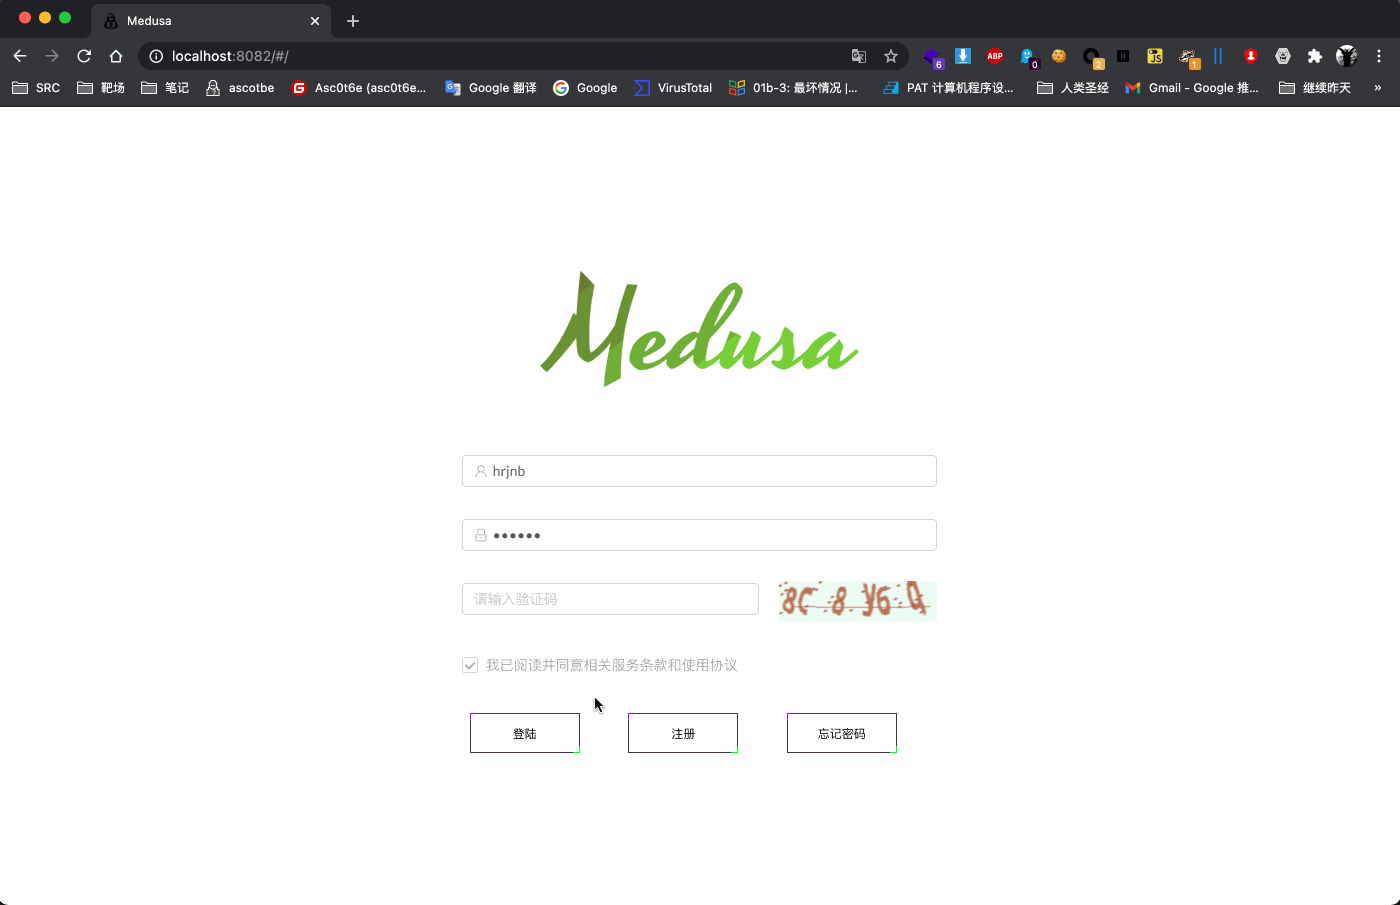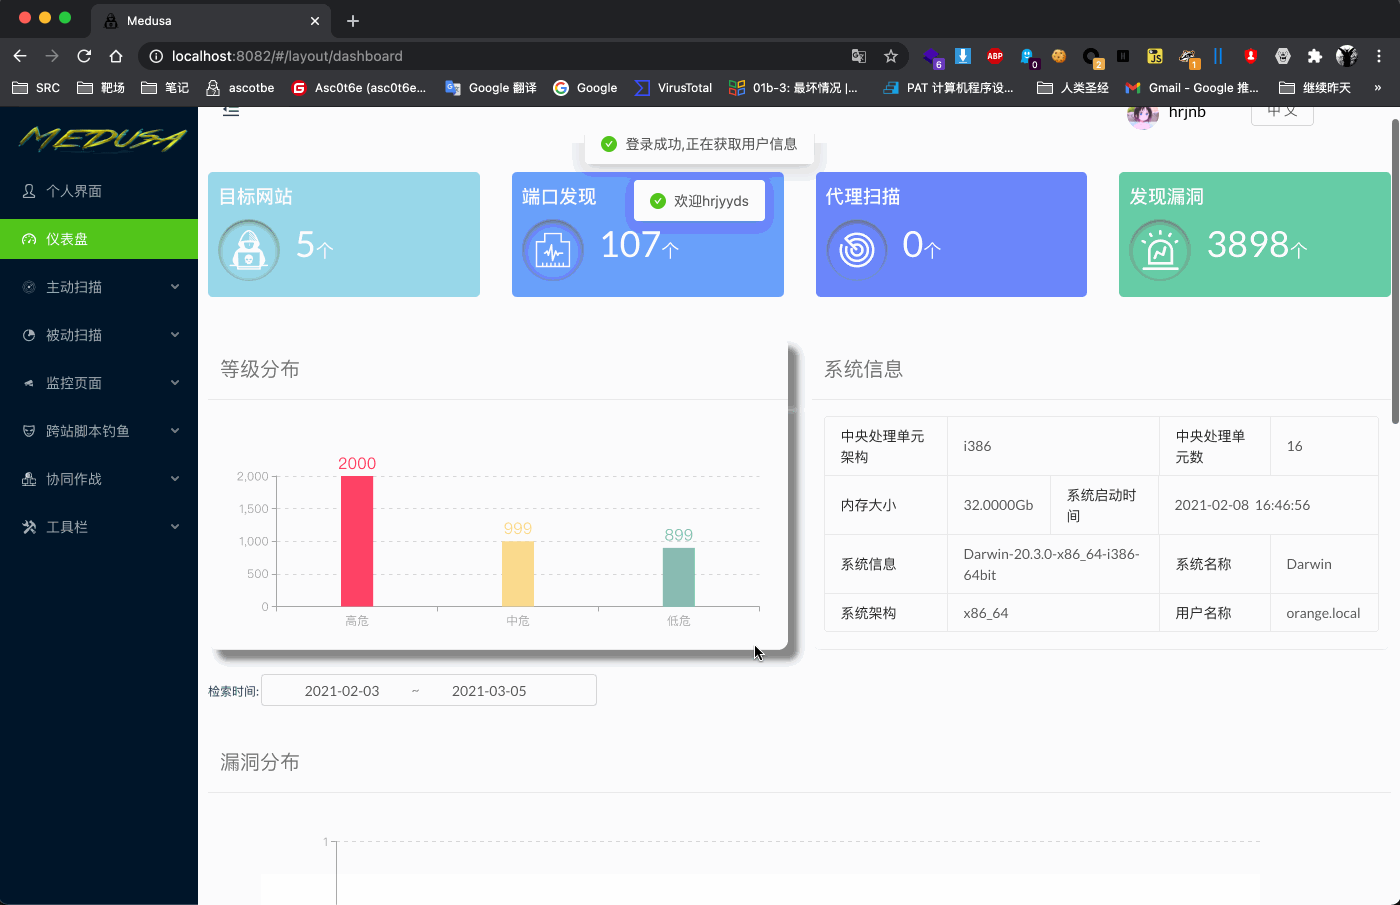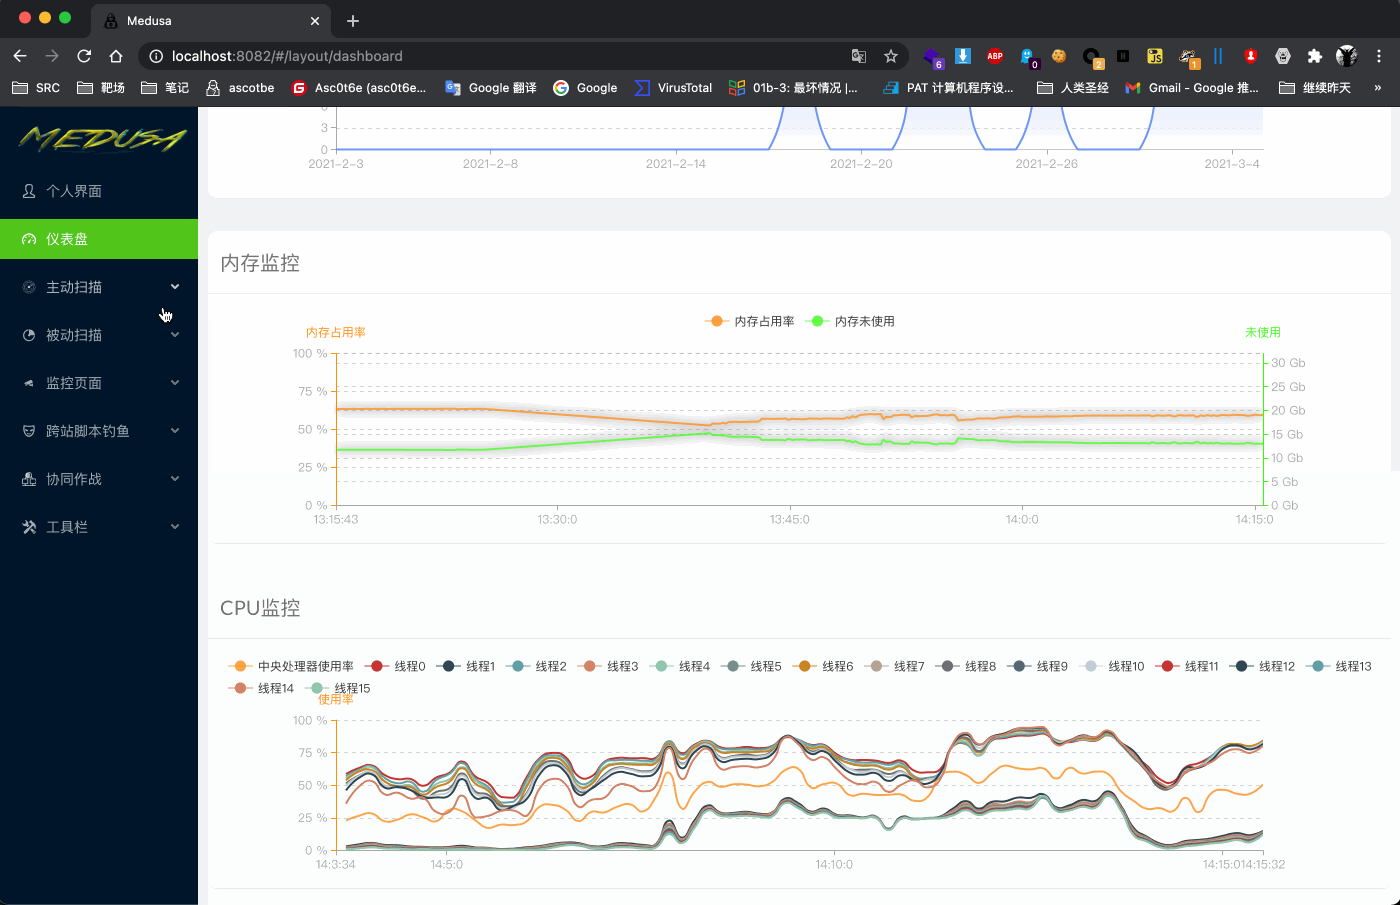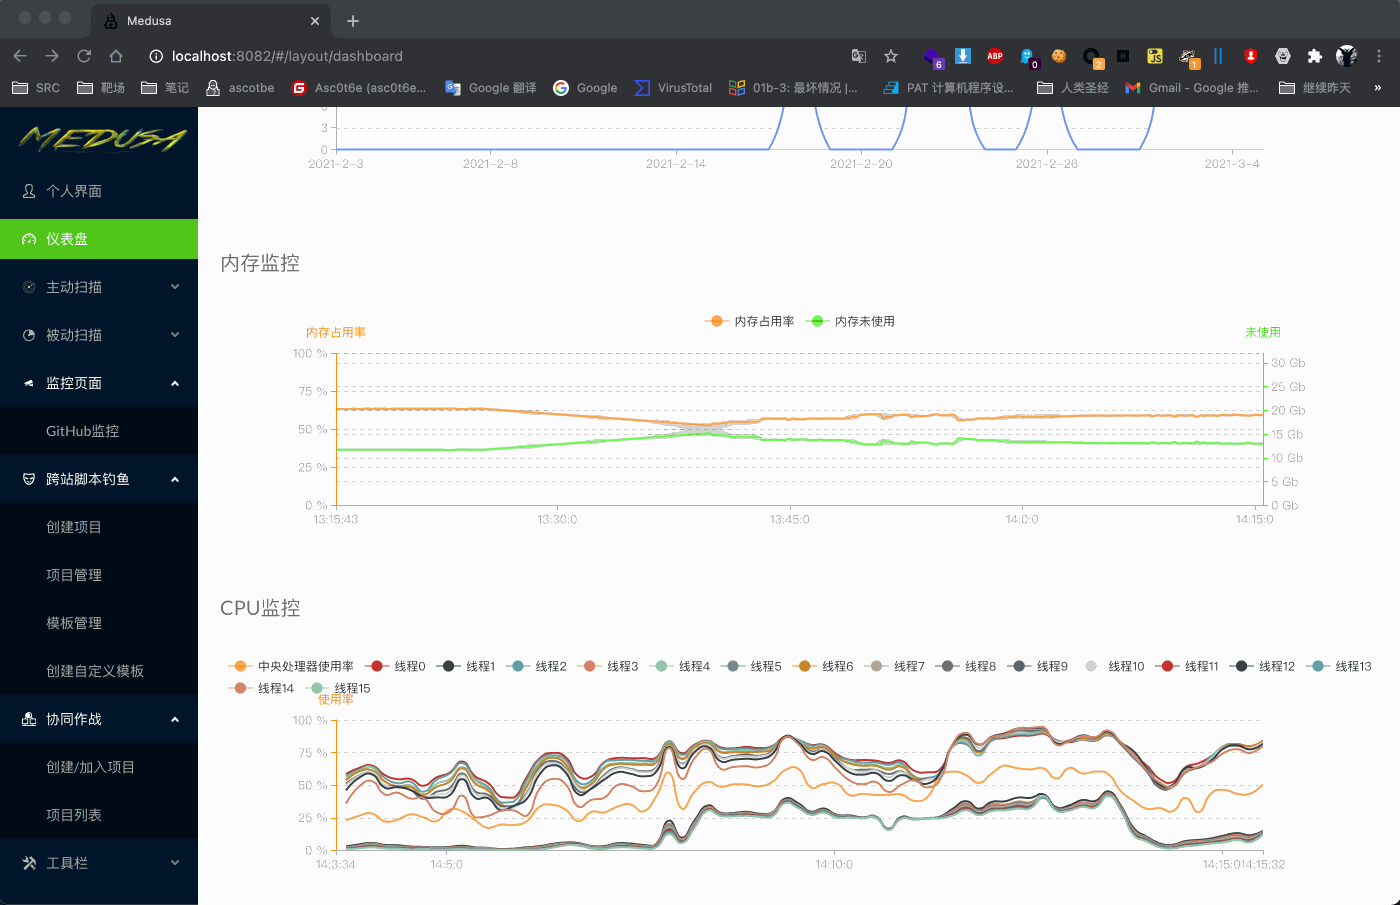 ascotbe/medusa
🐈Medusaはレッドチーム武器庫プラットフォームであり、現在XSSプラットフォーム、コラボレーションプラットフォーム、CVE監視、アンチウイルス回避生成、DNSLOG、フィッシングメール、ファイル取得などの機能を含んでいます。継続的に開発中です。
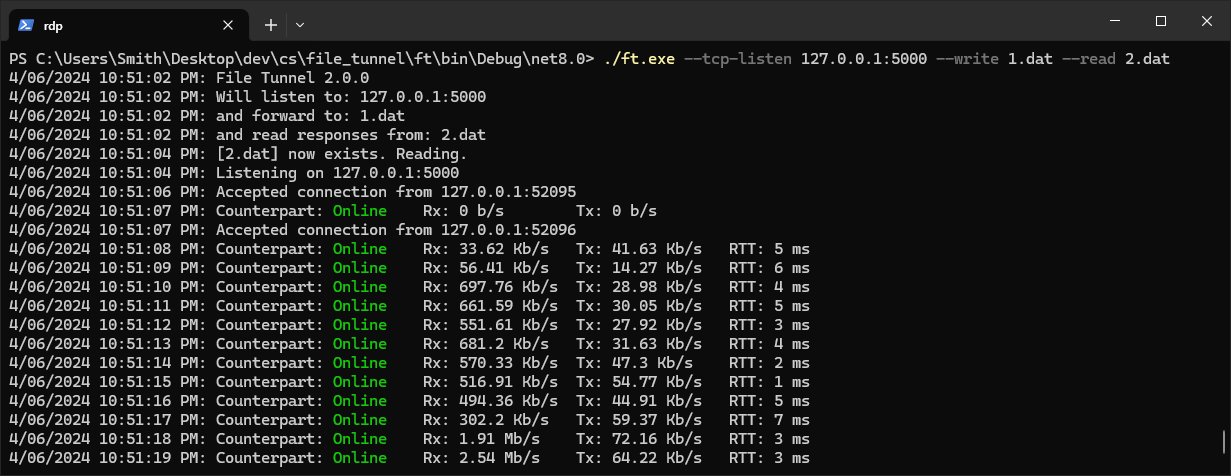 fiddyschmitt/file-tunnel
ファイルを介してTCP接続をトンネリングする
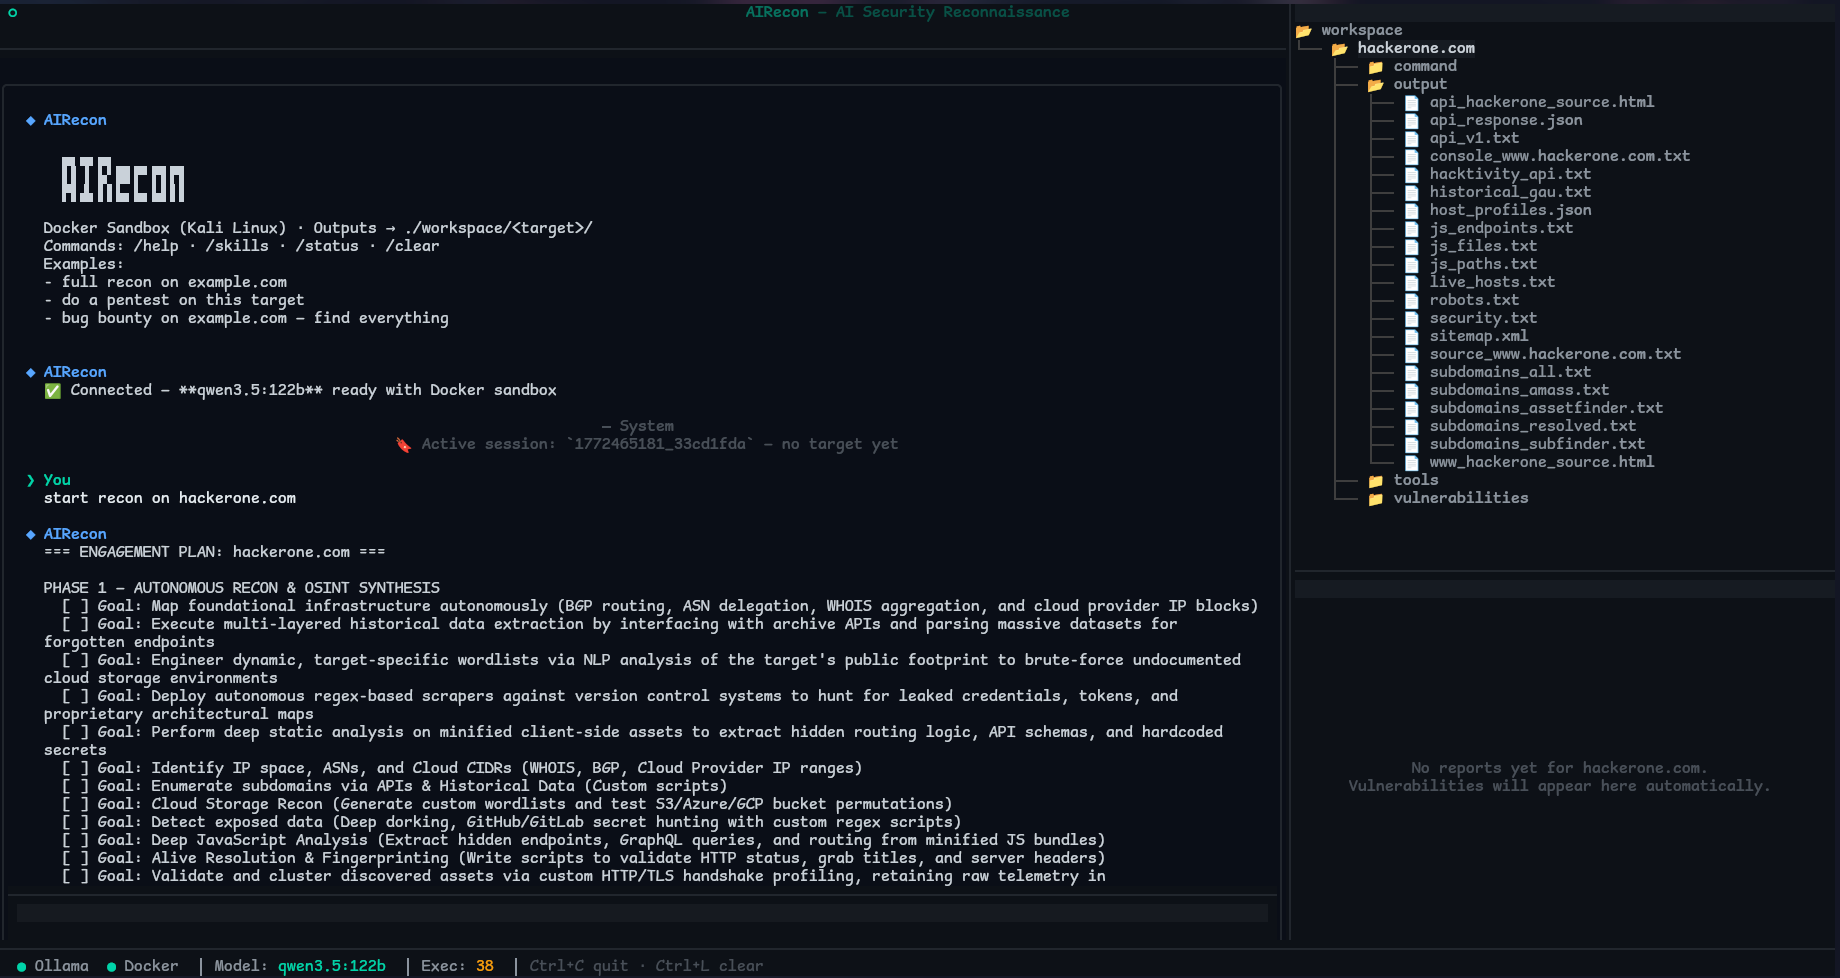 pikpikcu/airecon
AIRecon は、セルフホスト型大規模言語モデル(Ollama)と Kali Linux Docker サンドボックス、Textual TUI を組み合わせた自律型サイバーセキュリティエージェントです。API…
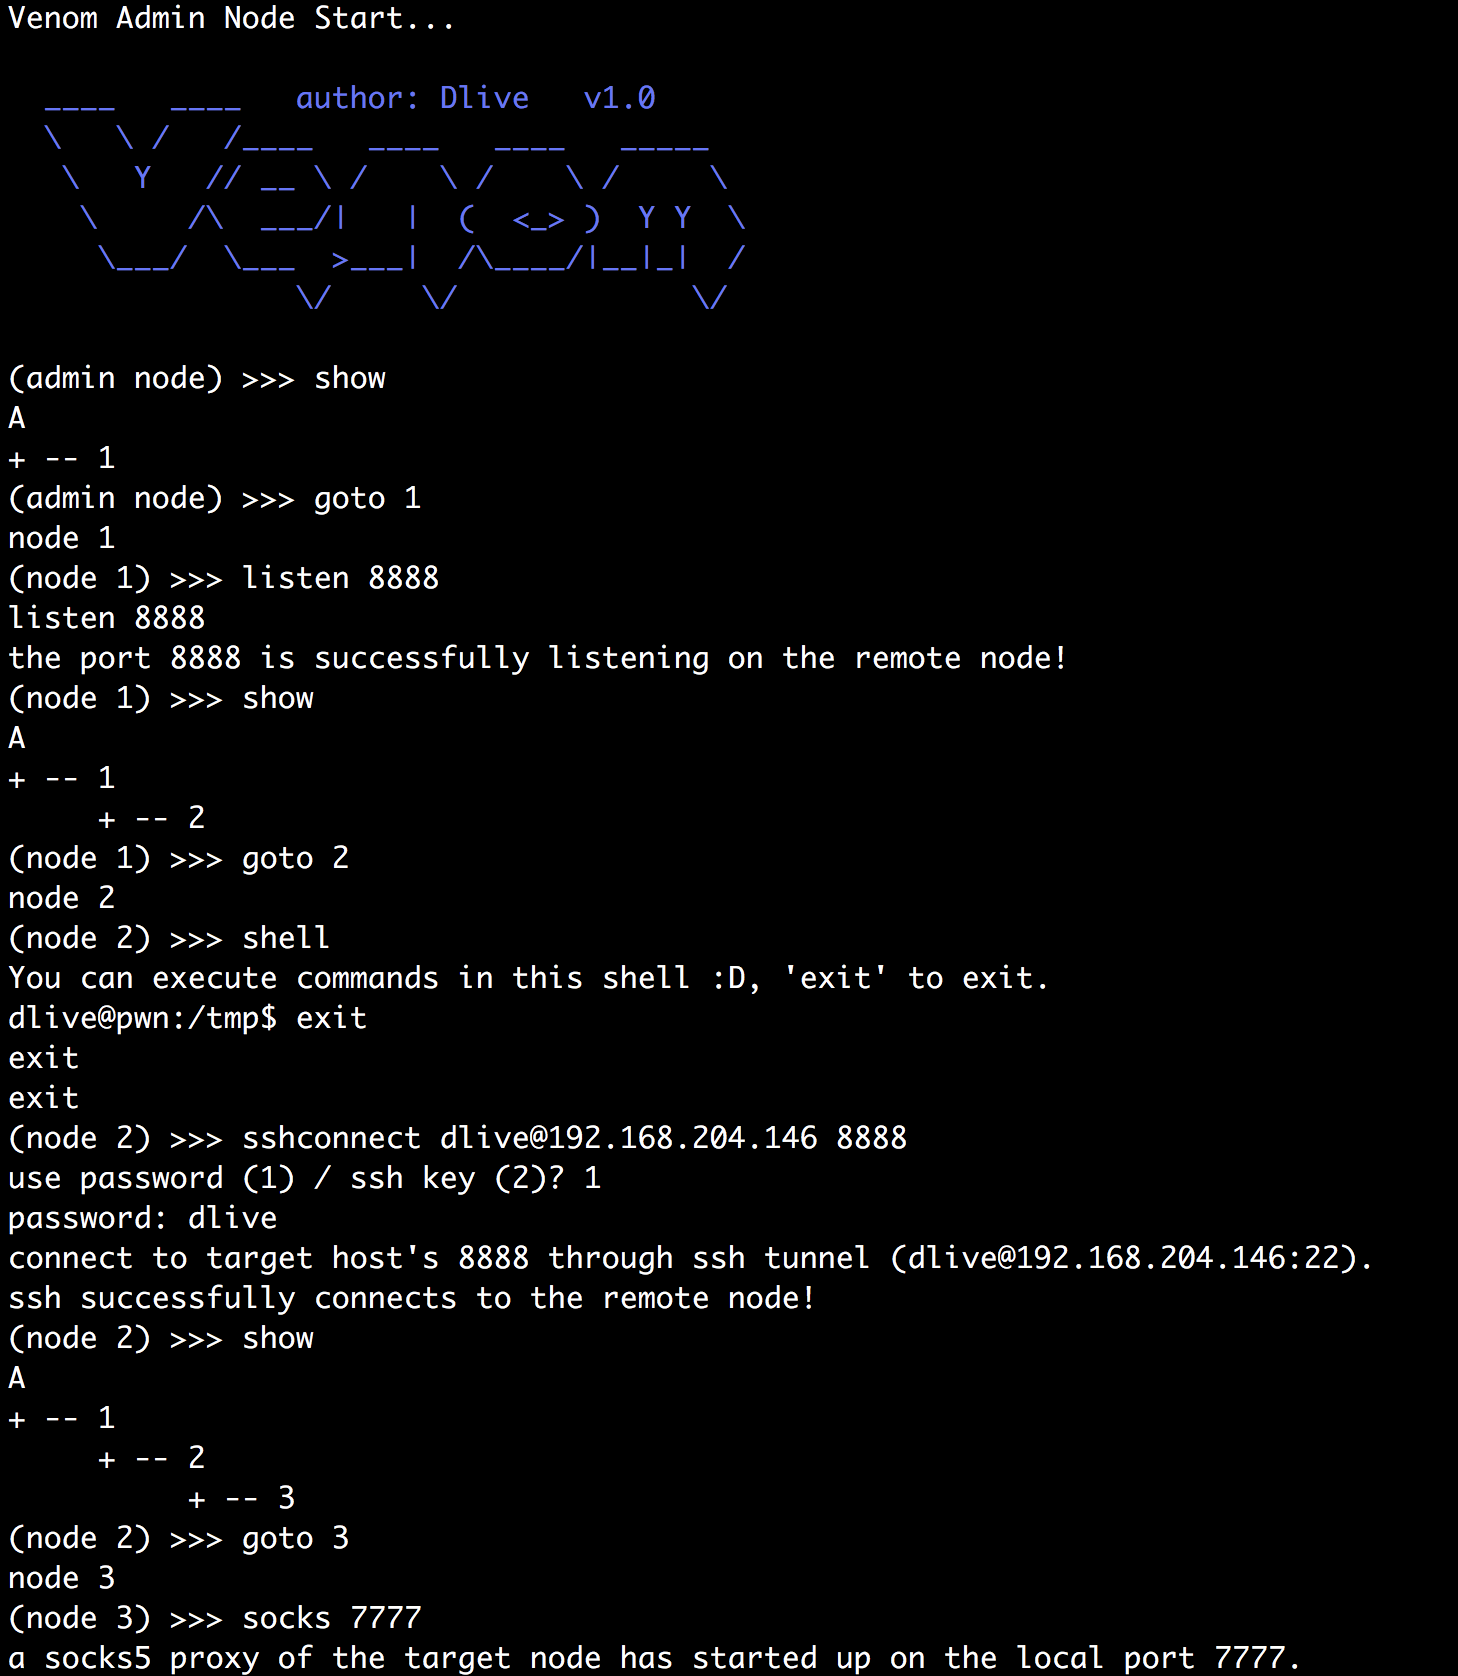 dliv3/venom
Venom - ペネトレーションテスター向けマルチホッププロキシ
 reajason/memshellparty
Javaの主要Web中間処理系に特化したメモリマルウェア迅速生成ツール。セキュリティ研究者とレッドチームメンバーのワークフローを簡素化し、攻防効率を向上させることを目指しています。
 gianlucaborello/libprocesshider
LD_PRELOAD共有ライブラリで、readdirおよびprocファイルシステムの呼び出しを傍受することで、psやlsofなどのツールからLinuxプロセスを隠蔽します。
 reverseclabs/sharpgpoabuse
SharpGPOAbuseは、C#で記述された.NETアプリケーションであり、グループポリシーオブジェクト(GPO)に対するユーザーの編集権限を悪用して、そのGPOが制御するオブジェクトを侵害するために使用できます。
 arvanaghi/sessiongopher
SessionGopherは、WinSCP、PuTTY、SuperPuTTY、FileZilla、Microsoft リモート デスクトップなどのリモートアクセスツールの保存されたセッション情報をWMIを使用して抽出するPowerShellツールです。リモートまたはローカルで実行できます。
 knavesec/credmaster
リファクタリングおよび改善されたCredKingパスワードスプレーイングツール。FireProx APIを使用してIPアドレスをローテーションし、匿名性を維持し、スロットリングを回避します。
 cobbr/sharpsploit
SharpSploitは、C#で書かれた.NETポストエクスプロイトライブラリです。
 bitbrute/evillimiter
ローカルネットワーク上のデバイスの帯域幅を管理アクセスなしで監視、分析、制限するツール
 pushsecurity/browser-identity-attacks-matrix
攻撃的セキュリティが防御的セキュリティを推進します。防御側が直面する脅威を理解するために、SaaS攻撃手法のコレクションを共有しています。#nolockdown
 endgameinc/rta
50以上のMITRE ATT&CK手法をシミュレートし、ブルーチームの検出能力をテストするためのスクリプト化されたフレームワーク。プロセスインジェクション、ビーコンシミュレーション、横方向の移動エミュレーションのためのPythonスクリプトとコンパイル済みバイナリを含む。
 arthepsy/cve-2021-4034
CVE-2021-4034(PwnKit)の概念実証エクスプロイト。polkit の pkexec におけるローカル権限昇格の脆弱性であり、影響を受けるシステム上で非特権ユーザーが root を取得できるようにするものです。
 reverseclabs/c3
Custom Command and Control (C3)。既存の攻撃用ツールキットとの統合を提供しつつ、カスタムC2チャネルを迅速にプロトタイピングするためのフレームワーク。