
 #1
敵対者シミュレーション、レッドチームインフラ、C2フレームワーク、運用セキュリティツール。
Kitploit おすすめ

 aniket2912/internal-network-penetration-testing
内部ネットワークペネトレーションテストに関する教育モジュール:方法論、攻撃ベクトル、列挙、エクスプロイト、権限昇格、および実践的なラボ手順を含むポストエクスプロイト。
 amibhai/spoofed
認可されたセキュリティ監査向けの、プロフェッショナルグレードで完全非同期のPythonネットワークスプーフィングスイート。完全なIPv4/IPv6傍受、802.11ワイヤレス攻撃、LLMNR/NBT-NSポイズニング、改ざん検知可能な監査ログを備えたインタラクティブTUIを特徴とする。
 amirsafiallah/dhcpflood
libtinsを使用して、IPプール全体にわたりランダムなMACアドレスでDHCPリクエストを作成・ブロードキャストし、DHCPリースを枯渇させてDHCPスターべーション攻撃を実証するC++ツール。

 yashubitra/evil_twin_attack
Kali Linuxにおけるローグアクセスポイント攻撃と防御:aireplay-ngによるdeauth、キャプティブポータルを備えたairbase-ngのevil twin、さらにリアルタイムのBSSID/MAC不一致検出とpywifi自動切断スクリプト。
 i014n/pngloader
PNG画像内に任意のペイロードをニブルからASCIIへのエンコーディングとフィボナッチLSBステガノグラフィを用いて隠蔽し、埋め込まれたデータを抽出して実行するC++ローダーを備えています。
 ivancabrera02/whfb-pincapture
LogonUI.exe に DLL を注入して NgcSerializeConvenienceCredential に CPU ハードウェアブレークポイントを設定することで、入力時の Windows Hello PIN をキャプチャするツール。さらに WHFB/NGC/TPM…
 baguette168/nmg
Godzilla、Behinder、AntSwordクライアントと互換性のあるパラメータ化された.NETメモリシェルペイロード(VPP、MVCルート、HttpListener)を生成し、レッドチームテストに使用します。
 tonixtoolkitofficial-afk/esp32-blue-ducky
Androidスマートフォンと自動ペアリングし、スクリプト化されたキーストロークを注入するBluetooth HIDキーボードをエミュレートするESP32ファームウェアで、許可されたセキュリティテスト向けです。
 eballoon/common-registry
レジストリベースの通信、PFNクリアリング、およびステルスペイロード実行研究のためのカスタムプロセスアタッチメント手法を実証する概念実証のCコード。
 ricardojoserf/emqx-rce
EMQX Dashboardの悪意あるプラグインによるRCE
 foxcornlab/thc-bloodmiami
C言語製のAIチャットボックス向けペネトレーションテストツール:チャットインターフェースに対して言語系(SQLi/NoSQL/XSS/SSTI)およびプロンプトインジェクションのペイロードを送信し、効果があったものを検出します
 whispergate/signet
エージェントバイナリにosslsigncodeを使用してAuthenticode署名を適用するMythic C2ペイロードラッパー。自己署名CAの生成、PFXのアップロード、証明書のクローン作成を備えています。
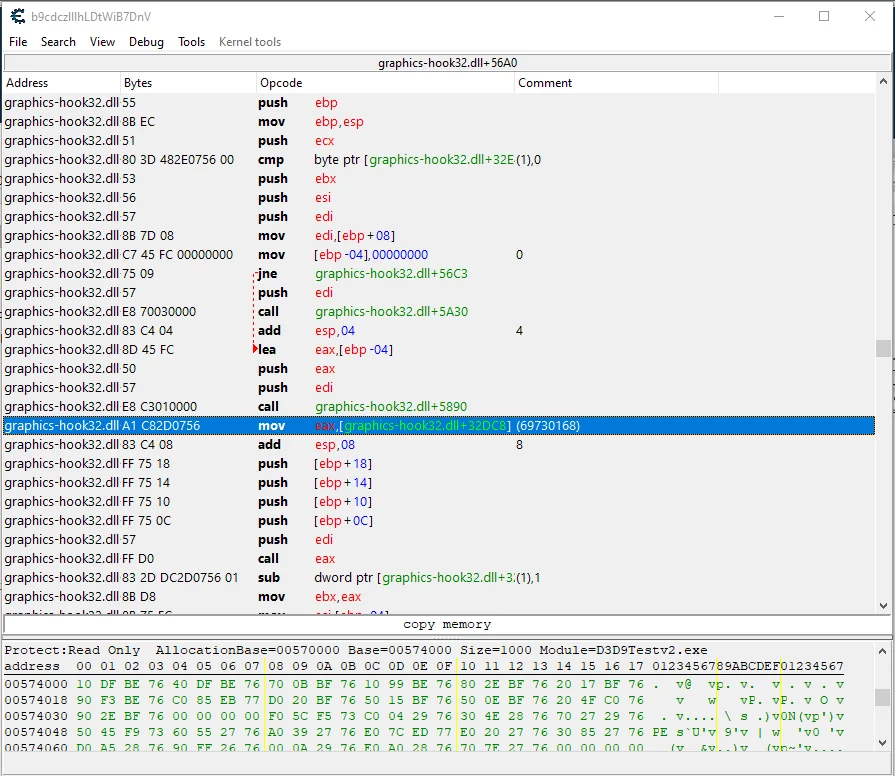 gmh5225/obs-graphics-hook32-hook
OBSのgraphics-hook32.dllのD3D9 Presentポインタをフックし、アンチチートのゲームキャプチャ検出を回避するストリームプルーフなレンダリングを実現する方法を示します。
 gmh5225/offensivedriver
プロセス保護の切り替え、プロセス権限の調整、DSEポリシーのパッチ適用、およびAV/EDRカーネルコールバックの操作を行うWindowsカーネルドライバのプロトタイプ。
 rianhanft/marauderbox
Nyan box機能を備えたmarauderファームウェアのフォーク
 a-d-team/sharpmemshell
HttpListener と VirtualPath を介して実装された .NET インメモリ WebShell(メムシェル)ペイロードで、ポストエクスプロイトフレームワーク Godzilla 4.01 と互換性があります。
 jakehildreth/locksmith2
AD管理者、防御側のセキュリティ専門家、そして悪名高きレッドチーマーのためのAD CSツールキット
 dagowda/confluencec2
これは、他のあらゆるSaaS製品をC2にすることを目的としたプロジェクトであり、Confluenceはほんの始まりにすぎません。








