
 #1

 blacksnufkin/pt-toolkit
ペネトレーションテストやレッドチームのエンゲージメントにおいて有用なエクスプロイト、スクリプト、その他のツール
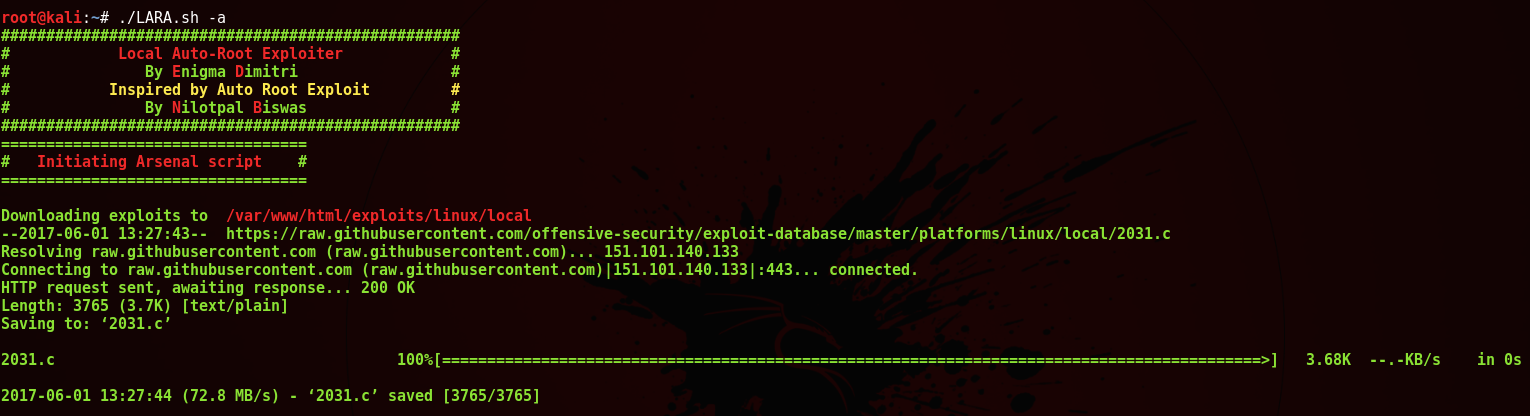 m4lv0id/lare
[L]ocal [A]uto [R]oot [E]xploiter は、被害マシンがインターネットに接続できない場合に、攻撃マシンからローカルルートエクスプロイトを展開するのに役立つシンプルなbashスクリプトです。
 basharkey/cve-2022-0847-dirty-pipe-checker
CVE-2022-0847「Dirty Pipe」をチェックするBashスクリプト
 mtjailed/unjailme
Rani Idan (Zimperium) による概念実証 (CVE-2018-4087) に基づくサンドボックスエスケープ
 laginimaineb/cve-2016-2431
Qualcomm TrustZone カーネル特権昇格
 nickguitar/yaps
Yet Another PHP Shell - 最も完全なPHPリバースシェル
 veritas501/pipe-primitive
DirtyPipeに触発されたLinuxカーネルのエクスプロイトプリミティブ
 rsmudge/cve-2020-0796-bof
Cobalt Strike Beacon对象文件,实现CVE-2020-0796 SMBGhost本地权限提升,具有令牌窃取和会话提升的双重武器化路径。
 rvn0xsy/cve_2020_0796_cna
Cobalt Strike AggressorScripts CVE-2020-0796
 beardhammer/cve-2026-85884
CVE-2026-85884を実証するPowerShellの概念実証コードです。これは、Windowsのwhesvc/WinDiag Lua ETWにおける権限昇格であり、低権限またはWPAD LPACのコードからSYSTEMへ昇格します。
 j-0-t/staekka
Stækka Metasploit - Metasploitの拡張
 ifpdz/cve-2024-44258
CVE-2024-44258
 j4nn/cve-2020-0041
ローカル権限昇格エクスプロイト(Androidカーネルの脆弱性CVE-2020-0041向け、デバイスやカーネルバージョン間の移植性を備えた)
 mazx0p/mssqlbof
Microsoft SQL Server向けのBeacon Object Fileスイートで、TDS 7.4をワイヤ上で直接実装しています。
 fuhei/cve-2024-31317
CVE-2024-31317
 5alt/zerorat
ZeroRATはWindows上で動作するワンライナー遠隔操作ツールです。
 davidcarliez/cve-2026-49176_lpe_poc
2026年7月に修正されたWindows WalletServiceの脆弱性に対するローカル権限昇格の概念実証。









