
 #1

 ricardojoserf/adduser-samr
Windows で SAMR API を使用してローカル管理者を作成します。C#、Crystal、Python、Rust、Golang、Nim、Deno (Javascript) に対応。
 mstxq17/cve-2020-1472
cve-2020-1472 再現・悪用とそのexp
 killswitch-gui/hotload-driver
C++
 h3xduck/umbra
4.xおよび5.xカーネルバージョンを標的とするLKMルートキットであり、リモートホストへのリバースシェルの生成、マルウェアの起動などを可能にするバックドアを開きます。
 alephsecurity/initroot
Motorola Untethered Jailbreak: CVE-2016-10277を悪用したセキュアブートおよびデバイスロックのバイパス
 0xeb-bp/cve-2020-1054
CVE-2020-1054用のWindows 7 x64ローカル権限昇格エクスプロイトのRust実装。Cargoでコンパイルして実行し、権限を昇格させます。
 codextf2/cobaltstrike-headless
ヘッドレスAggressorクライアントを(ほぼ)機能的なCobalt Strikeクライアントに変えるAggressorscript。
 rhinosecuritylabs/iamactionhunter
AWS IAMポリシーステートメントのパーサーおよびクエリツールです。
 quentinhardy/pytmipe
Windows上での権限昇格のためのトークン操作と偽装を行うPythonライブラリおよびクライアント
 kkent030315/cve-2022-42046
CVE-2022-42046の概念実証エクスプロイト。wfshbr64.sysドライバーのEPROCESS ProtectionおよびSignatureLevelフラグの直接カーネルオブジェクト操作によるローカル権限昇格を示します。
 michalbednarski/resourcepoison
CVE-2025-22441のライトアップとエクスプロイト:Androidでインストール済みアプリからSystemUIプロセスへの権限昇格。信頼されていないApplicationInfoがLoadedApkに渡されることが原因。
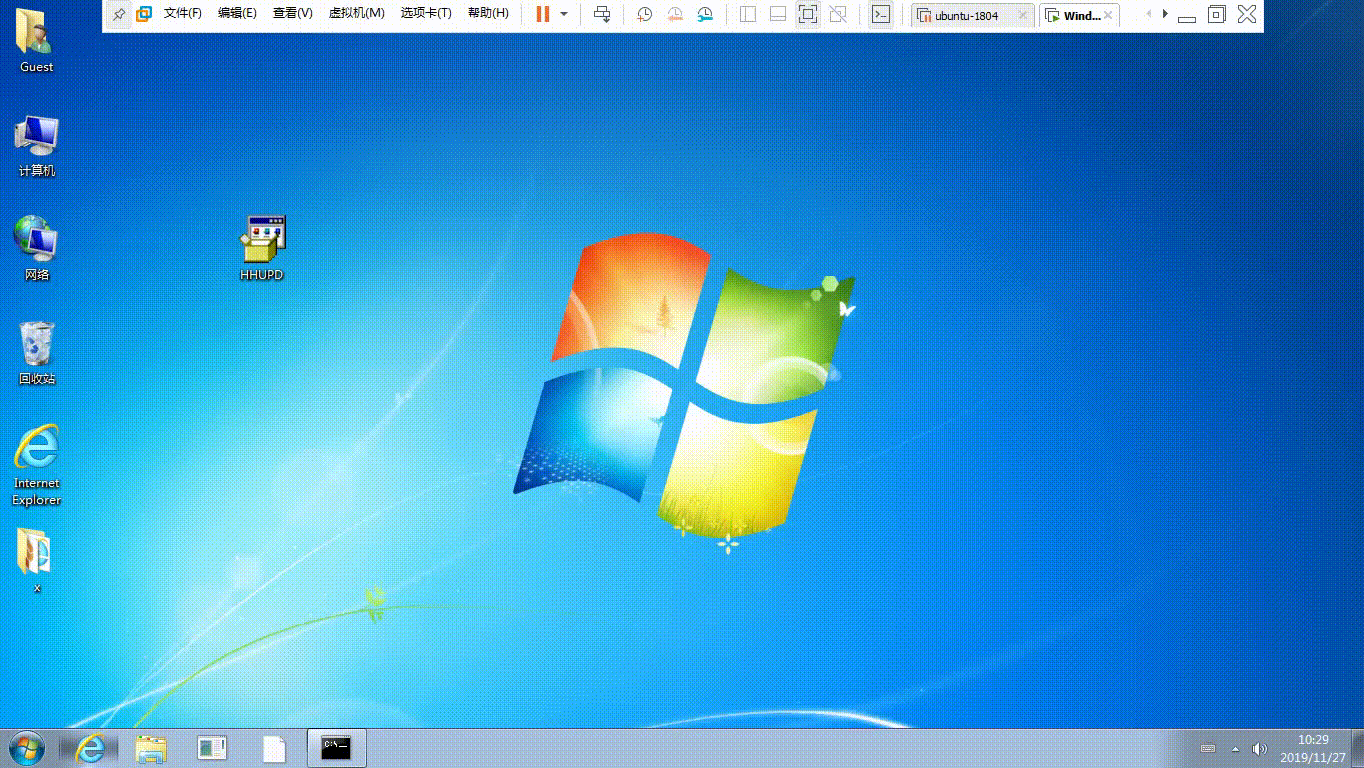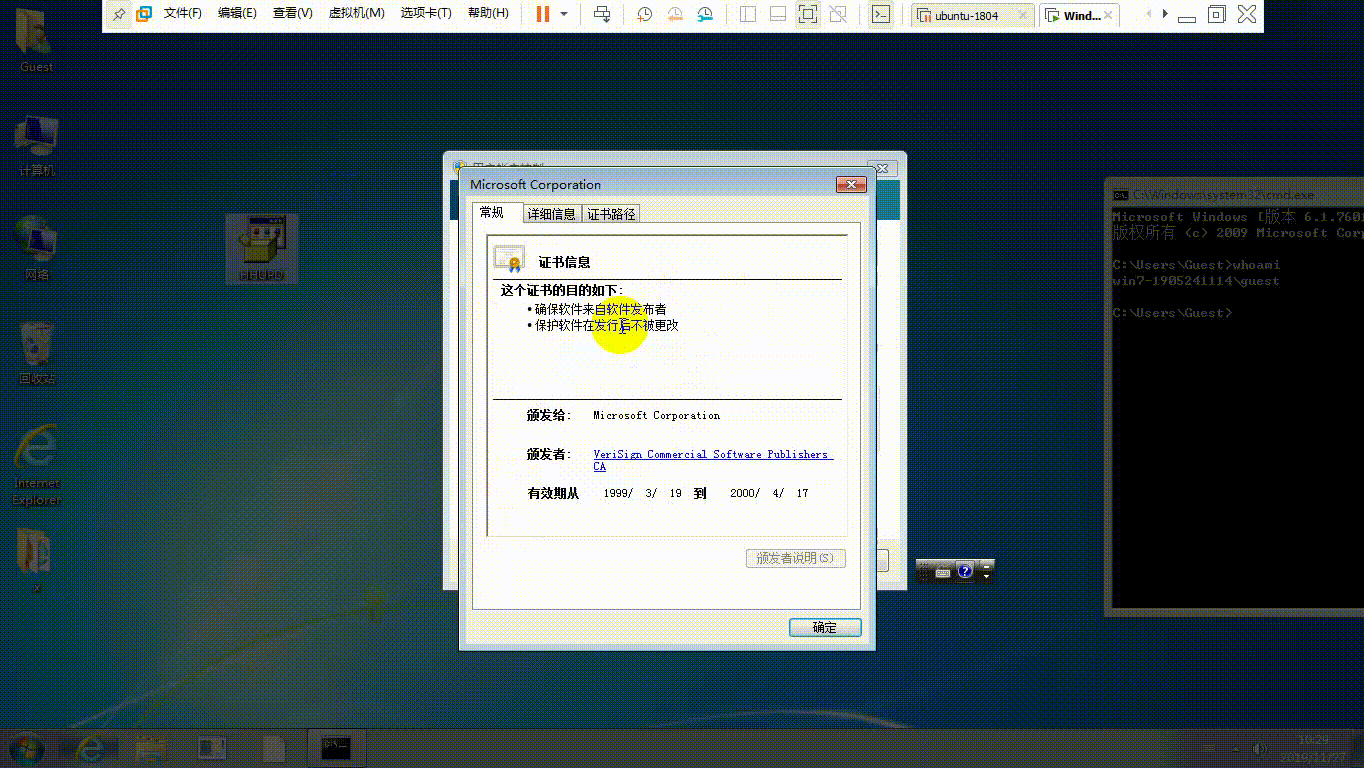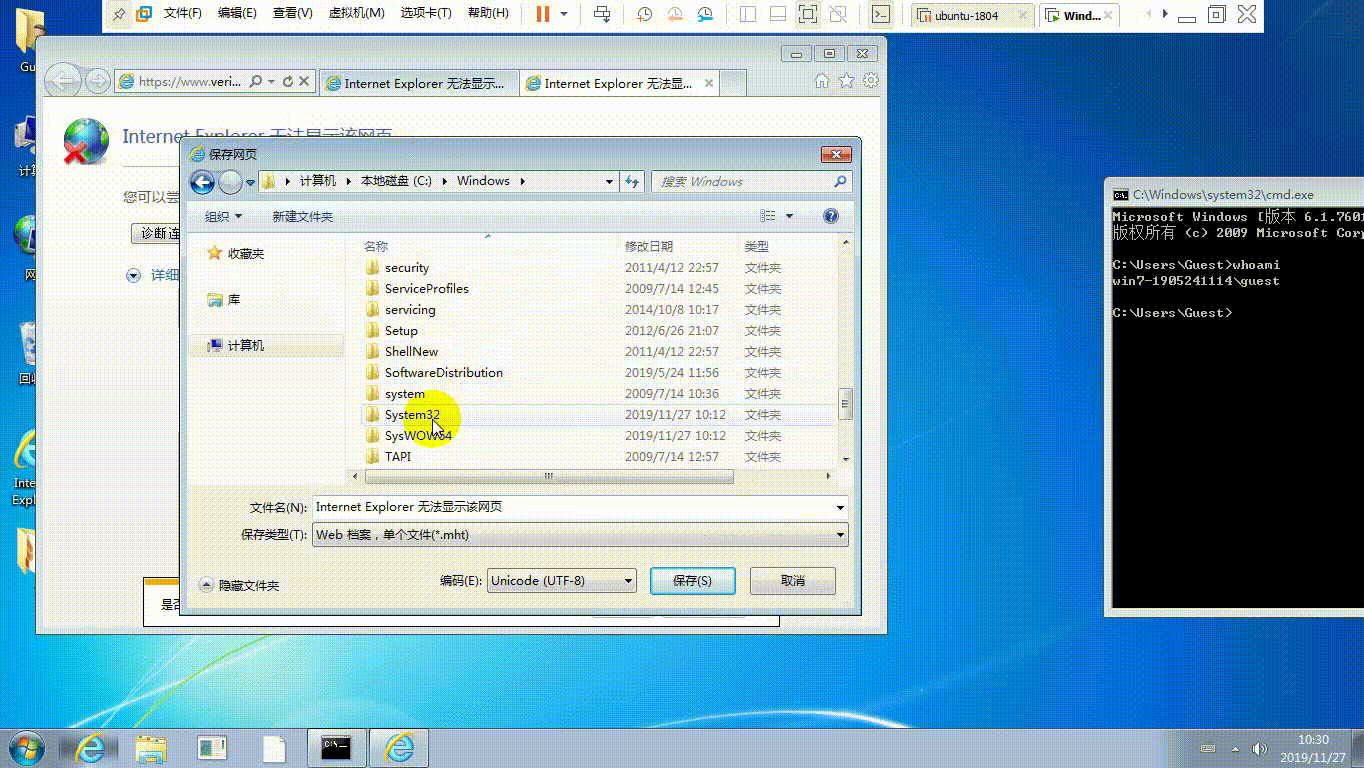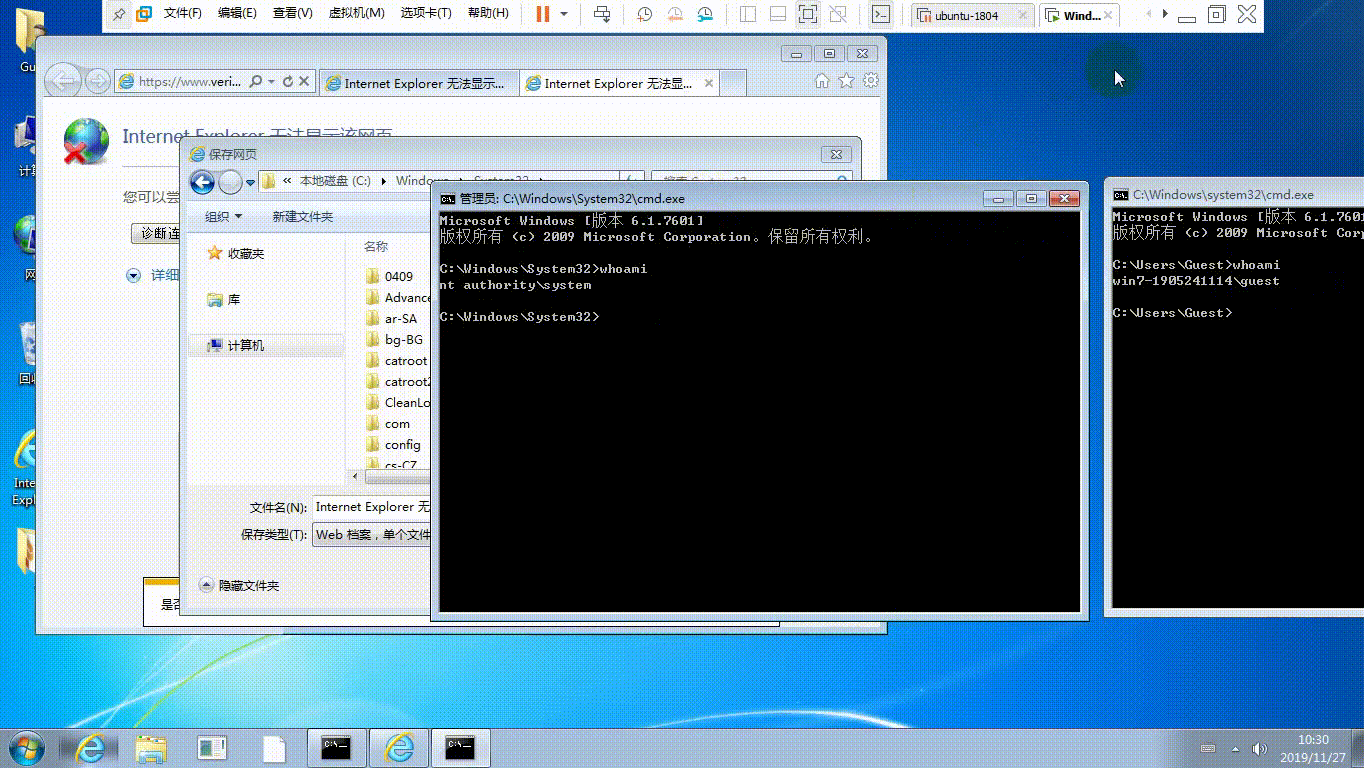 sv3nbeast/cve-2019-1388
guest→system(UAC手動による権限昇格)
 cisc0-gif/kitt-lite
PythonベースのペネトレーションテストCLIツール
 ysanatomic/io_uring_lpe-cve-2024-0582
CVE-2024-0582 (io_uring) 用のLPEエクスプロイト
 forrest-orr/exploits
私がエクスプロイトソースに変換したWindows CVEの個人コレクション、およびこれらのエクスプロイトと併用するために作成したペイロードのコレクションです。
 nccgroup/windowsdaclenumproject
Windows DACLを列挙・分析するためのツール集
 ustayready/thunderstorm
環境をマッピングし、実効権限と信頼関係を評価し、完全な攻撃グラフを単一の .rage.ndjson ファイルとして書き出すコレクター兼導出エンジン。他のすべての入力となる。









