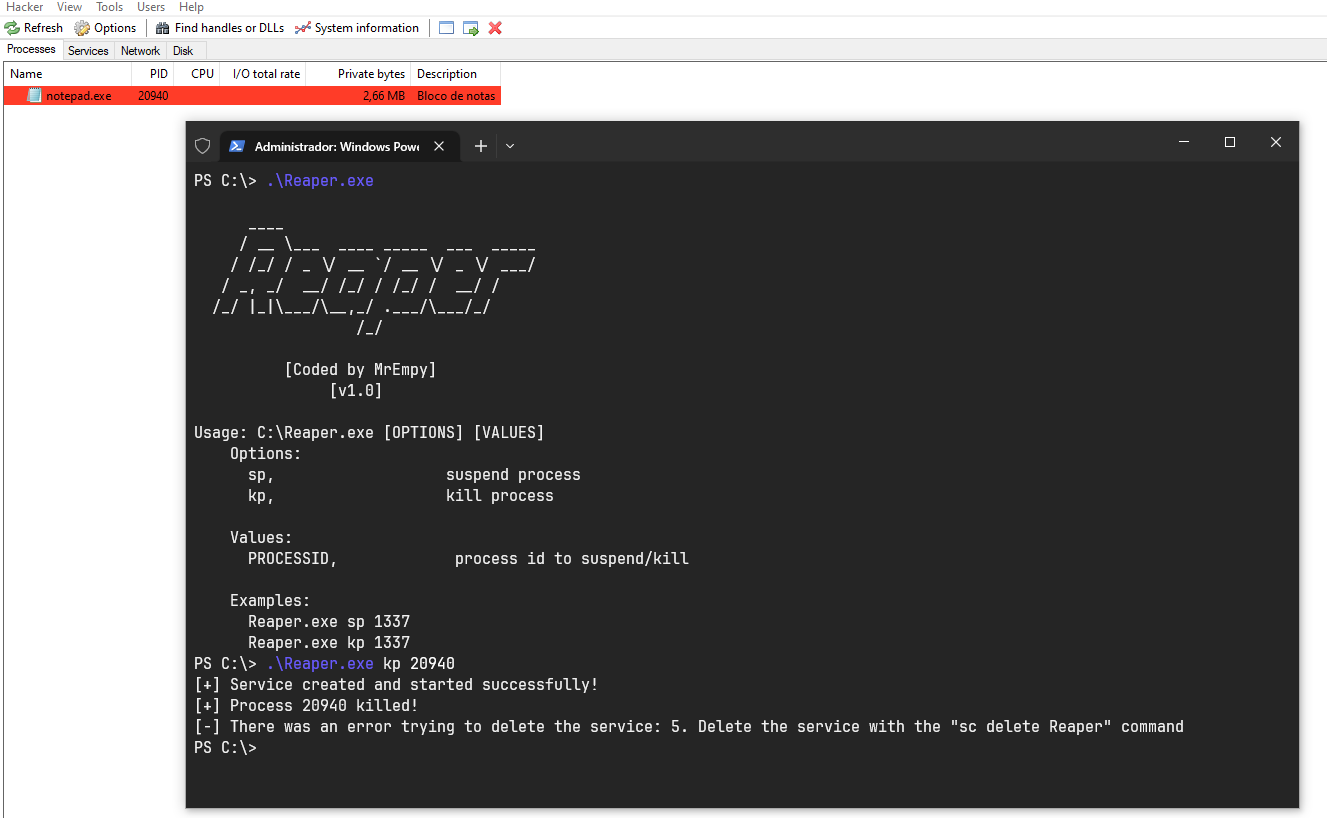
#1

 rwfpl/rewolf-msi-exploit
MSI NTIOLib/WinIO ローカル権限昇格エクスプロイト
 kyxiaxiang/360wfp_exploit
BYOVD: 360 WFPドライバーを使用してEDR/XDRのネットワーク接続をブロックします。
 t0thkr1s/gtfobins-cli
システムのセキュリティ制限をバイパスするために悪用可能なUnixバイナリを検索します。
 mhaskar/fsquirtcplpoc
Fsquirt.exe LOLBinにより読み込まれるように設計されたbthprops.cplモジュールを生成するPoC
 vozec/cve-2026-41651
PackageKitのトランザクションハンドラにおけるTOCTOUレースを悪用し、任意のパッケージをrootとしてインストールすることで、認証なしでローカル権限昇格とSUIDシェルを達成します。
 dor00tkit/cve-2024-30090
CVE-2024-30090 - LPE PoC
 gdbinit/mach_race
macOS用のローカル権限昇格エクスプロイト(CVE-2016-1757)。Mach IPCの競合状態を利用してSIPおよびSUID保護をバイパスし、複数のOS Xバージョンを標的とします。
 fortalice/modifycerttemplate
ADCS証明書テンプレートの変更とACL列挙
 exodusintel/cve-2019-0808
Grant Willcox による Win32k Exploit
 sndav/cve-2026-31431-advanced-exploit
CVE-2026-31431 のエクスプロイト。Linux カーネルの AF_ALG AEAD ページキャッシュ書き込みの脆弱性を利用し、権限のないユーザーが読み取り可能なファイルへの任意の 4 バイト書き込みを可能にすることで、ローカル権限昇格を実現します。
 trustedsec/pplfaultdumpbof
Windows Protected Process Light バイパスを悪用して保護されたプロセスをダンプし、LSASS からの資格情報アクセスを可能にする Cobalt Strike BOF。
 tamirzb/cve-2021-1961
CVE-2021-1961 用のエクスプロイトコード
 lithium876/controll_remote_access_trojan
感染したWindowsマシンに対して管理者権限を確立する、非常にシンプルなリモートアクセス型トロイの木馬を作成しました。
 supersonic/tlpe
CVE-2026-49881、Android 17のTelecomサービスにおける安全でないコンテキスト生成を悪用し、非特権アプリからUID 1000のsystem_serverとして任意のコードを実行する
 sec-consult/msiscan
脆弱なMSIインストーラーにおけるローカル権限昇格の問題を特定するためのスキャンツール
 tyranid/exploitdotnetdcom
.NET DCOMを悪用してEoP(権限昇格)およびRCE(リモートコード実行)を引き起こすツール。最新バージョンの.NETでは修正済みです。
 itaymigdal/lolspoof
一部のLOLBinsのコマンドラインを偽装するインタラクティブシェル