Windows DACL Enum Project
Windows DACL を列挙・分析するためのツール群
NCC Group Plc によりオープンソースとして公開 - http://www.nccgroup.com/
開発: Ollie Whitehouse (ollie dot whitehouse at nccgroup dot com)
https://github.com/nccgroup/WindowsDACLEnumProject
AGPL のもとで公開されています。詳細は LICENSE を参照してください。
Windows DACL と ACE の概要
参照 - http://msdn.microsoft.com/en-us/library/windows/desktop/aa446597(v=vs.85).aspx
ツール #1: Process Perms
機能
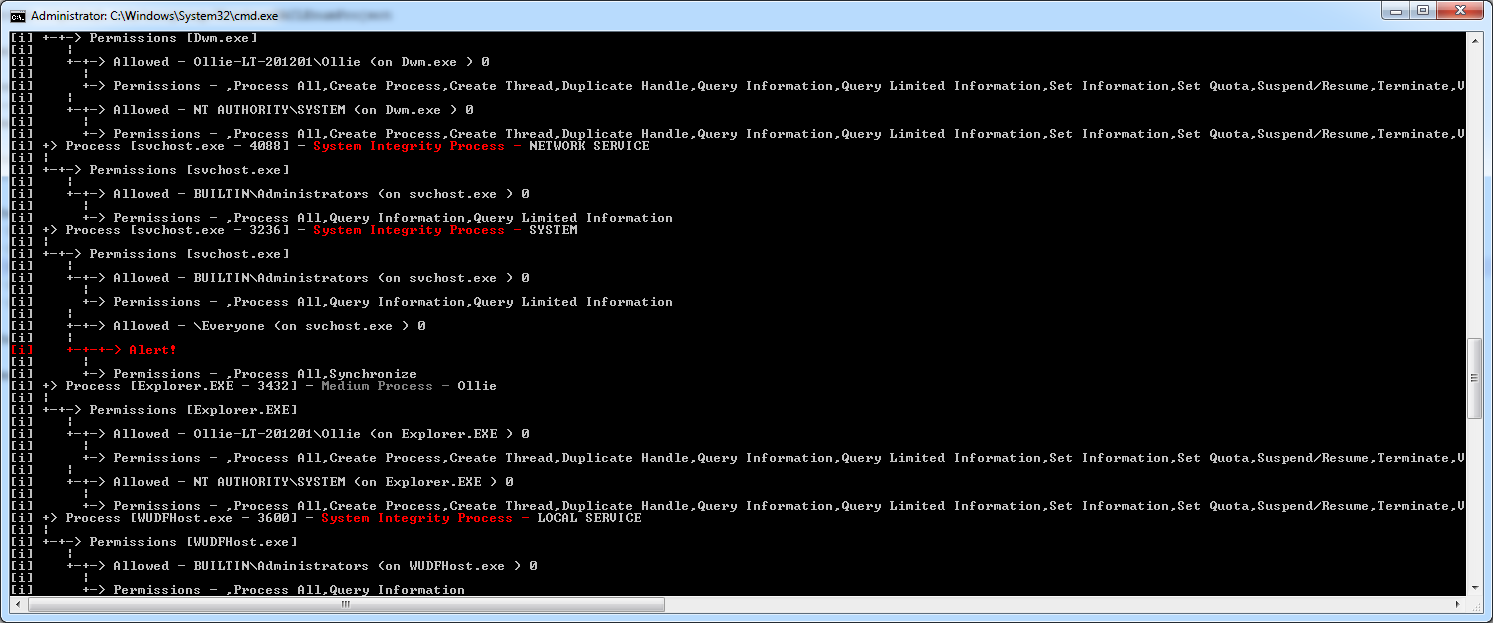
このプロジェクトの最初のツールとしてリリースされました。以下を列挙します:
- プロセスと、そのプロセスが実行されている整合性レベルおよびユーザー。
- オプション: プロセスオブジェクトに関連付けられた DACL。
- オプション: プロセスのスレッドと、それらに関連付けられた DACL。
- オプション: プロセスによってロードされたモジュール。
- オプション: マップされていない SID を出力から除外。
このツールは、疑わしい DACL を自動的にフラグ付けします。
コマンドラインオプション
コマンドラインは以下のオプションを受け付けます:
- -p プロセス権限
- -m モジュール
- -t スレッドと権限
- -o [PID]
- -x マップされていない SID をアラートから除外
典型的な使用法
典型的な使用法は、次のようなコマンドラインです:
processperms -px
このツールは、整合性レベルに対応するため、Windows Vista / Server 2008 以降向けに設計されています。
スクリーンショット
=======
このツールは、整合性レベルに対応するため、Windows Vista / Server 2008 以降向けに設計されています。
ツール #2: Window Stations and Desktops
機能
このプロジェクトの2番目のツールとしてリリースされました。以下を列挙します:
- 実行されたセッション内のウィンドウステーションと、関連する DACL
- それらのウィンドウステーション内のデスクトップと、関連する DACL
ツール #3: Services
機能
このプロジェクトの3番目のツールとしてリリースされました。以下を列挙します:
- カーネルドライバー、フィルタードライバー、ユーザーランドサービスを含むサービス。
- サービスコントロールマネージャー内のサービスエントリに関連付けられた DACL。
- サービスの状態、PID、バイナリパス。
- 関連するバイナリに関連付けられた DACL
- 明らかに弱い DACL にフラグを付ける
ツール #4: File System
機能
このプロジェクトの4番目のツールとしてリリースされました。以下を列挙します:
- ファイルとアクセス制御リスト
- ディレクトリとアクセス制御リスト
- アクセス制御が弱いと思われるファイルまたはディレクトリについて警告する
ツール #5: Registry
機能
このプロジェクトの5番目のツールとしてリリースされました。以下を列挙します:
- レジストリキーとアクセス制御リスト
- アクセス制御が弱いと思われるキーについて警告する
- -s パラメータは、最も疑わしい出力以外をすべて除外します (-h を参照)。
- -x パラメータは、疑わしい出力のみを警告します (-h を参照)。









