

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
LOLSpoof — 一部のLOLBinsのコマンドラインを偽装するインタラクティブシェル | Kitploit
ツール/GitHubGitHub/itaymigdal/lolspoof
防御ツール特権昇格ポストエクスプロイトペネトレーションテストコマンド&コントロールレッドチーミング
GitHubitaymigdal/lolspoof

LOLSpoof

一部のLOLBinsのコマンドラインを偽装するインタラクティブシェル

リポジトリを見る
18822922年前Kitploit レビュー済み
共有

LOLSpoof

LOLSpoofは、生成されたプロセスのコマンドライン引数を自動的に偽装するインタラクティブシェルプログラムです。 怪しげに見えるコマンドラインLOLBin(例:powershell -w hidden -enc ZwBlAHQALQBwAHIAbwBjAGUA....)を呼び出すだけで、LOLSpoofはプロセス生成のテレメトリが正当で明確に見えるようにします。
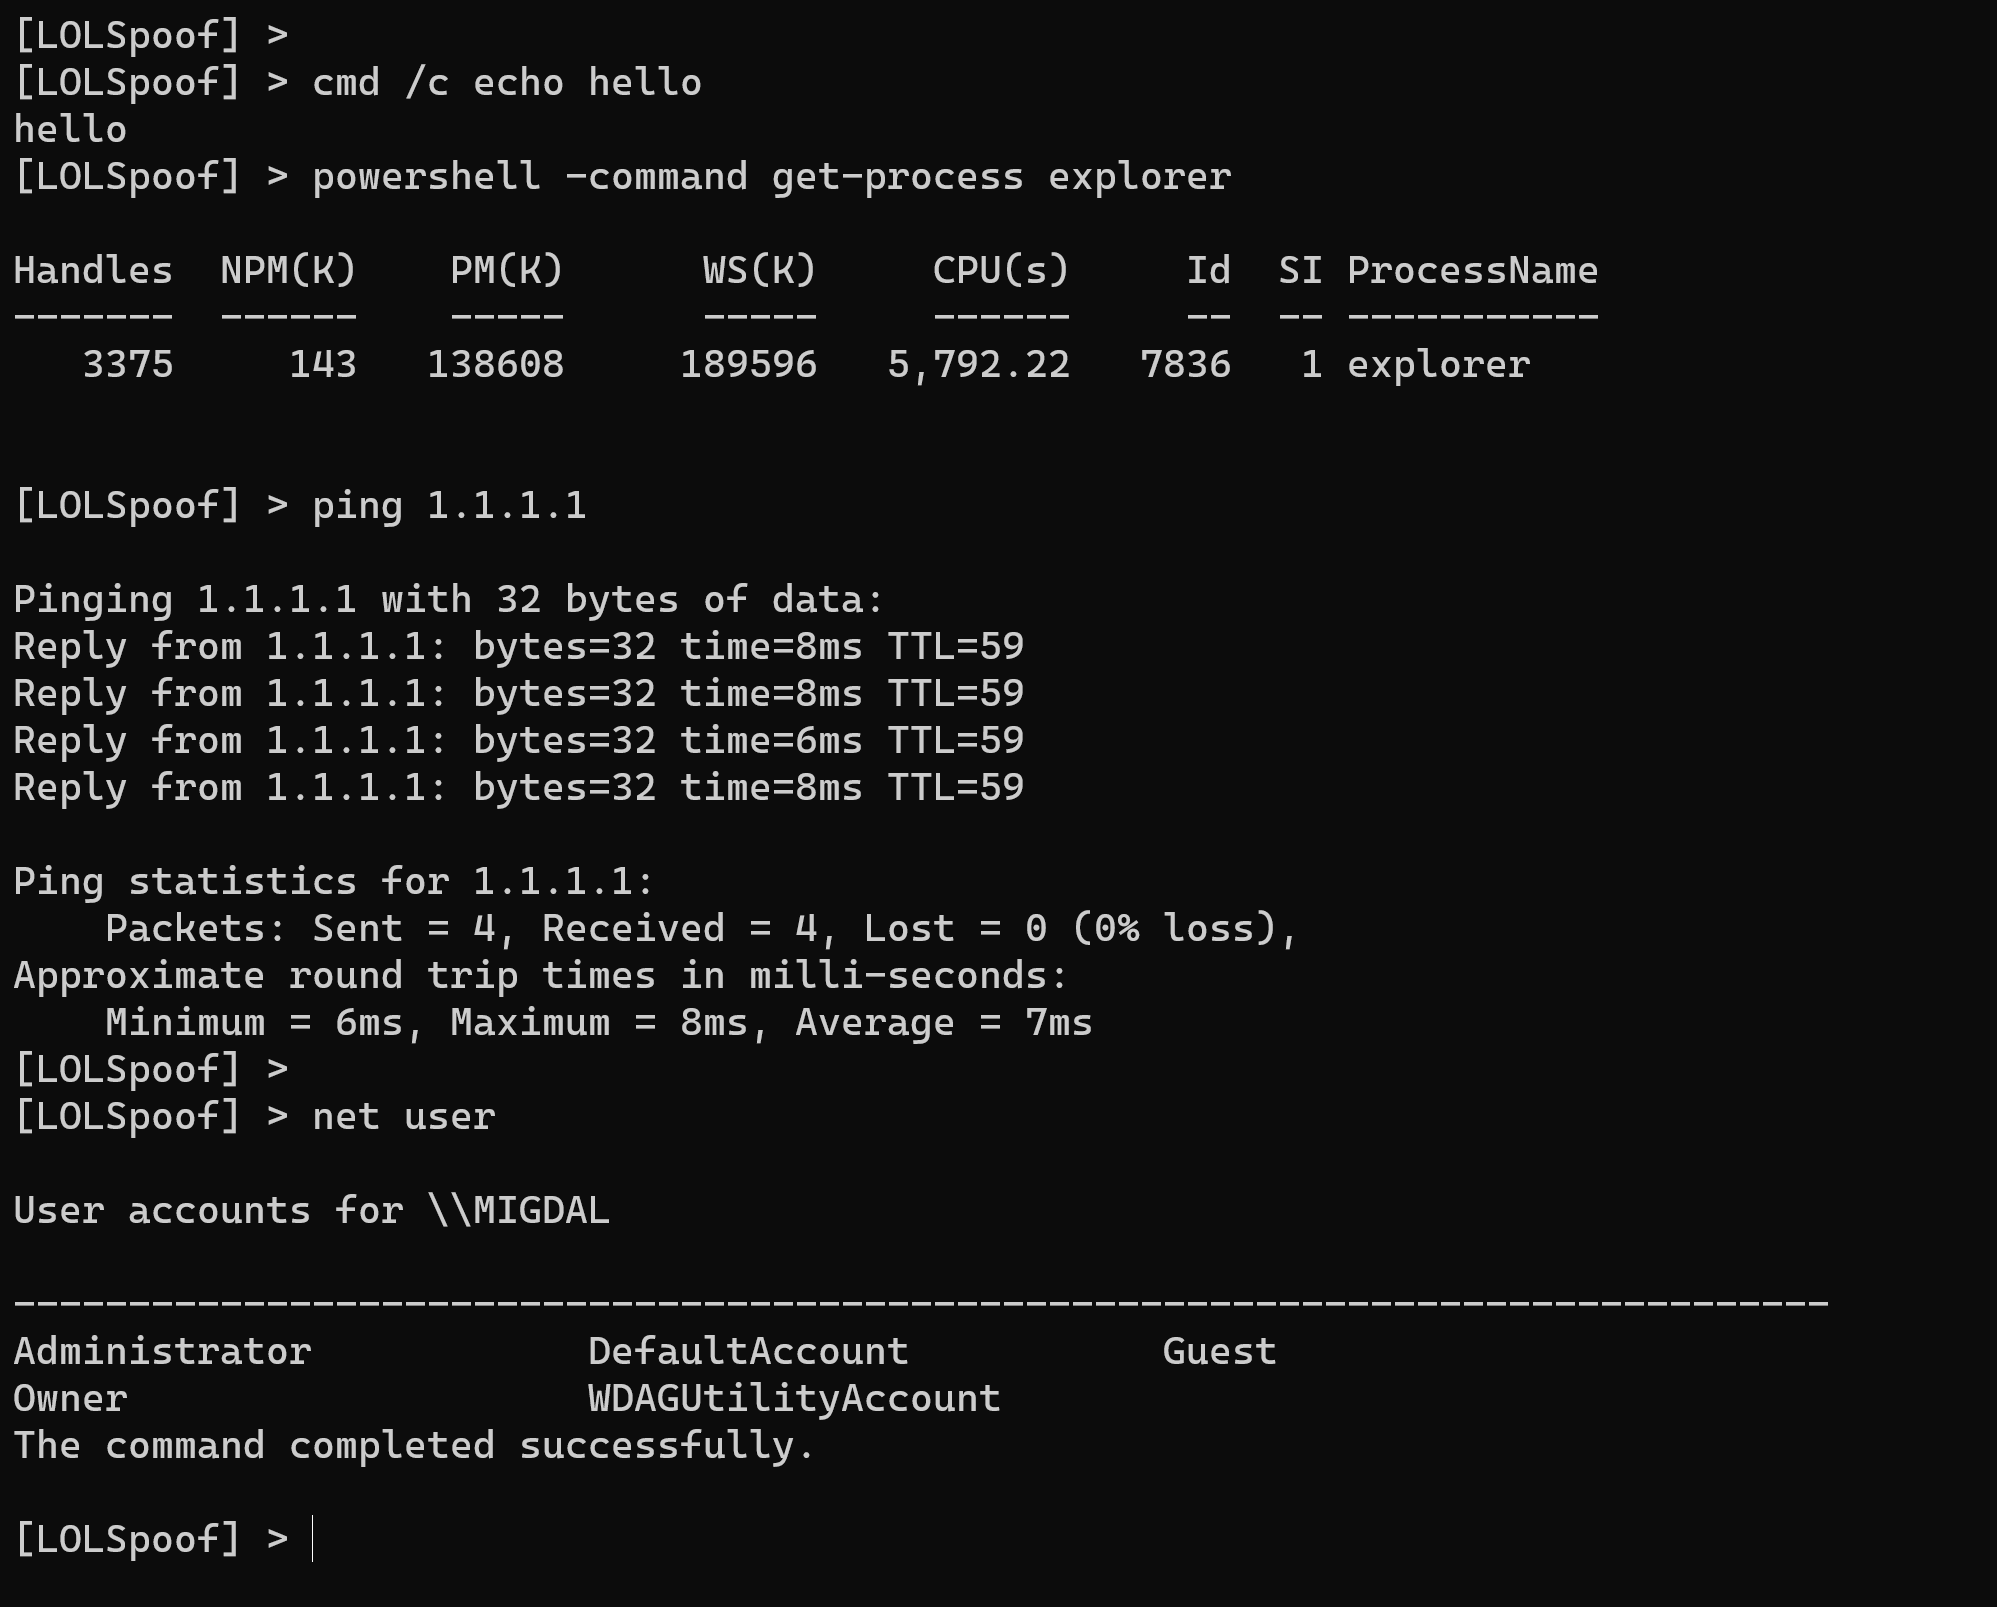
64ビットのLOLBinでのみ使用してください

なぜ

プロセスのコマンドラインは非常に監視されるテレメトリであり、AV/EDR、SOCアナリスト、脅威ハンターによって徹底的に検査されます。

仕組み

  1. 実際のコマンドラインから偽装されたコマンドラインを準備します:lolbin.exe " " * sizeof(real arguments)
  2. 偽装されたコマンドラインで、その一時停止されたLOLBinを起動します
  3. リモートPEBアドレスを取得します
  4. RTL_USER_PROCESS_PARAMETERS構造体のアドレスを取得します
  5. コマンドラインのUnicodeバッファのアドレスを取得します
  6. 偽のコマンドラインを実際のもので上書きします
  7. メインスレッドを再開します

Opsec上の考慮事項

このシンプルな手法はコマンドライン検出をバイパスするのに役立ちますが、他の疑わしいテレメトリを導入する可能性があります:

  1. 一時停止プロセスの作成
  2. 新しいプロセスに末尾のスペースがあります(ただし、代わりに繰り返し文字やランダムデータにすることは非常に簡単です)
  3. WriteProcessMemoryを使用して生成されたプロセスに書き込む

ビルド

Nim 1.6.12でビルドされています(Nim 2.Xでのコンパイルはエラーになります!)

nimble install winim

既知の問題

以前に出力されたコンソールメッセージをクリアまたは変更するプログラム(timeout.exe 10など)は、プログラムを壊します。そのようなコマンドを使用した場合、コンソールを再起動する必要があります。 その修正方法がわからないので、提案を歓迎します。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    429
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    256

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





