s3n4t0r-0x0/apts-adversary-simulation
このリポジトリには、さまざまな重要セクターを標的とした詳細な敵対者シミュレーションAPTキャンペーンが含まれています。各シミュレーションには、実際の攻撃で使用されるものを反映したカスタムツール、C2サーバー、バックドア、悪用技術、ステージャー、ブートローダー、その他の悪意のあるアーティファクトが含まれています。


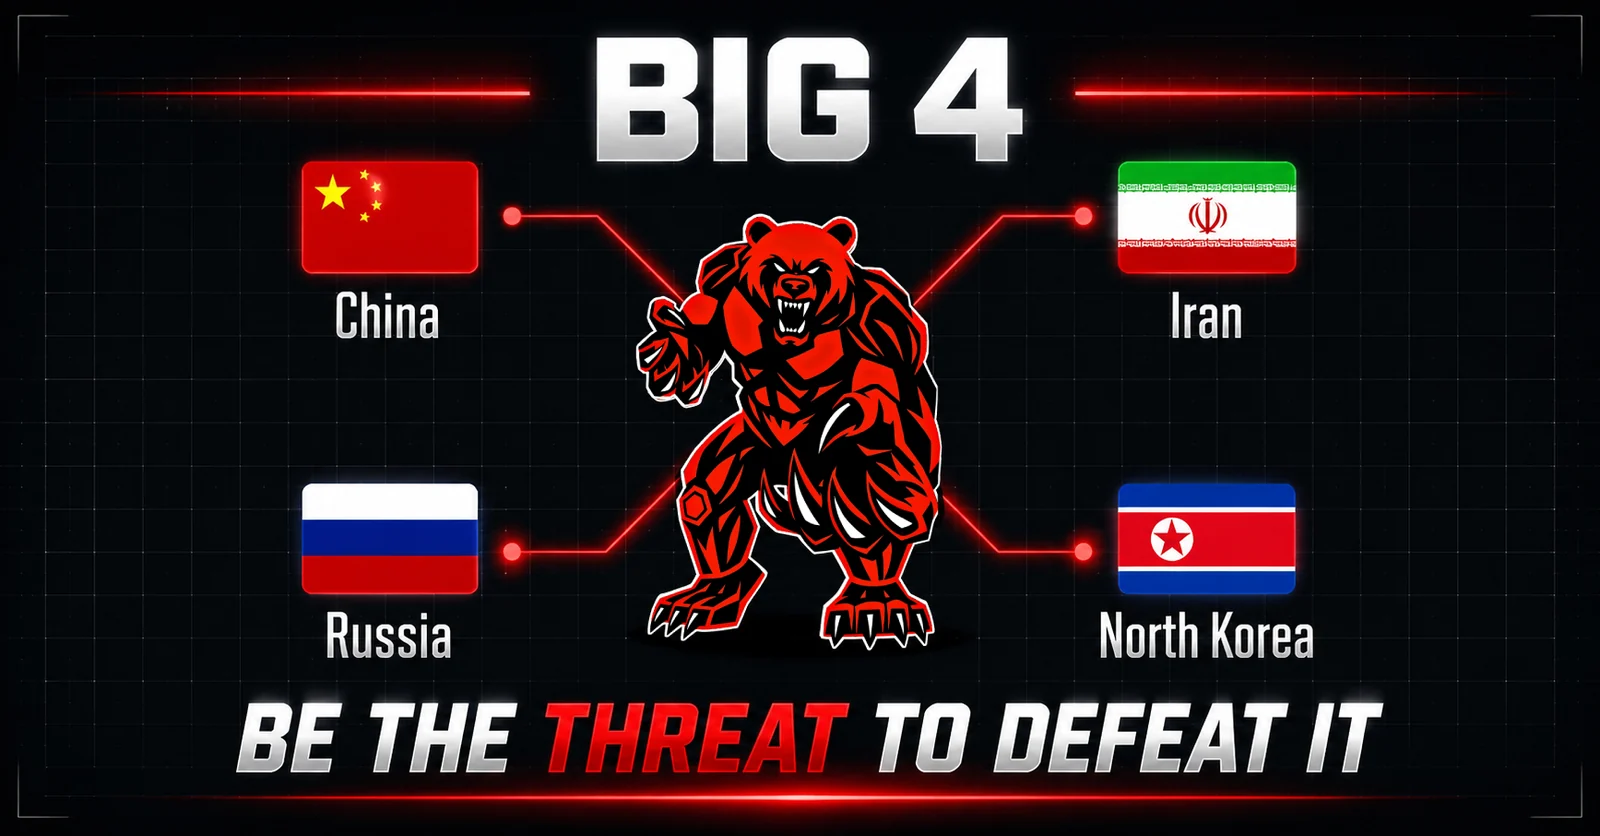
ロシア、中国、イラン、北朝鮮の国家支援APTグループが実際に使用した戦術、技術、手順(TTP)に基づいた、現実世界の高度標的型攻撃(APT)のシミュレーションを包括的に収集したものです。
[!CAUTION] 重要なお知らせ: 本プロジェクトは教育、研究、および防御的セキュリティの目的に限定されています。これらの技術の無断使用は法律に違反し、深刻な法的結果を招く可能性があります。
このリポジトリには、さまざまな重要セクターを標的とした詳細な敵対者シミュレーションAPTキャンペーンが含まれています。各シミュレーションには、現実世界の攻撃で使用されたものと同様のカスタムツール、コマンドアンドコントロール(C2)サーバー、バックドア、エクスプロイト技術、ステージャー、ブートローダー、その他の悪意あるアーティファクトが含まれています。シミュレーションは、PaloAlto Unit42、Kaspersky、Microsoft、Cisco、Trellix、CrowdStrike、WithSecure など、主要なサイバーセキュリティ企業による広範な調査に基づいています。
この経験の重要性と成果についてさらに学ぶ:
注: このリポジトリ内のAPTグループ名は、さまざまなセキュリティベンダーが使用する命名規則に従っています。同じAPTグループでも、ベンダー(例: Mandiant、CrowdStrike、Microsoft、Kaspersky など)によって異なる名前で呼ばれる場合があります。
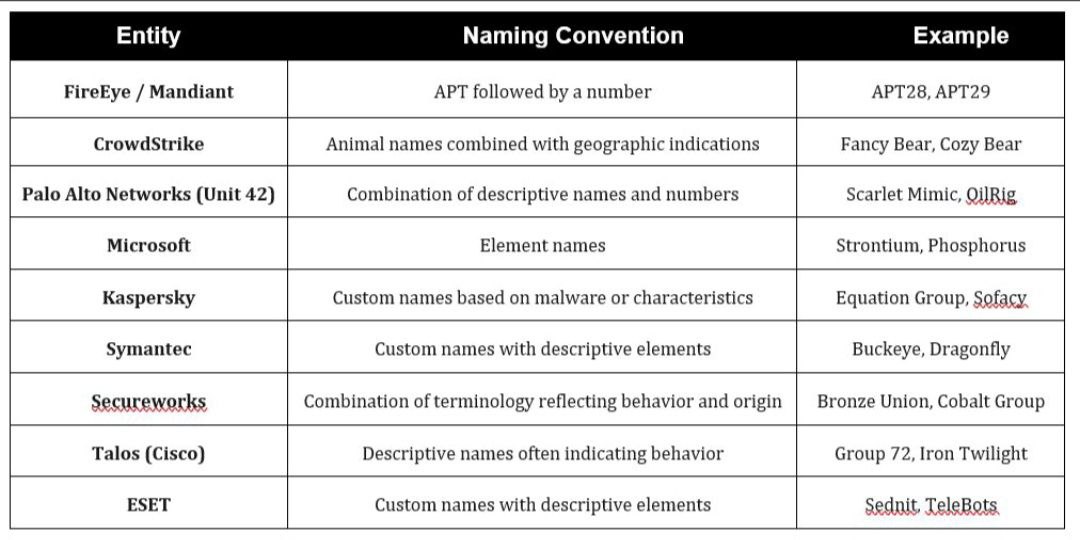
以下はシミュレートされたAPTグループの完全なリストです:
すべてのアドバーサリーシミュレーションは、現実的な脅威シミュレーションのために設計されたカスタムのコマンドアンドコントロールフレームワークである BEAR-C2 によって動作しています。