

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Windows-LPE-Auditor — ターミナルUIを備えた、C++20とFTXUIで構築された小規模なWindowsローカル権限昇格(LPE)設定不備監査ツール | Kitploit

ツール/GitHubGitHub/0xby7eme/windows-lpe-auditor
認証と認可防御ツール特権昇格脆弱性分析構成監査ペネトレーションテストユーティリティとフレームワーク設定ミス
GitHub0xby7eme/windows-lpe-auditor

Windows-LPE-Auditor

ターミナルUIを備えた、C++20とFTXUIで構築された小規模なWindowsローカル権限昇格(LPE)設定不備監査ツール

リポジトリを見る
2626526日前Kitploit レビュー済み
共有

WinLpeAuditor

ターミナルUIを備えた、Windowsのローカル権限昇格(LPE)設定不備を監査する小規模なツールです。C++20とFTXUIで構築されています。
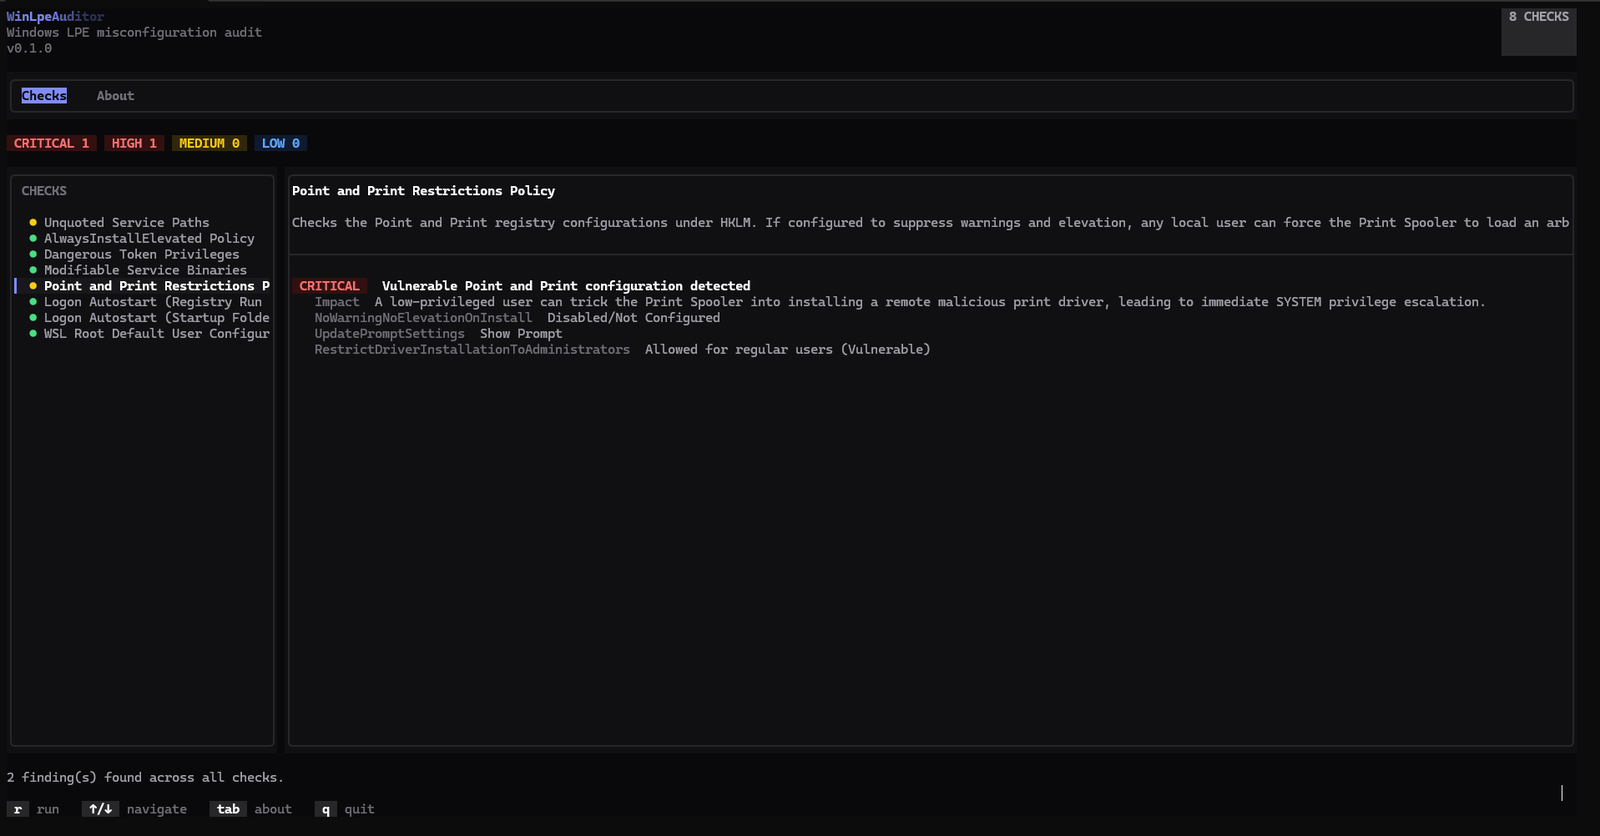
Screenshot

含まれるチェック項目:

  • 引用符なしのサービスパス - バイナリパスが引用符で囲まれておらず、かつスペースを含むWin32サービスを検出します。ユーザーがそのパスのより前の部分に書き込み可能な場合、悪用可能です。
  • AlwaysInstallElevatedポリシー - HKCUとHKLMの両方が、任意のユーザーにSYSTEM権限での.msiパッケージのインストールを許可している場合に警告します。
  • トークン特権: 現在のプロセストークンに割り当てられた、ローカル権限昇格への直接的な経路を開く危険性の高いWindows特権(例: SeImpersonatePrivilege、SeDebugPrivilege)を検出します。
  • 変更可能なサービスバイナリ: 登録されているすべてのWindowsサービスをスキャンし、ファイルACLを解析して、低権限のユーザーグループ(EveryoneやAuthenticated Usersなど)がサービスの実行ファイルに対して書き込み権限を持っていないことを確認します。
  • Point and Printポリシー: HKLMのプリンターポリシーを監査し、リモートプリンタードライバーのインストールが管理者に制限されていること、および昇格警告が危険な形で無効化されていないことを確認します。
  • ログオン自動起動(レジストリRunキー): グローバルのHKLM RunキーおよびRunOnceキーについて、標準ユーザーグループに書き込み権限が付与されていないかチェックします。
  • ログオン自動起動(スタートアップフォルダー): システム全体のスタートアップディレクトリのファイル権限を監査し、非特権ユーザーによるショートカットの設置を防止します。
  • WSLのrootデフォルトユーザー設定: Windows Subsystem for Linux(WSL)のユーザー固有のレジストリエントリを検査し、rootユーザー(UID 0)として自動ログインするディストリビューションを検出します。

要件

  • Windows(Win32レジストリおよびService Control Manager APIを使用)
  • CMake 3.21以上
  • C++20対応コンパイラ(Visual Studio / Build Tools経由のMSVC)

ビルド

cmake -B build -S .
cmake --build build

FTXUIは初回のconfigure時にCMakeのFetchContentによって自動的に取得されます。

実行

.\build\WinLpeAuditor.exe

キーバインド: r 監査を実行 · ↑/↓ チェック項目を移動 · q 終了。

新しいチェックの追加

ICheckインターフェース(include/Core/ICheck.h)を実装し、.cppをCMakeLists.txtに追加して、src/main.cppで登録します:

engine.Register(std::make_unique<Checks::YourNewCheck>());

その他のコードを変更する必要はありません。

免責事項

評価を許可されている環境およびシステムでのみ使用してください。

TODO

  • 権限昇格チェックをさらに実装する
  • リリースパイプライン
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    429
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    256

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






