#1
 silverplate3/my-cves
私が見つけたCVE。技術的なwriteups、エクスプロイトの例、ファジングセッションのウォークスルー
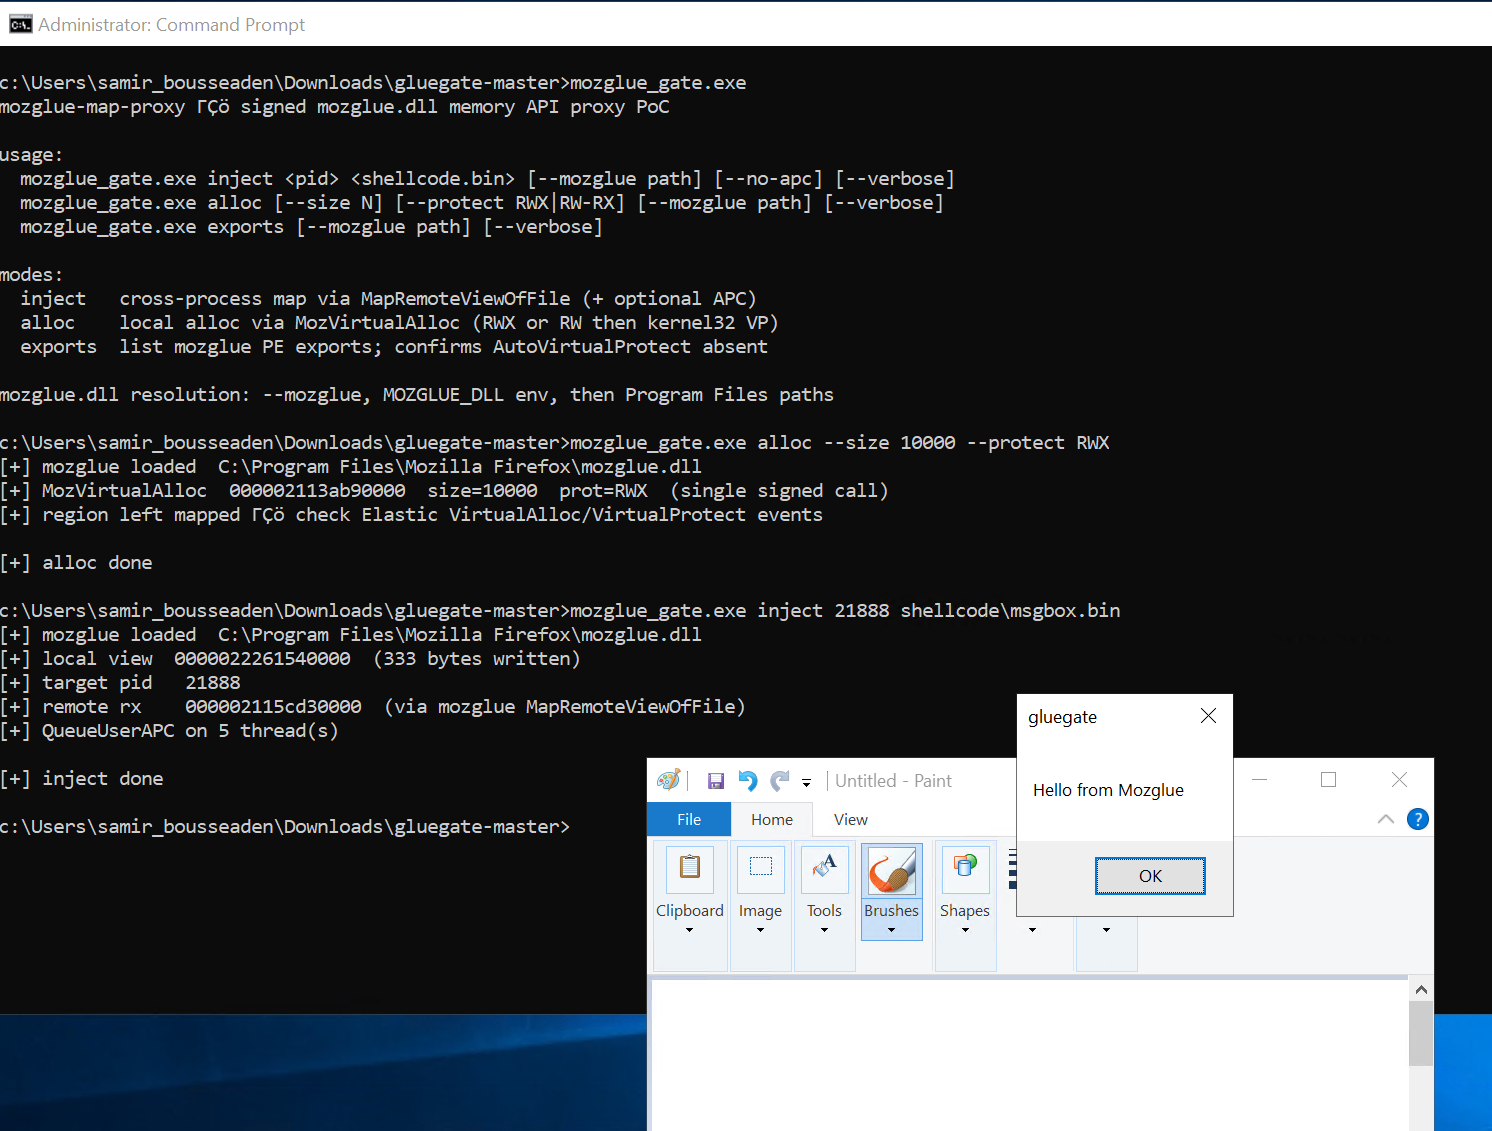 sbousseaden/gluegate
署名済みmozglue.dllを介したメモリAPIプロキシ
 davidbuchanan314/cowroot
CVE-2016-5195に基づく汎用Androidルート化ツール。今後のアップデートにご期待ください。
 peterpan0927/cve-2017-2370
Mac 10.12.2 上で
 abrewer251/cve-2025-62215_windows_kernel_pe
このPoCは、Windowsカーネルの競合状態を実証し、二重解放の脆弱性を引き起こすことで、SYSTEMへのローカル権限昇格を可能にします。このエクスプロイトは、マルチスレッドによるハンドル操作とヒープスプレーを使用して、制御された条件下で欠陥をトリガーします。
 alfarom256/cve-2022-45451
Acronis 任意ファイル読み取りの PoC - CVE-2022-45451
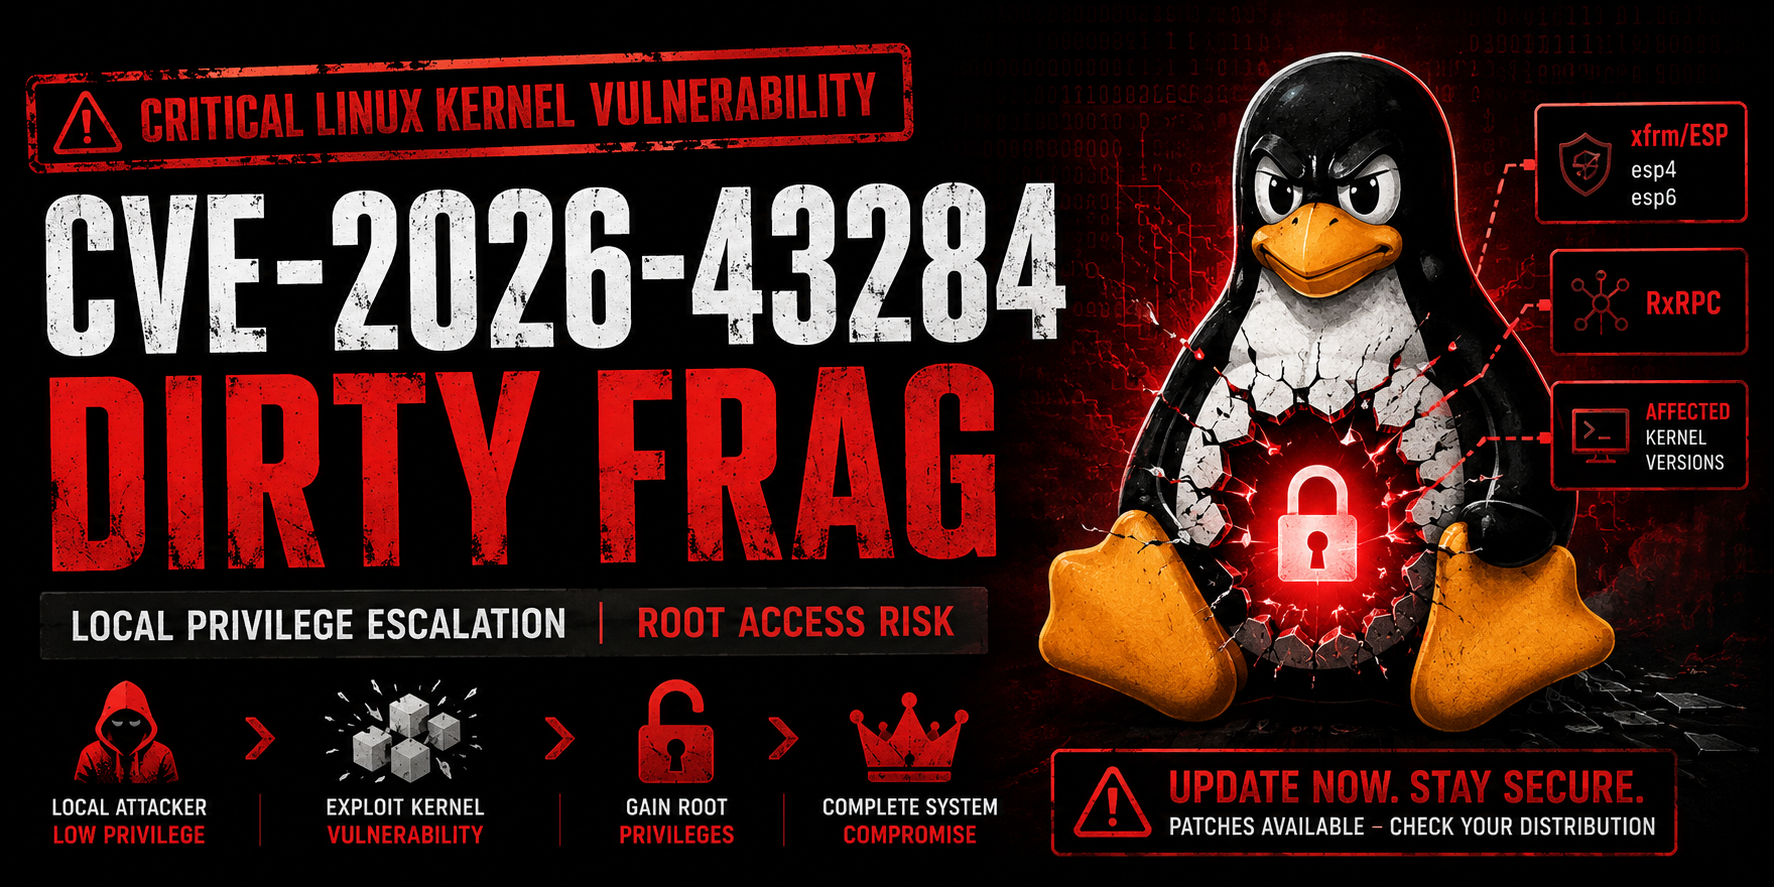 0xblackash/cve-2026-43284
CVE-2026-43284
 jcalabres/root-exploit-pixel3
カーネルメモリ破壊とオフセット適応を利用してSELinuxを無効化し、ルートシェルを起動するPixel 3向けローカル権限昇格エクスプロイト(CVE-2020-0041)。
 chenaotian/cve-2021-4034
CVE-2021-4034(PolKit pkexecローカル権限昇格)の詳細な解説と概念実証エクスプロイト。実践的な分析とデバッグのためのDockerラボ環境が含まれています。
 unicordev/exploit-cve-2021-3560
CVE-2021-3560 (Polkit) のエクスプロイト - ローカル権限昇格
 adityabhatt3010/sudo-privilege-escalation-linux-cve-2025-32463-and-cve-2025-32462
主要なLinuxディストリビューション全体でローカル権限昇格を可能にする、2つの重大なSudo脆弱性(CVE‑2025‑32463およびCVE‑2025‑32462)への詳細な解説。
 0xcyberstan/cve-2026-46215-poc
CVE-2026-46215のエクスプロイトで、LinuxカーネルDRM GEMのuse-after-freeによるローカル権限昇格です。レース、スラブスプレー、Dirty Pipeスタイルのファイル上書きを使用して、権限のないレンダーノードユーザーをパスワードなしのrootに変えます。
 azureadtrent/cve-2025-4517-poc
CVE-2025-4517 用の特権昇格スクリプト
 ynwarcs/cve-2023-23388
CVE-2023-23388 の PoC (Windows 10/11 の bthserv サービスにおける LPE)
 mavlevin/cve-2019-12181
LPE Exploit For CVE-2019-12181 (Serv-U FTP 15.1.6)
 v0wkeep3r/cve-2024-21626-runcpoc
CVE-2024-21626(runcコンテナエスケープの脆弱性)の概念実証。検証スクリプト、2つの悪用手法(cronリバースシェルとコマンド置換)、および根本原因とパッチの分析を含みます。