Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/0xblackash/cve-2026-43284
特権昇格脆弱性分析エクスプロイト学習と教育バイナリエクスプロイト
GitHub0xblackash/cve-2026-43284

CVE-2026-43284

CVE-2026-43284

リポジトリを見る
174396ヶ月前Kitploit レビュー済み
共有

🚨 CVE-2026-43284 - Dirty Frag 🚨

ChatGPT Image May 8, 2026, 06_21_04 PM

Dirty Frag Severity Kernel Disclosure

汎用Linuxカーネルローカル権限昇格


📋 概要

Dirty Frag(別名 Copy Fail 2)は、Linuxカーネルにおける影響度の高いローカル権限昇格の脆弱性です。影響を受けるシステム上で、非特権ローカルユーザー が root 権限を取得することを可能にします。

Hyunwoo Kim(@v4bel) によって発見され、以前のCopy Fail脆弱性の後継に当たります。

主な詳細

  • CVE: CVE-2026-43284 (xfrm/ESP) + CVE-2026-43500 (RxRPC)
  • 深刻度: 高 (CVSS ~7.8)
  • 悪用方法: 単一コマンドで確実かつ決定的にrootを取得
  • 開示日: 2026年5月7日
  • 影響を受けるバージョン: 2017年頃以降のほとんどのLinuxカーネル

🧩 技術概要

この脆弱性は、ページキャッシュページを参照する共有ソケットバッファ(skb)フラグメントの安全でないインプレース復号に起因します。特に splice(2) や sendfile(2) を使用する場合に発生します。

これにより強力な 任意ページキャッシュ書き込みプリミティブ が提供され、メモリ内の機密ファイルを上書きして完全なrootアクセスを達成するために悪用される可能性があります。

主な攻撃ベクトル:

  • xfrm / ESP (esp4 / esp6)
  • RxRPC(AFSで使用)

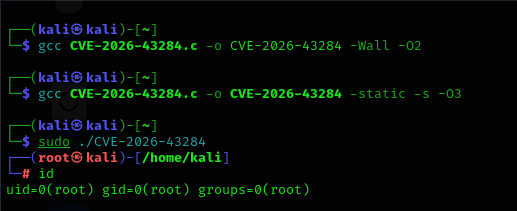
📸 デモ

CVE-2026-43284

🚨 影響

  • 非特権ローカル攻撃者 → rootシェル
  • 事実上すべての主要Linuxディストリビューションに影響
  • レースコンディションなしで高い信頼性
  • 既存の多くのカーネル緩和策を迂回

🛠️ 緩和策と修正

推奨される修正

できるだけ早く、お使いのディストリビューションの最新のパッチ適用済みカーネルに更新してください。

コミット f4c50a4034e62ab75f1d5cdd191dd5f9c77fdff4 により、メインラインカーネルで修正済みです。

一時的な回避策

# Blacklist vulnerable modules
sudo sh -c 'printf "install esp4 /bin/false\ninstall esp6 /bin/false\ninstall rxrpc /bin/false\n" > /etc/modprobe.d/dirtyfrag.conf'

# Unload modules immediately
sudo rmmod esp4 esp6 rxrpc 2>/dev/null || true

# Drop page cache
echo 3 | sudo tee /proc/sys/vm/drop_caches >/dev/null

注: この回避策により、IPsecおよびRxRPC/AFS機能は無効になります。


📊 影響を受けるディストリビューション

Distributionステータスパッチ適用バージョン
AlmaLinux影響あり利用可能
RHEL / Rocky影響あり展開中
Ubuntu影響あり展開中
Fedora影響あり利用可能
Debian影響あり進行中

⚠️ 免責事項

このリポジトリは、教育および防御的なセキュリティ 目的のみを意図しています。


安全に。パッチは早期に、そして頻繁に。 🛡️

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    383
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    327
  • 5

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    256

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →