
 #1
侵害されたシステムやネットワーク内でアクセスを維持し、探索し、制御を拡大するためのツール。
Kitploit おすすめ
 pkb1s/sharprelay
WinDivertドライバを利用してWindowsのポート445トラフィックをインターセプトし、Cobalt Strike経由でNTLMリレー攻撃にリダイレクトするC#ツール。レッドチーム運用における横方向の移動と認証情報の収集を可能にします。
 cyborgsecurity/poisonapple
macOSの永続化メカニズムを適用・削除するCLIツールで、脅威エミュレーションやレッドチーム運用向けに設計されています。LaunchAgents、Cron、LoginHooksなど17のテクニックをサポートします。
 synacktiv/dlhell
ローカルおよびリモートのWindows DLLプロキシング
 idov31/jormungandr
Jormungandr は COFF ローダーのカーネル実装であり、カーネル開発者がカーネル内で COFF をロードして実行できるようにします。
 adepts-of-0xcc/vba-macro-experiments
Twitter / ブログで公開した VBA マクロのコレクション
 whotwagner/logrotten
任意のファイル(リバースシェルペイロードなど)をシステムディレクトリに書き込むことで権限昇格を可能にするLogrotateの競合状態エクスプロイト。
 zenyxx-xd/rootmyvivo
ワンクリックでvivo/iQOOデバイスのロックされたブートローダーをroot化 | CVE-2026-43499 + KernelSU
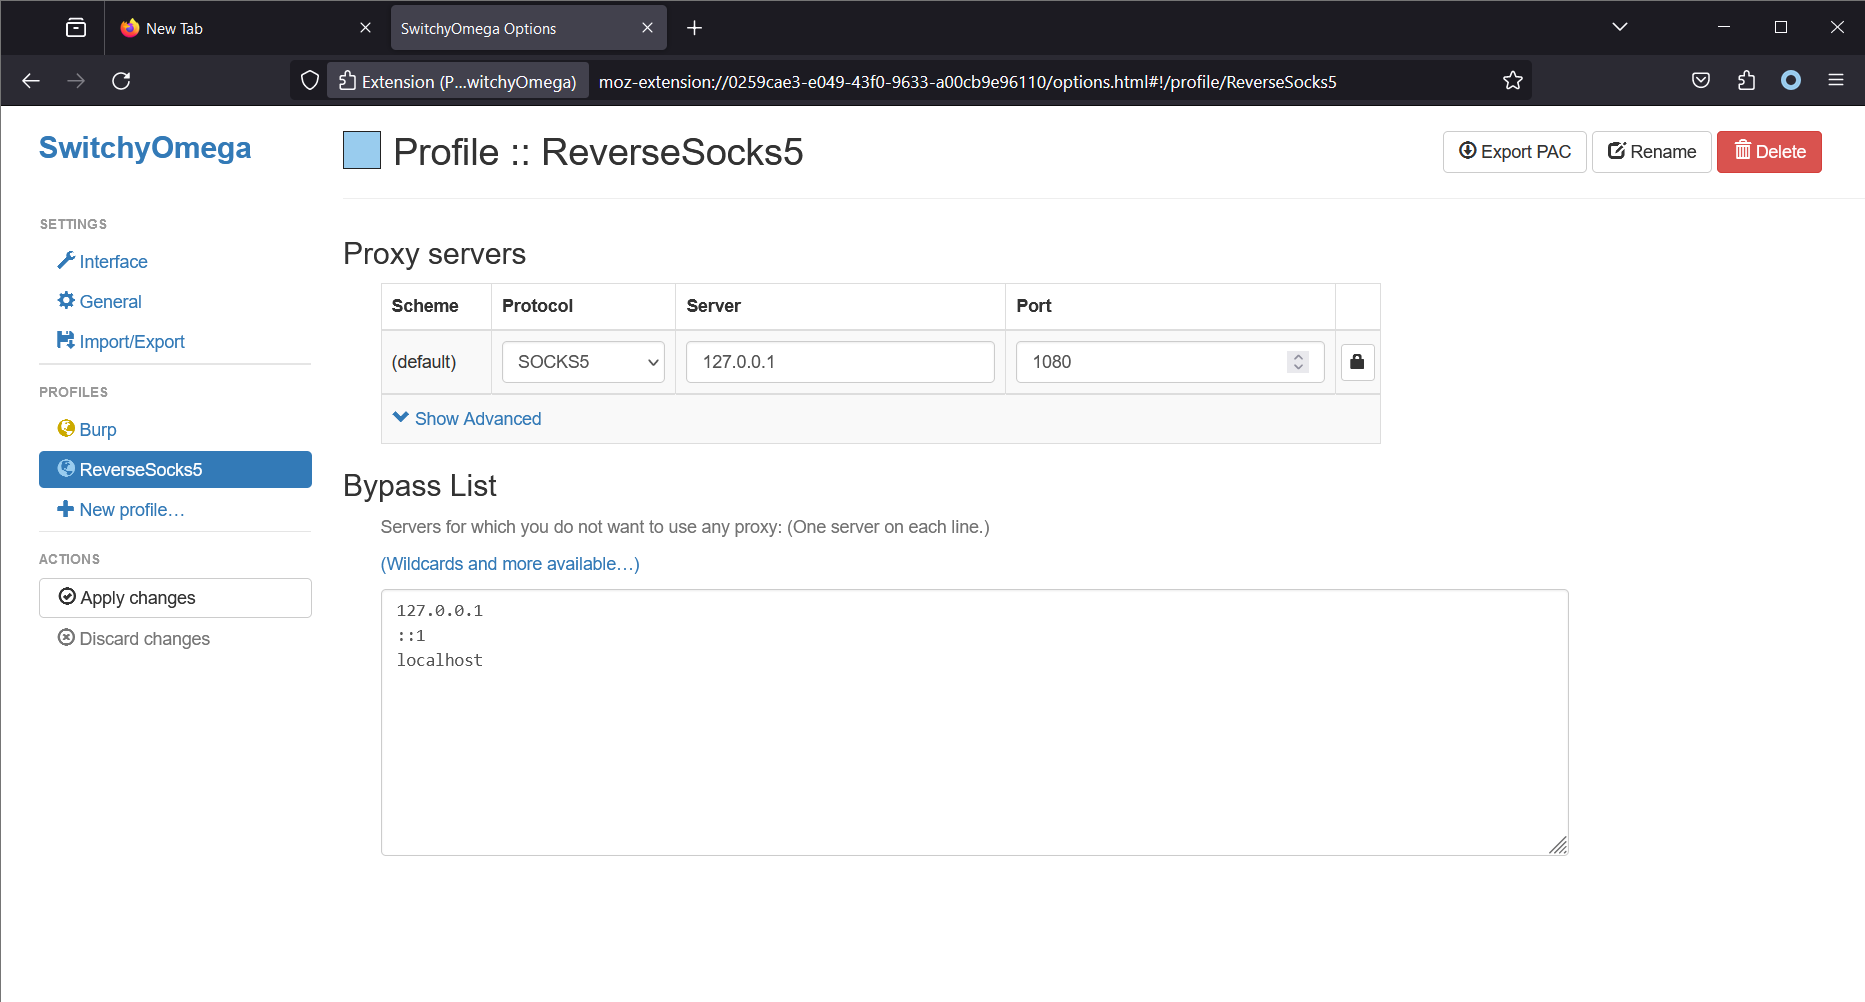 acebond/reversesocks5
Golang製の単一実行ファイル型リバースSOCKS5プロキシ。
 ariary/queensono
ICMPプロトコルを使用したデータ流出のためのGolangバイナリ(+ ICMP bindshell、ICMP上のhttpトンネリング、...)
 tw1sm/pysqlrecon
SQLReconをベースにした、Python製の攻撃用MSSQLツールキット
 xaitax/totalrecall
このツールは、Windows 11のRecall機能からデータを抽出して表示し、PCのアクティビティスナップショットに関する情報に簡単にアクセスできるようにします。
 outflanknl/external_c2
Cobalt Strike external C2 の POC
 internetangel/zerocrumb
権限なしでApp Bound保護された資格情報とCookieをダンプする
 deathshotxd/comment2shell
ゼロクリック・プリ認証のWordPress CVE-2026-93485エクスプロイトチェーン:wpautop()の格納型XSSが管理者セッションのプラグインアップロードへ昇格し、自己削除型ウェブシェルに至る。スキャナー、シェル、Nucleiテンプレート付き。
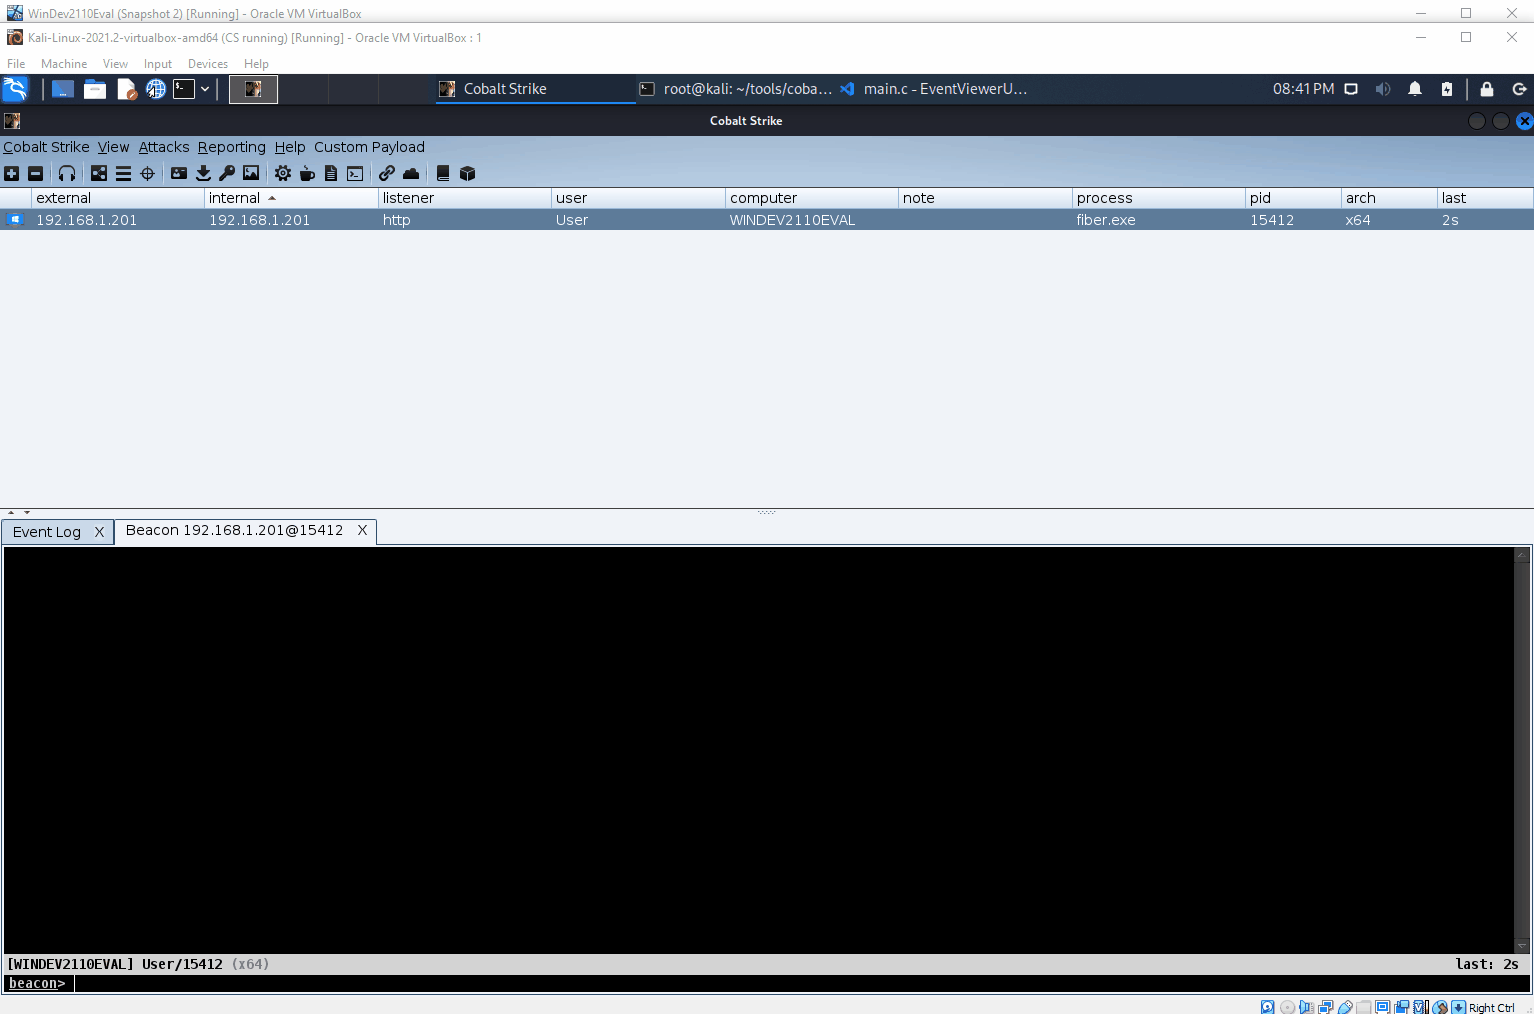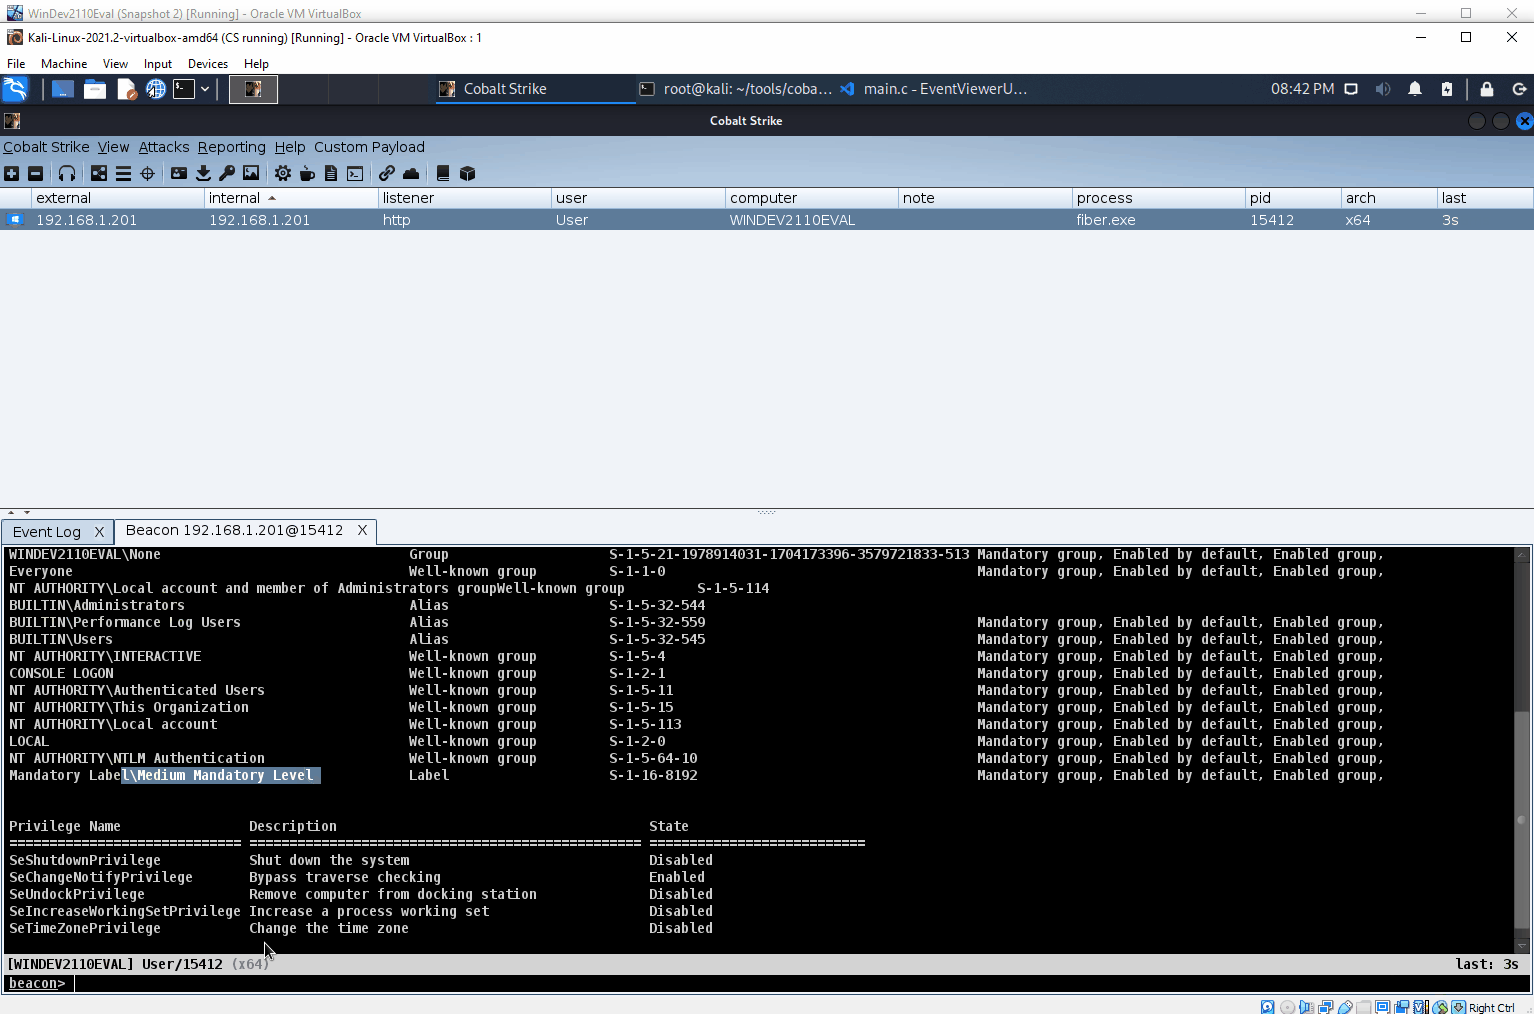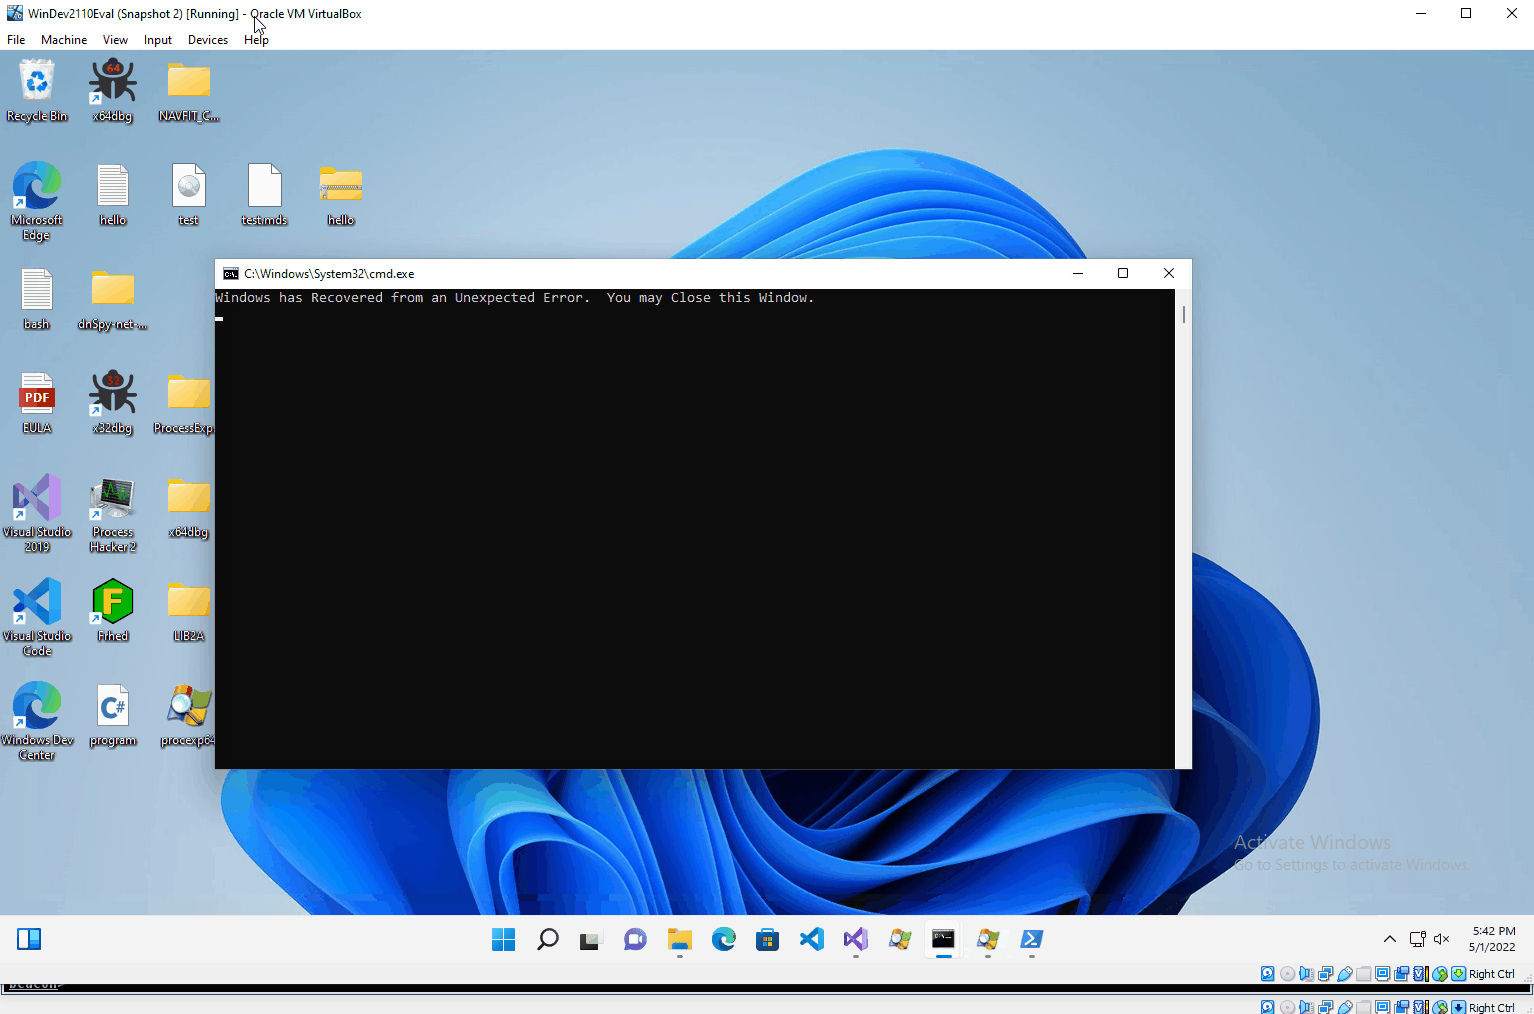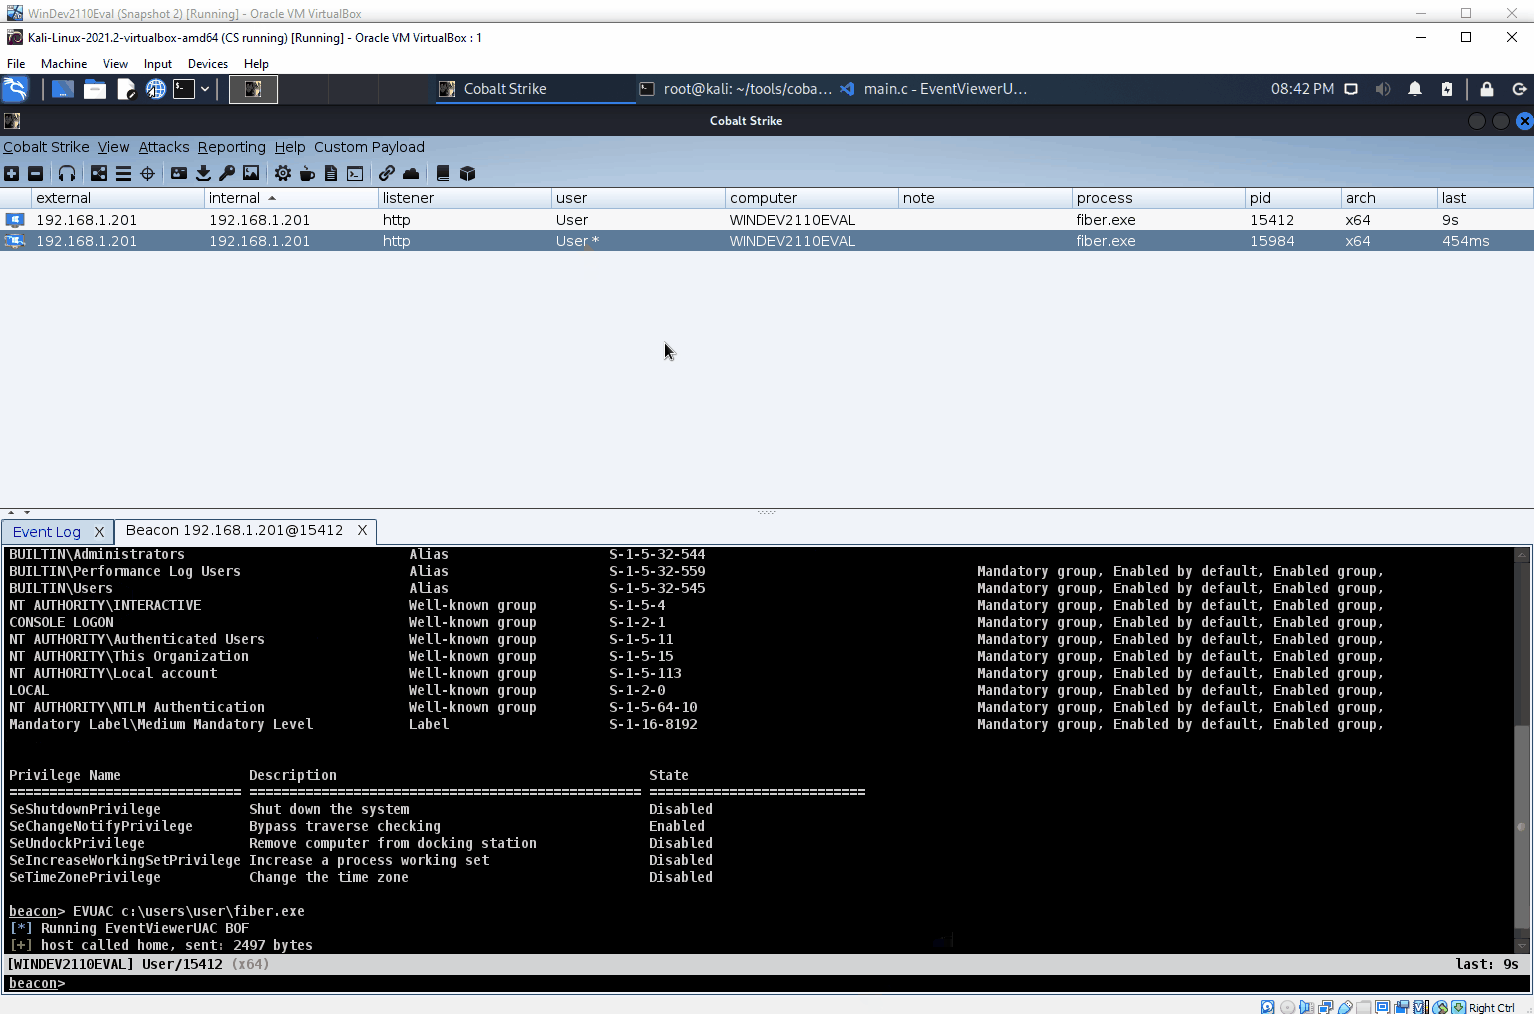 octoberfest7/eventvieweruac_bof
Event ViewerのデシリアライゼーションUACバイパスのBeacon Object File実装
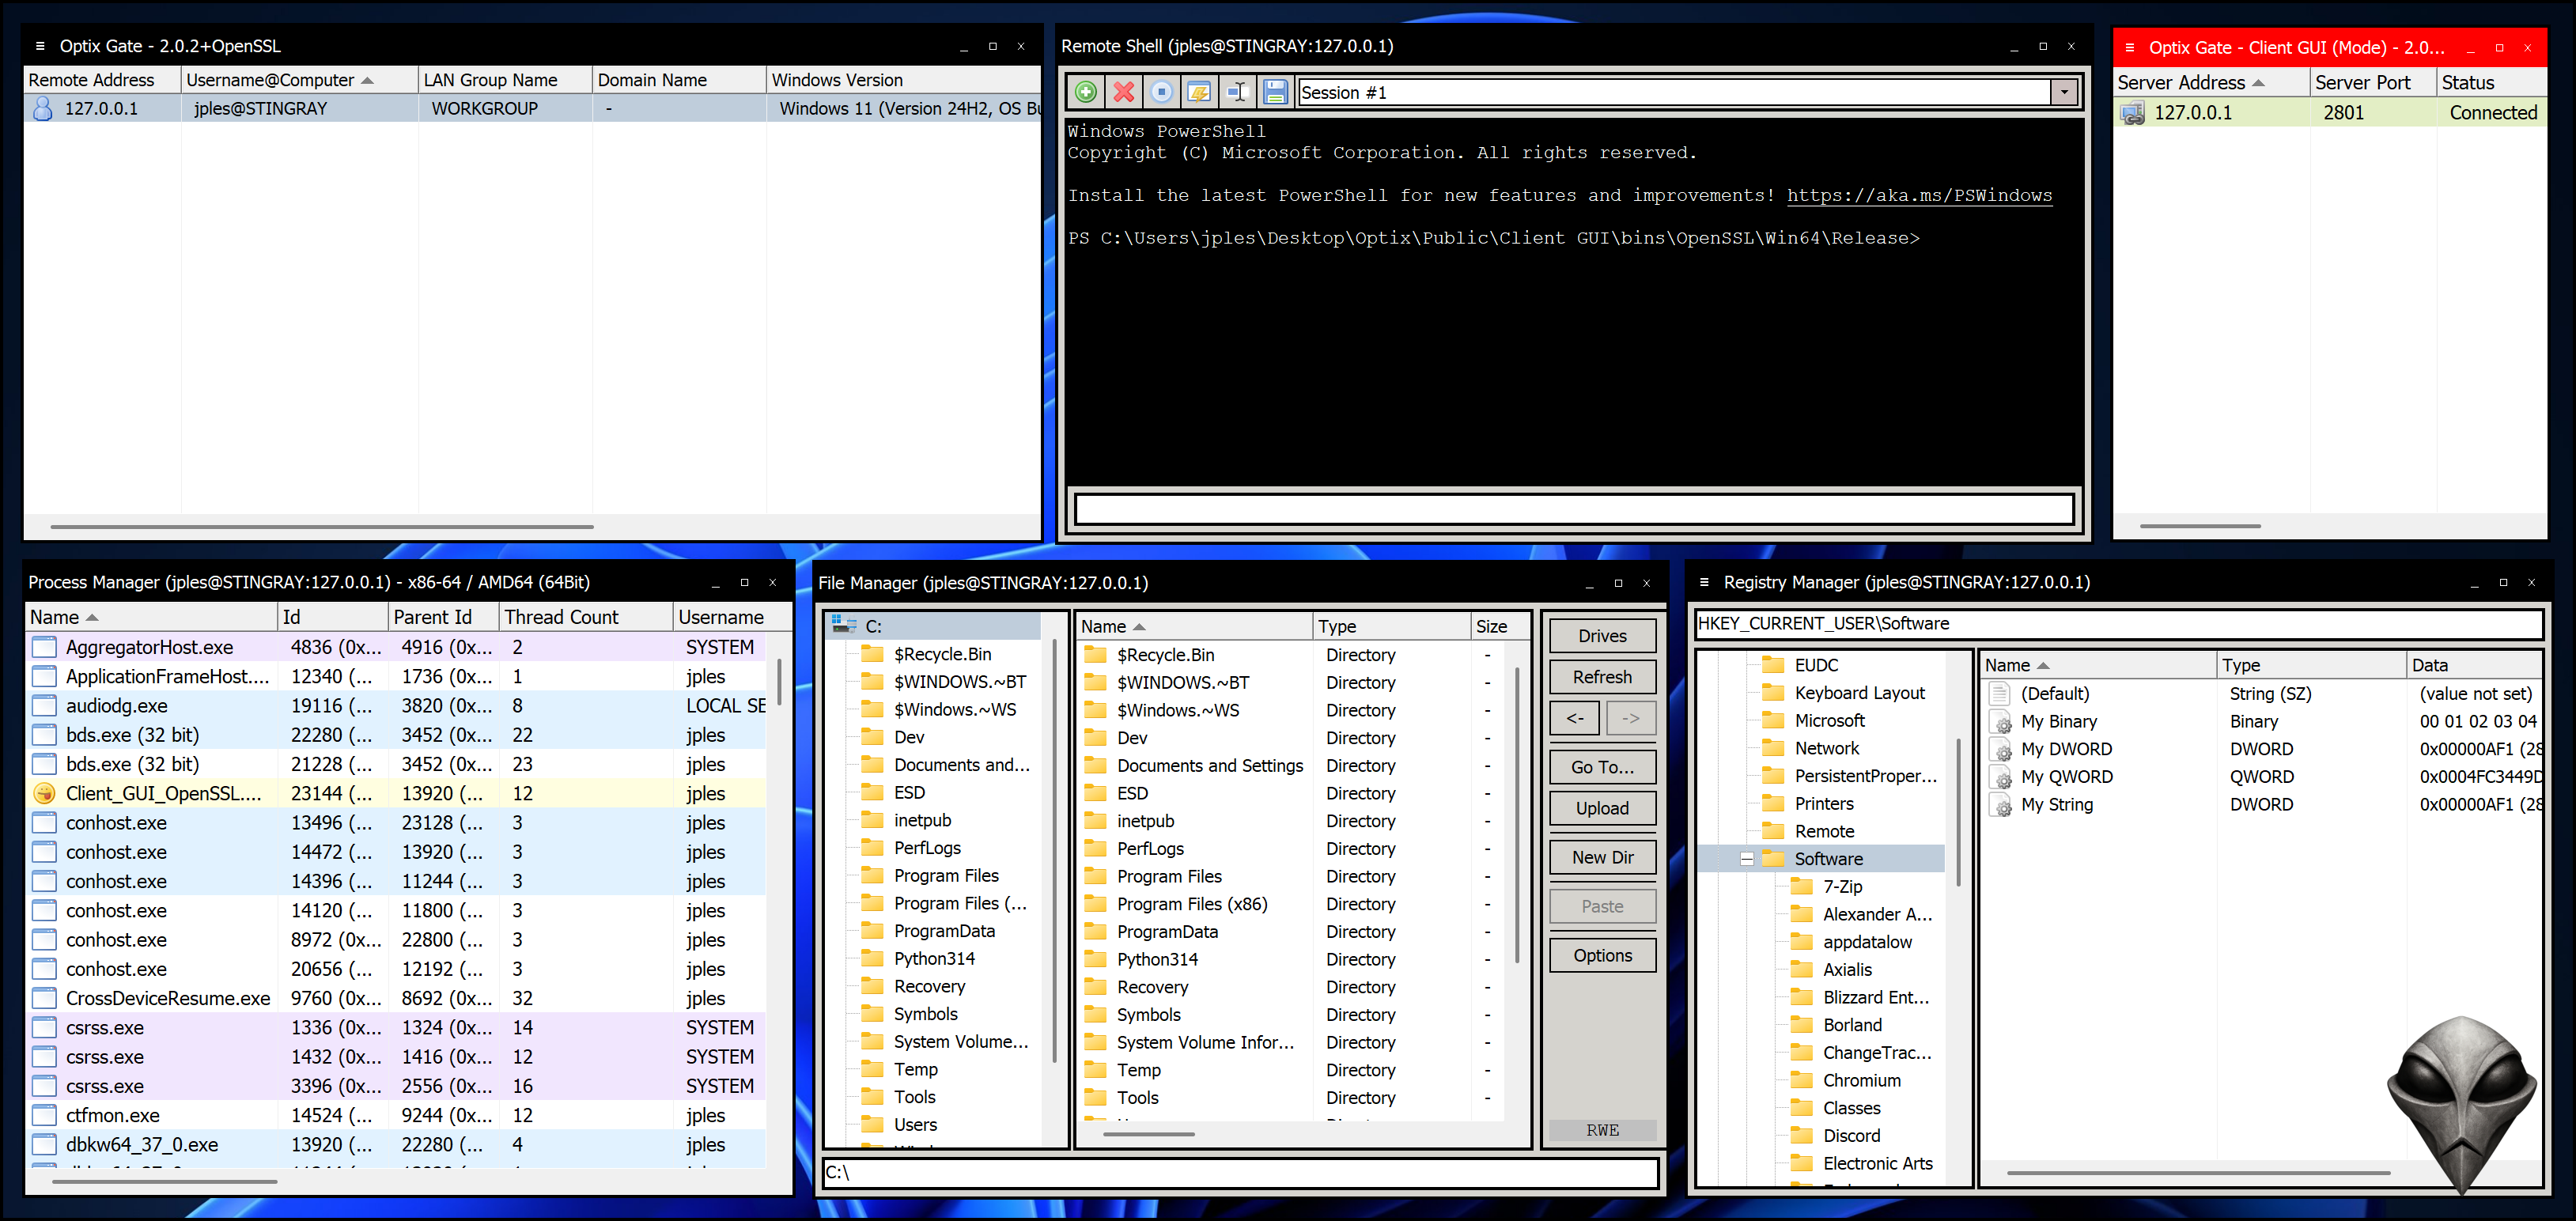 darkcodersc/optixgate
Microsoft Windows向けのオープンソース多目的リモートアクセスツール
 synacktiv/invoke-runaswithcert
ドメイン非参加マシンからWindows APIを使用してPKINIT認証を実行するためのPowerShellスクリプト。
 mythicagents/apfell
JavaScript for Automation (JXA) macOSエージェント








