

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ReverseSocks5 — Golang製の単一実行ファイル型リバースSOCKS5プロキシ。 | Kitploit
ツール/GitHubGitHub/acebond/reversesocks5
ポストエクスプロイトペネトレーションテストレッドチーミングリモートアクセスツール
GitHubacebond/reversesocks5

ReverseSocks5

Golang製の単一実行ファイル型リバースSOCKS5プロキシ。

リポジトリを見る
15716332ヶ月前Kitploit レビュー済み
共有

ReverseSocks5

Golang によるリバース SOCKS5 プロキシ。

使用方法

Usage of ReverseSocks5.exe:
  -cert string
        Certificate file if using TLS on the server
  -connect string
        Connect address for socks agent address:port
  -k
        Skip TLS certificate verification when using -tls (insecure)
  -key string
        Private key file if using TLS on the server
  -listen string
        Listen address for socks agents address:port (default ":10443")
  -password string
        Password used for SOCKS5 authentication. No authentication required if not configured.
  -psk string
        Pre-shared key for encryption and authentication between the agent and server (default "password")
  -socks string
        Listen address for socks server address:port (default "127.0.0.1:1080")
  -tls
        Connect with TLS instead of TCP, the server must be using certificates
  -username string
        Username used for SOCKS5 authentication
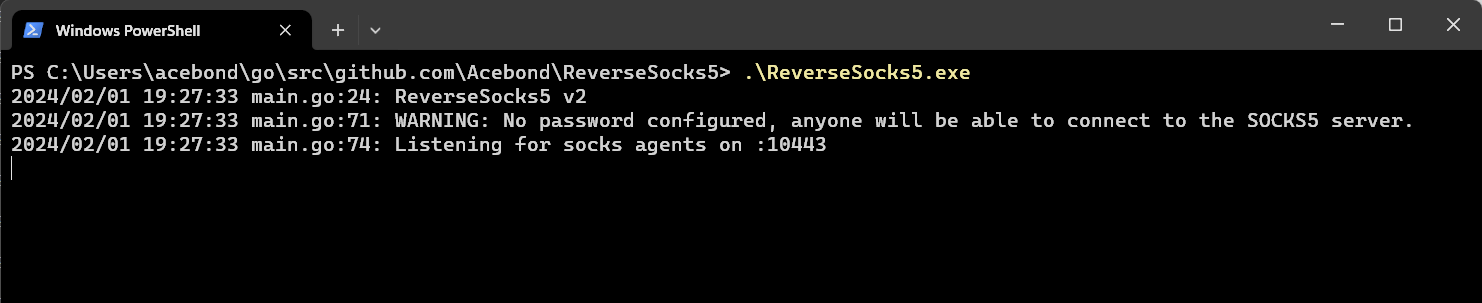
サーバーの起動

サーバー起動の例 これにより 127.0.0.1:1080 で SOCKS5 ポートが開かれ、:10443 でエージェントの接続を待ち受けます。SOCKS5 ポートはエージェントが接続して初めてアクセス可能になる点に注意してください。
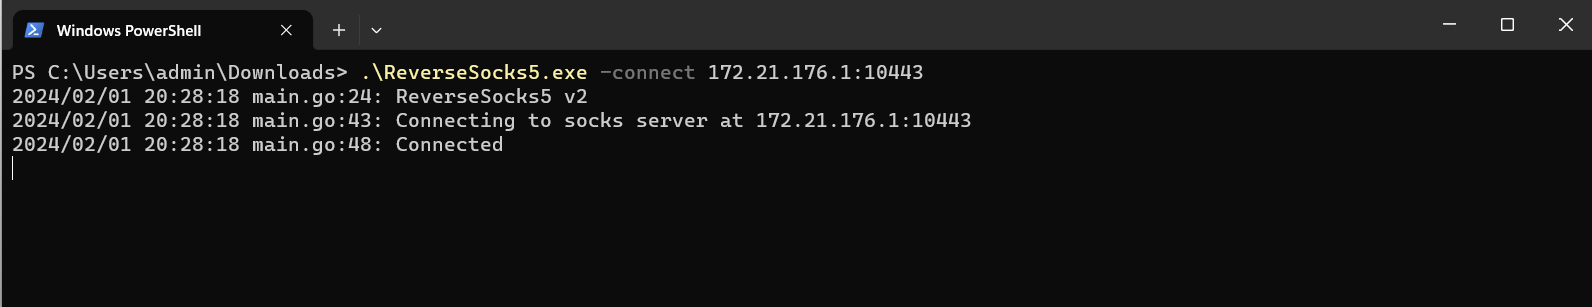
エージェントの起動

エージェント起動の例 これによりサーバーに接続し、SOCKS5 トラフィックの出口点となります。結果として、サーバー上の SOCKS5 ポートにアクセスできる誰に対しても、エージェントの内部ネットワークが事実上公開されます。

証明書検証をスキップして TLS で接続するには、次を使用します:

ReverseSocks5.exe -connect server:10443 -tls -k

証明書検証はデフォルトで有効です。-k フラグは TLS エージェント接続にのみ影響します。
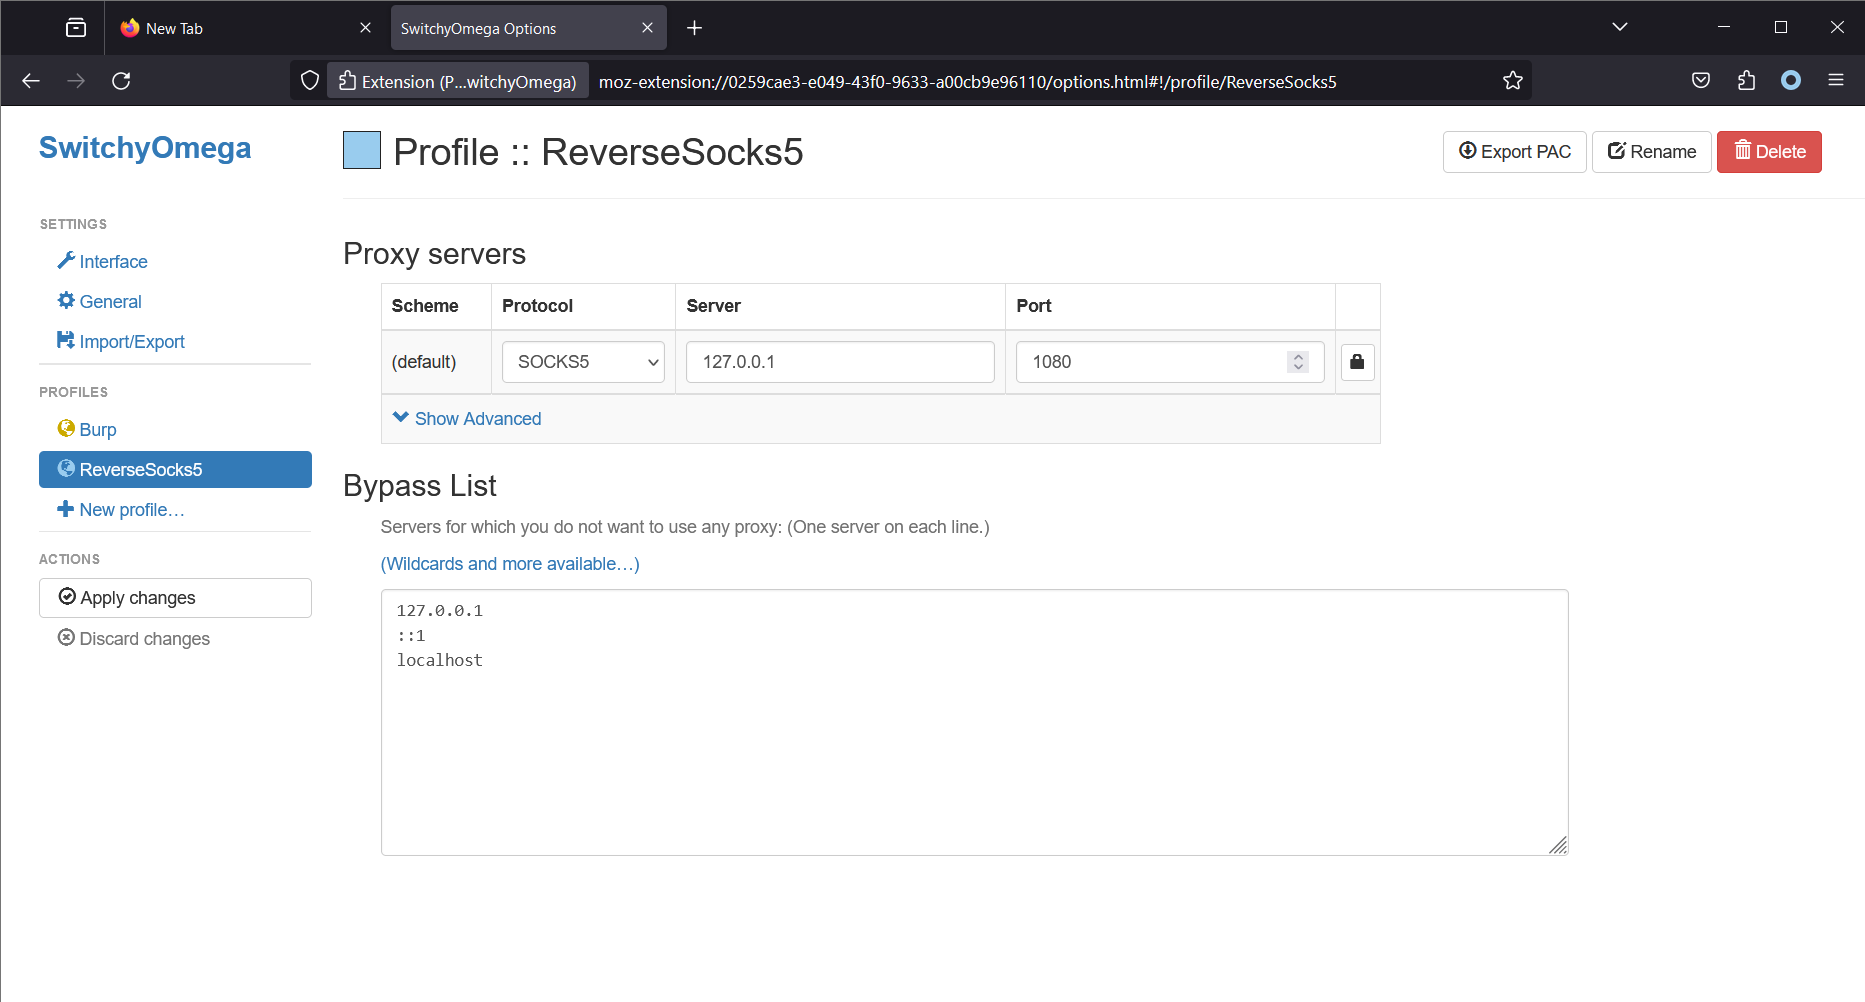
プロキシの設定

プロキシ設定の例 Firefox が SOCKS5 サーバーと同じマシン上で動作している点に注意してください。これにより Firefox は (Proxy SwitchyOmega 拡張機能を使用して) すべての接続を SOCKS5 サーバー経由で行います。Linux では、SOCKS5 プロキシにアクセスするための一般的なツールとして proxychains4 があります。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    395
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    258
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    252

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






