#1
 d00movenok/htmlsmuggler
✉️ あなたのレッドチーム運用のための HTML Smuggling generator&obfuscator
 dhmosfunk/7-zip-cve-2025-0411-poc
このリポジトリには、CVE-2025-0411 MotW bypassの一環としてPOCシナリオが含まれています。
 section9labs/cartero
Cartero - ソーシャルエンジニアリングフレームワーク
 sobri3195/pegasus-neo
PEGASUS-NEOは、セキュリティ専門家や倫理的ハッカーのために設計された総合的なペネトレーションテストフレームワークです。偵察、エクスプロイト、ワイヤレス攻撃、ウェブハッキングなどのための複数のセキュリティツールとカスタムモジュールを組み合わせています。
 jimywork/certstreamcatcher
このツールは、certstreamを使用してフィッシングサイトをリアルタイムで検出するための効果的な基準を持つ正規表現に基づいており、punycode(IDNA)攻撃も検出できます。
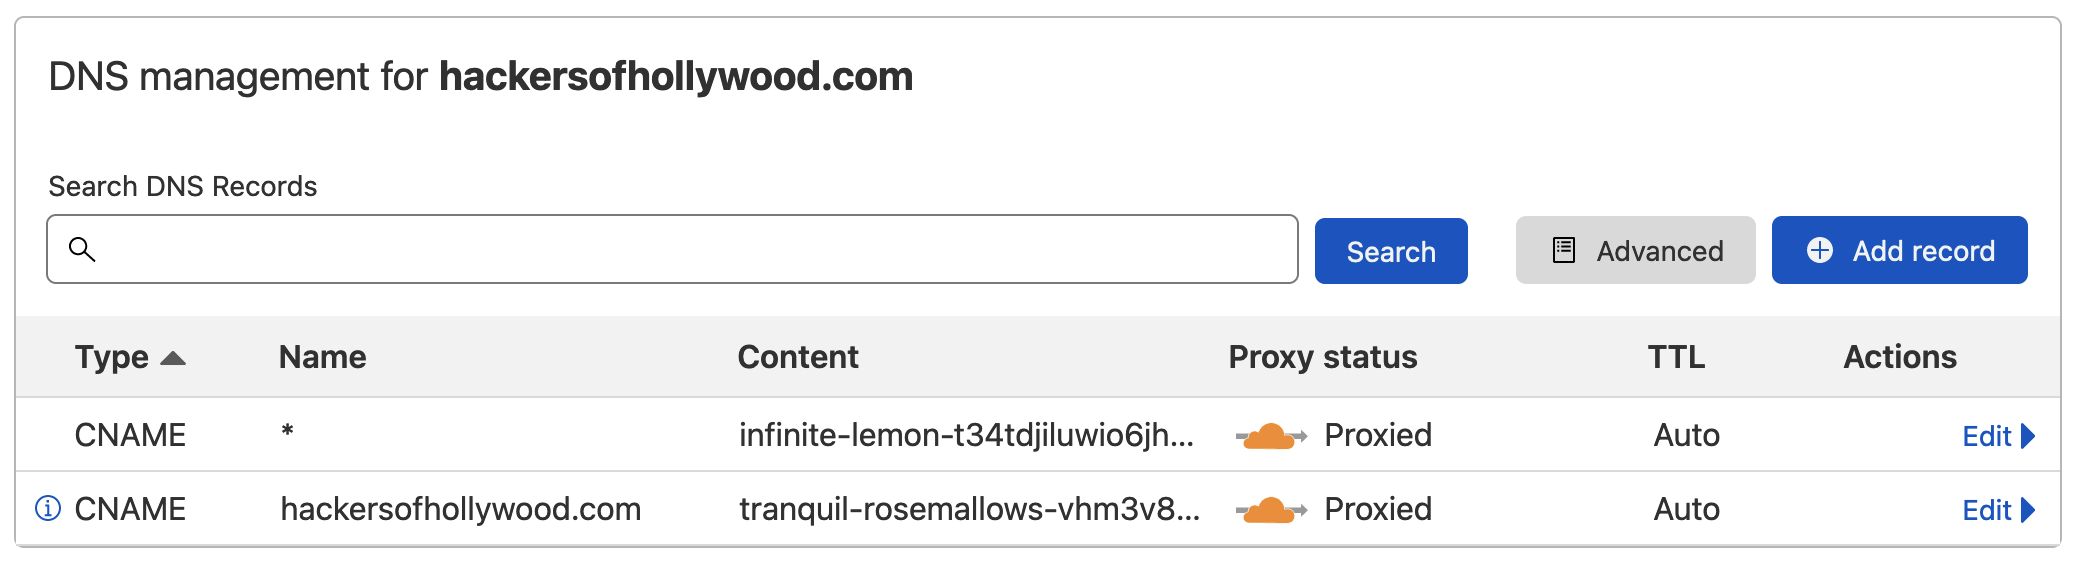 trufflesecurity/of-cors
タイポスクワッティングドメインとブラウザのService Workerを使用して、バグバウンティターゲットの内部ネットワークを調査する、自動化されたCORS設定ミス発見ツール。
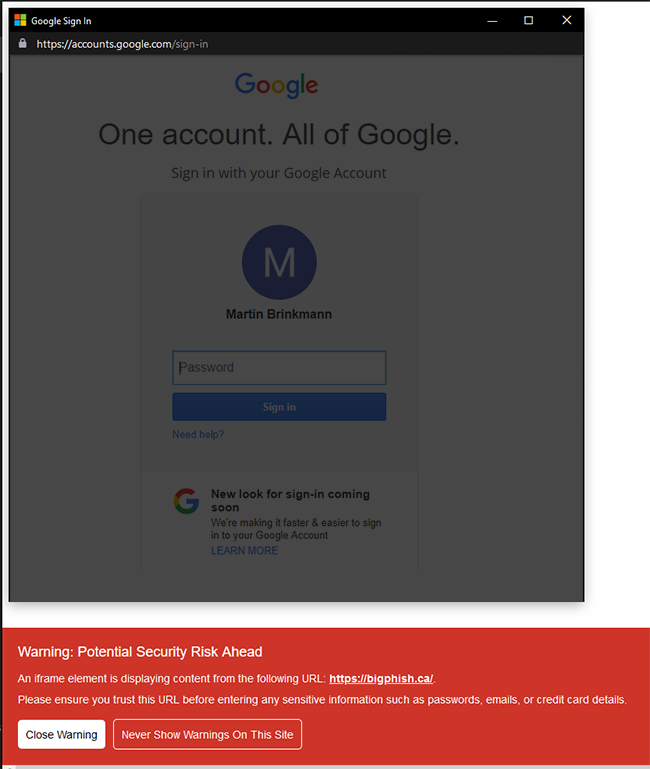 malwarecube/enhanced-iframe-protection
埋め込みiframe要素を自動的に検出し、詳細な警告を提供して、Browser-In-The-Browser(BITB)攻撃から保護する軽量拡張機能です。
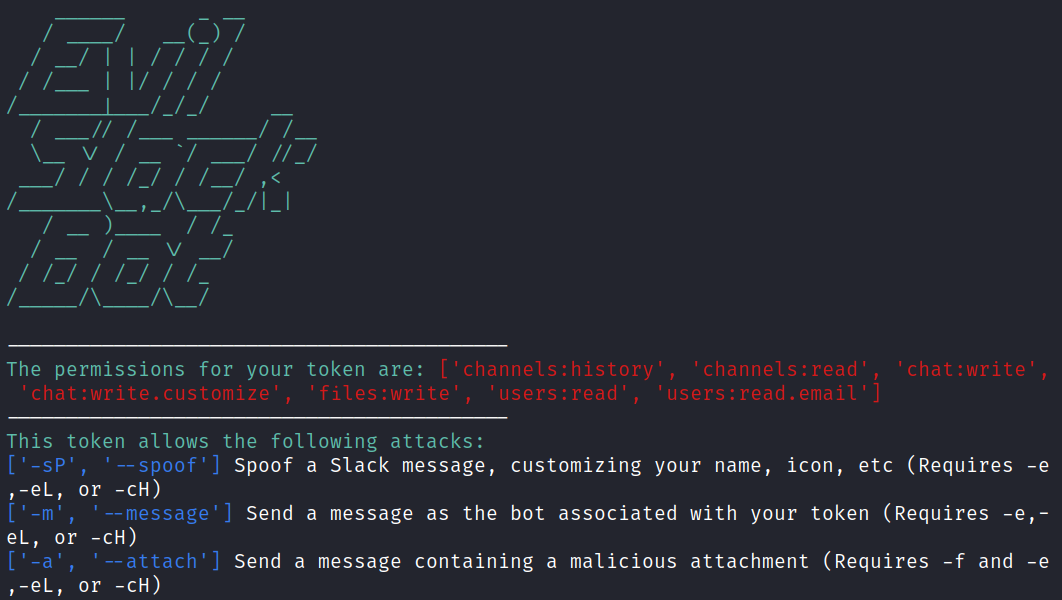 drew-sec/evilslackbot
レッドチーム演習用のSlackボットフィッシングフレームワーク
 mindcrypt/urideep
機械学習によるUnicodeエンコーディング攻撃
 praetorian-inc/oauthseeker
Microsoft AzureおよびOffice365ユーザーを標的とした、内部および外部のフィッシング攻撃の両方に悪用され得る悪意のあるOAuthアプリケーション。
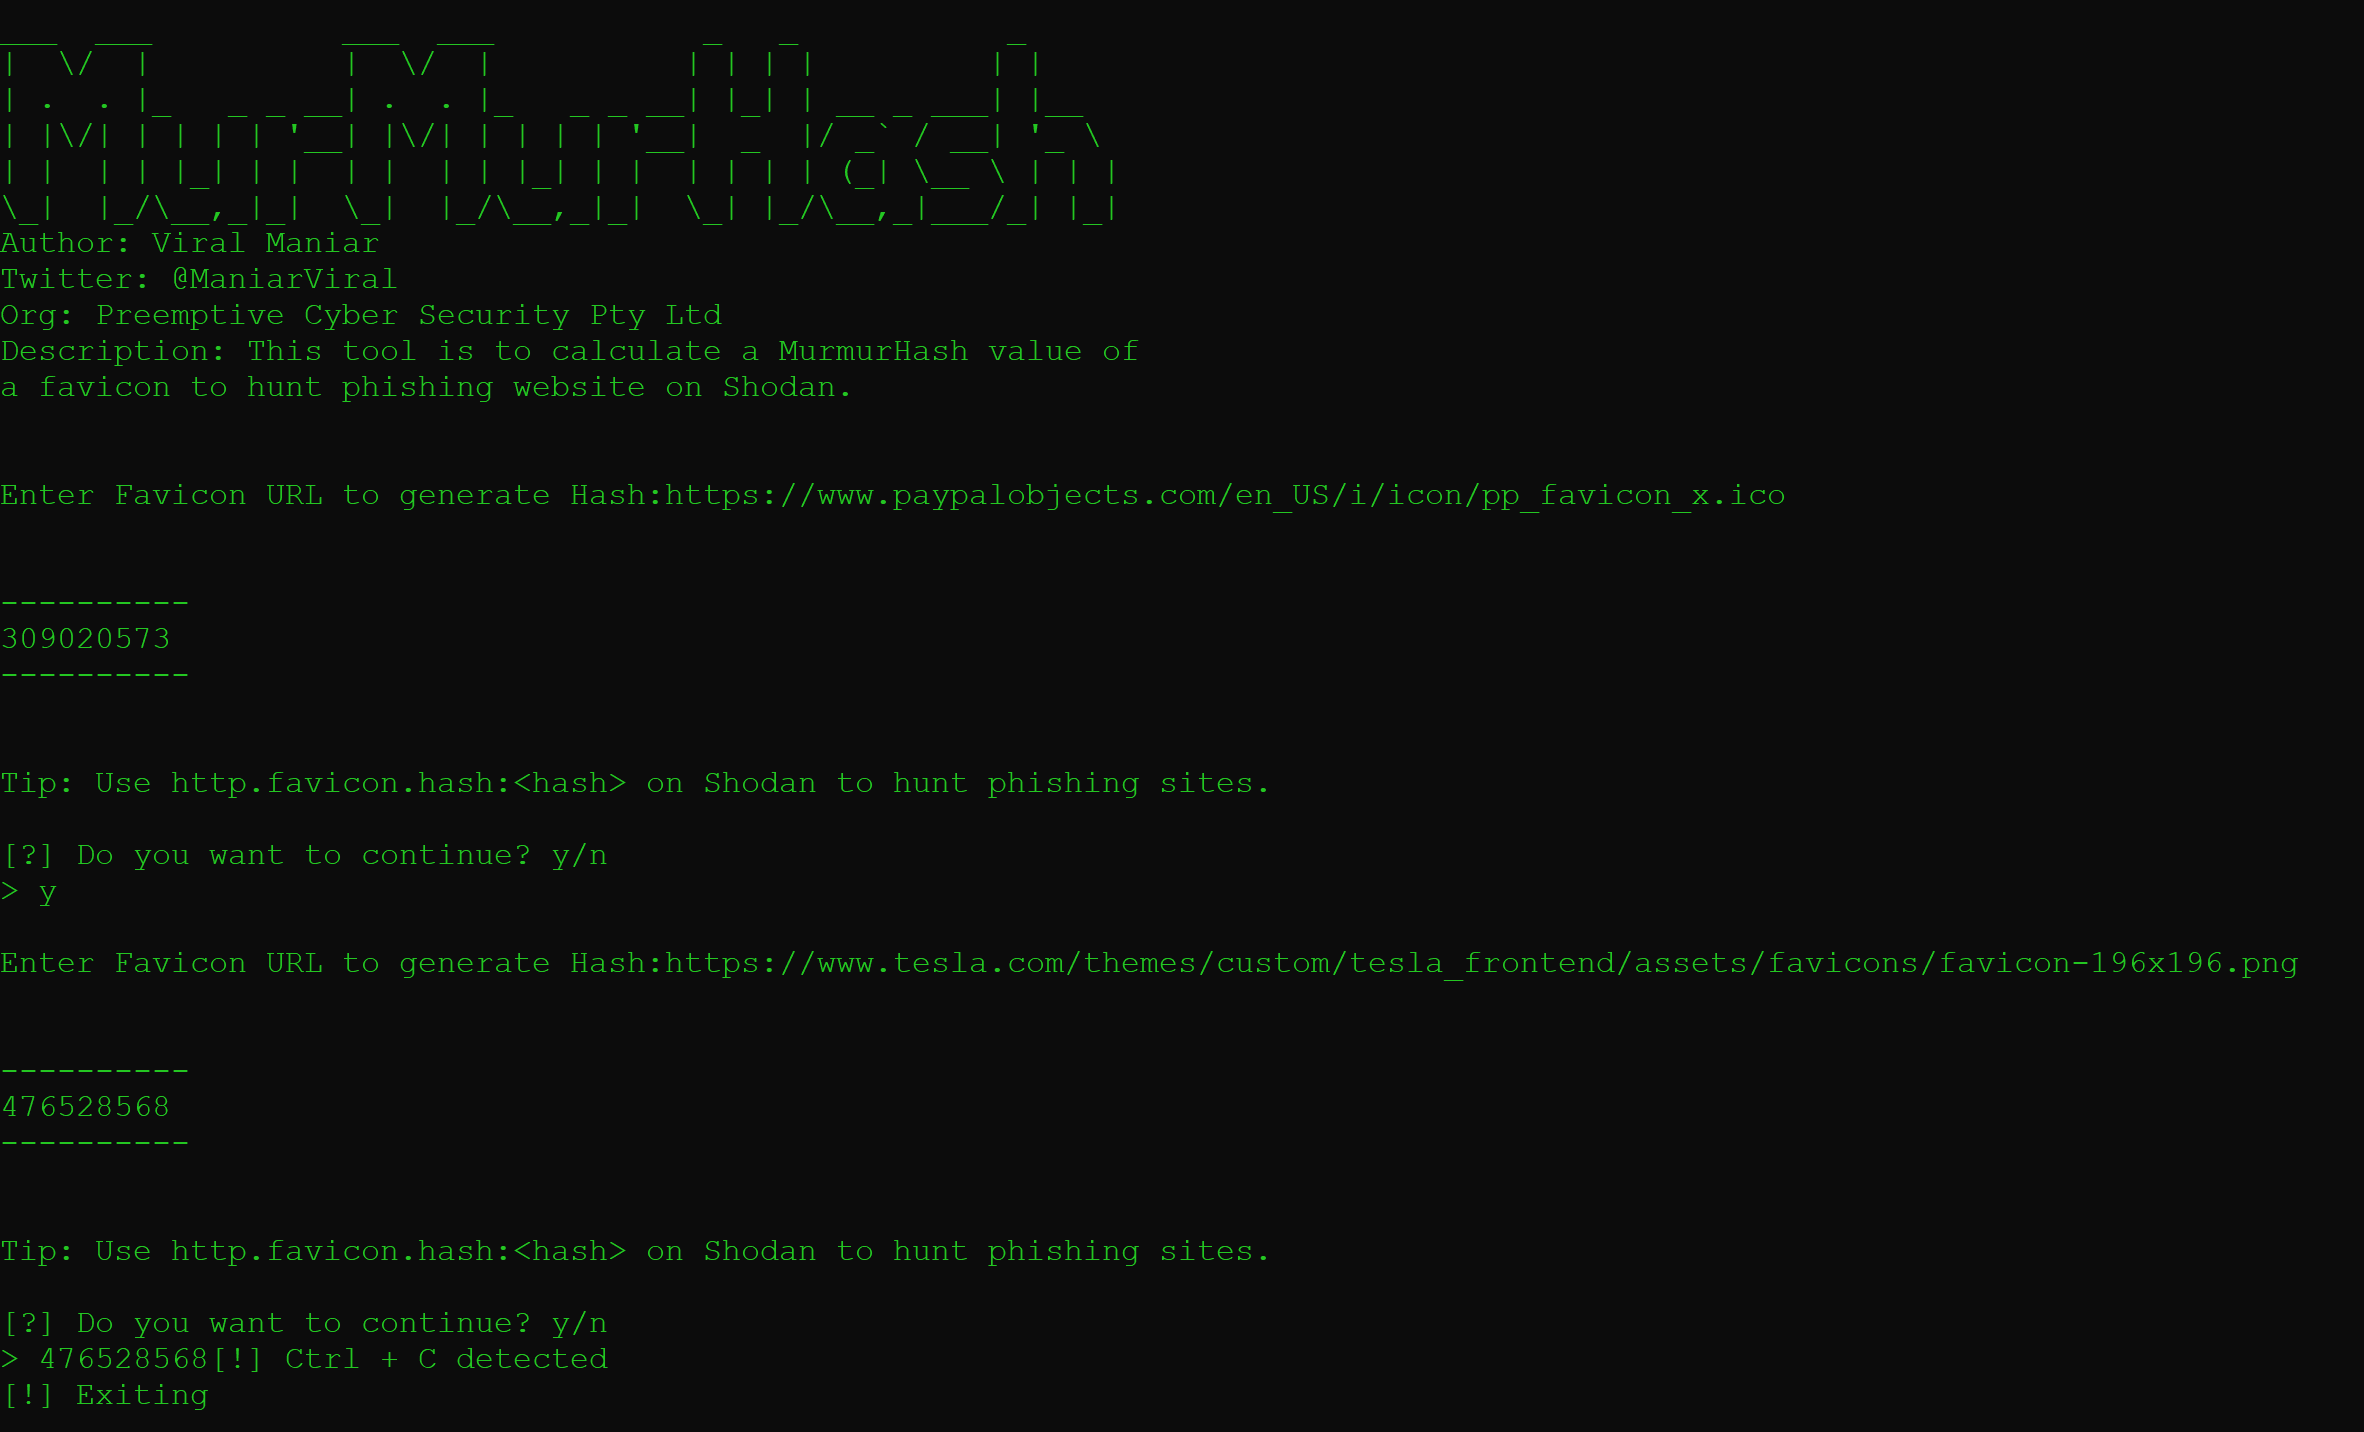 viralmaniar/murmurhash
この小さなツールは、Shodanプラットフォーム上でフィッシングWebサイトをハントするために、ファビコンのMurmurHash値を計算するものです。
 rnalter/thundercloud
クラウドエクスプロイトフレームワーク
 hac01/azure-pentesting-suite
Azure セキュリティ評価を許可された範囲で行うための Go ツールキット: サブスクリプションとリソースを列挙し、設定ミスを監査し、公開 Blob ストレージを匿名で攻撃します。
 brmkit/toastnotify-bof
Windowsのトースト通知を悪用した楽しみとユーザー操作
 telefonicatc2tech/typodetect
アクティブなドメインの変異を検出して、フィッシングやスミッシングを防止します。IANA TLD、ブロックチェーンDNS検証、DoHマルウェアレポートを使用します。JSONまたはTXTレポートを出力します。