#1
 0x4meliorate/mimic
フレームレス Browser‑in‑the‑Browser (BitB) - iframe なし、フレームバスティングの問題なし。リバースプロキシ経由で簡単に注入できる、現実的なフィッシングシミュレーションのための単一スクリプトの Shadow DOM / MutationObserver…
 trustedsec/reel
ノードベースのキャンペーン、認証情報の取得、SMTP配信、CAPTCHA、およびオプションのブラウザ認証情報リプレイに対応したフィッシングシミュレーションとセキュリティ意識向上フレームワーク。
 jh00nbr/phishruffus
インテリジェントな脅威ハンターとフィッシングサーバー
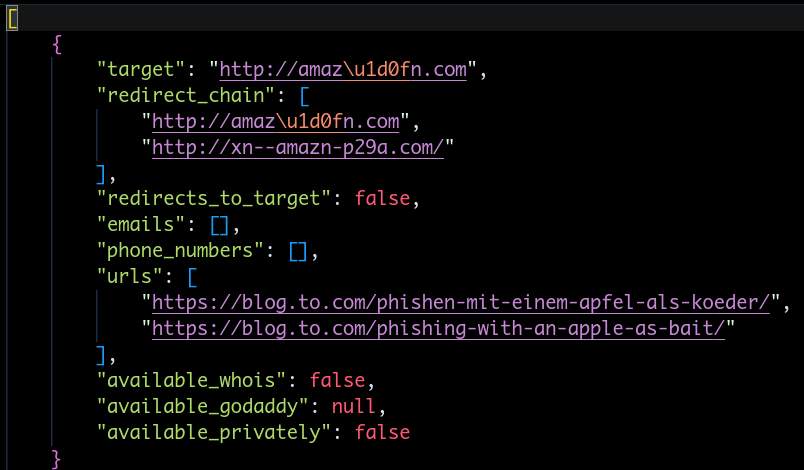 redhuntlabs/antisquat
AIを活用したタイポスクワッティングおよびフィッシングドメイン検出ツール。NLPとChatGPTを使用し、ドメインのバリエーションを生成し、不審なサイトから連絡先情報を抽出します。
 s0ld13rr/claude-code-backdoor
settings.json のフックを介して Claude Code をバックドア化する。許可された使用のみ!
 secdev02/easytokens
Kali365 - EvilTokens Replica
 makdosx/wifi-agent
不正アクセスポイントツール。キャプティブポータルの作成、クローンしたログインページを介した認証情報のフィッシング、教育的なレッドチームシミュレーションのためのマルウェアダウンロードのインジェクションを行います。
 chrismaddalena/cooper
HTMLを取り込み、フィッシングキャンペーンに適したHTMLソースを生成するPythonツール。
 jofpin/sack
ソーシャルエンジニアリング攻撃のためのセッションの接続を特定します。
 shaheeryasirofficial/smugglemypayload
JavaScriptを使用してクライアント側でファイルを埋め込み再構築するHTMLスマグリングページを生成します。ペイロードのエンコード、チャンク分割、難読化、フィッシングルアーテンプレートを備えています。
 corvralabs/evilneko
Browser-in-the-Browser (BITB) フィッシング攻撃用の自動化コンテナオーケストレーションツール。Docker、NGINX、WebRTCブラウザコンテナを使用して、レッドチームがマルチターゲットインフラストラクチャをスケールできるようにします。
 soufianetahiri/teamsntlmleak
MS Officeを介してTeamsのWebsiteタブからNTLMを漏えいさせる
 zadewg/rius
CVE-2020-20093; 20094; 20095; 20096, 2022-28345 RTLO Injection URI Spoofing
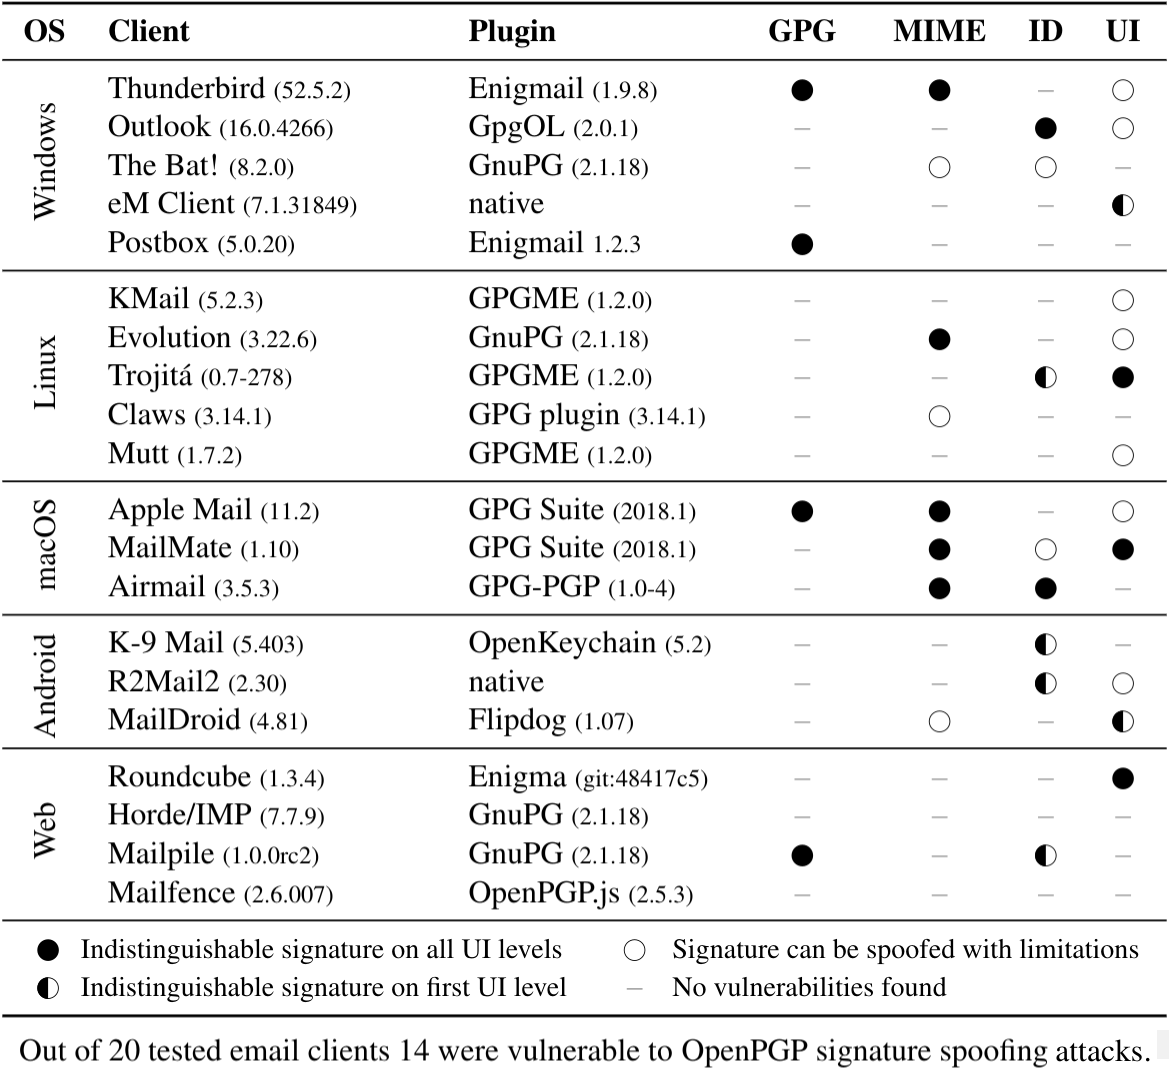 rub-nds/johnny-you-are-fired
USENIX出版物のアーティファクト。