
 #1
 elceef/dnstwist
ホモグラフフィッシング攻撃、タイポスクワッティング、ブランドなりすましを検出するためのドメイン名順列エンジン
 mgeeky/penetration-testing-tools
レッドチーム/ペネトレーションテスト/ITセキュリティ監査を目的に、長年にわたって開発してきた170以上のツール、スクリプト、チートシート、その他の成果物をまとめたコレクションです。
 jiep/offensive-ai-compilation
Offensive AI を扱う厳選された有用なリソースのリスト。
 marten4n6/evilosx
macOS / OS X向けの悪意あるRAT(リモート管理ツール)。
 mrd0x/bitb
HTML/CSS/JSテンプレート(Browser-In-The-Browserフィッシング攻撃用)。偽のログインウィンドウを埋め込み、タイトル、ドメイン、フィッシングリンクをカスタマイズ可能で、ソーシャルエンジニアリングシミュレーションに使用します。
 ignitetch/advphishing
これは高度なフィッシングツールです!OTPフィッシング。
 owasp/qrljacking
ソーシャルエンジニアリング攻撃ベクトルおよび悪用フレームワーク。QRコードログインを介してユーザーセッションを乗っ取り、WhatsApp、WeChat、AlipayなどのWebアプリケーションを標的とします。
 fin3ss3g0d/evilgophish
evilginx3 + gophish

 ahmadhassan-bted/silentsniffer
プロフェッショナル向けの高精度な匿名性解除および脆弱性診断フレームワーク。ブラウザベースの情報収集、ハードウェアフィンガープリンティング、セキュリティリサーチのためのゼロカップリングなモジュラーアーキテクチャを備えています。
 mattnotmax/cyberchef-recipes
CyberChefレシピとキュレーションされたリンクのリスト
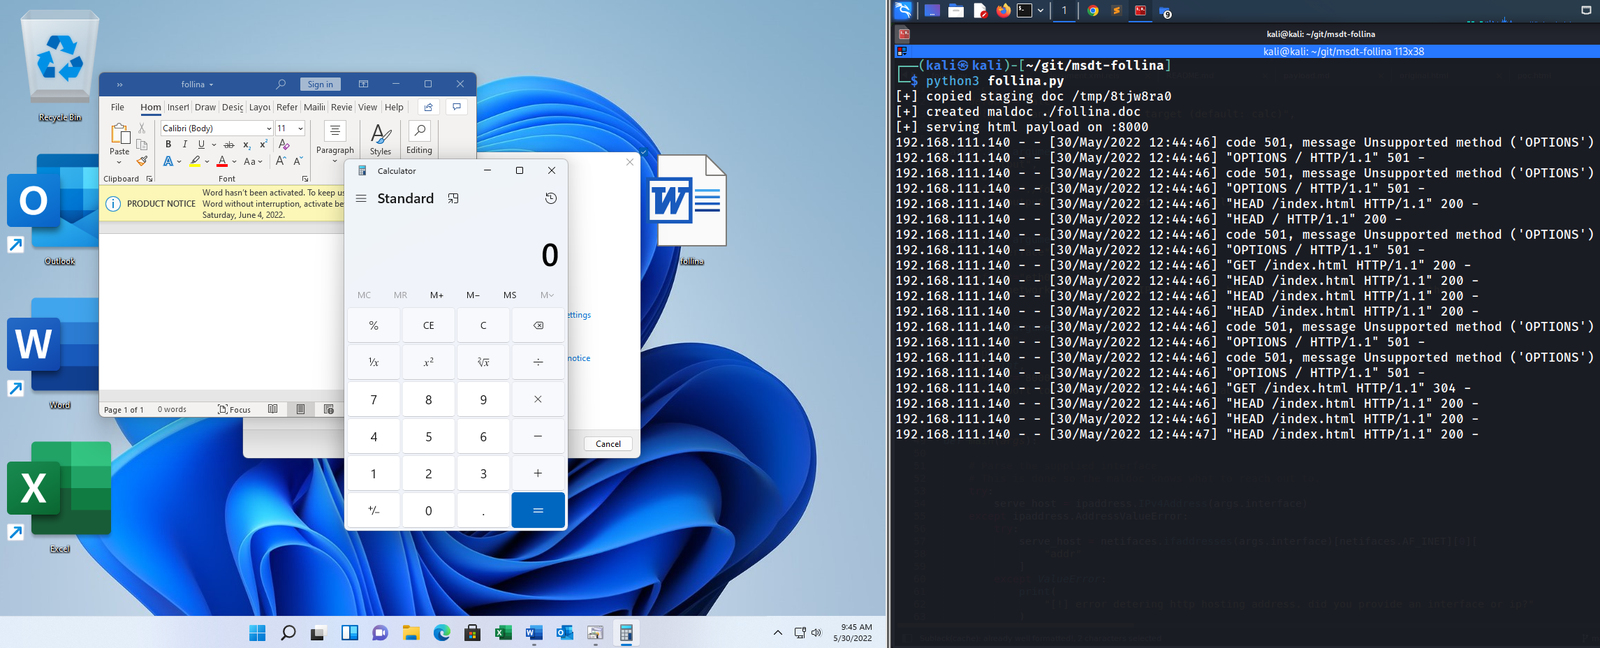 johnhammond/msdt-follina
# MS-MSDT 'Follina' 悪意のあるWord文書ジェネレーター MS-MSDTの「Follina」脆弱性を悪用して、任意のコマンドを実行したり、HTTPサーバー経由でペイロードをステージングしたりする悪意のあるMicrosoft Word文書を生成します。
 crimsonforge-io/king-phisher
実際のフィッシングキャンペーンを模倣し、認証情報収集、メール追跡、ランディングページのクローン作成により、セキュリティ意識向上トレーニングおよび許可されたペネトレーションテストを実施します。
 threatexpress/domainhunter
期限切れドメインのカテゴリ化/レピュテーションとArchive.orgの履歴をチェックし、フィッシングやC2ドメイン名の有望な候補を特定します。
 ustayready/credsniper
CredSniperは、PythonのマイクロフレームワークFlaskとJinja2テンプレートで書かれたフィッシングフレームワークで、2FAトークンをキャプチャする機能をサポートしています。
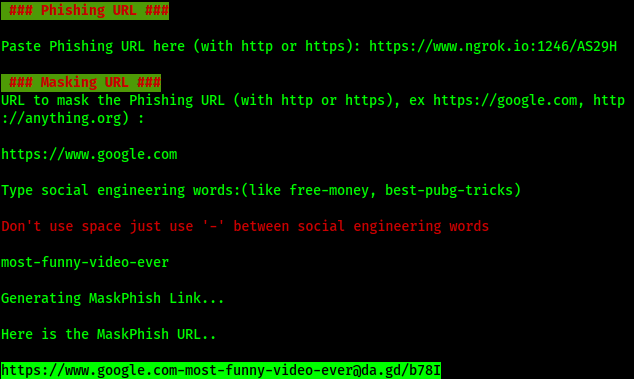 jaykali/maskphish
「URL Making Technology」を世界で初めて紹介します。プロのようにフィッシングURLに仮面をかぶせよう。フィッシングに必須のツールです。
 s0lst1c3/eaphammer
WPA2-Enterpriseネットワークに対する標的型evil twin攻撃。敵対的ポータル攻撃を使用した間接的なワイヤレスピボット。







