
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
phishing_catcher — Certstreamを使用したフィッシング検出ツール | Kitploit
ツール/GitHubGitHub/x0rz/phishing_catcher
OSINT (オープンソースインテリジェンス)フィッシング脅威インテリジェンスDNS分析
GitHubx0rz/phishing_catcher

phishing_catcher

Certstreamを使用したフィッシング検出ツール

リポジトリを見るウェブサイト
1.8k360515年前Kitploit レビュー済み
共有

Phishing Catcher

Certificate Transparency Log (CTL) に報告された不審なTLS証明書の発行を、CertStream API を介してほぼリアルタイムで検出します。「不審」とは、設定ファイルに基づいてドメイン名のスコアが特定のしきい値を超えたものを指します。

これは動作するPoCです。ニーズに合わせてコードを自由に修正・調整してください。👍
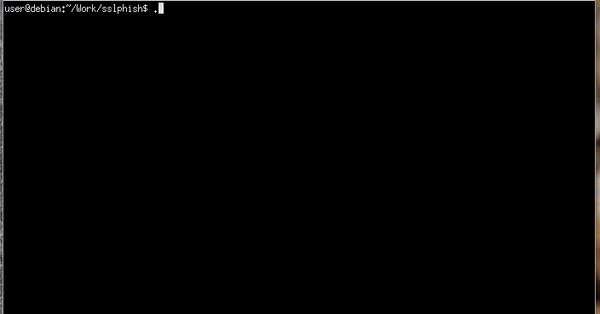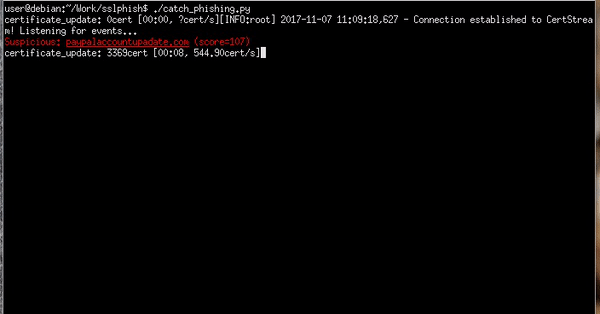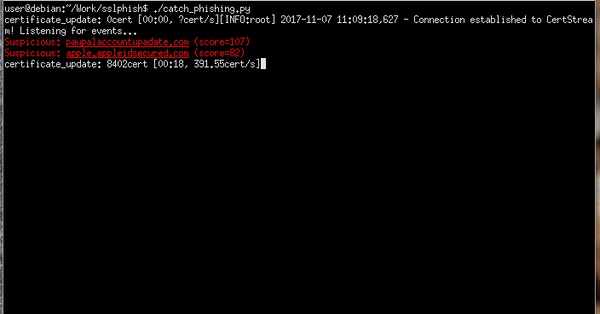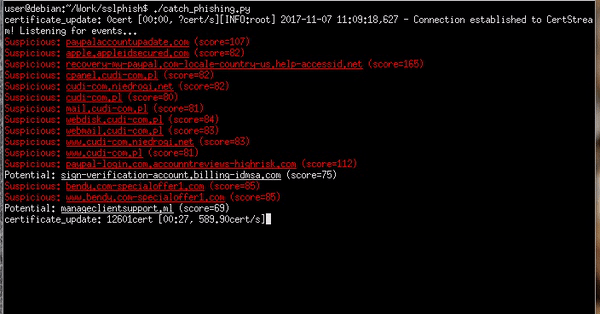
使用例のスクリーンキャスト

インストール

このスクリプトはPython2またはPython3で正常に動作します。いずれの場合も、ソースコードをクローンまたはダウンロードした後、以下のコマンドで依存パッケージをインストールしてください。

pip install -r requirements.txt

設定

Phishing Catcherは、シンプルなYAML設定ファイルを使用して、TLS証明書のコモンネームまたはSANフィールド(つまり証明書のドメイン名)に含まれる文字列に数値スコアを割り当てます。デフォルトの設定ファイル suspicious.yaml には適切なデフォルト値が含まれていますが、上書きファイル external.yaml を編集することで、含まれる文字列や各文字列に割り当てるスコアを調整・追加できます。

デフォルトの suspicious.yaml とユーザーが変更可能な external.yaml の両方の設定ファイルには、keywords と tlds という2つのYAMLディクショナリが含まれています。ディクショナリのキーは文字列、値は、発行された証明書のドメイン名にその文字列が見つかった場合に割り当てるスコアです。例:

keywords:
    'login': 25

ここでは、TLS証明書のドメイン名に汎用的なキーワード login が見つかった場合、スコア 25 が追加されます。この値を大きくすると、文字列 login を含むドメインに対する疑念のレベルが上がり、これらの証明書発行をより厳しく精査できるようになります。

ただし、Phishing Catcherによって不審と報告されるためには、特定の証明書に割り当てられたスコアが以下のしきい値以上(>=)である必要があります。

スコア報告されるレベル
65潜在的
80可能性が高い
90疑わしい

💡 スコアリングアルゴリズムの詳細については、ソースコード内の score_domain() 関数を参照してください。

使用方法

設定が完了したら、スクリプトを実行するだけで使用できます。

$ ./catch_phishing.py
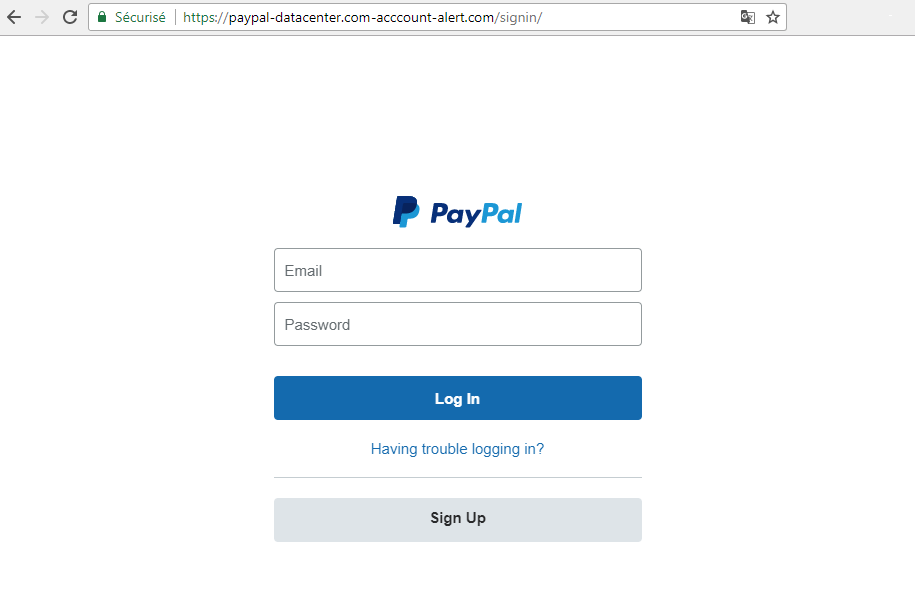
キャッチしたフィッシングの例

PayPal フィッシング

Dockerコンテナ内のPhishing Catcher

MacOSを実行している場合、または異なるOSバージョンでphishing_catcherのインストールが難しい場合は、ツールをDocker化することが選択肢の一つです。

docker build . -t phishing_catcher

コンテナ

ライセンス

GNU GPLv3

このツールが役に立った場合は、コーヒーを一杯おごっていただけると嬉しいです。

コーヒー

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    402
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    260
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






