
 #1
フィッシングシミュレーション、検出、分析、セキュリティ意識向上トレーニングツール。
Kitploit おすすめ
 rpgsec/roundcube-cve-2024-42008-poc
CVE-2024-42008の概念実証エクスプロイト。RoundCubeウェブメールのクロスサイトスクリプティング脆弱性です。連絡先フォームを介してXSSペイロードを配信し、許可されたペネトレーションテスト環境でメール、資格情報、セッショントークンを盗みます。
 imthecopilotnow/cve-2025-4102025
Copilot AIの重大なCVEに関するセキュリティアドバイザリ。RAGベースの引用リンクがサードパーティのドメインに偽造され、ソースの誤表示とフィッシングを可能にします。
 1h3ll/cve-2025-50363_bxss_cve
メイド雇用管理システムv1.0におけるブラインドXSS脆弱性の概念実証。細工された申請フォームを介して管理者のセッションCookieを取得し、権限を昇格させる。
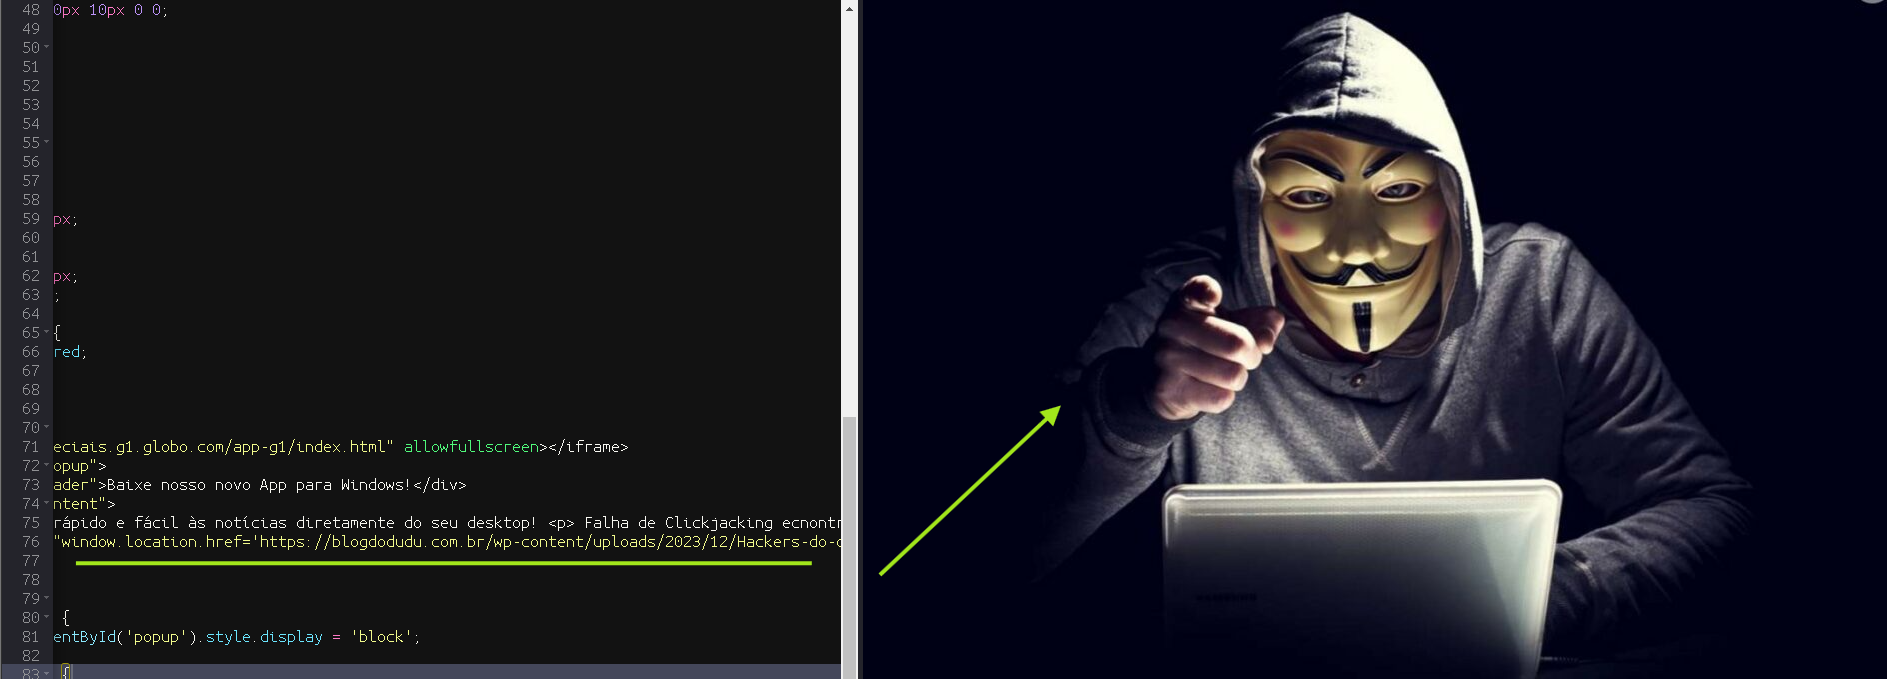 k9-modz/cve-2023-38873-g1
G1ウェブサイトにおけるクリックジャッキング脆弱性を実証する概念実証で、悪意のあるiframeオーバーレイとソーシャルエンジニアリングポップアップを用いた教育的なセキュリティ研究のためのものです。
 shellkraft/cve-2025-3568
Krayin CRM <=2.1.0 において、低権限ユーザーが管理者を騙して悪意のあるSVGファイルを開かせることで権限を昇格できるセキュリティ脆弱性が特定されました。
 dead1nfluence/leantime-poc
CVE-2024-27474, CVE-2024-27476, CVE-2024-27477
 echo-devim/cve-2022-48429_poc
CVE-2022-48429の概念実証エクスプロイト。JetBrains YouTrackのダッシュボードにおける保存型クロスサイトスクリプティングの脆弱性で、悪意のあるウィジェット注入により低権限ユーザーが管理者権限を乗っ取ることが可能になります。
 mlniumm/cve-2025-28073
phpList 3.6.15 における /lists/dl.php エンドポイントを介した反射型XSS脆弱性の概念実証であり、セッションハイジャックと任意のJavaScript実行を可能にします。
 c4cnm/cve-2024-3867
このリポジトリは、私が見つけたこの脆弱性に関するいくつかの情報を示しています。
 abdurahmon3236/cve-2024-6529
Ultimate Classified Listings WordPressプラグインにおける反射型XSSと、細工したペイロードおよびロギングサーバーを介した管理者Cookie窃取を実証する概念実証スクリプト。
 mbadanoiu/cve-2021-46366
CVE-2021-46366: Magnolia CMSにおけるCSRF + Open Redirectを介した認証情報のブルートフォース攻撃
 security-avs/cve-2020-16270
CVE-2020-16270の概念実証。これはOLIMPOKS 3.3.39未満におけるXSS脆弱性であり、悪意のあるJavaScriptをリモートで注入して管理者のCookieを窃取し、フィッシング攻撃を実行することを実証します。
 artemcyberlab/project-ntlm-hash-capture-and-phishing-email-exploitation-for-cve-2024-21413
Responderを介したNTLMハッシュのキャプチャと、CVE-2024-21413を悪用したフィッシングメールの実行を実証し、システムを侵害します。
 jm-lemmi/cve-2019-17497
CVE-2019-17497用のPOCファイル
 mbadanoiu/cve-2020-12625
CVE-2020-12625: Roundcube Webmail における悪意のある HTML 添付ファイルによるクロスサイトスクリプティング
 ahrixia/cve-2024-57428
CVE-2024-57428: PHPJabbers Cinema Booking System v2.0は、ストアドXSSの脆弱性があり、フィッシングやマルウェア攻撃を目的とした持続的なJavaScriptインジェクションが可能です。
 g37sys73m/cve-2022-46087
CloudSchool v3.0.1 はクロスサイトスクリプティング (XSS) に対して脆弱です。通常ユーザーは、管理者ユーザーが受信する通知を通じて管理者ユーザーのセッション Cookie を盗むことができます。
 security-avs/cve-2019-13633
Blinger.ioヘルプデスクのブラインド/永続的XSS脆弱性の概念実証。巧妙に細工されたメッセージを介して管理パネルでリモートコード実行を実証します。








