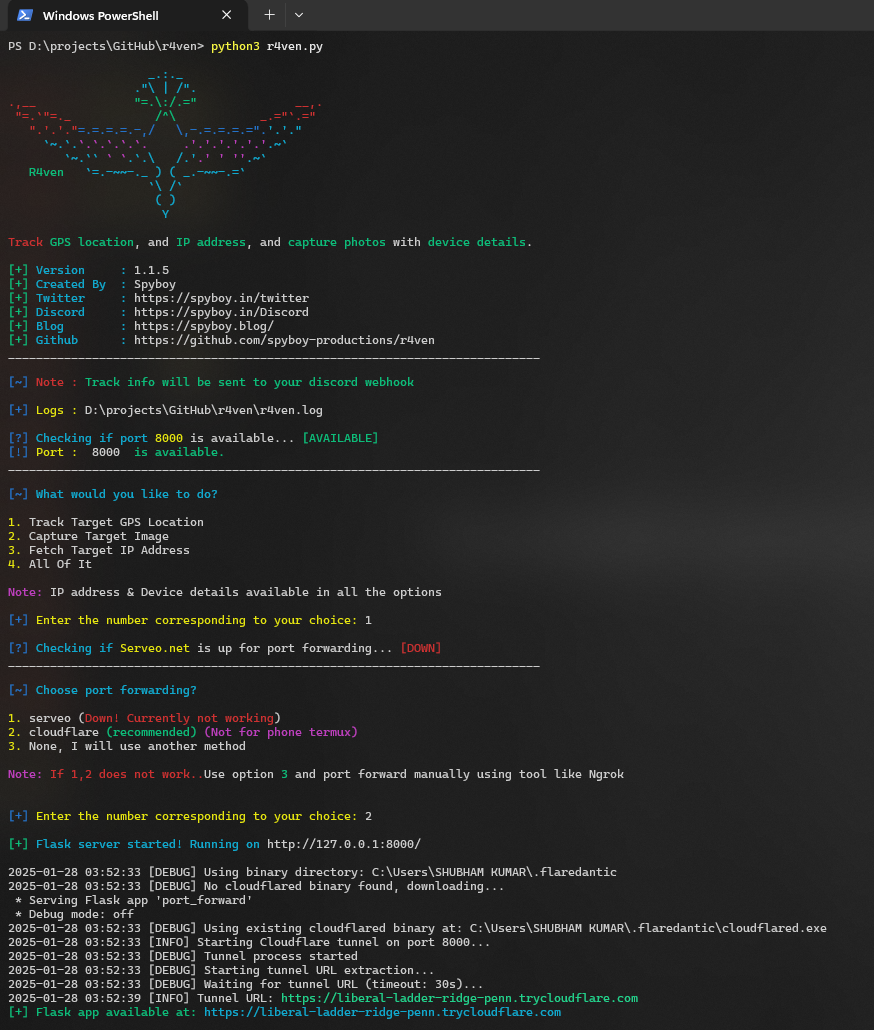
#1

 spyboy-productions/facad1ng
セキュリティ研究、フィッシング対策、防御テストのためのオープンソースURLマスキング&分析ツール。悪意のあるリンクを偽装するために使用される攻撃者の手法を示します。
 ignitetch/advphishing
これは高度なフィッシングツールです!OTPフィッシング。
 mbrg/power-pwn
攻撃/防御セキュリティツールセット。AIエージェントのディスカバリ、偵察、倫理的評価のためのツール群です。
 ineesdv/tangled
オープンソースの攻撃的セキュリティプラットフォームで、フィッシングキャンペーンを実施するためにiCalendarの自動イベント処理を武器化します。
 chrxstxqn/cve-2025-6218-winrar-rce-poc
CVE-2025-6218 - WinRARパストラバーサルRCE脆弱性(バージョン7.11以前に影響)の包括的な分析と概念実証
 mattiaalessi/phantom-keylogger
Phantom Keyloggerは、高度なステルス機能を備えたキーストロークおよびビジュアルインテリジェンス収集システムです。
 0x90n/infosec-black-friday
今年のブラックフライデーにおけるInfoSec関連のソフトウェア/ツールの全セール情報
 untouchable17/cve-2025-24054
Windows ファイル エクスプローラー ゼロクリック NTLMv2-SSP ハッシュ開示
 rootup/git-fsmonitor
これは、IDEに対して「fsmonitor」を悪用するためのプルーフ・オブ・ワークです。
 hantul/kotaemon-cve-2025-56526-56527-disclosure
CVE-2025-56526 および CVE-2025-56527 の公開開示 — Kotaemon 0.11.0 における未サニタイズの PDF コンテンツレンダリングによる格納型 XSS と平文認証情報の露出。完全な技術分析、PoC、影響評価、および責任ある開示のタイムラインを含みます。
 helidem/cve-2025-24054_cve-2025-24071-poc
.library-ms を介した NTLM ハッシュ漏洩の概念実証 CVE-2025-24054 / CVE-2025-24071
 malwaretech/exifsmugglingpoc
キャッシュスマグリングとExifデータを利用して第二段階ペイロードを受動的にダウンロードする概念実証
 relichunt3r/swagger-ui
Swagger UI (CVE-2018-25031) POC, [HTMLi, XSS].

 codingranjith/hackingtoolkit
ハッカー、ペネトレーションテスター、サイバーセキュリティのためのオールインワンハッキングツール。初心者から上級者まで対応する新バージョン。このツールは教育目的のみに作られています!作者はこのツールキットのいかなる悪用についても責任を負いません!
 itres-labs/usbcoercer
USBCoercerは、ネイティブUSB-OTGを備えたESP32開発ボードを、WPADを介してプロキシ設定を強制できるEthernet-over-USBガジェットに変換します。
 afine-com/cve-2018-25031
.jsonおよび.yamlファイルはCVE-2018-25031の悪用に使用されます