
 #1

 federicochieregato/darkfox
firefox インストーラと python リバースシェルを埋め込んだ、WinRar を使用して作成されたリモートアクセス型トロイの木馬。
 mobilehackinglab/ghostlock-a17
Samsung Galaxy A17 における CVE-2026-43499 のカーネルエクスプロイト。KDPバイパス、KASLR復元、偽造workqueue実行によりroot権限を取得し、永続的なシェルを実現します。
 neofito/cve-2020-1337
CVE-2020-1048 バイパス: バイナリプランティング PoC
 persistent-security/hermes-the-messenger
Windows上でプッシュ通知を介して永続化を実現するPoC
 1ndevelopment/ghostlock-s26
GhostLock (CVE-2026-43499) app for the Galaxy S26 series
 kira2040k/redbloodc2
Node.jsのコマンド&コントロールサーバー。FUDペイロード生成、暗号化通信、セッション管理、データ流出およびWindows永続化のモジュールを備えています。
 tc4dy/cve-2026-65643-poc-toolkit
Red/Blueチーム向けツールキット。CVE-2026-65643(cPanelのドメインパーキングにおけるRCE)に対応。リバースシェル、ウェブシェル、永続化、マススキャンを備えたエクスプロイトに加え、検知および監査用の非侵襲型検証ツールを含む。
 agentshield-ai/sigma-ai
AIエージェントのセキュリティ監視のためのSigma検出ルール
 al1ex/pentest-command
ペンテストコマンド
 yijiacloud/ghostlock-oppo-pckm00
CVE-2026-43499 GhostLock futex UAF LPE PoC(OPPO PCKM00 (SM6150) / Linux 4.14.180 向け)
 rbowes-r7/refreshing-soap-exploit
CVE-2022-41622 の PoC エクスプロイト - F5 BIG-IP コントロールプレーンにおける CSRF により、リモートで root 権限を取得できる
 jackdoan/tp-link-archerc5-rce
CVE-2018-19537
 t43wiu6/cve-2019-0887
CVE-2019-0887 用の exp
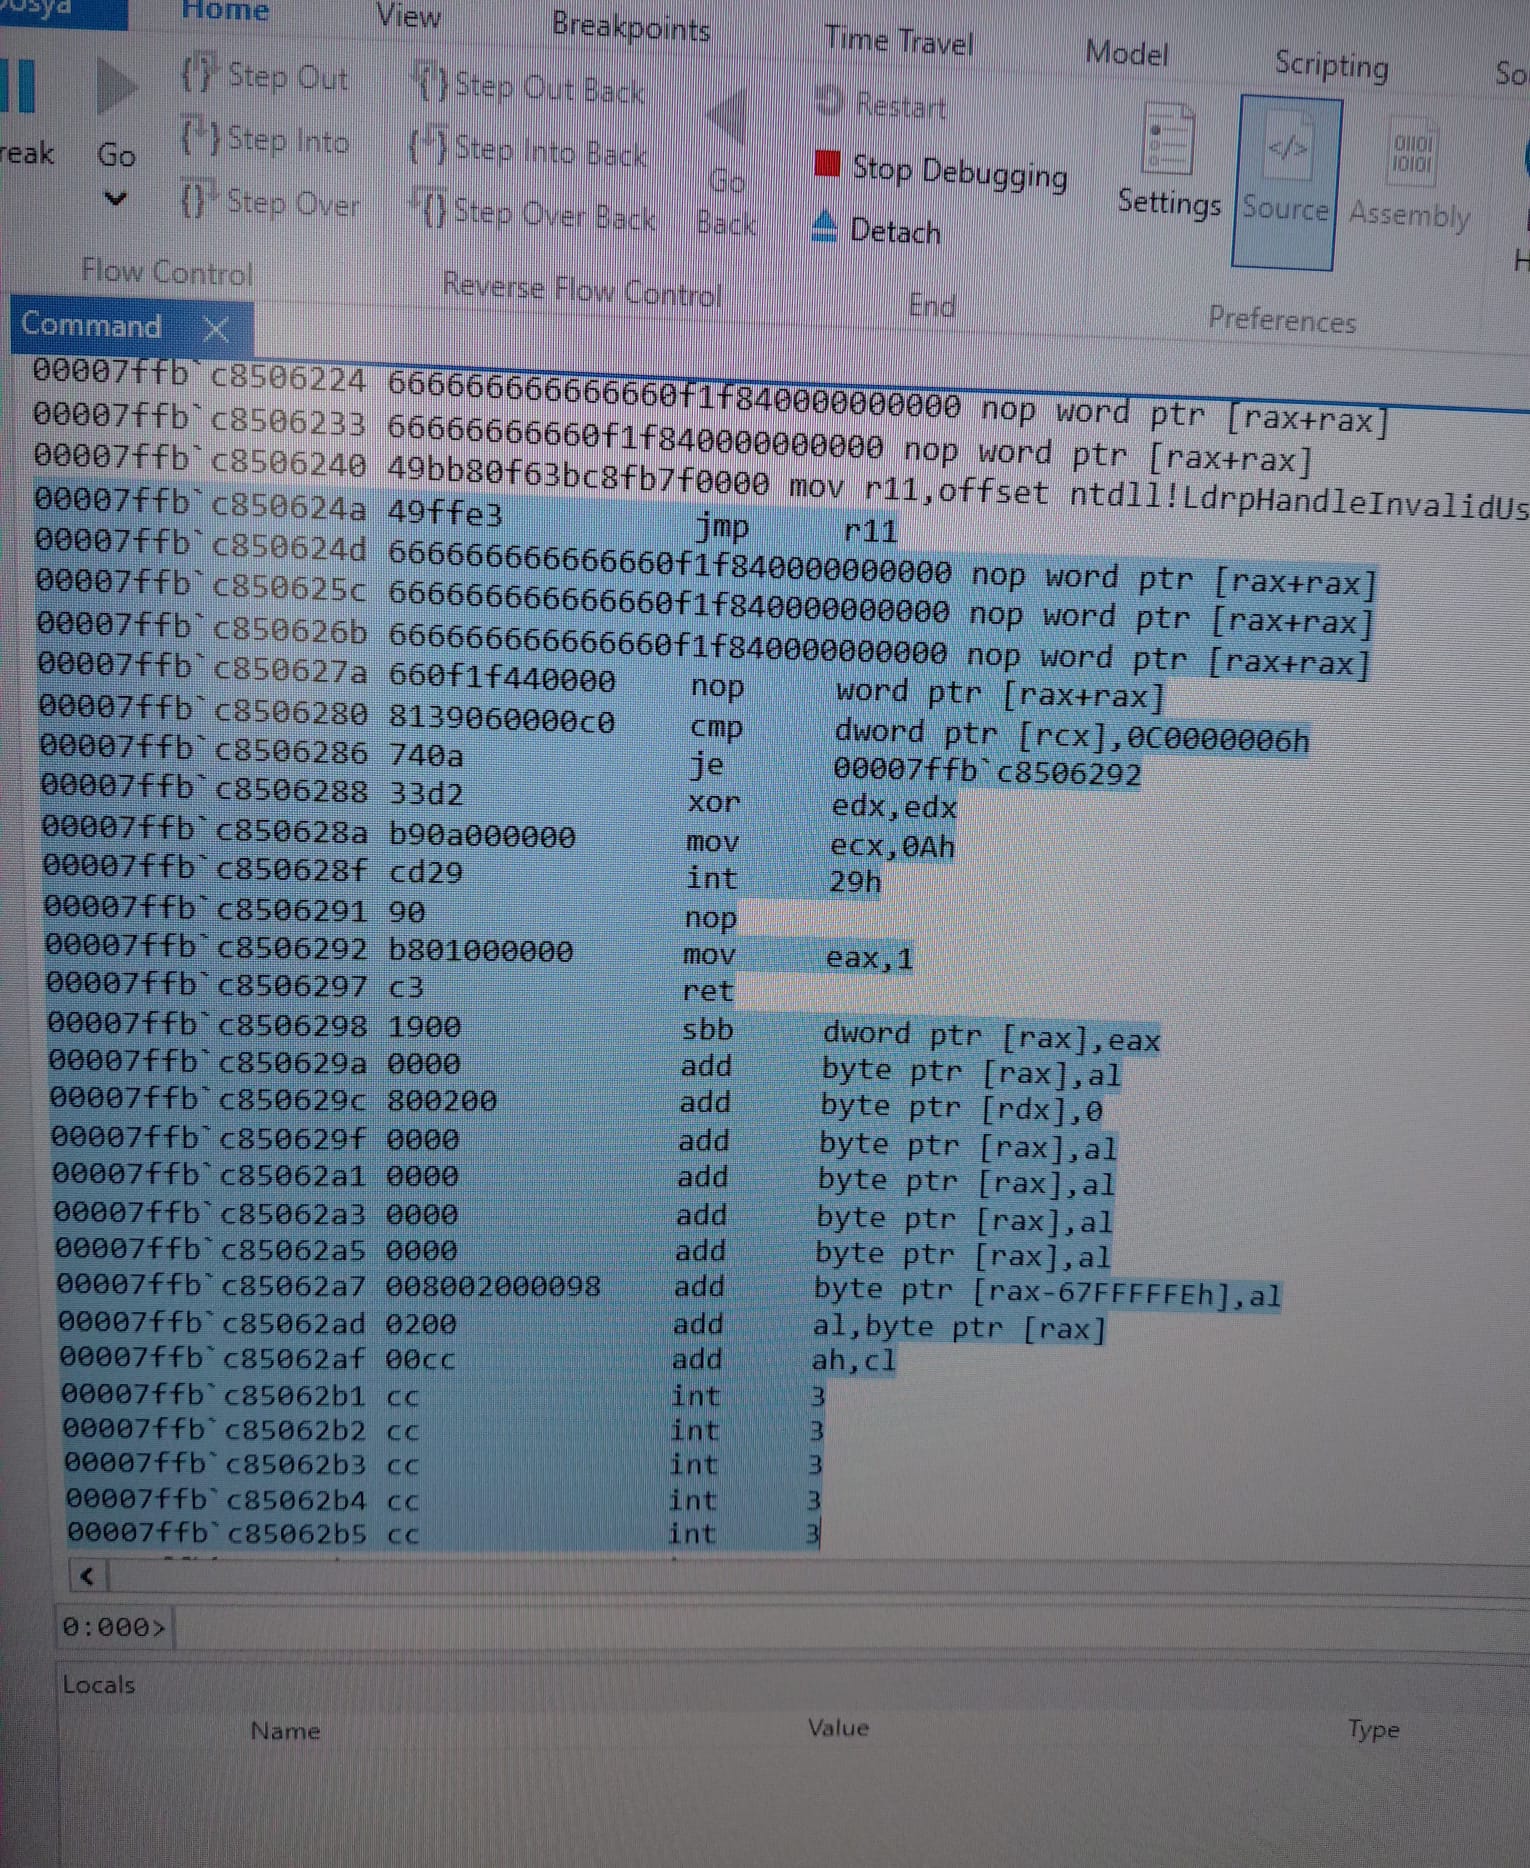 kaandemir993/advanced-loader-reverse-engineering
高度なマルチフェーズローダーに対する詳細なリバースエンジニアリング解析。Shellhost.exe、amsi.dll、mstscax.dll、clbcatq.dllを標的とし、モジュールスタンピング、CFGバイパス、COMハイジャック、ダウングレード攻撃を利用。
 racoten/reflectivepluginloader
Windows x64向けのリフレクティブPEマッパーおよび回避強化型モジュールスタンピングエンジン
 synacktiv/extloader
Chromium拡張機能エクスプロイトツールキット









